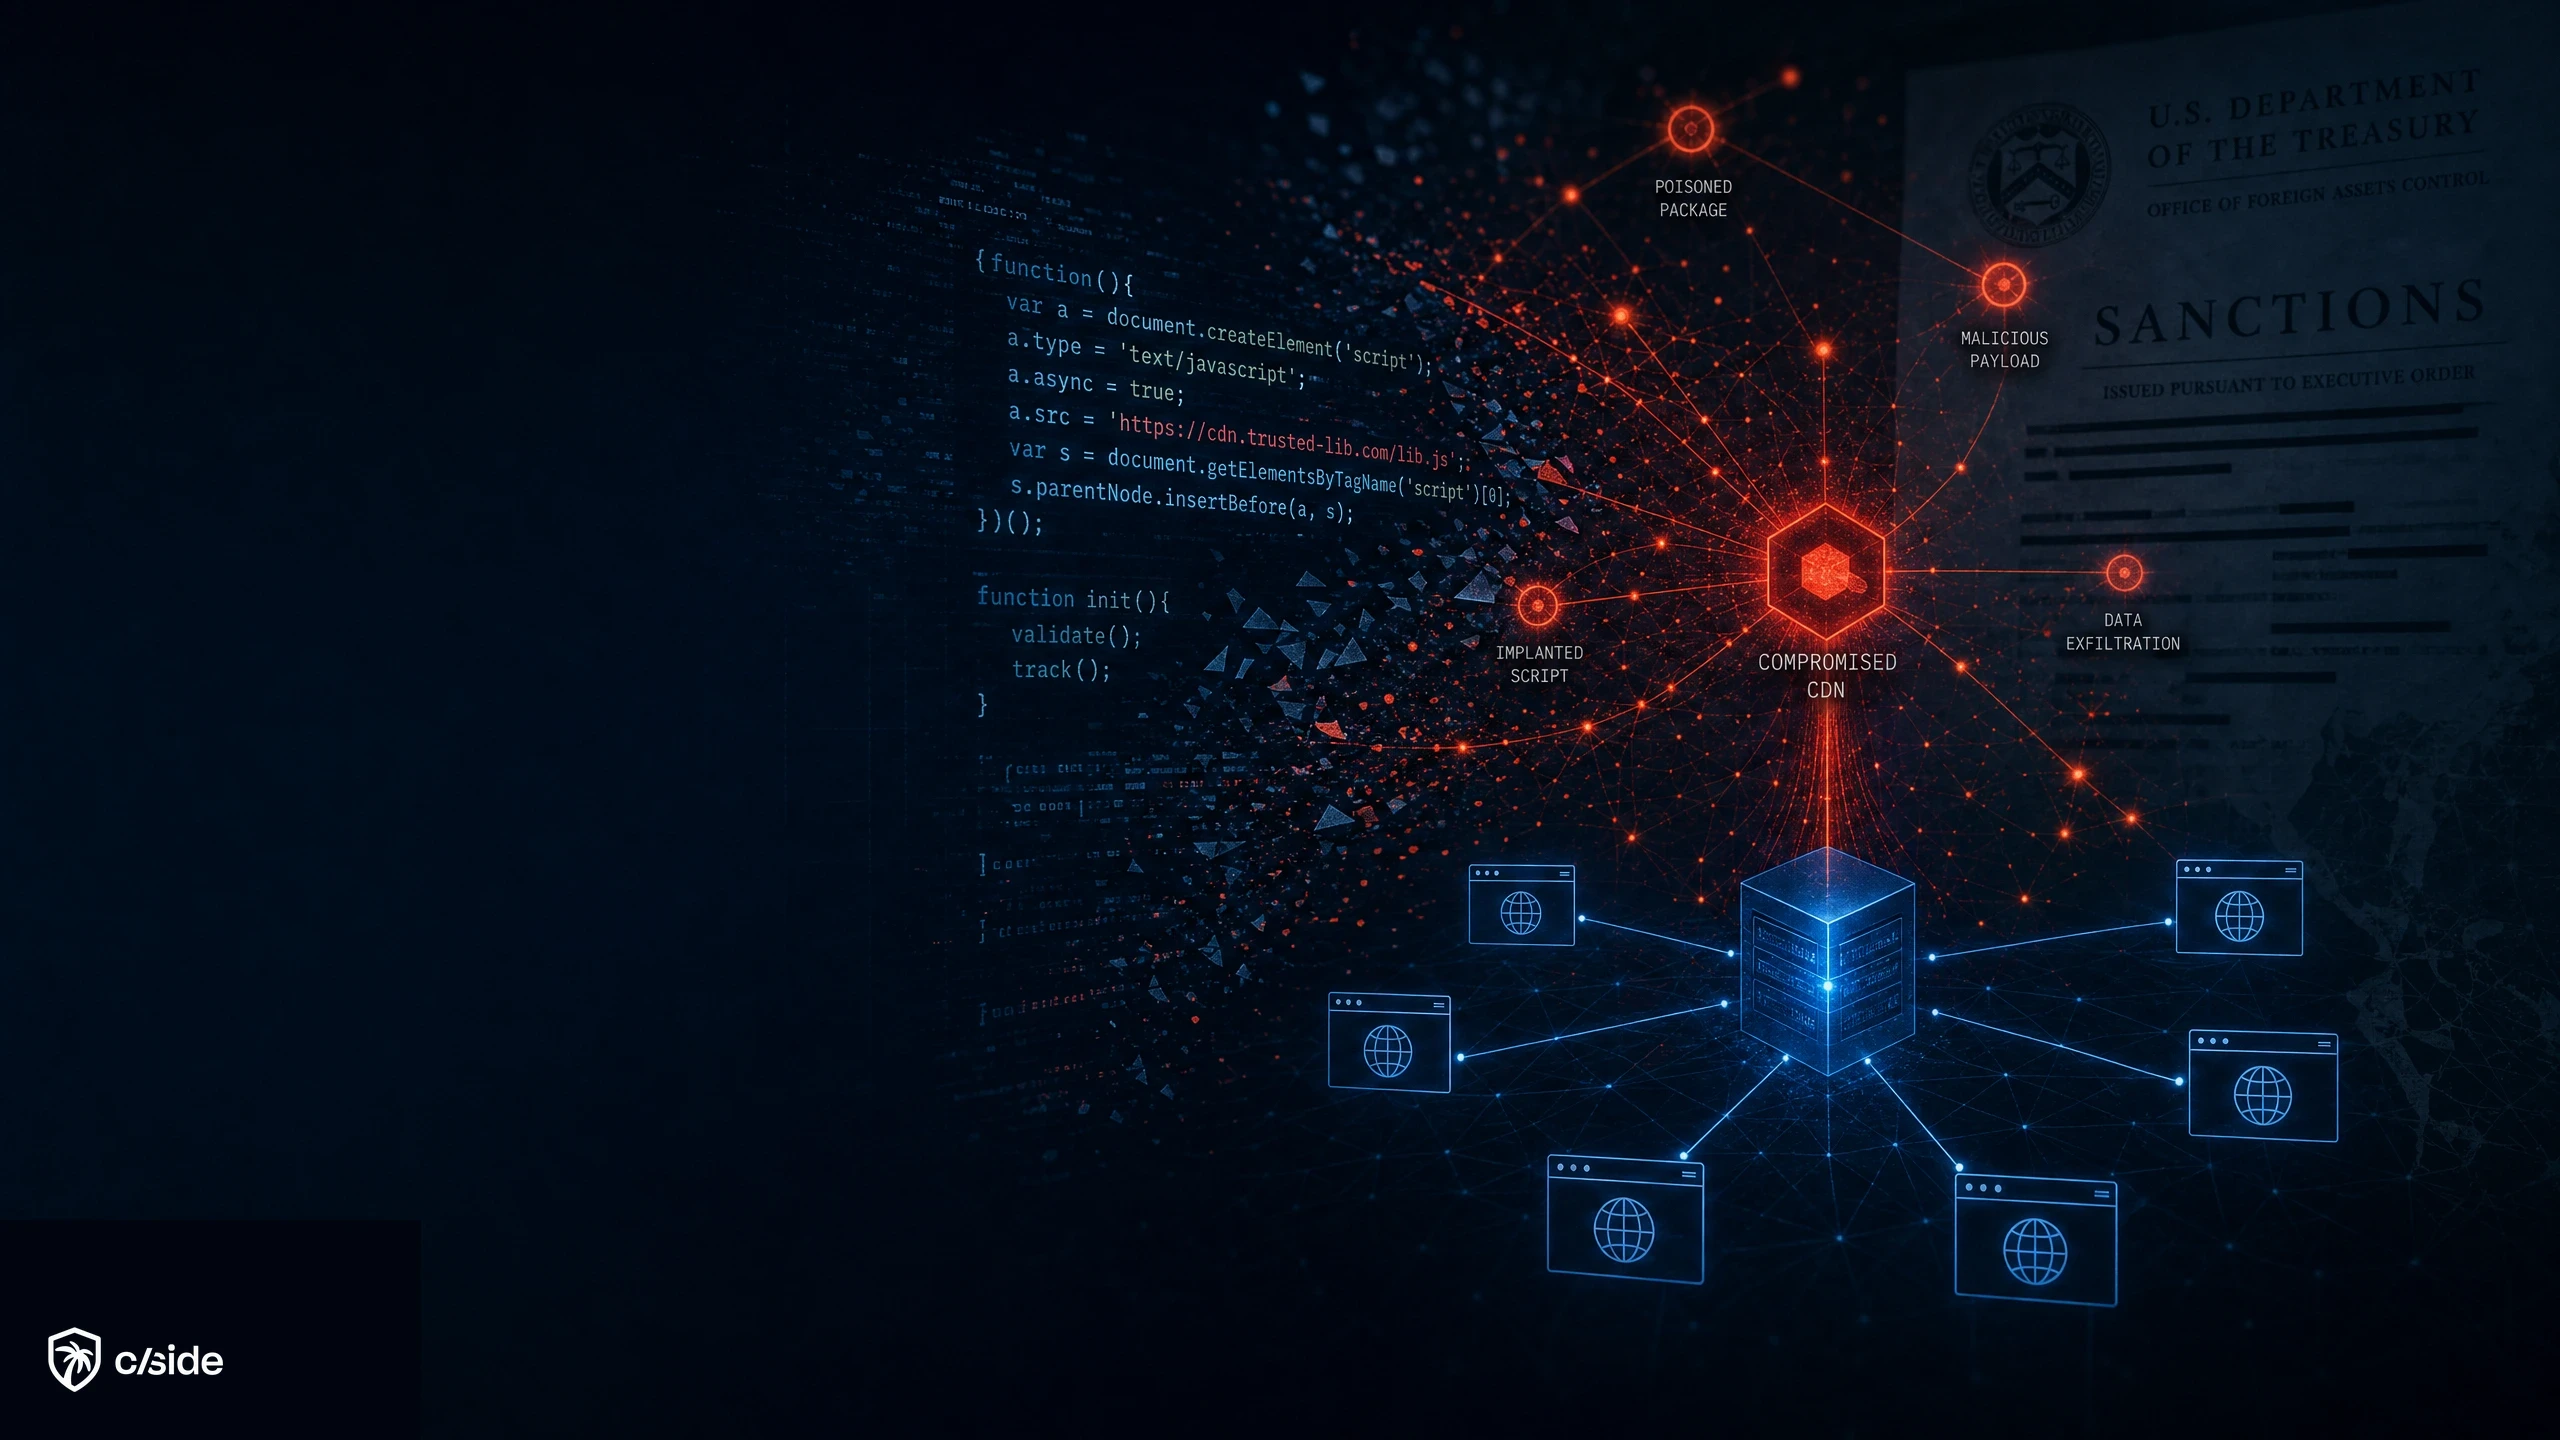
Kort antwoord: OFAC sanctioneerde Funnull Technology Inc. op 2025-05-29, samen met beheerder Liu Lizhi. Die actie plaatst het Polyfill[.]io-incident in een ander licht: wat eruitzag als een redirectcampagne tegen websites die nog een oude JavaScript-tool laadden, was in werkelijkheid een browser supply-chainfout die verbonden was met een grotere operatie rond infrastructuurwitwassen.
De les voor securityteams is direct: scripts van derden kunnen niet voor altijd als vertrouwd worden behandeld alleen omdat ze ooit vertrouwd waren. Eigenaarswissels, veranderingen in CDN-routing en tweede-fase payloads kunnen een gewone browserafhankelijkheid veranderen in een aanvalspad.
TL;DR: Funnull-sancties en Polyfill-witwas
- OFAC-sancties: OFAC sanctioneerde Funnull Technology Inc. en beheerder Liu Lizhi op 2025-05-29
- $200M aan verliezen: Treasury koppelde Funnull aan meer dan 200 miljoen dollar aan door Amerikaanse slachtoffers gerapporteerde verliezen
- 548 CNAMEs in kaart: De FBI identificeerde 548 Funnull-CNAMEs die gekoppeld waren aan meer dan 332.000 unieke domeinen
- Repo gekocht en gewijzigd: Treasury zei dat Funnull in 2024 een coderepository van een webontwikkelaar kocht en wijzigde om bezoekers door te sturen
- Runtime-checks nodig: De Polyfill[.]io-zaak laat zien waarom browser-side verdediging runtime controles op scriptgedrag nodig heeft, niet alleen vertrouwen in vendors
Weinig tijd? Bekijk cside's in-browser Magecart- en skimmerblokkering. Dit dekt alles hieronder in één deployment.
Wat veranderde: Funnull is nu een gesanctioneerde infrastructuurprovider
Het Amerikaanse ministerie van Financiën sanctioneerde Funnull als een in de Filipijnen gevestigd bedrijf dat computerinfrastructuur leverde voor honderdduizenden websites die betrokken waren bij investeringsfraude met virtuele valuta. Treasury beschreef deze fraude als pig butchering en zei dat Funnull direct schema's faciliteerde die gekoppeld waren aan meer dan 200 miljoen dollar aan door Amerikaanse slachtoffers gerapporteerde verliezen.
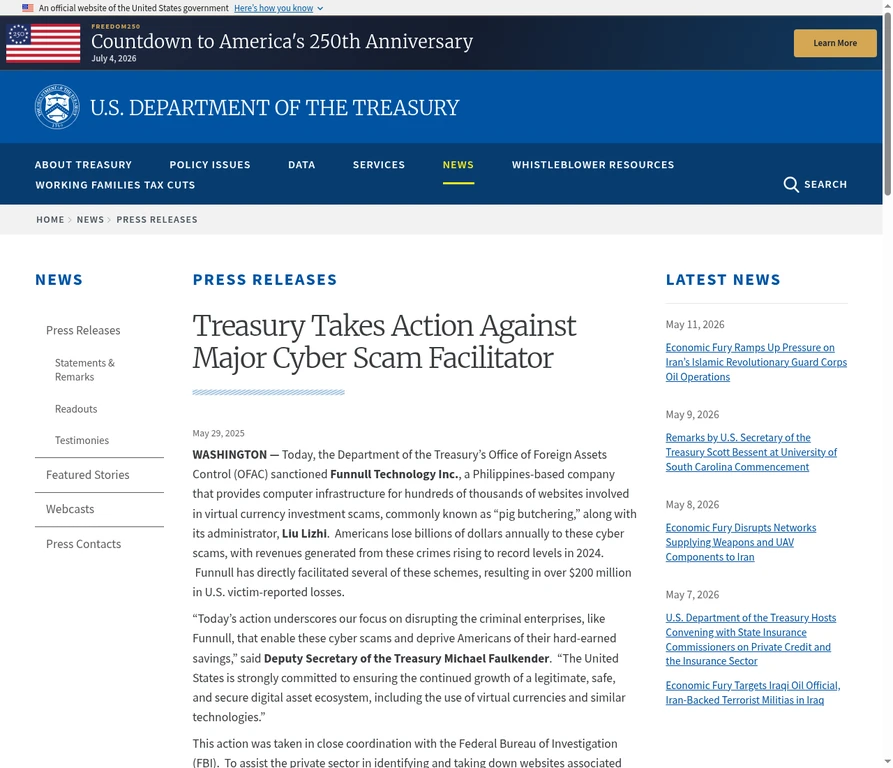
Dezelfde actie sanctioneerde Liu Lizhi, door Treasury omschreven als beheerder van Funnull. Treasury zei dat Liu betrokken was bij operationele documenten en taken, waaronder het toewijzen van domeinen aan cybercriminelen voor investeringsfraude, phishingscams en online goksites.
De schaal doet ertoe. Het FBI-advies dat dezelfde dag verscheen zei dat onderzoekers sinds januari 2025 548 unieke Funnull-CNAMEs hadden geïdentificeerd die gekoppeld waren aan meer dan 332.000 unieke domeinen. Dat is niet één slecht domein. Het is een infrastructuurlaag.
Hoe Polyfill[.]io past in het grotere Funnull-patroon
In 2024 was Polyfill[.]io al een duidelijke waarschuwing over de browser supply chain. Een breed ingebedde JavaScript-service veranderde van eigenaar en serveerde daarna aan een percentage gebruikers kwaadaardige redirects, afhankelijk van de runtime-omstandigheden. Beveiligingsbedrijf Sansec documenteerde de payload. (De gerelateerde CVE-2024-38526 werd toegewezen aan pdoc, de Python-documentatietool die polyfill.io laadde, niet aan het incident als geheel.) cside behandelde het in The Polyfill[.]io attack explained, rapporteerde de werkelijke omvang in onze complete Polyfill.io-tijdlijn en legde uit waarom het meer was dan alleen een redirectaanval.
De Treasury-actie tegen Funnull maakt de verbinding scherper. Treasury zei dat Funnull in 2024 een coderepository kocht die door webontwikkelaars werd gebruikt en de code kwaadaardig wijzigde om bezoekers van legitieme websites door te sturen naar scamwebsites en online goksites.
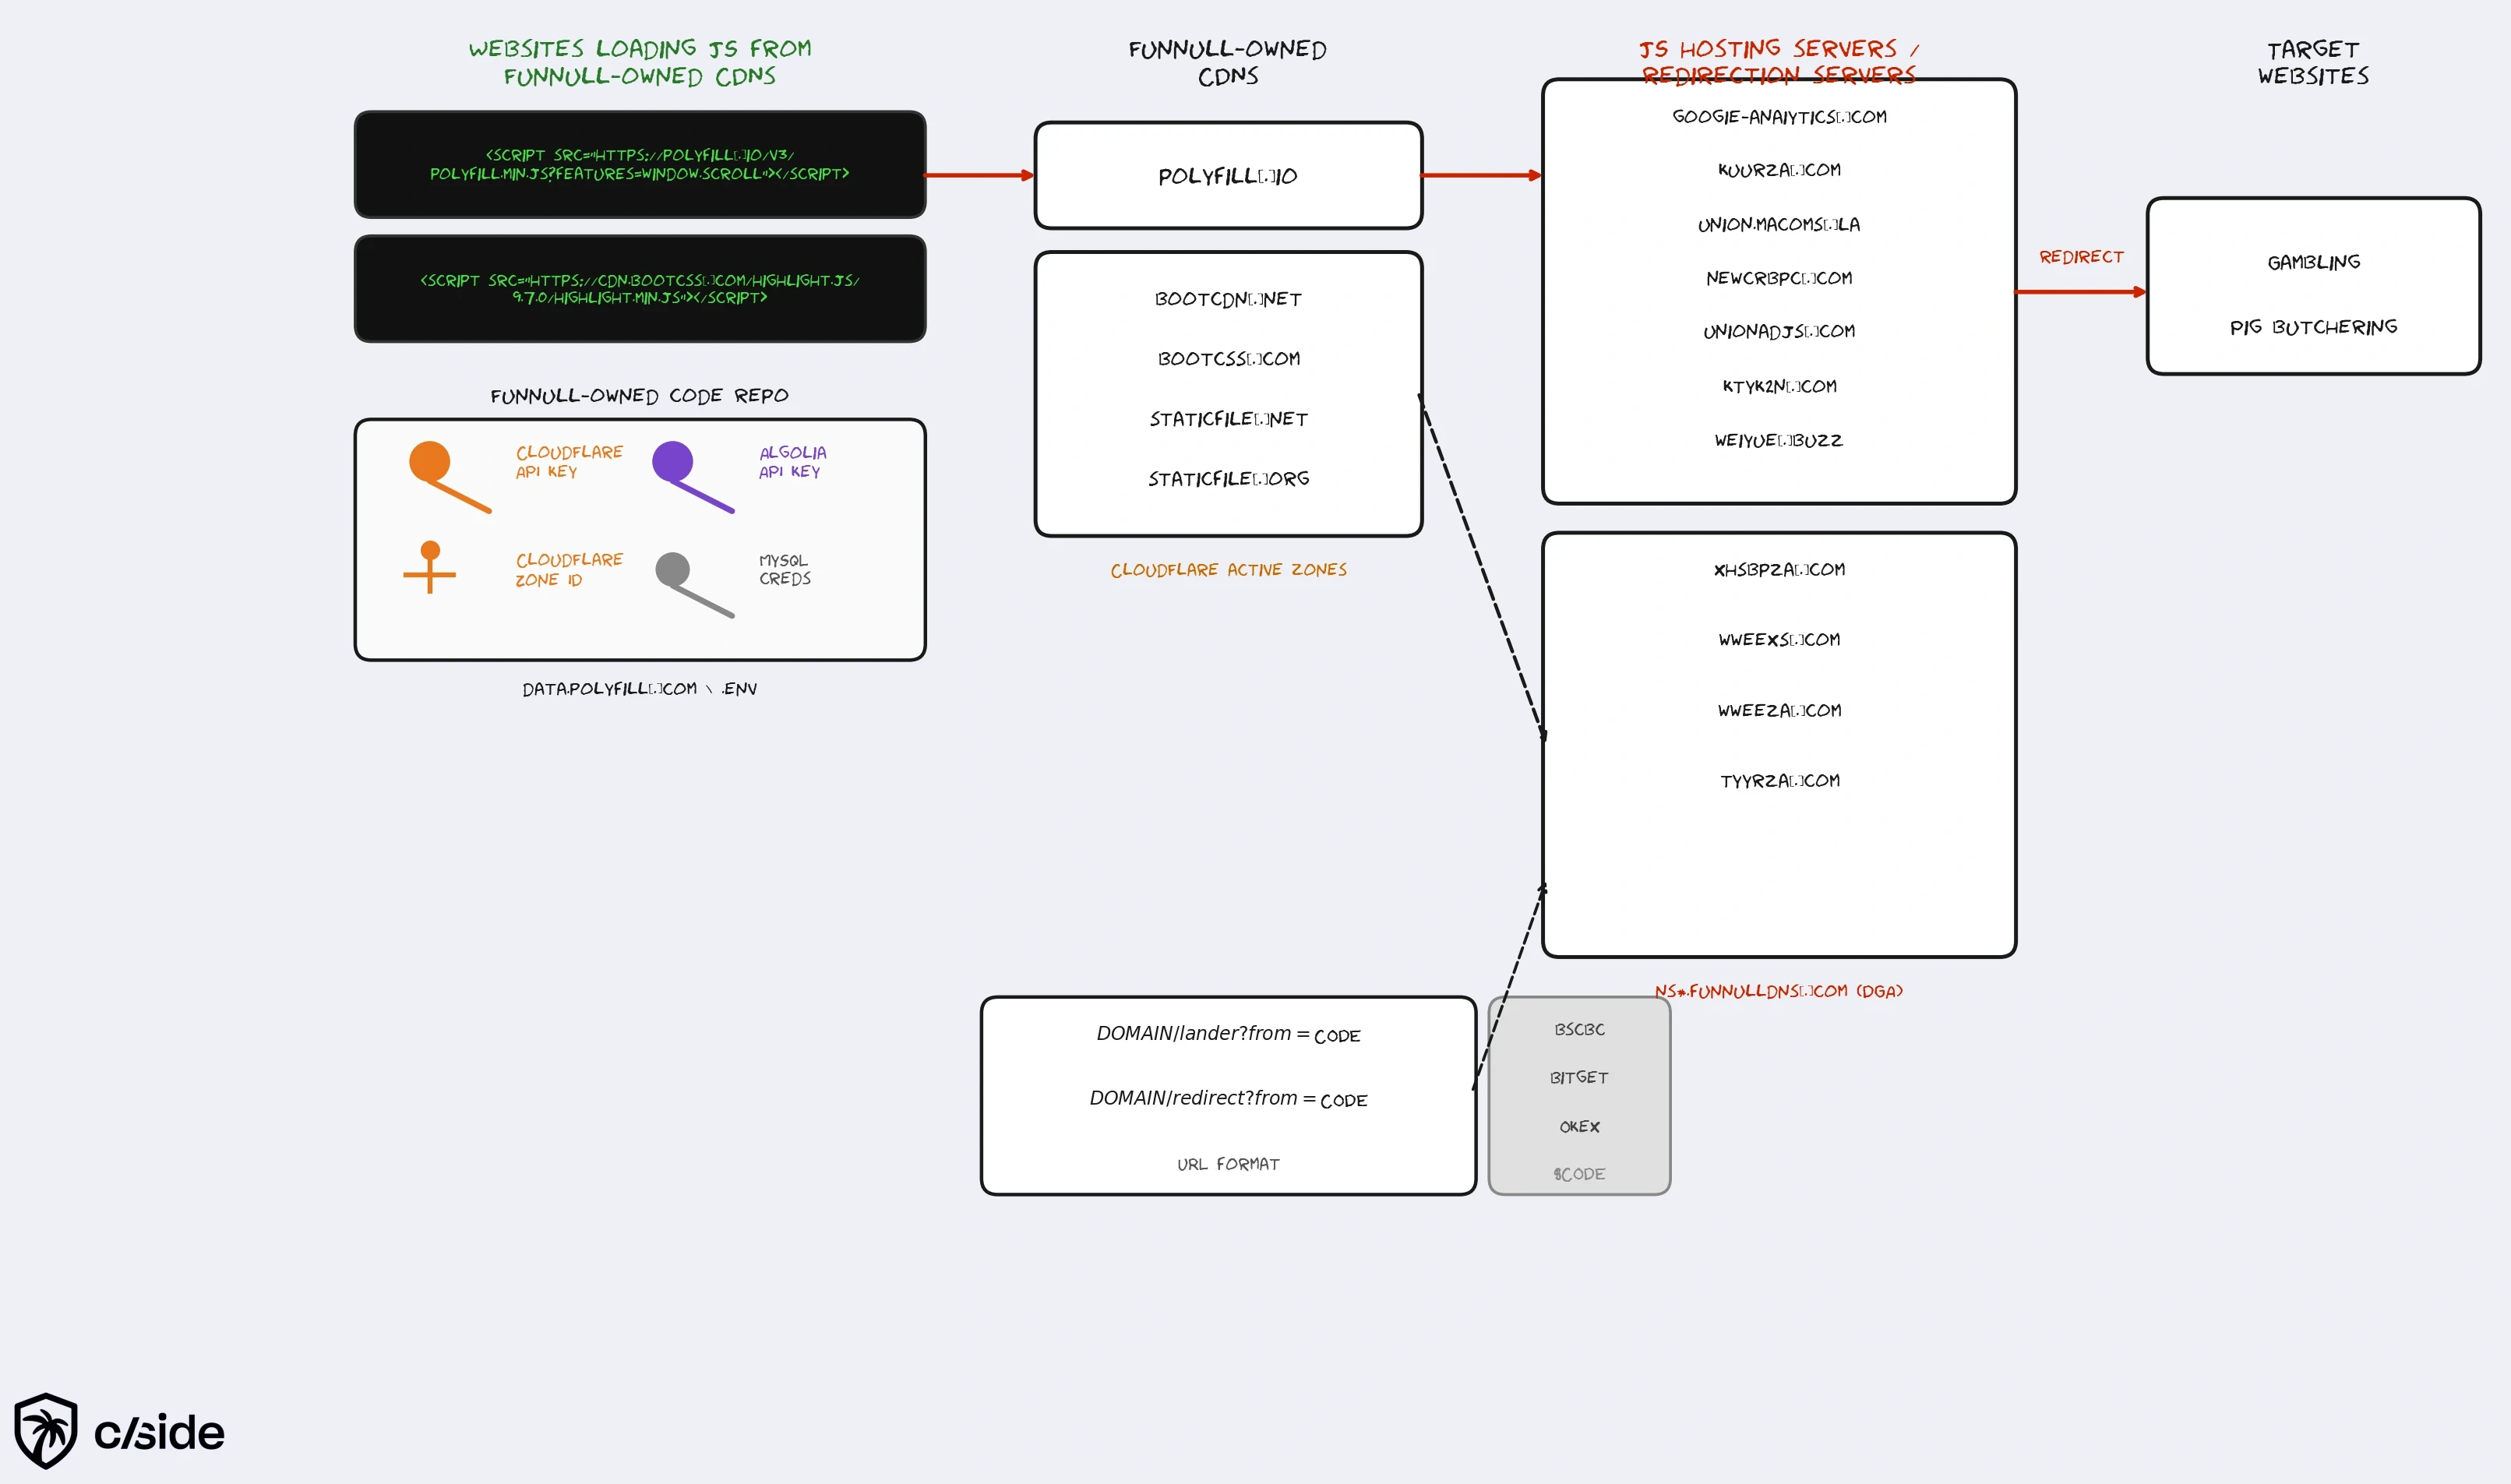
Op 2026-05-18 vermeldde PublicWWW nog steeds 61.593 webpagina's met "polyfill.io", ook al had Namecheap actie ondernomen tegen het kwaadaardige domein na de supply-chainaanval van 2024. Dat restant is het operationele probleem: browserafhankelijkheden kunnen ingebed blijven lang nadat een domein is geschorst, geblokkeerd of publiek als onveilig is aangemerkt.
Dat is het operationele patroon dat securityteams moeten herkennen. Een script kan onschuldig zijn bij goedkeuring, riskant worden zodra de eigenaar verandert, en kwaadaardig worden zodra het codepad verandert. De website-eigenaar hoeft geen regel code aan te passen. De browser van de gebruiker voert de nieuwe payload nog steeds uit.
Wat infrastructuurwitwassen betekent voor securityteams
Infrastructuurwitwassen is het gebruiken van geloofwaardige infrastructuur om kwaadaardige activiteit te verbergen of te legitimeren. In plaats van elke scamsite te hosten op duidelijke servers met een lage reputatie, kan een operator routeren via cloudproviders, CDN's, DNS-ketens en frontmerken die van een afstand normaal ogen.
Voor browserbeveiliging is het belangrijkste niet het label. Het is de controlekloof. Een site kan een CDN-URL vertrouwen omdat die gisteren werkte. Een vendorreview kan een domein goedkeuren omdat de vendor destijds legitiem was. Een tagmanager kan hetzelfde topscript tonen terwijl dat script tijdens runtime een andere tweede-fase resource laadt.
Daarom faalt bronbased vertrouwen. De browser voert geen vendorvragenlijst uit. Hij voert JavaScript uit.
| Controle | Waar het mee helpt | Waar het tekortschiet |
|---|---|---|
| Scriptinventaris | Toont welke scripts aanwezig zouden moeten zijn | Mist runtime gedrag en snelle wijzigingen aan vendorkant |
| Vendorreview | Legt zakelijk eigenaarschap en goedkeuring vast | Veroudert na overnames, rebrands en wijzigingen in subprocessors |
| Subresource Integrity | Blokkeert gewijzigde statische bestanden als hashes vastgepind zijn | Werkt niet bij dynamische scripts en dekt runtime sub-scripts niet |
| Content Security Policy | Beperkt waar scripts en resources vandaan mogen laden | Vereist precieze allowlists en kan gedrag binnen toegestane domeinen missen |
| Runtime gedragsmonitoring | Volgt wat scripts daadwerkelijk laden, wijzigen en doen | Vereist instrumentatie op browserniveau en operationele review |
Waarom sancties het browser-side risico niet beëindigen
Sancties kunnen een genoemd bedrijf verstoren, activa onder Amerikaanse jurisdictie bevriezen en zakendoen met de gesanctioneerde partij juridisch riskant maken voor Amerikaanse personen. Ze verwijderen niet automatisch elk gerelateerd domein, script, CDN-route of gekloond frontbedrijf van het internet.
Het risico na sancties is al zichtbaar in threat research. Silent Push rapporteerde dat infrastructuur die verbonden is met het bredere Triad Nexus- en Funnull-ecosysteem is blijven evolueren na de sancties van 2025, inclusief geografische blokkering, CNAME-rotatie en schoon ogende frontbedrijven.
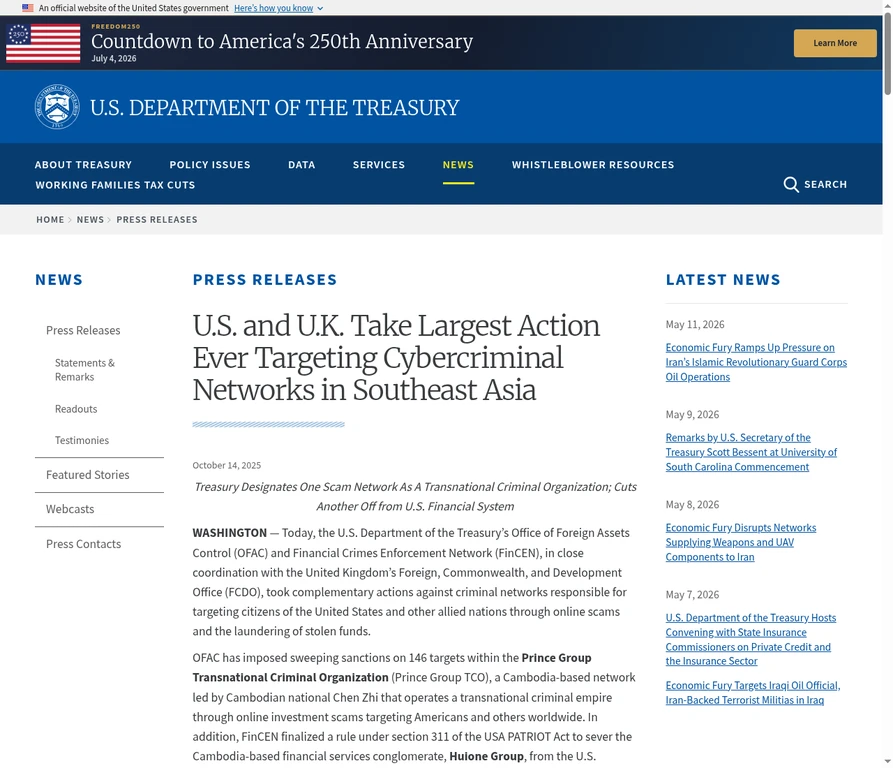
Treasury's latere Amerikaanse en Britse actie tegen cybercriminele netwerken in Zuidoost-Azië laat ook de bredere handhavingscontext zien. OFAC sanctioneerde 146 targets binnen de Prince Group Transnational Criminal Organization, terwijl FinCEN een regel afrondde om Huione Group af te snijden van het Amerikaanse financiële systeem. Dit zijn grote, adaptieve netwerken. Het verwijderen van één merk verwijdert het businessmodel niet.
Wat te doen deze week
Begin met de scripts die login, checkout, accountcreatie, betaling en persoonsgegevensflows kunnen raken.
- Zoek naar
polyfill[.]io,bootcdn[.]net,bootcss[.]com,staticfile[.]net,staticfile[.]orgenunionadjs[.]comin broncode, tagmanagers, CMS-templates en verouderde snippets - Verwijder dode compatibiliteitsscripts die moderne browsers niet meer nodig hebben
- Koppel elk script van derden aan een eigenaar, doel, page scope en niveau van datatoegang
- Identificeer scripts die extra scripts laden, URL's dynamisch opbouwen of andere code uitvoeren op basis van user agent, geografie, referrer of sessiestatus
- Gebruik SRI alleen wanneer het script statisch is en de provider stabiele hashes ondersteunt
- Verscherp CSP op gevoelige flows en monitor overtredingen voordat je van report-only naar handhaving overgaat
- Voeg runtime monitoring toe zodat scriptwijzigingen, redirects, datatoegang en onverwachte netwerkoproepen zichtbaar zijn zodra gebruikers de pagina laden
Behandel dit als een oefening in governance voor scripts van derden, niet als een eenmalige Polyfill-opruiming.
Hoe cside helpt bij het monitoren van script-risico van derden
cside werkt op de browserlaag, waar scripts van derden daadwerkelijk worden uitgevoerd. Dat is belangrijk omdat serverlogs, vendorreviews en statische inventarissen belangrijk runtime gedrag missen.
Met cside kunnen teams zien welke scripts op echte pagina's laden, wat die scripts aanroepen, hoe ze veranderen en of ze verdacht gedrag proberen, zoals onverwachte redirects of datatoegang. Die zichtbaarheid helpt security- en complianceteams om van "we hebben deze vendor ooit goedgekeurd" naar "we weten wat deze code nu doet" te gaan.
De sancties tegen Funnull zijn een nuttig drukpunt. Ze laten zien dat client-side supply-chainrisico niet theoretisch is, en niet beperkt blijft tot duidelijk kwaadaardige domeinen. Het risico zit in de kloof tussen vertrouwde opname en runtime-uitvoering.
Per 2026-05-18 kunnen sanctieaanduidingen, infrastructuurindicatoren en actieve fronten veranderen. Behandel de genoemde domeinen en CNAMEs als onderzoekssporen, niet als een volledige blocklist.
Verder lezen
- Polyfill.io supply chain-aanval: volledige tijdlijn en analyse
- Treasury Takes Action Against Major Cyber Scam Facilitator
- FBI-advies over Funnull-infrastructuur
- Sansec forensische analyse van de Polyfill.io-payload
- Silent Push-onderzoek naar Funnull-infrastructuur na sancties
- The Polyfill[.]io attack explained
- The Polyfill[.]io attack: more than just a redirect attack
- Script integrity management for ecommerce brands