Wat is er nieuw?
CSP Builder zet de script-hosts die cside al op je site waarneemt om in een Content-Security-Policy die je kunt uitrollen.

Kies een domein en je krijgt een voorgesteld beleid over zeven directives: script-src, connect-src, img-src, style-src, frame-src, font-src en media-src. Elke host die we hebben waargenomen staat erin, gegroepeerd op wat we erover weten, zodat je kunt uitzetten wat er niet hoort, een host kunt toevoegen die we nog niet hebben gezien en alles wat het beleid niet noemt kunt beperken tot je eigen origin. Kopieer eerst de header in report-only modus en bekijk de overtredingen in je dashboard; zet hem daarna op enforce zodra het schoon is.
CSP Builder wordt nu uitgerold. Neem contact met ons op om het voor je team aan te zetten.
Sommige bots doen veel moeite om op gewone browsers te lijken. Een veelgebruikte truc is het spoofen van automatiseringseigenschappen van de browser, zodat ze zichzelf niet verraden.
cside detecteert dit nu automatisch. Het signaal verschijnt in je fingerprint-data, zodat je beter ziet wie je site echt bezoekt.
Fingerprint Dashboard is uit beta en beschikbaar voor alle klanten.
Je kunt nu device fingerprints in al je verkeer monitoren, filteren op AI agent-signalen om geautomatiseerde bezoekers van echte te onderscheiden, en alles vanuit één weergave beheren. Het gebruik wordt bijgehouden en gefactureerd via je bestaande cside-abonnement, dus je hoeft niets extra’s in te stellen.
Nieuwe teams krijgen nu een begeleide setupflow op basis van wat ze echt proberen te doen.
Of het nu gaat om PCI compliance, fraudepreventie, AI agent-detectie of device fingerprinting, de onboarding leidt teams door de stappen die relevant zijn voor hun situatie in plaats van een generieke checklist.
We hebben kenmerken per verbinding toegevoegd op basis van JA3/JA4 TLS-fingerprinting. Door de JA4-hash te berekenen uit de volledige TLS ClientHello (inclusief cipher suites, extensies, ALPN en elliptische krommen) kunnen we nu VPN-clientsoftware detecteren die zich probeert voor te doen als een gewone webbrowser.
Linear- en Jira-integratie
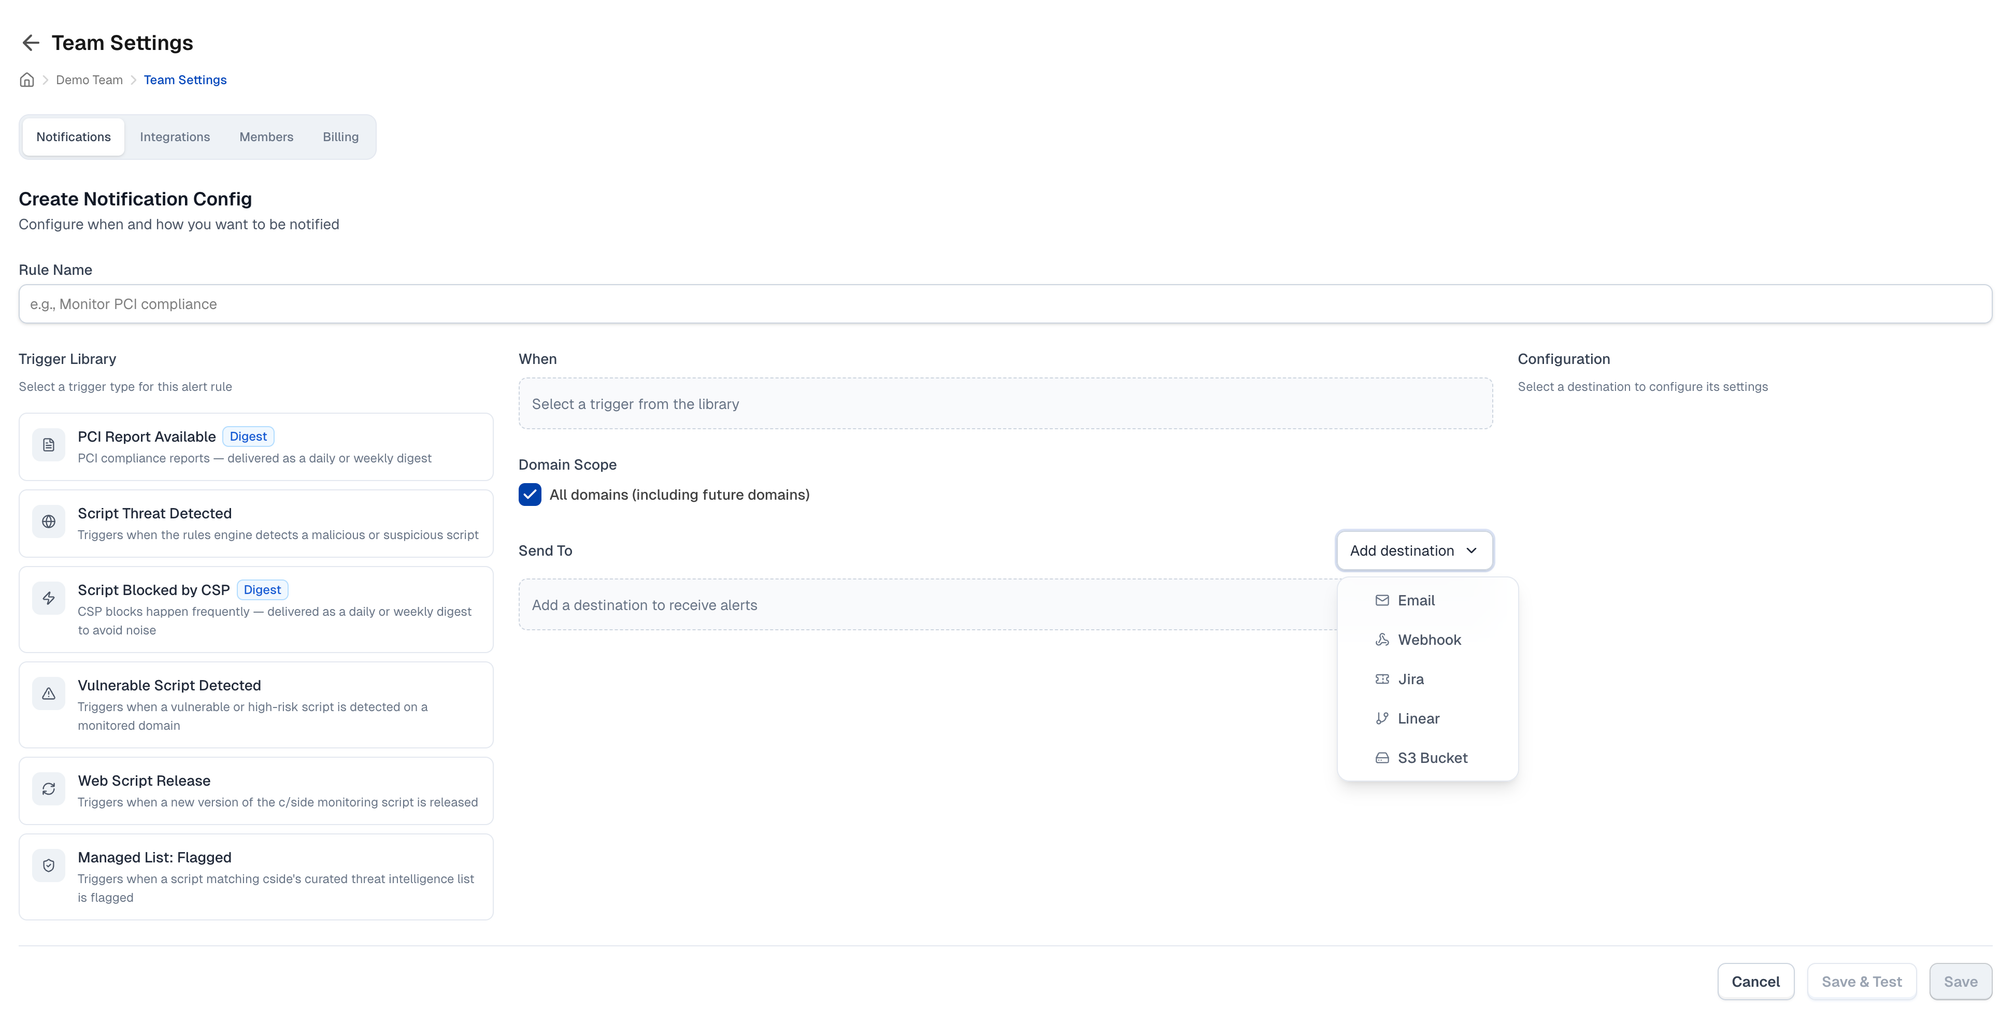
Je kunt cside nu koppelen aan Linear en Jira om automatisch issues aan te maken op basis van meldingen. We hebben herzien hoe meldingen bij cside werken, zodat jij bepaalt welke meldingen worden verstuurd en waarheen. De Linear- en Jira-integraties zijn beschikbaar in het Business- en Enterprise-abonnement. Bekijk de docs om aan de slag te gaan.
We hebben een self-service proefperiode van 14 dagen toegevoegd voor alle Business-abonnementen, zodat nieuwe klanten onze premiumfuncties kunnen uitproberen voordat ze kopen.
We hebben nieuwe detecties toegevoegd voor advertentie-injectie via client-side scripts. Het systeem vult nu iframe-data in, herleidt iframe-URL’s en waarschuwt klanten wanneer scripts verdacht omleidingsgedrag vertonen (bijvoorbeeld 5 of meer omleidingen).
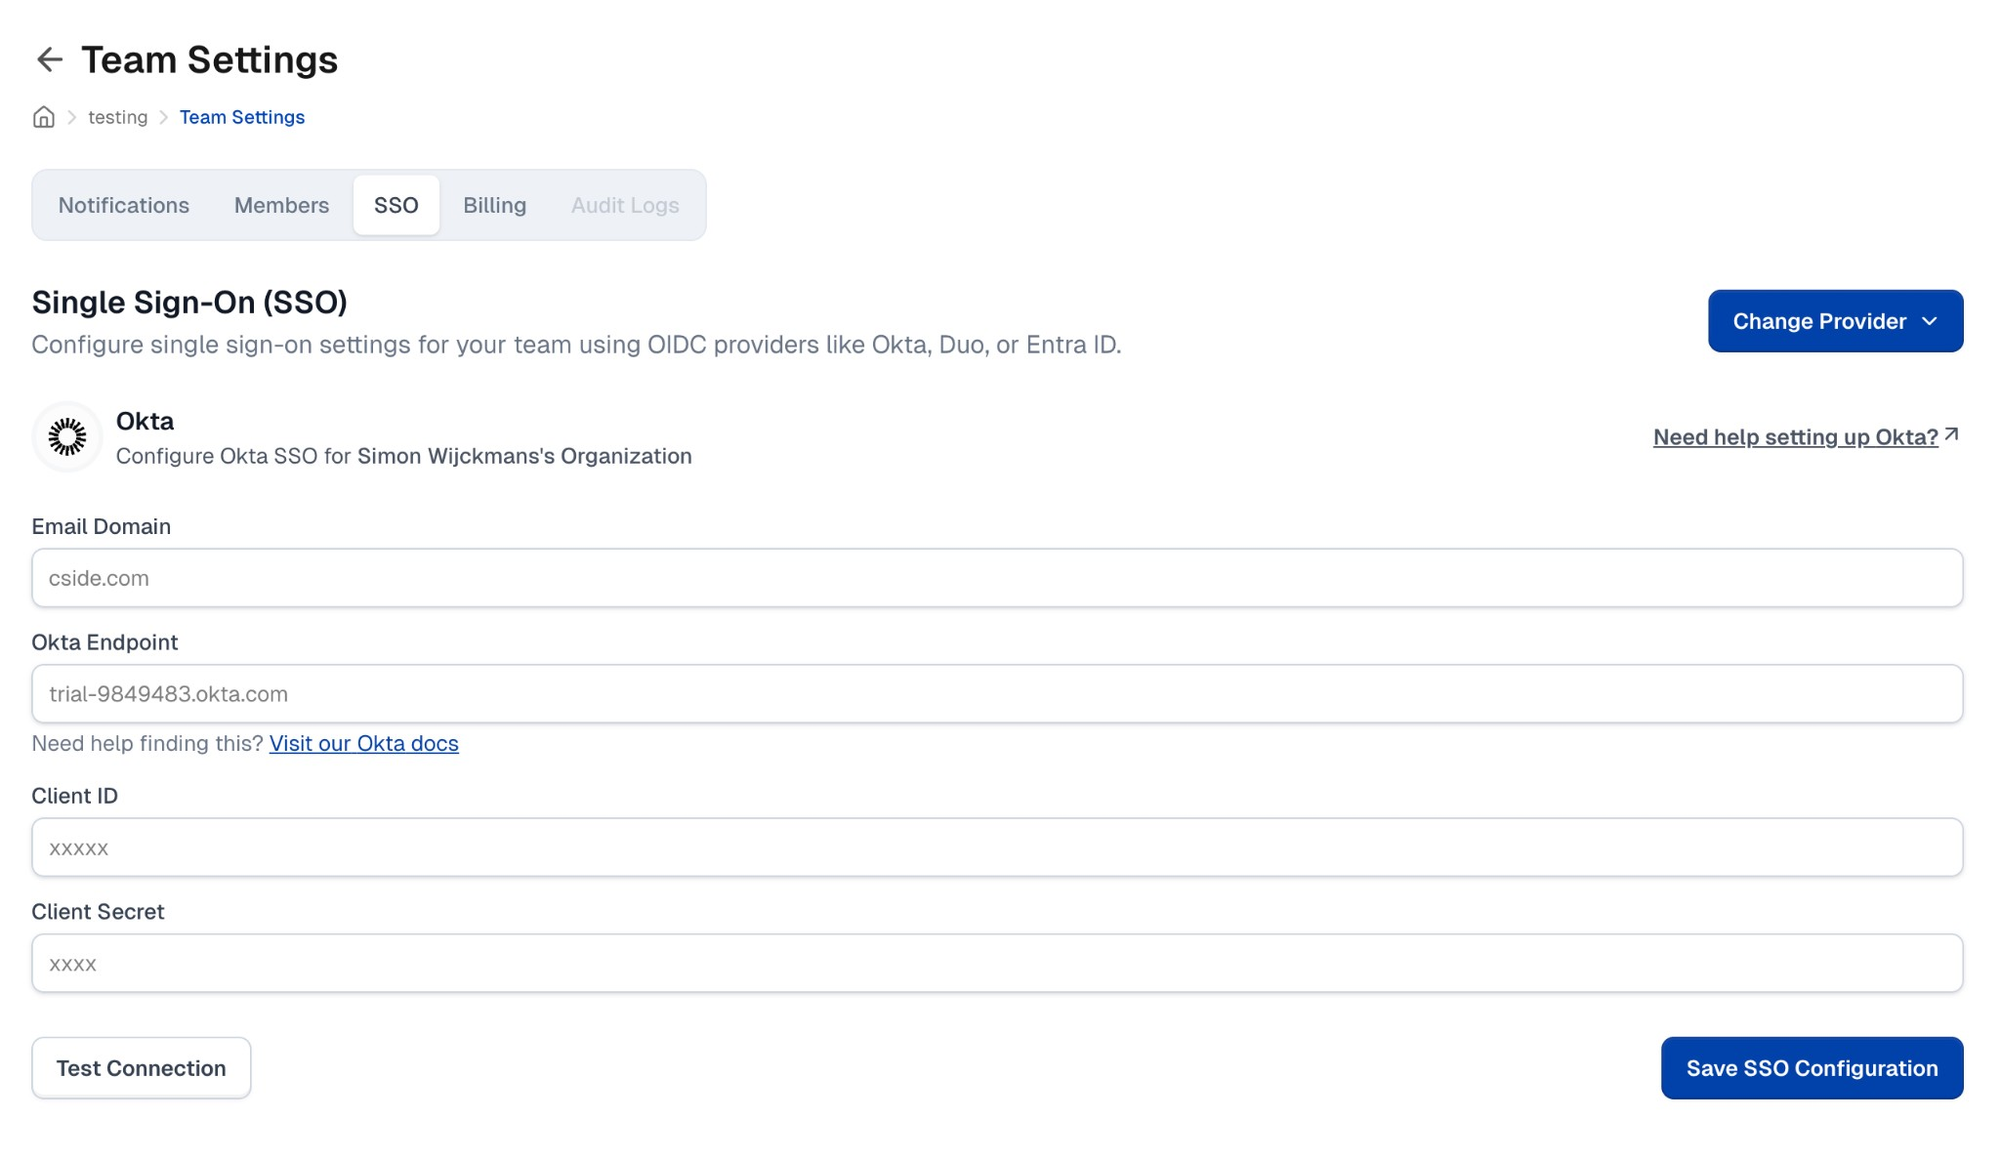
Het cside enterprise-plan ondersteunt nu zelfservice-SSO-configuratie voor Okta, Microsoft Entra ID (voorheen Azure AD) en Duo Security.
Stel je identity provider rechtstreeks in het cside dashboard in. Geen supporttickets nodig. Securityteams kunnen sneller aan de slag met volledige controle over de authenticatie-instellingen.
Dit is een heel voorzichtige rebranding naar cside (in elk geval in de tekst). Oudere zoekalgoritmes hebben moeite met speciale tekens en dat werd een steeds vervelender probleem. Dus vanaf nu is het cside. Met het nieuwe merk lanceren we ook een nieuwe website, cside.com. Onze nieuwe website laat zien hoe cside al langere tijd uitbreidt naar andere problemen die met client-side security op te lossen zijn. Om te beginnen: bewijs bij chargeback-fraude voor Compelling Evidence v3, het detecteren van frauduleuze sollicitanten terwijl ze het sollicitatieformulier invullen en diverse privacy- en compliance-use-cases.