TL;DR: cside vs Imperva Client-Side Protection
- Imperva Client-Side Protection is gebouwd voor enterprises die al Imperva WAF en DDoS draaien. De integratie is de aantrekkingskracht. Geen publieke prijzen, gebaseerd op gedragsalerts, geen onafhankelijk payload-archief.
- cside draait op elke CDN of WAF, in 100% van echte gebruikerssessies zonder sampling. Elk script gaat naar cside's eigen infrastructuur voor server-side analyse en ruwe aanvalscode wordt bewaard als QSA-bewijs. Publieke prijzen, gratis niveau.
- Diep in Imperva: hun add-on is de weg van minste weerstand. Wil CDN-agnostische deployment, volledige sessiedekking en forensisch bewijs zonder de stack-lock-in of het enterprise-prijskaartje: cside.
Wat is Imperva Client-side Protection?
Imperva Client-Side Protection concurreert uitsluitend met cside's Client-side security oplossing en PCI Shield. Andere diensten zoals VPN-detectie, AI-agentdetectie en Privacy Watch vallen buiten hun bereik.
Imperva Client-Side Protection helpt organisaties third-party JavaScript op hun websites te monitoren en controleren om datalekken en supply chain-aanvallen te voorkomen. Het biedt zichtbaarheid in scriptgedrag en ondersteunt geautomatiseerde Content Security Policy (CSP) generatie om beveiligingsbeleid in de browser af te dwingen.
Is het een goed idee om een client-side beveiligingsoplossing te kopen van een firewall-leverancier?
Grote beveiligingsleveranciers proberen soms snel een bijproduct te lanceren. Ze doen dit omdat ze weten dat hun kopers gebonden zijn aan hun platform. De makkelijke keuze is simpelweg hun oplossing kopen. Echter, veel gebruikers merken snel dat deze producten niet de aandacht kregen die ze nodig hadden en vaak simpelweg niet werken of niet aan de vereisten voldoen. Browsers als aanvalsoppervlak zijn totaal anders dan het bekijken van een netwerkpakket als firewall.
Hoe Imperva Client-side Protection werkt
Imperva Client-Side Protection leunt zwaar op Content Security Policies (CSP) om script-niveau beveiliging in de browser af te dwingen. CSP's definiëren welke domeinen scripts mogen laden, wat een soort perimeter creëert rond "vertrouwde" bronnen.
Echter, CSP's valideren alleen de oorsprong van een script, niet de inhoud. De grootste client-side aanval van 2024, de Polyfill-aanval, zou niet door een CSP gedetecteerd zijn. Het kan ook geen kwaadaardig gedrag stoppen dat ingebed zit in toegestane scripts, noch kan het detecteren of inhoud verandert binnen dezelfde URL.
CSP's vereisen ook doorlopend onderhoud. Naarmate websites nieuwe third-party services integreren, moet de CSP bijgewerkt worden, of het riskeert functionaliteit te breken.
Naast CSP's gebruikt Imperva een browser-gebaseerde "worker" om geladen scripts te observeren nadat de pagina is gerenderd. Deze worker werkt vergelijkbaar met een lichtgewicht crawler, verzamelt informatie over first- en third-party scripts die draaien in echte gebruikerssessies. Het identificeert nieuwe of gewijzigde scripts, logt hun gedrag en gebruikt een domein-risicoscoringsysteem om potentieel onveilige code te markeren.
Echter, omdat de worker draait na het laden van de pagina, onderschept het geen scripts voordat ze worden uitgevoerd. Het analyseert ook niet de daadwerkelijke code-payload in elke unieke gebruikerssessie. Als een script verschillende inhoud levert op basis van cookies, IP-adressen, browser fingerprinting of A/B-testvarianten, ziet de worker mogelijk nooit de kwaadaardige versie.
Tot slot vereist Imperva Client-side Protection dat je een bestaande Imperva-gebruiker bent om toegang te krijgen tot Client-side Protection en de prijzen lijken niet openbaar te zijn.
Hoe cside verder gaat
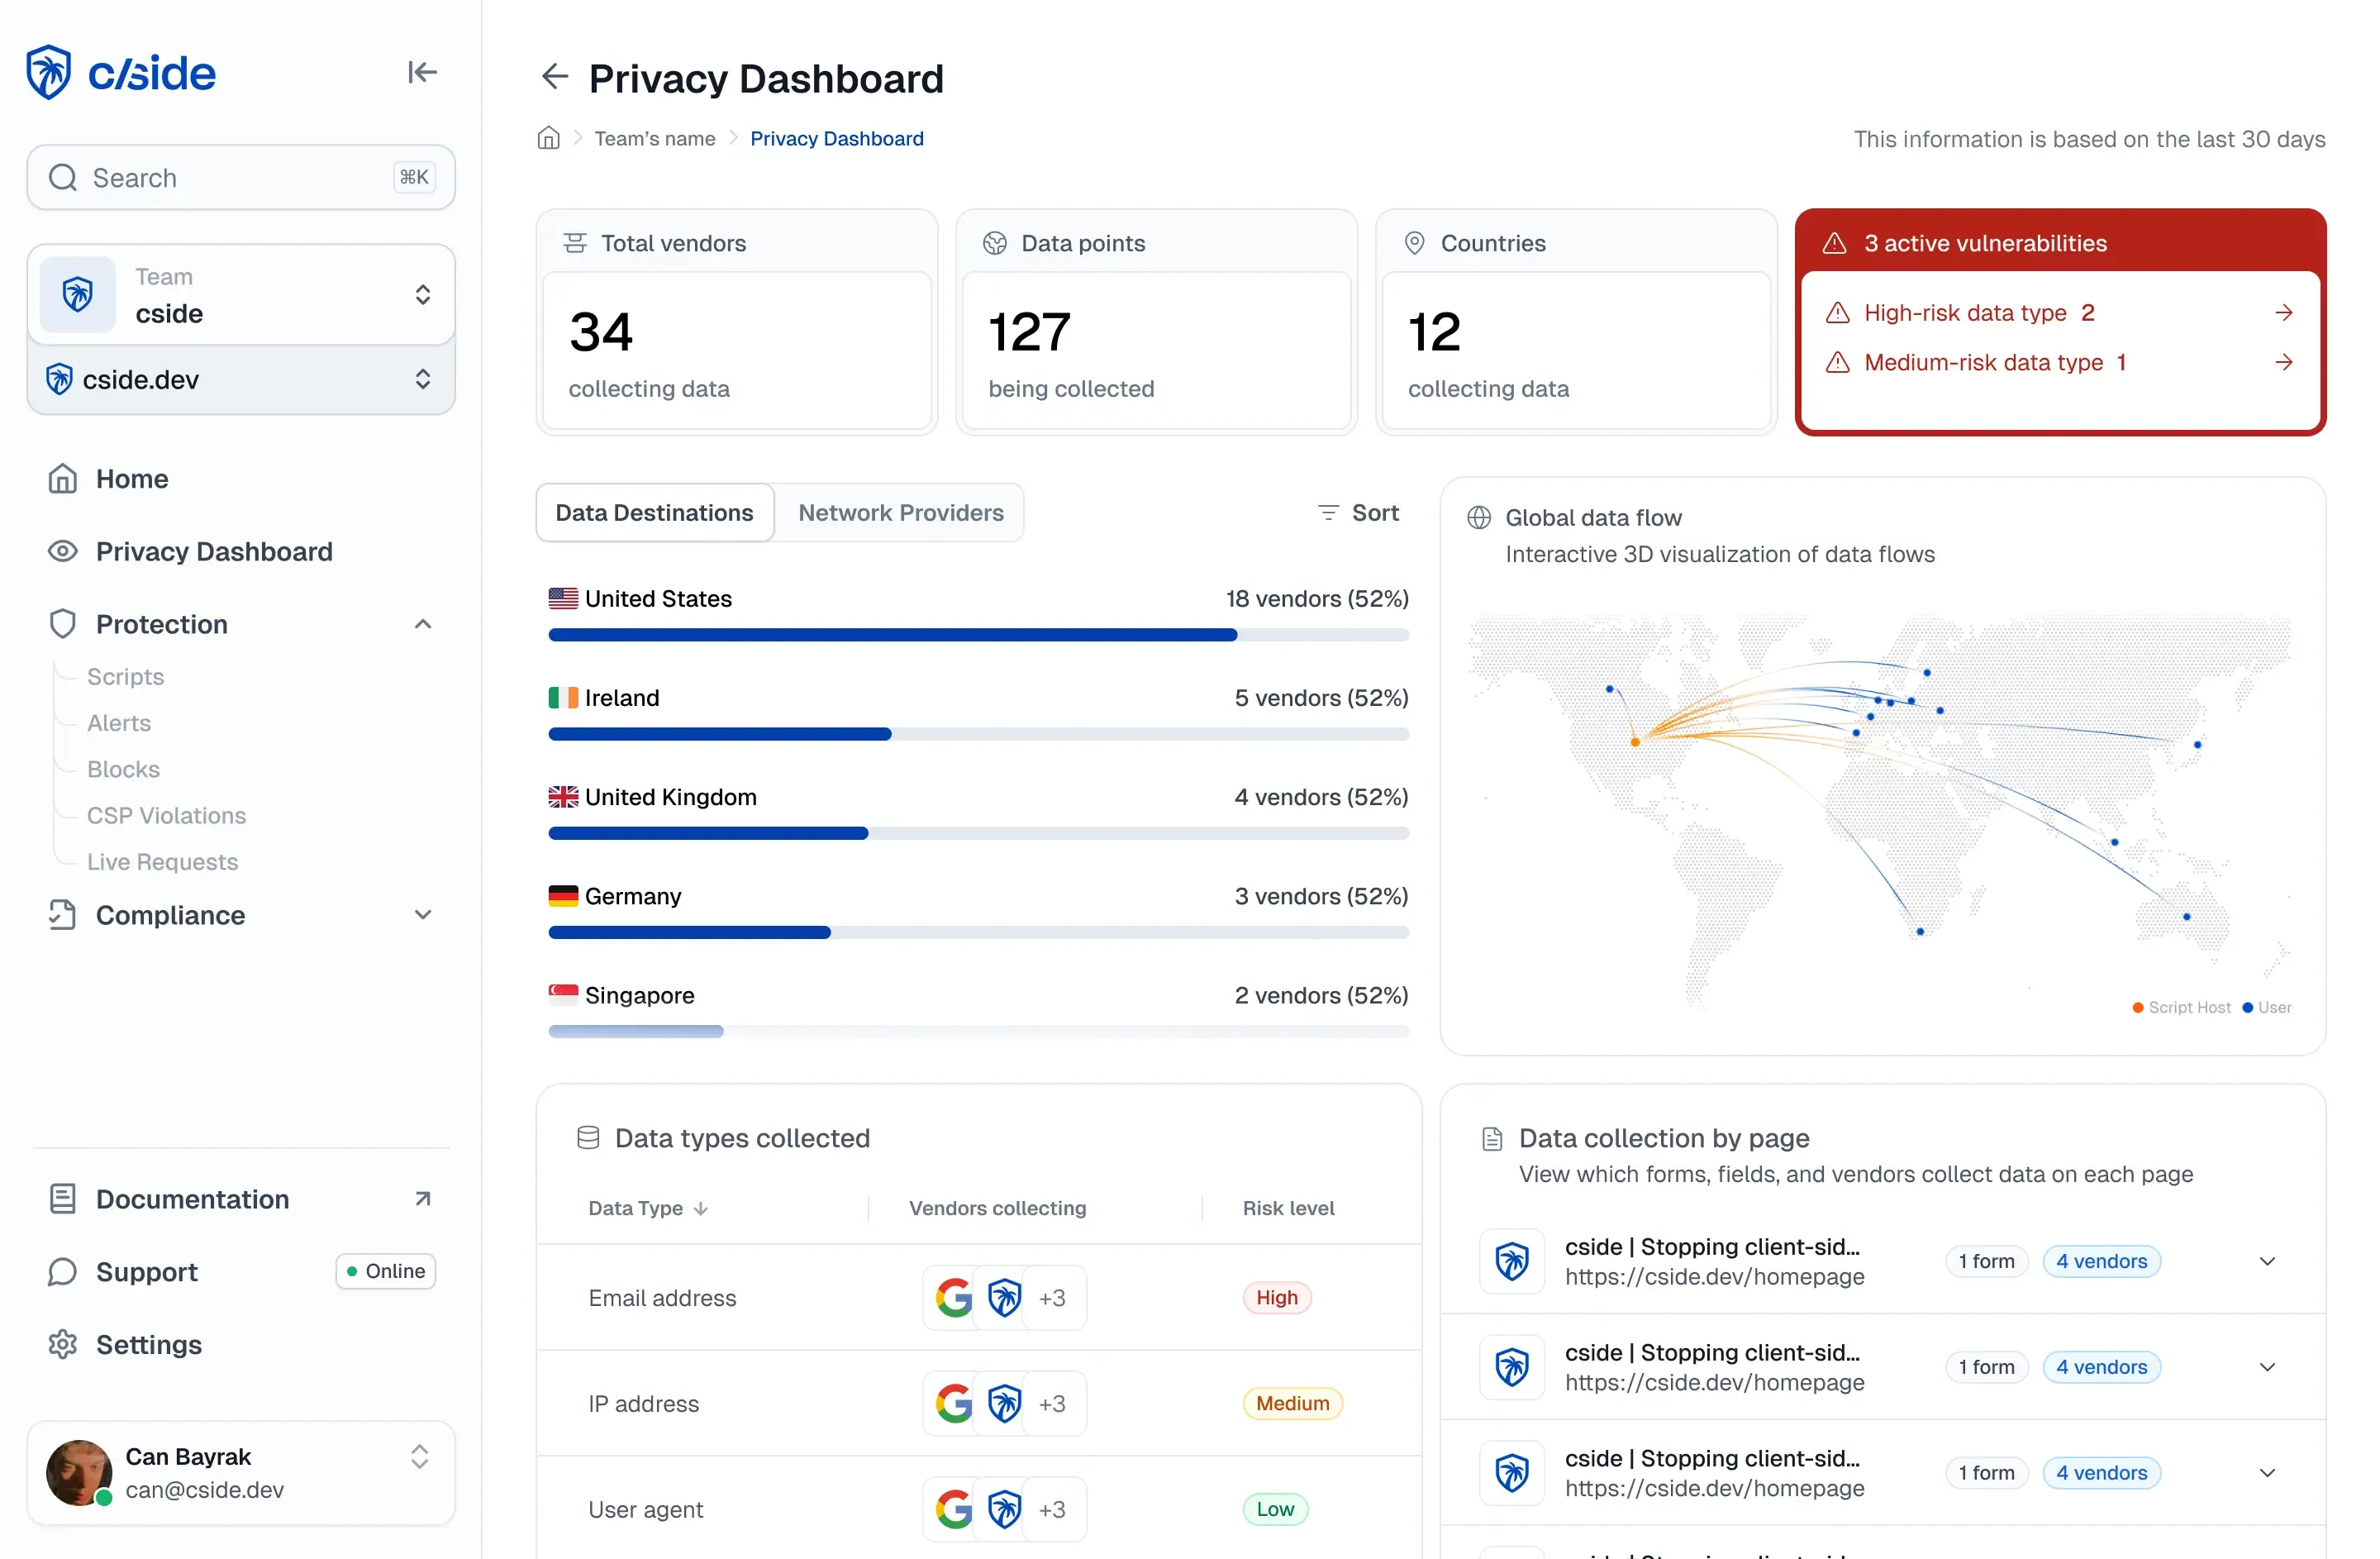
cside legt vast wat elk third-party script daadwerkelijk doet in de pagina, in zes gedragsklassen: toegang tot formuliervelden, permissies, netwerkverzoeken, opslag, key event listeners en DOM-manipulatie. Elk van die registraties draagt een call-stack trace die de script-URL, de content-hash, de regel en kolom en de leverancier noemt, dus het antwoord is niet dat een toegestaan domein iets serveerde, maar dat een met naam genoemd script een met naam genoemd veld op een met naam genoemde regel las. cside combineert dat met zijn eigen server-side opgehaalde, gehashte en gearchiveerde kopie van hetzelfde script.
Dit stelt ons in staat om geavanceerde, zeer gerichte aanvallen te detecteren en alerts te geven, en cside kan ook een ongeautoriseerd script, of specifieke mogelijkheden van een script, tijdens runtime in de browser blokkeren, naast je CSP. Het voldoet ook aan de vereisten voor meerdere compliance frameworks, inclusief PCI DSS 4.0.1. We bieden zelfs diepgaande forensics, inclusief als een aanvaller onze detecties omzeilt, waardoor je de omvang van het incident nauwkeuriger kunt bepalen en wij onze detectiecapaciteiten elke dag kunnen verbeteren.
Wij geloven dat dit de meest veilige manier is om je dependencies over je gehele website te monitoren en beschermen. We hebben jarenlange ervaring in de client-side beveiliging voordat we cside startten, we hebben alles gezien, dit is de enige manier waarop je daadwerkelijk een aanval kunt detecteren.
We bieden ook een gratis CSP-endpoint bovenop ons product om gelaagdheid mogelijk te maken, het is inbegrepen. Met cside krijg je hetzelfde als Report-URI er gratis bij.
Probeer cside voordat u koopt. cside heeft een gratis plan, dus u kunt zich aanmelden, het implementeren en het platform zelf verkennen, zonder verkoopgesprekken of inkoopproces. En ons supportteam staat voor u klaar wanneer u hulp nodig hebt.
Meld je aan of boek een demo om te beginnen.
Gerelateerde bronnen
Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.