Software voor accountovernamepreventie detecteert of blokkeert ongeautoriseerde toegang tot accounts, ook wanneer de aanvaller geldige gestolen inloggegevens heeft. De categorie omvat identiteits- en MFA-providers, fraudesuites, gedragsbiometrie, botbeheer en fingerprinting op browserniveau. De meeste teams gebruiken twee of drie van deze lagen en koppelen ze aan elkaar, omdat elke laag een ander moment van de sessie bewaakt.
Kort samengevat: software voor accountovernamepreventie
- Drie lagen, drie taken: identiteit en MFA (Okta, Microsoft Entra ID Protection) bewijzen wie er inlogt. Fraudesuites (Sift, Forter) en gedragsbiometrie (BioCatch) scoren wat het account doet. Browser- en bottools (cside, Castle, DataDome, Cloudflare, HUMAN) beoordelen of de sessie zelf menselijk en betrouwbaar is.
- MFA is een ondergrens: gestolen sessietokens en adversary-in-the-middle-phishing (AiTM) komen langs een tweede factor. Bij de inbraak bij Crypto.com in 2022 werd 2FA omzeild en werd meer dan $30 miljoen uit 483 accounts gehaald.
- De shortlist: cside voor ruwe apparaat- en browsersignalen in je eigen regels, Castle voor web plus mobiele apps, BioCatch voor banken, Sift of Forter voor een beheerde fraudesuite, en DataDome, Cloudflare of HUMAN voor botverkeer op grote schaal.
Weinig tijd? Ontdek hoe de accountovernamebescherming van cside browser- en apparaatintelligentie toevoegt aan een bestaande ATO-preventiestack.
Nieuw met accountovername? Begin met wat accountovername (ATO) is.
Hoe we deze tools hebben geëvalueerd
Accountovername heeft meerdere toegangspunten in de loginflow. Daarom sorteert deze gids tools op de fase van de aanvalsketen die ze echt verdedigen: validatie van inloggegevens (credential stuffing en botgestuurde inlogtests), toegang tot het account, sessiepersistentie en monetisatie. Binnen elke laag hebben we vergeleken hoe een tool zijn signaal levert (ruwe data waarop je zelf handelt, of een vaste score) en hoe transparant de prijzen zijn.
Deze gids helpt fraudeteams en directie een stack te bouwen die frauduleuze chargebacks voorkomt en hun gebruikers beschermt. De verliezen zijn groot: volgens PaymentsJournal kostte accountovernamefraude consumenten in 2024 $15,6 miljard, tegenover $12,7 miljard een jaar eerder.
ATO-preventie vergelijken per verdedigingslaag
Vergelijkingen die identiteitstools, fraudesuites en browsertools in één tabel stoppen, verbergen de echte vraag: welke laag ontbreekt bij jou? Een MFA-provider, een fraudesuite en een tool op browserniveau doen drie verschillende taken op drie verschillende momenten in de sessie.
| Verdedigingslaag | Wat het bewijst | Wanneer het optreedt | Blinde vlek die het laat |
|---|---|---|---|
| Identiteit / MFA | Wie zich authenticeert | Bij het inloggen, vóór de sessie | Sessiediefstal en AiTM nadat de factor is gepasseerd |
| Fraudesuite | Of de acties van het account riskant lijken | Na het inloggen, bij de transactie | Geautomatiseerde of gekaapte sessies die zich tot de uitbetaling "normaal" gedragen |
| Browser + bots | Of de sessie zelf menselijk en betrouwbaar is | In de pagina, tijdens de sessie | Server-side identiteitsbeleid en transactiegeschiedenis over meerdere handelaren |
Lees de tabel via de laatste kolom. De zwakte van elke laag is de bestaansreden van een andere. Koop om de blinde vlek te dichten die je echt hebt, niet om de langste lijst met functies te verzamelen.
Soorten software voor accountovernamepreventie
| Categorie | Wat het doet | Gedekte ATO-fasen | Voorbeeldleveranciers |
|---|---|---|---|
| Volledige anti-fraudesuites | Combineren account-, transactie-, gedrags- en fraudesignalen | Inloggen, na het inloggen, transactie | Sift, Forter |
| Fingerprinting-oplossingen | Identificeren apparaten, browsers, netwerkrisico en sessieafwijkingen | Vóór het inloggen, inloggen, tijdens de sessie | cside, Castle |
| Gedragsbiometrie | Scoort hoe een gebruiker typt, beweegt en het apparaat vasthoudt | Inloggen, tijdens de sessie | BioCatch |
| MFA en identiteit | Tweefactor- en risicogebaseerde authenticatie bij het inloggen | Toegang tot het account | Okta, Microsoft Entra ID Protection |
| WAF's en botbeheer | Bescherming op netwerkniveau, rate limiting, botscores | Validatie van inloggegevens | Cloudflare, DataDome, HUMAN Security |
Volledige anti-fraudesuites
Volledige anti-fraudesuites willen alles-in-één platforms zijn die betalingsfraude, accountovername en nepaccounts dekken, en sommige strekken zich uit tot AML-compliance en KYC-verificatie. Ze zijn krachtig, maar hun prijzen zijn afgestemd op enterprisebudgetten en ze vragen voortdurende afstemming om valse positieven binnen de perken te houden.
Sift en Forter zijn voorbeelden. Ze analyseren transactiedata, monitoren gedrag na het inloggen en gebruiken machine learning die is getraind op fraudedata van meerdere handelaren. De meeste verwerken ook een vorm van apparaatfingerprinting in de risicoscore.
Fingerprinting-oplossingen
Fingerprinting-oplossingen verzamelen data op apparaat- en browserniveau. Als de fingerprint bij een nieuwe login niet overeenkomt met de basislijn van het account, en andere signalen dat bevestigen, is dat een sterke aanwijzing dat een overname bezig of al gebeurd is.
Platforms zoals cside detecteren nieuwe apparaten, onmogelijke reizen, VPN- en proxygebruik en fingerprint-afwijkingen. Daarna sturen ze die signalen naar handhaving zoals step-up MFA of risicoscoring.
Signalen op browserniveau om in de gaten te houden, die een server-side score geen van alle zelf kan zien:
navigator.webdriveren automatiseringsvlaggen: de eigenschap die browsers tonen wanneer een sessie door WebDriver of CDP wordt aangestuurd, plus de restsporen die stealth-plug-ins proberen te maskeren en missen.- CDP- en runtimelekken: activiteit van het Chrome DevTools Protocol en
Runtime-artefacten die een headless of op afstand bestuurde browser verraden, ook als de user agent er gewoon uitziet. - Fingerprint-drift: hetzelfde account toont bij opeenvolgende logins inconsistente of wisselende apparaatfingerprints, een kenmerk van botfarms en gedeelde tools voor sessie-replay.
- Gedrag van residentiële proxy's en VPN's: signalen dat een ogenschijnlijk schoon residentieel IP-adres wordt gebruikt om geautomatiseerd verkeer wit te wassen, verder dan wat een IP-blokkeerlijst je kan vertellen.
- Kwaadaardige scripts in de pagina: overlays die inloggegevens stelen of AiTM-omleidingslogica, geïnjecteerd via scripts van derden of first-party scripts, zichtbaar tijdens runtime op de pagina waar de gebruiker zou worden gephisht.
MFA- en identiteitsoplossingen
MFA-oplossingen voegen een tweede verificatiestap toe aan het inloggen zelf. Ze detecteren zelf geen fraude en analyseren zelf geen apparaatdata. Ze maken het simpelweg moeilijker om in te loggen met gestolen inloggegevens.
Okta vraagt om een tweede factor voordat toegang wordt verleend en kan de verificatie opschalen wanneer een login ongebruikelijk lijkt. Microsoft Entra ID Protection scoort het inlogrisico en geeft dat door aan Voorwaardelijke toegang, dat vervolgens MFA kan eisen of de login kan blokkeren. Traditionele MFA wordt steeds vaker omzeild met nieuwe aanvalstactieken: authenticatieleverancier MojoAuth meldde dat het in 2025 op zijn platform 4,2 miljard authenticatieaanvalspogingen blokkeerde, met een stijging van 127% op jaarbasis in sessiekaping.
Aangrenzende oplossingen
WAF's zoals Cloudflare en AWS WAF beschermen tegen algemene webaanvallen en voegen basale rate limiting toe op login-endpoints. Een basisset WAF-regels beoordeelt verzoeken op IP, headers, paden en verzoeksnelheid en niet op apparaat of gedrag in de pagina, dus vangt het eenvoudige brute force maar mist het credential stuffing dat over duizenden IP's is verspreid. Beide leveranciers verkopen add-ons die verder gaan: Cloudflare Bot Management en de regelgroep voor accountovernamepreventie in AWS WAF Fraud Control.
Botbeheerplatforms zoals DataDome en HUMAN Security scheiden menselijk verkeer van geautomatiseerd verkeer. Ze gebruiken challenges en gedragsanalyse om credential stuffing op grote schaal te stoppen, en AI-gestuurde bots die menselijk gedrag nabootsen leggen de lat voor elke leverancier in deze categorie steeds hoger.
Diensten voor upstream credential intelligence maken het plaatje compleet. Ze monitoren darkwebmarkten en infostealer-logs op gestolen inloggegevens van jouw gebruikers en zijn puur preventief.
Hoe je koopt over de drie lagen
Koop niet de langste checklist. Koop de laag die je aanvalspad openlaat.
- Breng je pad in kaart. Schrijf inloggen, validatie, toegang, sessiepersistentie en monetisatie uit en markeer welke laag elke stap bewaakt.
- Vind het single point of failure. Als MFA je belangrijkste ATO-maatregel is, vraag je dan af wat er na de authenticatie gebeurt. Als een fraudeplatform alleen transacties beoordeelt, vraag je dan af wat er gebeurt voordat een verdachte transactie het platform bereikt.
- Vermijd dubbele signalen zonder gedeelde actie. Twee tools die allebei "nieuw apparaat" melden voegen weinig toe als geen van beide signalen de beslissing verandert.
- Doe een echte proef. Speel historische incidenten opnieuw af via de kandidaat-laag en controleer of die de verdachte sessie had gemarkeerd, niet alleen de transactie.
- Regel de overdracht. Een melding uit de browserlaag moet step-up MFA bij je identiteitsprovider activeren of een risicoscore in je fraudesuite voeden. Stuur hem via een API of webhook, zodat elke laag handelt op basis van het bewijs van de andere.
De 10 beste tools tegen accountovernamefraude, beoordeeld
De tools hieronder dekken verschillende delen van de ATO-preventiestack, en de juiste keuze hangt af van de laag die je wilt versterken. De prijzen weerspiegelen wat elke leverancier per oktober 2026 publiceert.
| Tool | Verdedigingslaag | Het best voor | Gepubliceerde prijzen |
|---|---|---|---|
| cside | Browser- en apparaatintelligentie | Ruwe apparaat- en browsersignalen in je eigen authenticatie- of fraudebeleid | Gratis tot 1.000 API-aanroepen/maand; Business $99/maand |
| Castle | Fingerprinting en risicoscoring | Eén platform voor web en native mobiele apps | Gratis; Pro $200/maand; Enterprise vanaf $4.000/maand |
| BioCatch | Gedragsbiometrie | Banken die gedrag gedurende de hele sessie scoren | Niet gepubliceerd |
| Okta | Identiteit en MFA | ATO-maatregelen binnen een breder identiteitsprogramma | Workforce Identity vanaf $6/gebruiker/maand, jaarminimum $1.500 |
| Microsoft Entra ID Protection | Identiteit en MFA | Organisaties die al Microsoft 365 of Azure gebruiken | Inbegrepen in Entra ID P2 ($10/gebruiker/maand) en Entra Suite ($12/gebruiker/maand) |
| Sift | Fraudesuite | Fraudeteams die ATO, betalingen en nepaccounts op één plek scoren | Niet gepubliceerd |
| Forter | Fraudesuite | E-commerce en handelaren met grote loyaliteitsprogramma's | Niet gepubliceerd |
| DataDome | Botbeheer | Botverdediging met weinig frictie op enterprise-schaal | Bot Protect vanaf $3.830/maand |
| Cloudflare Bot Management | WAF en botbeheer | Sites die al een Cloudflare Enterprise-abonnement hebben | Enterprise-add-on, alleen op offerte |
| HUMAN Security | Botbeheer | Verdediging tegen credential stuffing op enterprise-schaal | Niet gepubliceerd |
1. cside

Veel securityteams hebben meer zicht nodig op de sessie zelf. cside dicht dat gat met browser- en apparaatintelligentie. Het product voor apparaatintelligentie verzamelt per sessie meer dan 250 apparaat-, netwerk- en gedragssignalen, waaronder apparaatfingerprinting, VPN- en proxydetectie, automatiseringssignalen en detectie van AI-agents. Die signalen voeden je eigen handhavingslogica via een API en webhooks.
Belangrijkste functies:
- Apparaatfingerprinting: een blijvende apparaat-ID op basis van meer dan 250 signalen (IP, geolocatie, VPN- en proxydetectie, browser, besturingssysteem, scherm en meer), zodat een login vanaf een onbekend apparaat opvalt, ook als het wachtwoord klopt.
- ATO-signalen: onmogelijke reizen, onbekende apparaten en één apparaat dat veel accounts benadert, beschikbaar als ruwe signalen of via kant-en-klare waarschuwingssjablonen voor risicovolle patronen.
- Detectie van bots en AI-agents: markeert headless browsers, automatiseringsframeworks en AI-agents die zich tijdens credential stuffing als mens proberen voor te doen.
- Handhaving die je zelf bepaalt: stuur een melding naar step-up MFA, een blokkade of een reviewwachtrij, met drempels die jij instelt.
- Scriptmonitoring: het client-side securityproduct van cside bewaakt de scripts op je pagina's op overlays die inloggegevens stelen en phishing-omleidingen.
- Mobiele apps: native iOS- en Android-SDK's, in bèta (neem contact op voor toegang), brengen dezelfde meer dan 250 signalen als de webclient naar apps, plus signalen die alleen een app kan zien, zoals detectie van jailbreak, root en emulators.
Reviews:
- 4,9/5 op SourceForge (37 reviews en beoordelingen getoond: 25 eigen SourceForge-reviews plus 12 geverifieerde beoordelingen van derden die daar worden getoond).
- 4,8/5 op G2.
Prijzen (apparaatintelligentie): gratis tot 1.000 API-aanroepen per maand; Business kost $99/maand voor 50.000 aanroepen, met een gratis proefperiode van 14 dagen; Enterprise op maat.
Kies cside als je first-party apparaat- en browsersignalen wilt die je in je bestaande authenticatie- of fraudeworkflow kunt invoeren.
2. Castle
Castle combineert apparaatfingerprinting met gedrags- en accountrisicosignalen. Volgens de documentatie van Castle geeft het per gebeurtenis drie scores terug (Account Takeover, Bot en Account Abuse, in het dashboard weergegeven als 0 tot 100), en no-code-beleidsregels in het dashboard zetten die scores om in toestaan, uitdagen of weigeren. Castle levert mobiele SDK's voor iOS, Android, React Native en Flutter, en de signalen markeren geroote of gejailbreakte apparaten en emulators.
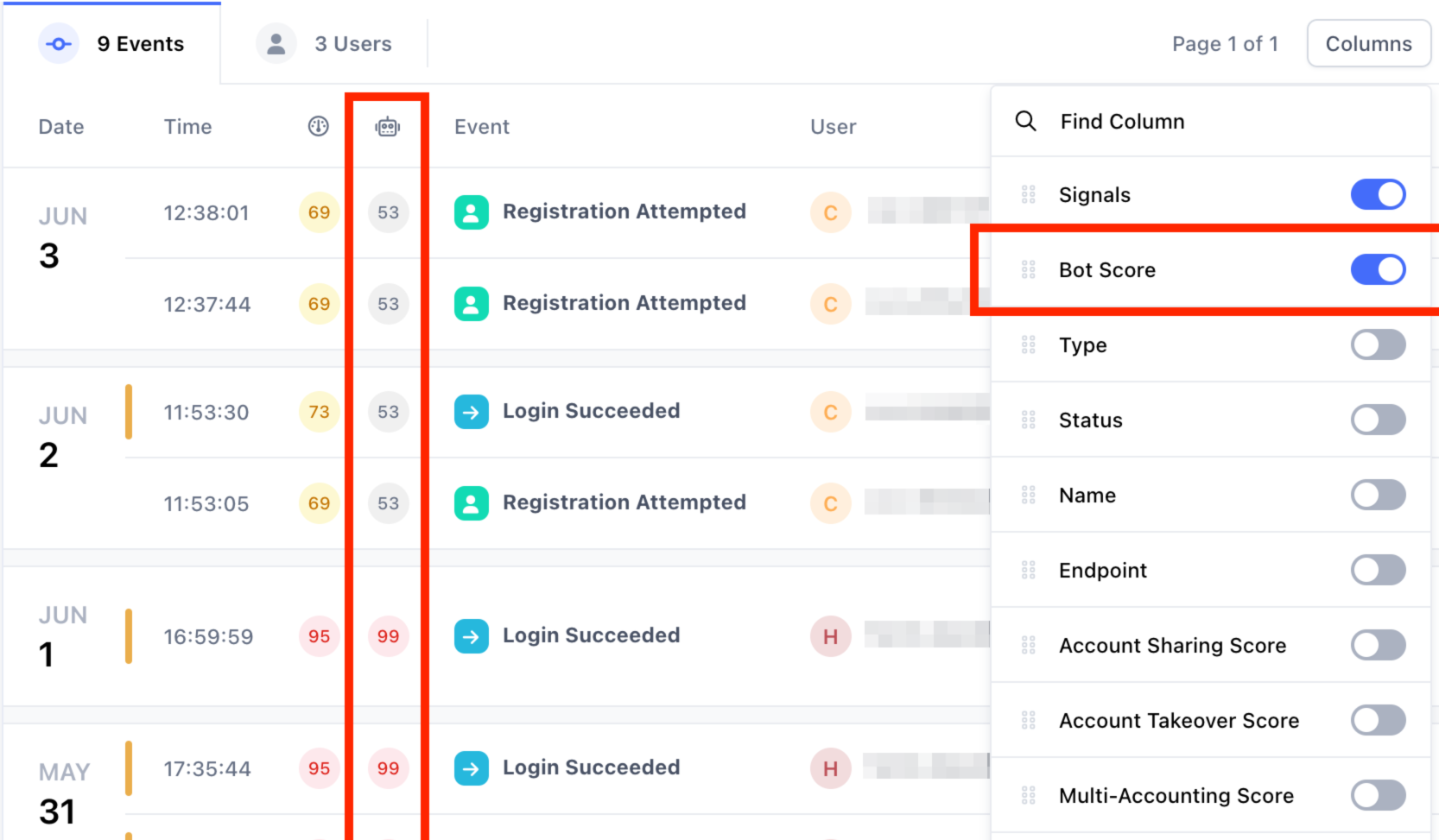
Bron: docs.castle.io
Prijzen: gratis abonnement; Pro voor $200/maand; Enterprise vanaf $4.000/maand.
Kies Castle als je dekking voor web en mobiele apps in één platform nodig hebt, ook voor React Native- of Flutter-apps. Directe vergelijking: Castle vs cside.
3. BioCatch
BioCatch kijkt naar hoe een gebruiker zich gedraagt in plaats van naar wat die weet of bezit. Gedurende de sessie volgt het signalen zoals typritme, muisbewegingen, aanraakgebaren en de manier waarop het apparaat wordt vastgehouden. BioCatch is een gevestigde naam in fraudepreventie op bankniveau. In augustus 2026 ging Visa akkoord met de overname van het bedrijf voor $2,4 miljard in contanten; volgens de aankondiging van BioCatch wacht de deal nog op goedkeuring van toezichthouders en wordt de afronding verwacht vóór het einde van het tweede fiscale kwartaal van 2027 van Visa. Dat bedrag laat zien hoe serieus de betaalsector gedragsbiometrie tegen ATO neemt.
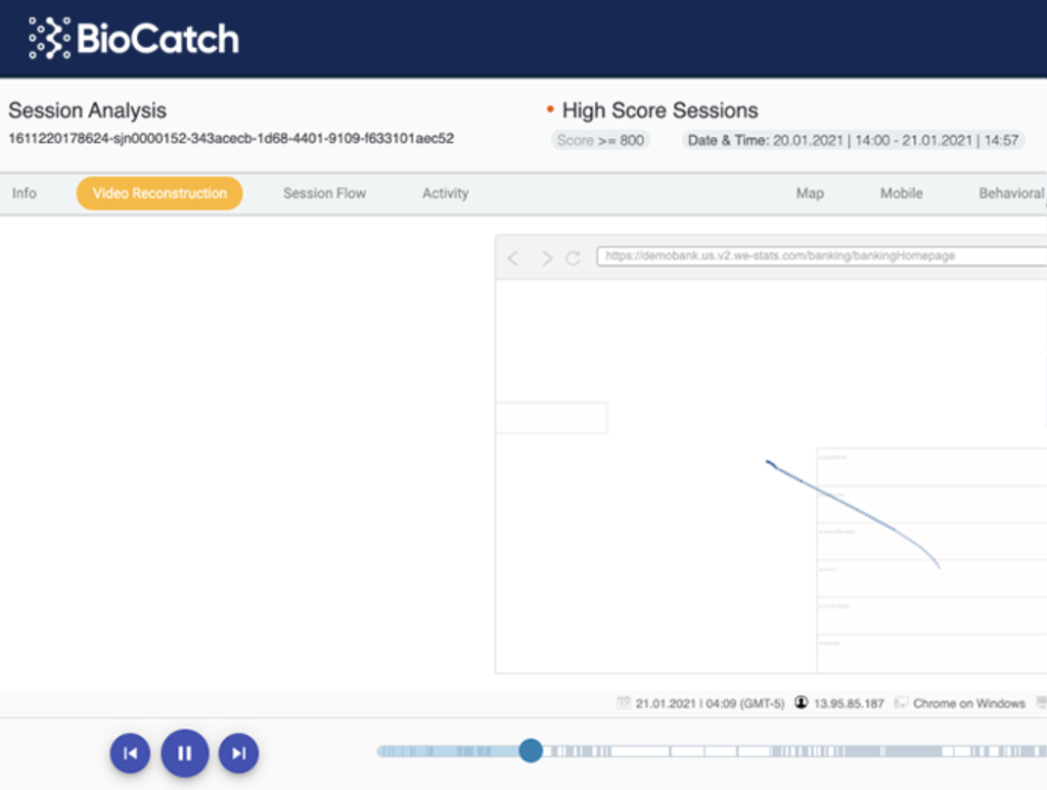
Bron: biocatch.com
Kies BioCatch als je belangrijkste use case bankieren of financiële dienstverlening is en continue scoring van gedragsrisico zwaarder weegt dan alleen een apparaatfingerprint.
4. Okta
Okta levert identiteits- en toegangsbeheer. Adaptive MFA weegt apparaat-, netwerk-, locatie- en gedragscontext om te bepalen wanneer de authenticatie moet worden aangescherpt, en de add-on Identity Threat Protection blijft het risico tijdens de sessie beoordelen, bijvoorbeeld om sessiekaping te herkennen. Okta ondersteunt ook SSO, lifecyclebeheer, Okta FastPass en FIDO2 WebAuthn-authenticators. Voor logins van klanten voegt Auth0 (het klantidentiteitsplatform van Okta) Attack Protection toe: botdetectie, beperking van verdachte IP's, bescherming tegen brute force en detectie van gelekte wachtwoorden.
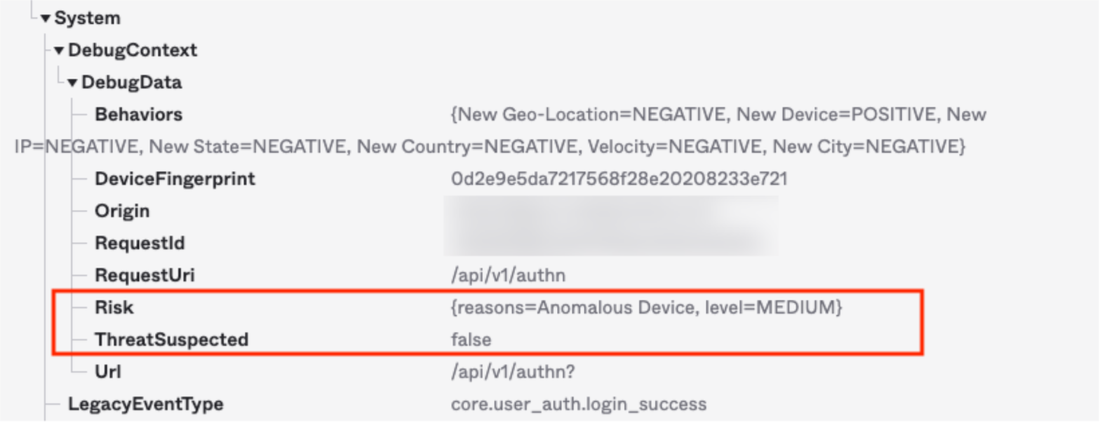
Bron: help.okta.com
Prijzen: Workforce Identity-suites beginnen bij $6/gebruiker/maand (Starter, inclusief MFA) met een minimaal jaarcontract van $1.500. Adaptive MFA zit erin vanaf de Essentials-suite, en Identity Threat Protection is een add-on.
Kies Okta als ATO-preventie deel uitmaakt van een breder identiteitsprogramma en je authenticatie, toegangsbeheer en risicogebaseerde maatregelen in hetzelfde ecosysteem nodig hebt.
5. Microsoft Entra ID Protection
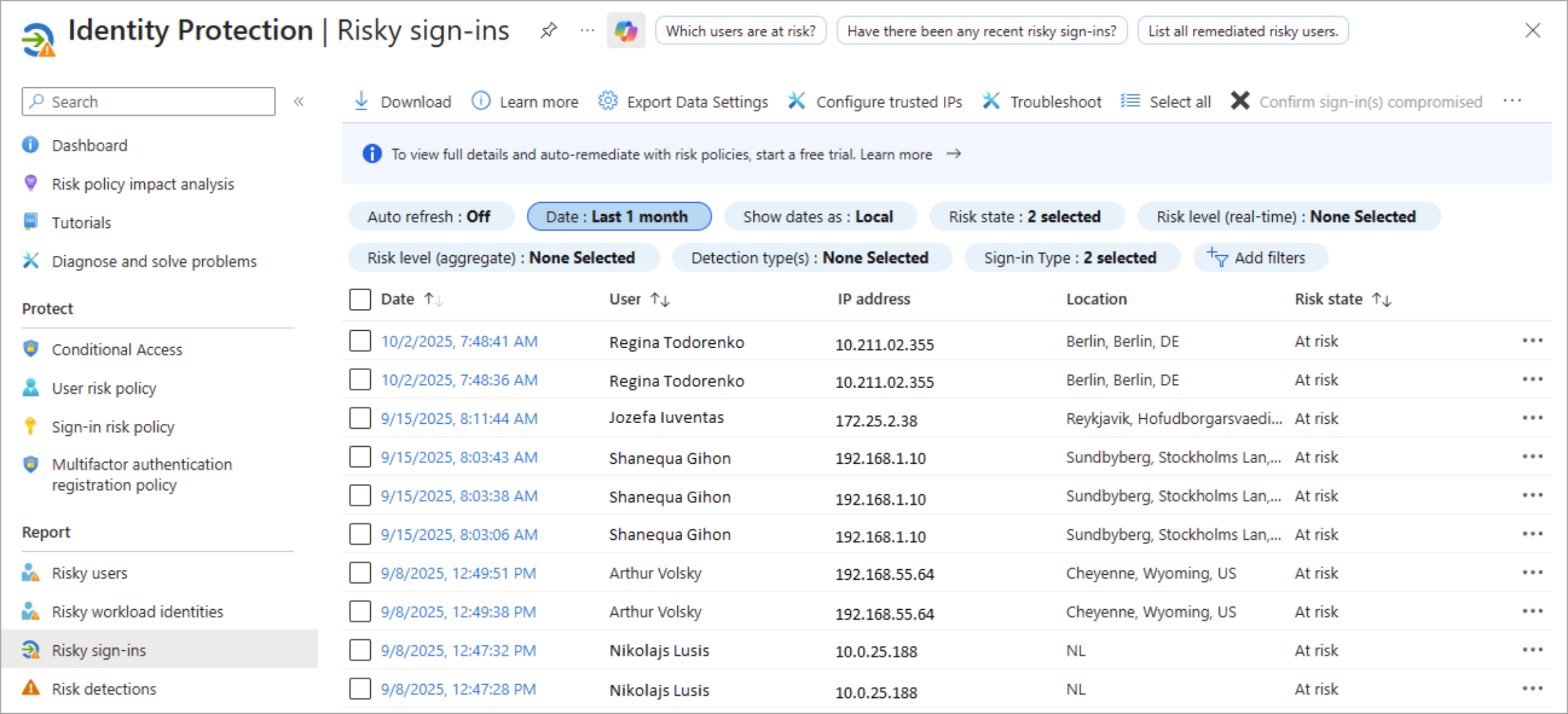
Volgens Microsoft put Entra ID Protection uit biljoenen signalen van zijn beveiligingsproducten. Het zet die schaal om in risicogebaseerde Voorwaardelijke toegang en markeert risico's zoals gelekte inloggegevens, password spray en het opnieuw afspelen van tokens. Microsoft breidt dit risicogebaseerde beleid ook uit naar identiteiten van AI-agents, naast de preview van Microsoft Entra Agent ID.
Bron: learn.microsoft.com
Prijzen: inbegrepen in Microsoft Entra ID P2 ($10/gebruiker/maand), Microsoft Entra Suite ($12/gebruiker/maand) en Microsoft 365 E5.
Kies Microsoft Entra ID Protection als je organisatie al op Microsoft 365 of Azure draait en identiteitsrisicobescherming wil binnen licenties die ze misschien al heeft.
6. Sift
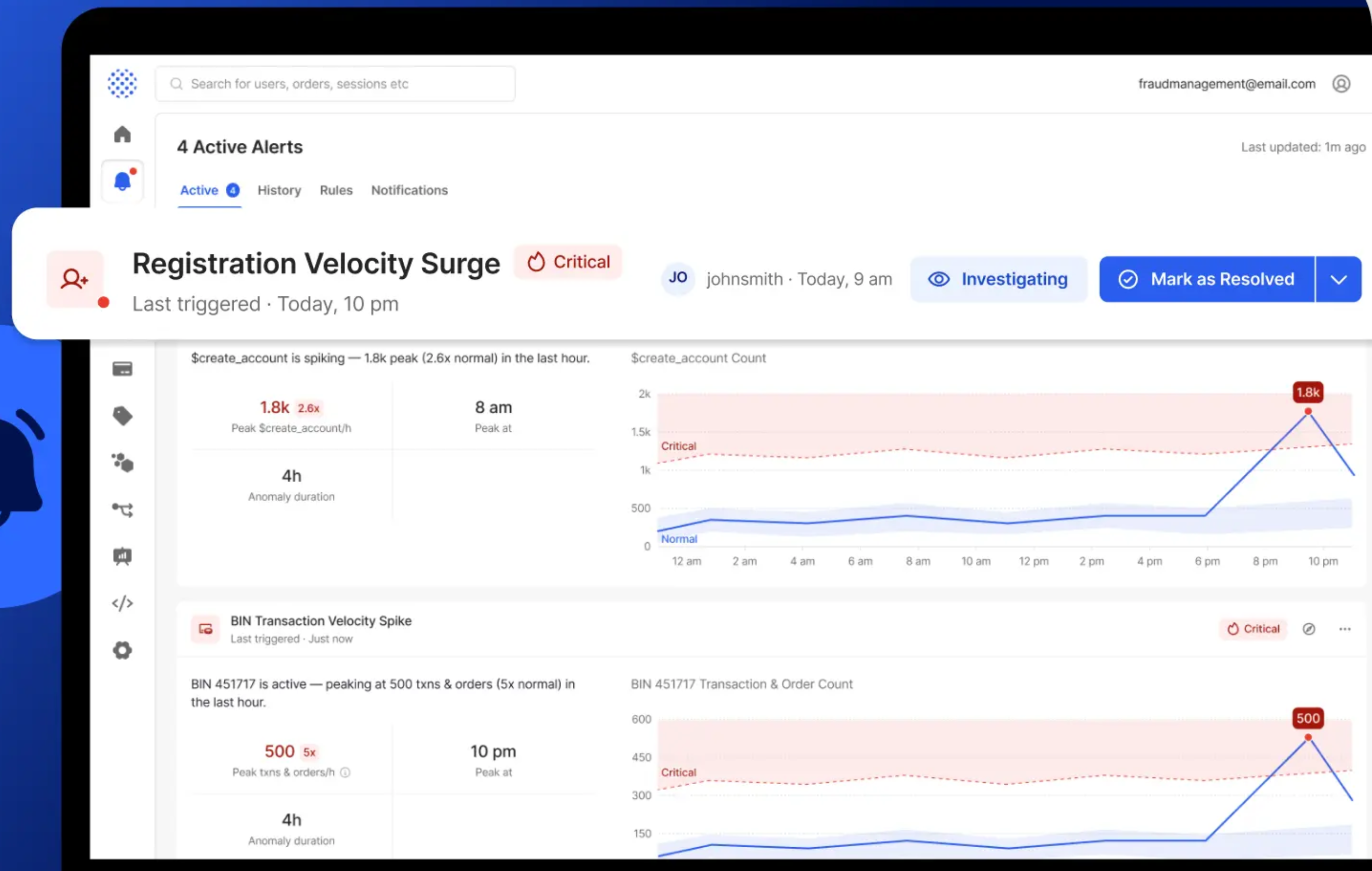
Sift is een volledige anti-fraudesuite die accountovername, betalingsfraude en nepaccounts dekt. Het platform scoort logins, registraties en transacties met machine learning die is getraind op het hele netwerk, dat volgens Sift jaarlijks meer dan 1 biljoen gebeurtenissen verwerkt van meer dan 700.000 sites en apps. Een gebruiker die nieuw is voor jou, is daardoor vaak al bekend bij Sift.
Bron: sift.com
Prijzen: niet gepubliceerd; Sift werkt met contracten op offerte.
Kies Sift als je een eigen fraudeteam hebt en ATO, betalingsfraude en nepaccounts in één platform wilt scoren. Directe vergelijking: Sift vs cside.
7. Forter
Het product Account Protection van Forter is gebouwd om pogingen tot accountovername bij risicovolle accountacties te stoppen. Het richt zich ook op het aanmaken van nepaccounts en misbruik van incentives, en beschermt loyaliteitsbeloningen en opgeslagen tegoed. Deze functies maken deel uit van een breder platform dat ook fraudebeheer, betalingsoptimalisatie, geschillenbeheer en misbruikpreventie omvat. Forter publiceert geen prijzen; kopersdata van Vendr wijst erop dat contracten meestal gekoppeld zijn aan GMV of het volume goedgekeurde transacties in plaats van een vast bedrag.
Kies Forter als je een e-commercebedrijf of een bedrijf met een groot loyaliteitsprogramma bent dat identiteitsbescherming wil naast betalingsoptimalisatie en geschillenbeheer. Directe vergelijking: Forter vs cside.
8. DataDome
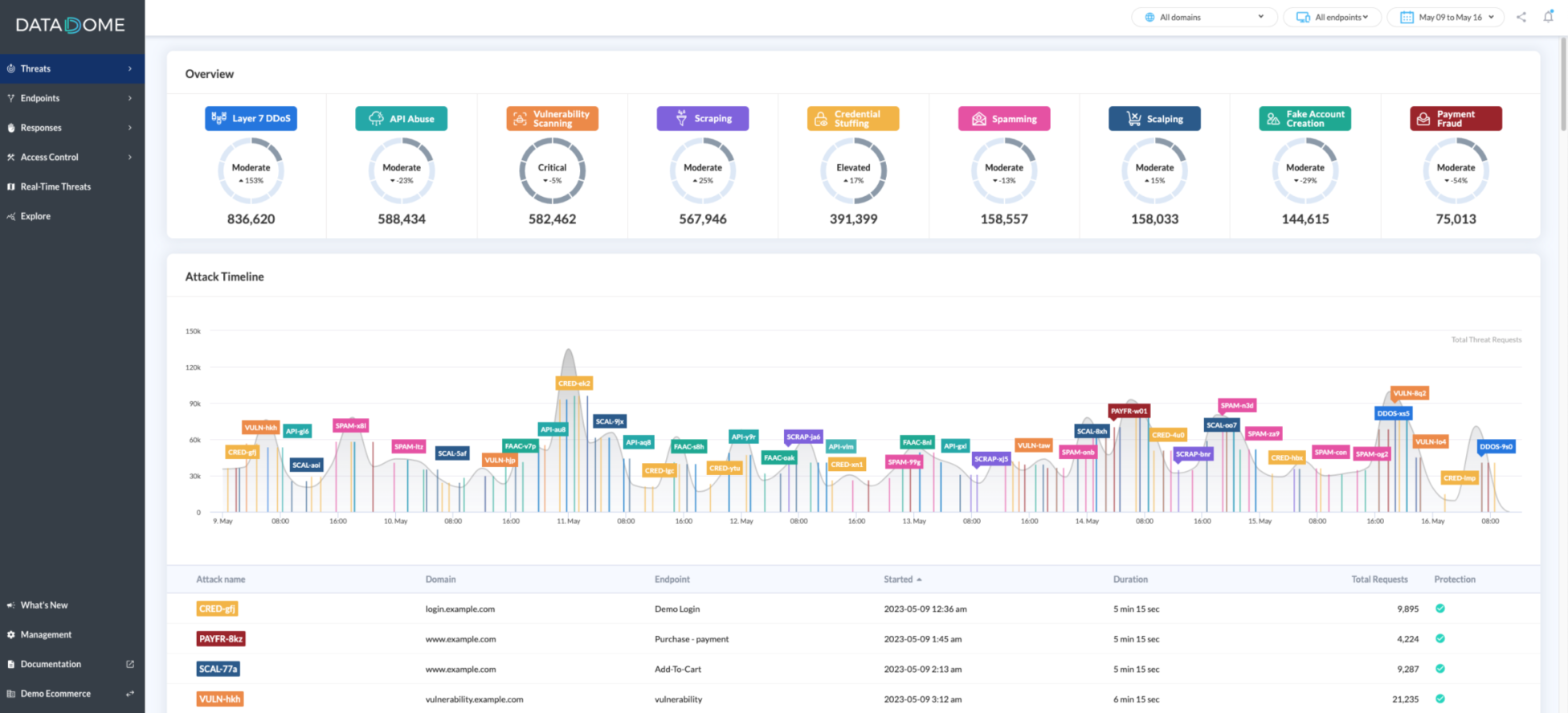
DataDome werd uitgeroepen tot Leader in The Forrester Wave: Bot and Agent Trust Management Software, Q2 2026. Device Check is een onzichtbare challenge: het valideert apparaatsignalen op de achtergrond, zonder selectievakje, puzzel of andere interactie van de gebruiker. De aparte schuifregelaar-CAPTCHA van DataDome dekt de gevallen waarin een zichtbare challenge nodig is. DataDome publiceert zijn prijzen: Bot Protect begint bij $3.830/maand in de Essentials-variant, en het product Account Protect wordt geprijsd op basis van het maandelijkse aantal gebeurtenissen.
Bron: docs.datadome.co
Kies DataDome als je botdetectie op enterpriseniveau wilt die erop is gebouwd om frictie voor legitieme gebruikers zo klein mogelijk te houden. Directe vergelijking: DataDome vs cside.
9. Cloudflare Bot Management
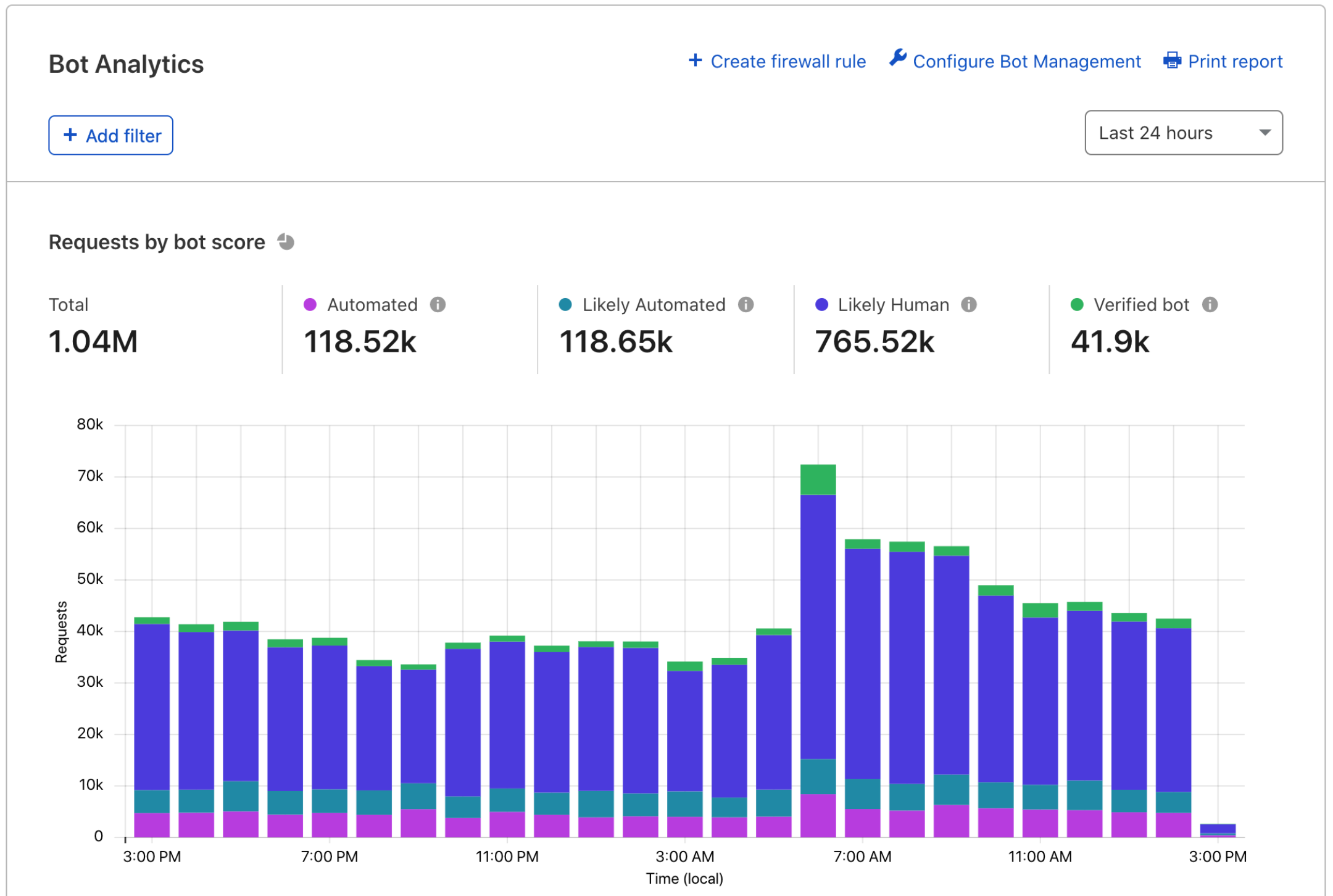
Cloudflare Bot Management draait op hetzelfde netwerk als de WAF, het CDN en de DDoS-bescherming van Cloudflare. Cloudflare traint zijn machine-learningmodellen op verkeer van een groot deel van het internet en positioneert het product als bescherming van login-endpoints tegen credential stuffing. Elk verzoek krijgt een botscore waarop je met eigen regels kunt handelen. Bot Management is een add-on voor Cloudflare Enterprise-abonnementen.
Bron: developers.cloudflare.com
Kies Cloudflare Bot Management als je infrastructuur al via Cloudflare loopt met een Enterprise-abonnement en je botverdediging wilt als extra laag binnen dat contract.
10. HUMAN Security
HUMAN fuseerde in 2022 met PerimeterX, en het samengevoegde bedrijf opereert onder de naam HUMAN. De verdediging tegen accountovername blokkeert geautomatiseerde credential stuffing en brute force bij het inloggen, maakt gecompromitteerde inloggegevens onbruikbaar en beoordeelt activiteit binnen het account voor web-, mobiel- en API-verkeer. Het kan integreren aan je edge, bijvoorbeeld een CDN, en de prijzen lopen via sales, zonder gepubliceerde tarieven.
Bron: docs.humansecurity.com
Kies HUMAN Security als accountovername en credential stuffing je grootste dreiging zijn en je budget hebt voor een enterprisecontract. Directe vergelijking: HUMAN Security vs cside.
Waar fraude met nieuwe accounts past
Accountovername richt zich op accounts die al bestaan. Fraude met nieuwe accounts is de upstream helft van hetzelfde probleem: aanvallers registreren op grote schaal accounts voor misbruik van proefperiodes en promoties of voor multi-accounting, en gebruiken ze daarna zoals ze gestolen accounts zouden gebruiken.
Verschillende tools hierboven dekken allebei. Sift en Forter scoren het aanmaken van nepaccounts naast ATO, de Account Abuse-score van Castle dekt nepaccounts en multi-accounting, en apparaatfingerprinting koppelt de vele "nieuwe" accounts die van één apparaat komen. cside voegt Signup Shield toe, dat elke registratie omzet in een realtime vertrouwensoordeel op basis van e-mail-, domein-, gedrags- en klantoverstijgende signalen. Lees voor het volledige overzicht wat fraude met nieuwe accounts is en hoe detectie werkt.
Wat er verandert in 2026
ATO-gerelateerde chargebacks kosten handelaren gemiddeld $576 per incident, tegenover $271 voor een gewone chargeback, volgens de analyse van Equifax van zijn transactiegegevens van 2020 tot en met 2023. Handelaren hebben weinig verweer zodra een overname al een echt ogende frauduleuze transactie heeft opgeleverd. Het enige echte preventiemechanisme is de overname stoppen voordat die gebeurt.
MFA was jarenlang een sterke verdediging en blijft een fundamentele laag, maar geavanceerde aanvallen omzeilen het nu. Een bekend voorbeeld is de inbraak bij Crypto.com in januari 2022, waarbij aanvallers de tweefactorauthenticatie van de exchange omzeilden en meer dan $30 miljoen opnamen uit 483 klantaccounts.
Een patroon dat MFA verslaat, begint op de pagina zelf. Aanvallers injecteren een CSS-overlay of een script in een legitieme site dat gebruikers naar een nep-inlogpagina stuurt die identiek is aan de echte. Een adversary-in-the-middle-proxy (AiTM) stuurt de login in realtime door naar de echte site, zodat de gebruiker zijn wachtwoord en MFA-code gewoon invoert. Daarna onderschept de proxy het sessietoken dat na de authenticatie wordt uitgegeven en gebruikt het om het account binnen te lopen.
Injectie in pagina's op deze schaal is goed gedocumenteerd. Het overzicht van client-side aanvallen in Q1 2025 van cside vond in dat kwartaal alleen al bijna 300.000 gecompromitteerde websites, waaronder een campagne die schermvullende overlays op meer dan 35.000 sites plaatste.
Automatiseringstools zijn de tweede trend die in 2026 groeit. In het onderzoeksrapport van cside over de toekomst van webbeveiliging faalden traditionele botdetectietools bij 81% van de testpogingen van cside, en "user-action" AI-bots, die namens een gebruiker op pagina's handelen in plaats van ze te crawlen, namen in 2025 met een factor 15 toe. Fraudesuites hebben weinig zicht op deze tools, omdat ze zich tot het uitbetalingsmoment als een normale browser voordoen, wanneer een ML-score te laat komt. Detectie op browserniveau ziet de automatisering in de sessie, voordat die de transactie bereikt.
Verminder accountovername-aanvallen met cside
Accountovernamepreventie werkt het best wanneer de maatregelen die je al hebt de signalen kunnen zien die ze nodig hebben om te beslissen. cside geeft je apparaatintelligentie en signalen op browserniveau om gecompromitteerde sessies te detecteren voordat ze schade aanrichten.
Ontdek hoe de accountovernamebescherming van cside aansluit op je loginflow, en begin daarna met een gratis abonnement of plan een demo om te zien hoe fingerprinting in je ATO-preventiestack past.