Volver a comparaciones

Alternativa a Feroot: cside vs Feroot (2026)

Compara cside y Feroot en seguridad client-side: análisis de scripts en el servidor frente a detección solo en el navegador, y PCI DSS 4.0.1 6.4.3 y 11.6.1.

Jun 24, 2024 Updated Jul 19, 2026
Simon Wijckmans
Simon Wijckmans Founder & CEO
Alternativa a Feroot: cside vs Feroot (2026)

TL;DR: cside vs Feroot

  • Feroot corre agentes client-side que marcan anomalías conductuales después de que los scripts cargaron y se ejecutaron, y muestrea una fracción de las sesiones en lugar de observarlas todas. Te dice qué pasó, en las sesiones que miró.
  • cside descarga cada script a su propia infraestructura para análisis del lado servidor, en tiempo real, desde el 100% de las sesiones reales de usuarios sin muestreo. Esa brecha importa más en ataques condicionales: un payload servido solo a una geo, una clase de dispositivo o usuarios logueados puede quedarse dentro de la mayoría no muestreada indefinidamente. Cada payload se archiva para forense y evidencia PCI.
  • Quieres un monitor conductual con agente JavaScript: Feroot. Quieres más cobertura por euro gastado, análisis de payload del lado servidor y evidencia QSA de grado forense: cside.

Reseñas de usuarios: Feroot vs cside

Así es como los usuarios reales calificaron cside y Feroot según su experiencia con la precisión de detección, la calidad del soporte y la fiabilidad general.

Plataforma cside Feroot
Google Maps ★★★★★ (5/5) ★★☆☆☆ (2.3/5)
G2 ★★★★★ (4,8/5) ★★★★☆ (4.6/5)
SourceForge ★★★★★ (4,9/5, 37 reseñas y valoraciones mostradas) Sin reseñas

Puedes ver las reseñas de cside en Sourceforge (25 reseñas nativas de SourceForge más 12 valoraciones verificadas adicionales de terceros mostradas allí, 37 reseñas y valoraciones en total) o en G2.

"Estoy contento de haber encontrado su producto y nos ha ayudado a cumplir con los objetivos de cumplimiento PCI que antes parecían un poco abrumadores. El producto de cside era exactamente lo que buscábamos a una fracción del precio que ofrecían otros competidores." - Reseña anónima, Sourceforge (Cita de la reseña de Sourceforge de cside)

¿Qué es Feroot?

Feroot solo compite con la solución de seguridad del lado del cliente y PCI Shield de cside. Otros servicios como detección de VPN, detección de agentes de IA y Privacy Watch no están en su alcance.

Feroot es una solución de seguridad del lado del cliente enfocada en proteger aplicaciones web de scripts maliciosos de terceros. Su plataforma proporciona monitoreo basado en navegador para detectar comportamiento sospechoso de scripts.

Cómo funciona Feroot

Feroot inyecta código JavaScript de monitoreo en páginas web que observa el comportamiento de otros scripts durante la ejecución. Rastrea qué datos acceden los scripts, qué conexiones hacen y cómo interactúan con el DOM.

Este enfoque basado en navegador significa que el monitoreo ocurre en el mismo entorno que el código potencialmente malicioso, creando oportunidades para atacantes sofisticados de detectar y evadir el monitoreo.

PageGuard solo monitorea una muestra de tu tráfico. Una configuración de Feroot PageGuard en vivo que observamos establece samplingRate: 0.1, lo que significa que PageGuard informa sobre aproximadamente el 10% de las sesiones reales de usuarios y deja alrededor del 90% sin monitorear (su pageLoadTrackingSamplingRate es aún menor, en 0.001). Un ataque del lado del cliente que se dispara en una sesión no monitoreada es un ataque no detectado.
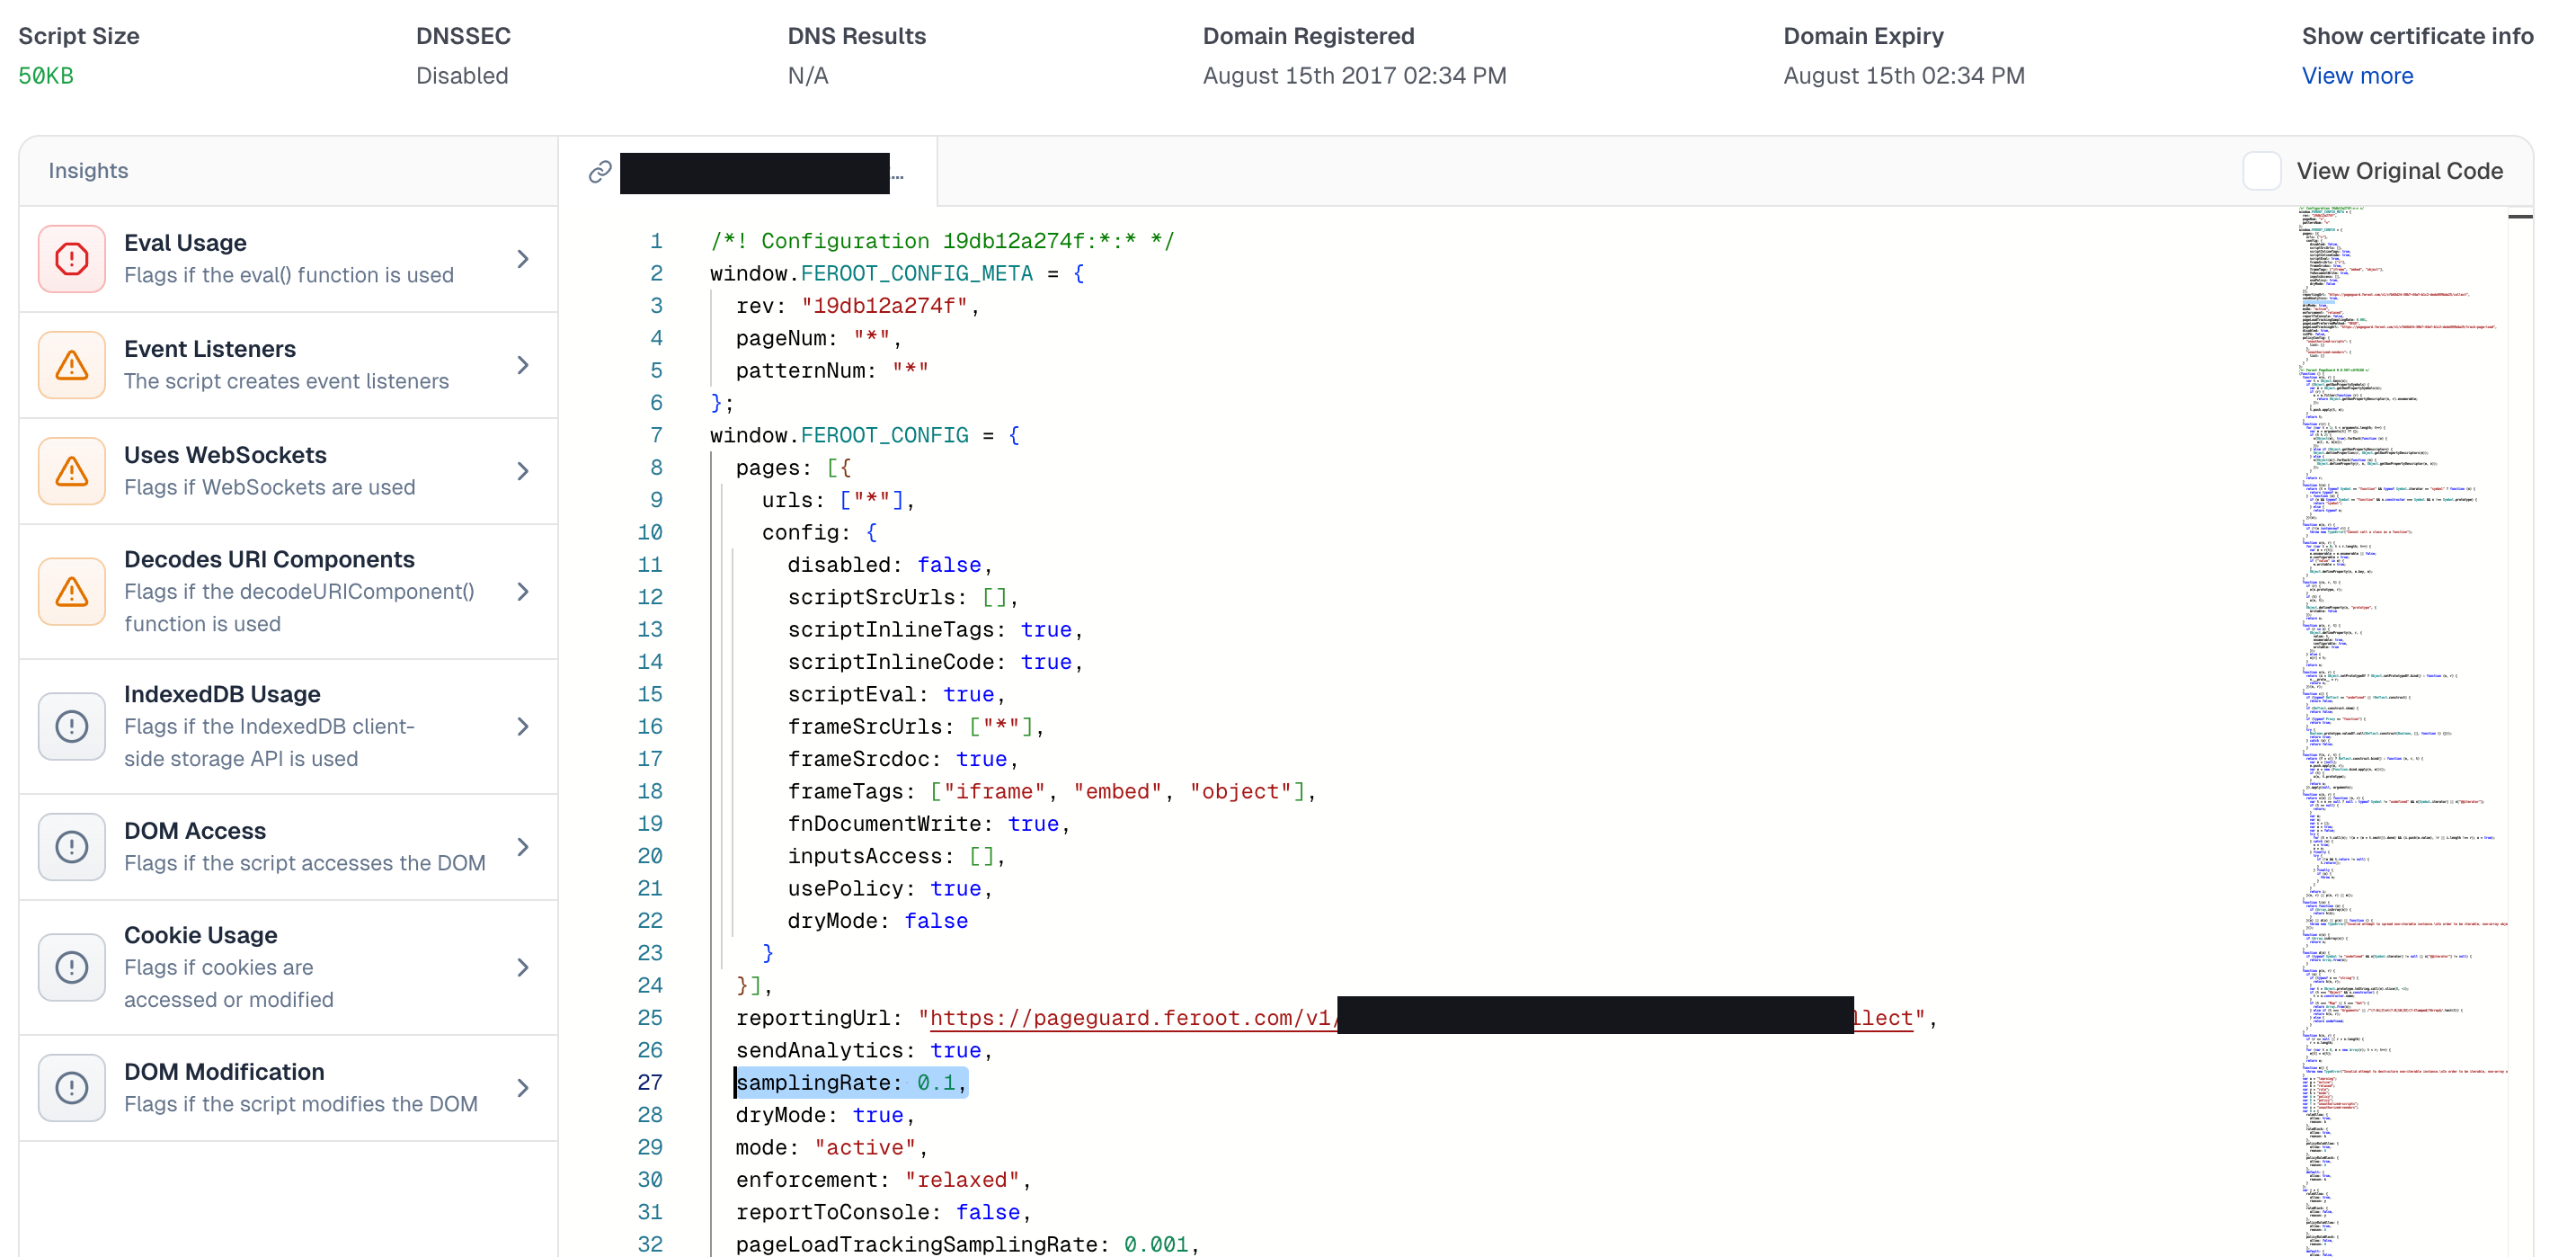
Configuración del script de Feroot PageGuard mostrando samplingRate establecido en 0.1, lo que significa que Feroot muestrea solo el 10 por ciento de las sesiones reales de usuarios

Cómo cside va más allá

cside registra lo que cada script de terceros hace realmente en la página, en seis clases de comportamiento: acceso a campos de formulario, permisos, peticiones de red, almacenamiento, escuchas de eventos de teclado y manipulación del DOM. Cada uno de esos registros lleva una traza de la pila de llamadas que nombra la URL del script, su hash de contenido, la línea y la columna, y el proveedor, así que un hallazgo dice este script de tu página de checkout leyó el campo CVV, no algo en esta página parecía sospechoso. cside lo combina con su propia copia del mismo script, descargada, hasheada y archivada del lado del servidor, para poder comparar lo que ocurrió en la sesión con el payload que guardamos.

Esto nos permite detectar ataques avanzados altamente dirigidos y alertar sobre ellos, y cside también puede bloquear un script no autorizado, o capacidades concretas de un script, en tiempo de ejecución en el navegador, junto a tu CSP. También cumple con múltiples frameworks de cumplimiento, incluyendo PCI DSS 4.0.1. Incluso proporcionamos análisis forense profundo, incluso si un atacante evade nuestras detecciones.

Creemos que esta es la forma más segura de monitorear y proteger tus dependencias en todo tu sitio web.

Prueba cside antes de comprar. cside tiene un plan gratuito, así que puedes registrarte, desplegarlo y explorar la plataforma por tu cuenta, sin llamadas de ventas ni procesos de compra. Y nuestro equipo de soporte está a un mensaje de distancia cuando necesites ayuda.

Regístrate o agenda una demo para comenzar.

Alternativas a Feroot: cómo se compara cside

Si estás evaluando alternativas a Feroot para la seguridad del lado del cliente y los requisitos 6.4.3 y 11.6.1 de PCI DSS 4.0.1, cside es la opción construida en torno a una cobertura completa en lugar del muestreo. Feroot se divide en PageGuard, un agente de navegador que señala el comportamiento después de que los scripts se ejecutan y, en una configuración que observamos, muestrea en torno al 10% de las sesiones, e Inspector, un crawler de usuarios sintéticos que un skimmer puede evadir sirviendo código limpio a las IPs no residenciales. cside descarga cada script a su propia infraestructura para el análisis del lado del servidor en el 100% de las sesiones de usuario reales sin muestreo, y archiva la carga útil sin procesar como evidencia forense y para el QSA. Elige cside para una cobertura completa de sesiones, análisis de la carga útil del lado del servidor y evidencia de grado forense.

Competidores de Feroot

Feroot compite con herramientas de seguridad del lado del cliente y de monitoreo de scripts para PCI DSS, entre ellas cside, Jscrambler, Akamai Page Integrity Manager, Imperva y Cloudflare Client-Side Security. Los equipos suelen incluir a cside en su lista corta cuando quieren una cobertura del 100% de las sesiones en lugar de muestreo, y cargas útiles archivadas para la revisión del QSA en lugar de solo alertas de comportamiento. Las secciones de reseñas y de enfoque de arriba comparan a las dos frente a frente.

Recursos relacionados
Simon Wijckmans
Founder & CEO Simon Wijckmans

Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.
Experiencia del Desarrollador

Documentación Pública para Desarrolladores

cside es la única solución de seguridad del lado del cliente con documentación para desarrolladores públicamente accesible. Puedes explorar nuestra documentación técnica completa, referencias de API y guías de integración sin necesidad de una llamada de ventas o demostración.

cside proporciona documentación pública completa en docs.cside.com

Feroot no ofrece documentación para desarrolladores públicamente accesible. Necesitarás contactar a su equipo de ventas o solicitar una demostración solo para entender cómo funciona su producto.

FAQ

Preguntas Frecuentes

La diferencia está en la atribución. Feroot inyecta agentes JavaScript en el navegador que marcan comportamiento sospechoso después de que los scripts ya cargaron y empezaron a ejecutarse, y solo en una fracción muestreada de las sesiones. cside usa una sola etiqueta de script de origen propio que registra lo que cada script de terceros hace realmente, en seis clases de comportamiento: acceso a campos de formulario, permisos, peticiones de red, almacenamiento, escuchas de eventos de teclado y manipulación del DOM. Cada comportamiento registrado lleva una traza de la pila de llamadas que nombra la URL del script, su hash de contenido, la línea y la columna, y el proveedor, y además cside descarga ese mismo script en su propia infraestructura para hashearlo, archivarlo, desofuscarlo y analizarlo. El resultado es un registro que dice que un script de tu página de checkout leyó el campo CVV, con un hash adjunto, en lugar de una alerta que te manda a investigar. Los bloqueos se aplican en tiempo de ejecución en el navegador, junto a tu CSP.

En parte. El motor de cside en la página es un script de origen propio y es visible como cualquier producto client-side, igual que los agentes de monitoreo JavaScript de Feroot, y un atacante decidido puede estudiar un agente client-side y escribir código que evite disparar el monitoreo de comportamiento. Lo difícil de burlar sin dejar rastro es el registro que deja cside: cada comportamiento queda ligado al hash de contenido del script que se ejecutó, y cside guarda su propia copia de ese script, descargada del lado del servidor, para compararla. Buena parte de las detecciones de cside no se ejecutan en el navegador, corren del lado del servidor contra el payload descargado, y un paquete anti-manipulación hace que las detecciones en la página sean bastante más difíciles de manipular que las de un agente in-browser normal. Un script que se comporta distinto cuando se sabe observado sigue dejando un artefacto de hash de contenido y una diferencia entre versiones.

Feroot proporciona alertas de monitoreo de comportamiento cuando se detecta actividad sospechosa, pero cside captura y archiva las cargas útiles maliciosas completas que fueron bloqueadas. Esto te da el código de ataque exacto para análisis forense en lugar de solo observaciones de comportamiento. Los equipos de respuesta a incidentes pueden ver precisamente qué intentó hacer el ataque y cómo operaba.

cside proporciona cumplimiento PCI DSS completo con registros inmutables de cargas útiles y pistas de auditoría completas que cubren los requisitos 6.4.3 y 11.6.1. El monitoreo basado en navegador de Feroot proporciona registros de detección pero carece de la evidencia forense profunda que los auditores requieren para documentación completa de incidentes. Nuestra documentación de grado forense crea las pistas de auditoría que los oficiales de cumplimiento necesitan.

El bloqueo en tiempo de ejecución detiene un script no autorizado, o una capacidad concreta que intenta usar, dentro de la sesión, mientras que la detección sola solo te avisa después de que el código malicioso ya se ejecutó en el navegador del usuario. Con el enfoque de Feroot, datos sensibles pueden leerse en milisegundos antes de que su monitoreo lo marque, y solo en la fracción de sesiones que PageGuard muestrea. cside aplica los bloqueos en tiempo de ejecución en el navegador, junto a tu CSP, y registra cada comportamiento con el hash de contenido del script que lo produjo, así la alerta y la evidencia llegan juntas.

cside es una sólida alternativa a Feroot para la seguridad del lado del cliente y PCI DSS 4.0.1. Donde el PageGuard de Feroot muestrea una fracción de las sesiones y el Inspector depende de un crawler de usuarios sintéticos, cside analiza cada script del lado del servidor en el 100% de las sesiones reales de usuarios sin muestreo y archiva la carga útil sin procesar como evidencia forense y para el QSA.

Monitoriza y protege tus scripts de terceros

Obtén visibilidad y control completos sobre cada script que se entrega a tus usuarios, para mejorar la seguridad y el rendimiento del sitio.

Empieza gratis o prueba Business con una versión de prueba de 14 días.

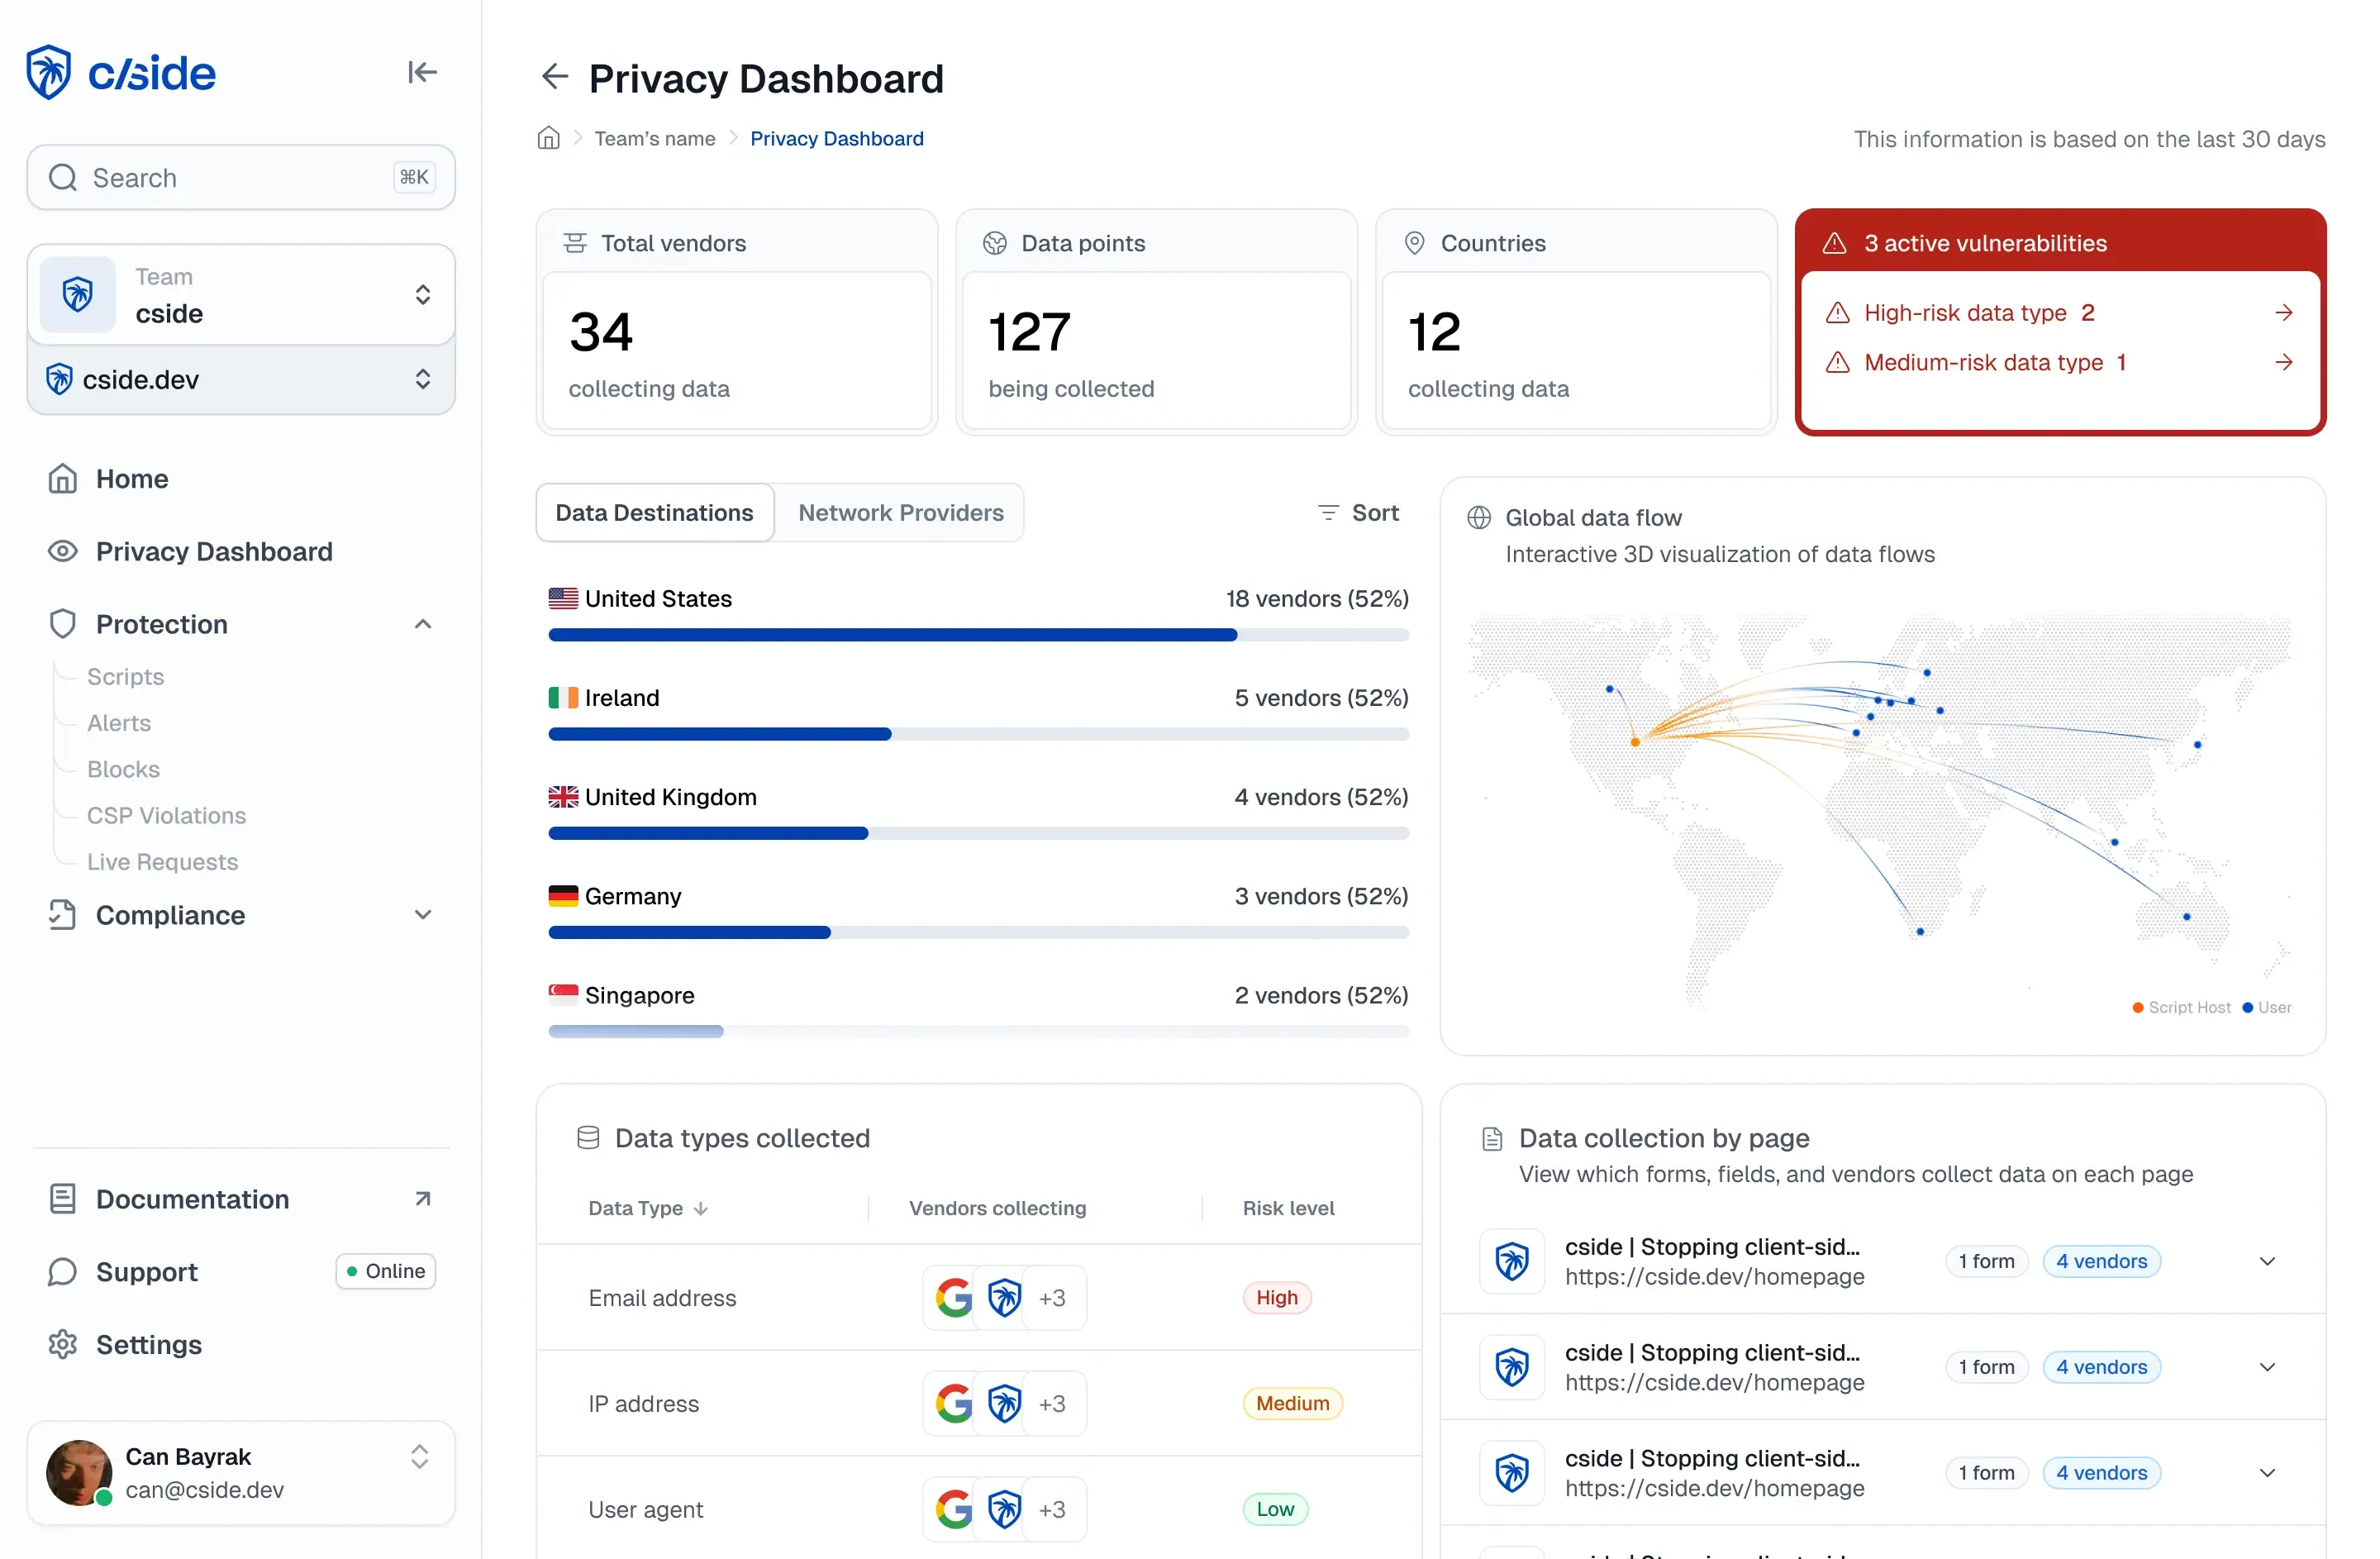
Interfaz del panel de cside que muestra la monitorización de scripts y el análisis de seguridad
TU SOLUCIÓN

Cómo nos comparamos con los competidores en detalle

Reservar una demo

¿Quieres verlo en detalle con un ingeniero?

Treinta minutos, sobre tu propio sitio. Nada de diapositivas.

Reserva una demo personalizada para ver:

Cómo cumplir los requisitos 6.4.3 y 11.6.1 de PCI DSS en 1 día
Por qué los scripts de terceros son un riesgo de seguridad para ti y tus visitantes
Cómo monitorizar fugas de privacidad y consentimiento (RGPD, CCPA) en cada tercero
Cómo frenar el abuso de registros, el uso compartido de cuentas y el fraude de contracargos con device intelligence
Cómo detectar y controlar agentes de IA y bots que llegan a tu sitio en tiempo real

¿Prefieres mandarnos una pregunta?

Buscando huecos libres…

Solo humanos de verdad. Nos daríamos cuenta.

¿Problemas para reservar? Abrir el calendario en una pestaña nueva

¿Qué quieres resolver?

Cuéntanoslo en una línea y te responderemos con algo útil, no con un discurso genérico.

Solemos ayudar con:

Ver qué scripts de terceros se ejecutan en tu sitio
Evidencias para PCI DSS 6.4.3 y 11.6.1
Bots, agentes de IA y robo de cuentas

¿Prefieres reservar una hora? Elegir un hueco