Volver a comparaciones

Akamai Page Integrity Manager vs cside

Este artículo analiza de forma honesta las características de Akamai Page Integrity Manager. Dado que estás en el sitio web de cside, reconocemos nuestra parcialidad. Dicho esto, hemos construido nuestro caso de manera honesta y basado nuestro análisis en información públicamente disponible, información del sector y nuestras propias experiencias o las de nuestros clientes.

Apr 28, 2024 Updated Jul 19, 2026
Simon Wijckmans
Simon Wijckmans Founder & CEO
Akamai Page Integrity Manager vs cside

TL;DR: cside vs Akamai Page Integrity Manager

  • Page Integrity Manager aplica monitoreo conductual a scripts de terceros dentro del CDN de Akamai. Requiere un contrato de CDN de Akamai; sin precios públicos.
  • cside corre en cualquier CDN, en el 100% de las sesiones reales de usuarios sin muestreo, y produce evidencia de grado QSA para los requisitos 6.4.3 y 11.6.1 de PCI DSS 4.0.1. Cada script se descarga a la infraestructura propia de cside para análisis del lado servidor, y el código de ataque en bruto se archiva. Nivel gratuito disponible.
  • Ya muy metido en Akamai y quieres el add-on nativo: Akamai. Quieres despliegue independiente de CDN, cobertura completa de sesión y evidencia de payload de grado QSA sin el mínimo enterprise: cside.

¿Qué es Akamai Page Integrity Manager?

Akamai Page Integrity Manager solo compite con la solución de seguridad del lado del cliente y PCI Shield de cside. Otros servicios como detección de VPN, detección de agentes de IA y Privacy Watch no están en su alcance.

Akamai Page Integrity Manager es una solución de seguridad del lado del cliente que monitorea y analiza JavaScript ejecutándose en los navegadores de usuarios para detectar actividad maliciosa, como skimming digital, formjacking y ataques estilo Magecart. Se enfoca en identificar comportamiento sospechoso de scripts de terceros y alertar cuando se encuentran acciones potencialmente dañinas.

¿Es buena idea comprar una solución de seguridad del lado del cliente de un proveedor de firewall?

Los grandes proveedores de seguridad a veces intentan lanzar un producto secundario rápido. Hacen esto porque saben que sus compradores están comprometidos con su plataforma. La opción fácil es simplemente comprar su solución. Sin embargo, muchos usuarios notan rápidamente que estos productos no recibieron la atención que necesitaban y a menudo simplemente no funcionan o no abordan los requisitos. Los navegadores como superficie de ataque son totalmente diferentes a mirar un paquete de red como firewall.

Cómo funciona Akamai Page Integrity Manager

Akamai Page Integrity Manager es principalmente capaz de listar, permitir y bloquear scripts basándose en inteligencia previa y problemas conocidos. Ofrecen gran visibilidad de las fuentes de scripts, pero ningún conocimiento de la carga útil real de un script. Esto significa que no pueden bloquear scripts en tiempo real, antes de necesitar confirmación después de alertarte.

Akamai Page Integrity Manager inyecta un archivo JavaScript en el head de un sitio web, que se ejecuta en el navegador del usuario durante sesiones en vivo. El script monitorea la ejecución de todos los otros scripts en la página.

Los usuarios necesitan configurar un sistema de gestión de políticas que les permita incluir en lista blanca o bloquear scripts o dominios específicos. Esto se combina con un feed de amenazas para verificar qué fuentes se consideran seguras y maliciosas.

Esta es una solución reactiva. Akamai Page Integrity Manager no puede bloquear activamente scripts maliciosos antes de que se ejecuten. El bloqueo depende de políticas predefinidas de permitir/bloquear o respuesta manual después de la detección, lo que significa que los nuevos ataques necesitan ser encontrados, entendidos y ajustados para ser correctamente detectados y bloqueados la próxima vez.

Cómo cside va más allá

cside se despliega como un único script de origen propio (first-party) con dos modelos de funcionamiento, Script Method y Scan Method. Descarga y analiza los scripts de terceros en su propia infraestructura y observa lo que hacen en sesiones reales de navegador. No se sitúa delante de tu tráfico, no actúa como proxy y no requiere cambios de DNS.

Esto nos permite detectar ataques avanzados altamente dirigidos y alertar sobre ellos, y también bloquear scripts o capacidades concretas en tiempo de ejecución en el navegador, junto a tu CSP. También cumple con múltiples frameworks de cumplimiento, incluyendo PCI DSS 4.0.1. cside conserva además el payload en bruto de cada script que observa, con historial de versiones, como evidencia para tu QSA, incluso si un atacante evade nuestras detecciones. Eso te permite acotar más estrechamente el tamaño del incidente y a nosotros mejorar nuestras capacidades de detección cada día.

Creemos que esta es la forma más segura de monitorear y proteger tus dependencias en todo tu sitio web. Hemos pasado años en el espacio de seguridad del lado del cliente antes de iniciar cside, lo hemos visto todo, esta es la única forma en que realmente puedes detectar un ataque.

Prueba cside antes de comprar. cside tiene un plan gratuito, así que puedes registrarte, desplegarlo y explorar la plataforma por tu cuenta, sin llamadas de ventas ni procesos de compra. Y nuestro equipo de soporte está a un mensaje de distancia cuando necesites ayuda.

Regístrate o agenda una demo para comenzar.

Alternativas a Akamai PIM: cómo se compara cside

Akamai Page Integrity Manager (Akamai PIM) es un complemento de seguridad del lado del cliente que ejecuta un agente JavaScript en el navegador y requiere un contrato de CDN de Akamai. Si buscas una alternativa a Akamai PIM, cside es agnóstico respecto a la CDN: funciona en cualquier infraestructura, se ejecuta en el 100% de las sesiones de usuarios reales sin muestreo, descarga cada script a su propia infraestructura para análisis del lado del servidor y archiva el payload crudo como evidencia de grado QSA para los requisitos 6.4.3 y 11.6.1 de PCI DSS 4.0.1. Los precios empiezan en $99/mes con un nivel gratuito, sin lock-in de CDN ni mínimo enterprise. Elige Akamai PIM si ya estás comprometido con la CDN de Akamai y quieres el complemento nativo; elige cside para un despliegue agnóstico respecto a la CDN, cobertura completa de sesiones y evidencia a nivel de payload.

Recursos relacionados
Simon Wijckmans
Founder & CEO Simon Wijckmans

Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.
FAQ

Preguntas Frecuentes

Akamai Page Integrity Manager es una solución de seguridad del lado del cliente que inyecta un agente JavaScript en tus páginas web para monitorear scripts de terceros en el navegador del usuario y alertar sobre skimming digital, formjacking y ataques estilo Magecart. Es una herramienta de detección y alerta, marca comportamiento malicioso después de que los scripts se ejecutan, y requiere que seas cliente del CDN de Akamai.

La diferencia está en lo que ve cada producto y en lo que puede hacer al respecto. Akamai inyecta código de monitoreo JavaScript en tus páginas y observa comportamiento sospechoso. cside ejecuta un único script tag de origen propio que registra lo que hace cada script de terceros en la sesión real y, por separado, descarga ese mismo script en su lado para hashearlo, archivarlo, desofuscarlo y analizar el payload. Los bloqueos se aplican después en tiempo de ejecución en el navegador, junto a tu CSP.

No del todo. La lógica de análisis de payload de cside se ejecuta en la infraestructura de cside, no en la página, así que un atacante no puede leerla en el navegador. El código de monitoreo JavaScript de Akamai se ejecuta en el navegador del usuario donde atacantes sofisticados pueden verlo, analizarlo y potencialmente deshabilitarlo o evadirlo. cside sí carga un script de origen propio en la página, como cualquier producto que observa la sesión, y lo que ese script observa se contrasta con la copia del script de terceros que cside ya descargó y hasheó en su lado, de modo que un script que se comporta distinto cuando se siente observado deja igualmente un rastro en el hash y en el historial de versiones.

Akamai proporciona alertas de comportamiento y datos de monitoreo cuando se detecta actividad sospechosa, pero cside captura y archiva los bytes exactos del código malicioso que intentó cargarse. Esto te brinda evidencia forense completa, lista para reproducción, que muestra precisamente cómo era el ataque, cómo funcionaba y qué datos intentaba robar. Los auditores y equipos de respuesta a incidentes obtienen pruebas inmutables del ataque en lugar de solo observaciones de comportamiento.

cside proporciona documentación de cumplimiento superior porque archivamos cada versión de script que observamos, con hashes criptográficos y el código archivado, y con una retención escalonada según el plan. Esto crea una pista de auditoría completa que muestra exactamente qué fue bloqueado y cuándo. El enfoque de monitoreo de Akamai proporciona registros de comportamiento y alertas, pero carece de la evidencia forense detallada que los reguladores y auditores requieren cada vez más para documentación detallada de incidentes e informes de cumplimiento.

La detección por sí sola solo te alerta después de que el código malicioso ya se ejecutó en el navegador de un usuario, y con el enfoque de Akamai los números de tarjeta y los datos personales pueden leerse en milisegundos antes de que el sistema de monitoreo señale el ataque. cside aplica los bloqueos en tiempo de ejecución en el navegador, junto a tu CSP, de modo que un script o una capacidad concreta que no has autorizado se detiene en la sesión en lugar de reportarse solo después.

Akamai inyecta JavaScript de monitoreo en cada página, agregando sobrecarga a cada carga de página y consumiendo recursos del navegador para monitorear constantemente el comportamiento de scripts. cside añade un único script tag de origen propio y no se sitúa delante de tu tráfico: los scripts de terceros siguen cargándose directamente desde sus orígenes. cside no ha publicado todavía una medición de la sobrecarga de su script en el navegador.

El análisis impulsado por IA de cside es muy superior para ataques sofisticados. Nuestro LLM auto-hospedado puede analizar código ofuscado y lógica condicional que evade el monitoreo de comportamiento simple. La detección basada en navegador de Akamai depende de reconocer comportamientos sospechosos, pero los atacantes avanzados diseñan su código para parecer normal mientras operan maliciosamente. Nuestra plataforma detecta estos ataques mediante un análisis profundo del código del payload que descargamos en nuestro lado, una lógica que un atacante no puede leer desde la página.

Akamai monitorea lo que los scripts hacen después de que ya se están ejecutando en el navegador, buscando comportamientos sospechosos como recopilación no autorizada de datos o manipulación del DOM. cside analiza qué son los scripts, no solo lo que hacen, usando reglas de análisis e IA para examinar la estructura real del código, la lógica y la intención del payload que descargamos en nuestro lado. Esto nos permite identificar scripts maliciosos incluso si están diseñados para comportarse normalmente hasta que se cumplan condiciones específicas.

Cuando Akamai detecta comportamiento sospechoso, envía alertas y puede bloquear ciertas acciones, pero el script malicioso ya ha sido entregado al navegador del usuario. Cuando cside detecta un script malicioso, el bloqueo se aplica en tiempo de ejecución en el navegador, junto a tu CSP, de modo que ese script o la capacidad concreta de la que abusa se detiene en la sesión. El plan Business incluye además rollbacks de script para volver a una versión anterior conocida.

No de la misma forma. cside carga un script de origen propio en la página, así que, como cualquier producto del lado del cliente, un atacante decidido puede encontrarlo, y cside incluye protección anti-manipulación que hace esas detecciones bastante más difíciles de alterar que un simple agente de navegador. Buena parte del análisis de cside no está en la página: se ejecuta en nuestro lado contra la copia del script que ya descargamos y hasheamos, de modo que un payload que se comporta distinto cuando se siente observado deja igualmente un rastro en el hash y en el historial de versiones. El código de monitoreo JavaScript de Akamai se entrega a cada navegador donde los atacantes pueden estudiarlo, entender cómo funciona y crear ataques específicamente diseñados para evitar disparar alertas. Por eso los atacantes sofisticados han aprendido a evadir sistemas de monitoreo basados en navegador.

cside es una alternativa independiente de CDN a Akamai Page Integrity Manager (Akamai PIM). Funciona en cualquier infraestructura sin contrato de CDN de Akamai, monitorea el 100% de las sesiones de usuarios reales sin muestreo y produce evidencia de carga útil de grado QSA para los requisitos 6.4.3 y 11.6.1 de PCI DSS 4.0.1, desde $99/month con un plan gratuito.

Monitoriza y protege tus scripts de terceros

Obtén visibilidad y control completos sobre cada script que se entrega a tus usuarios, para mejorar la seguridad y el rendimiento del sitio.

Empieza gratis o prueba Business con una versión de prueba de 14 días.

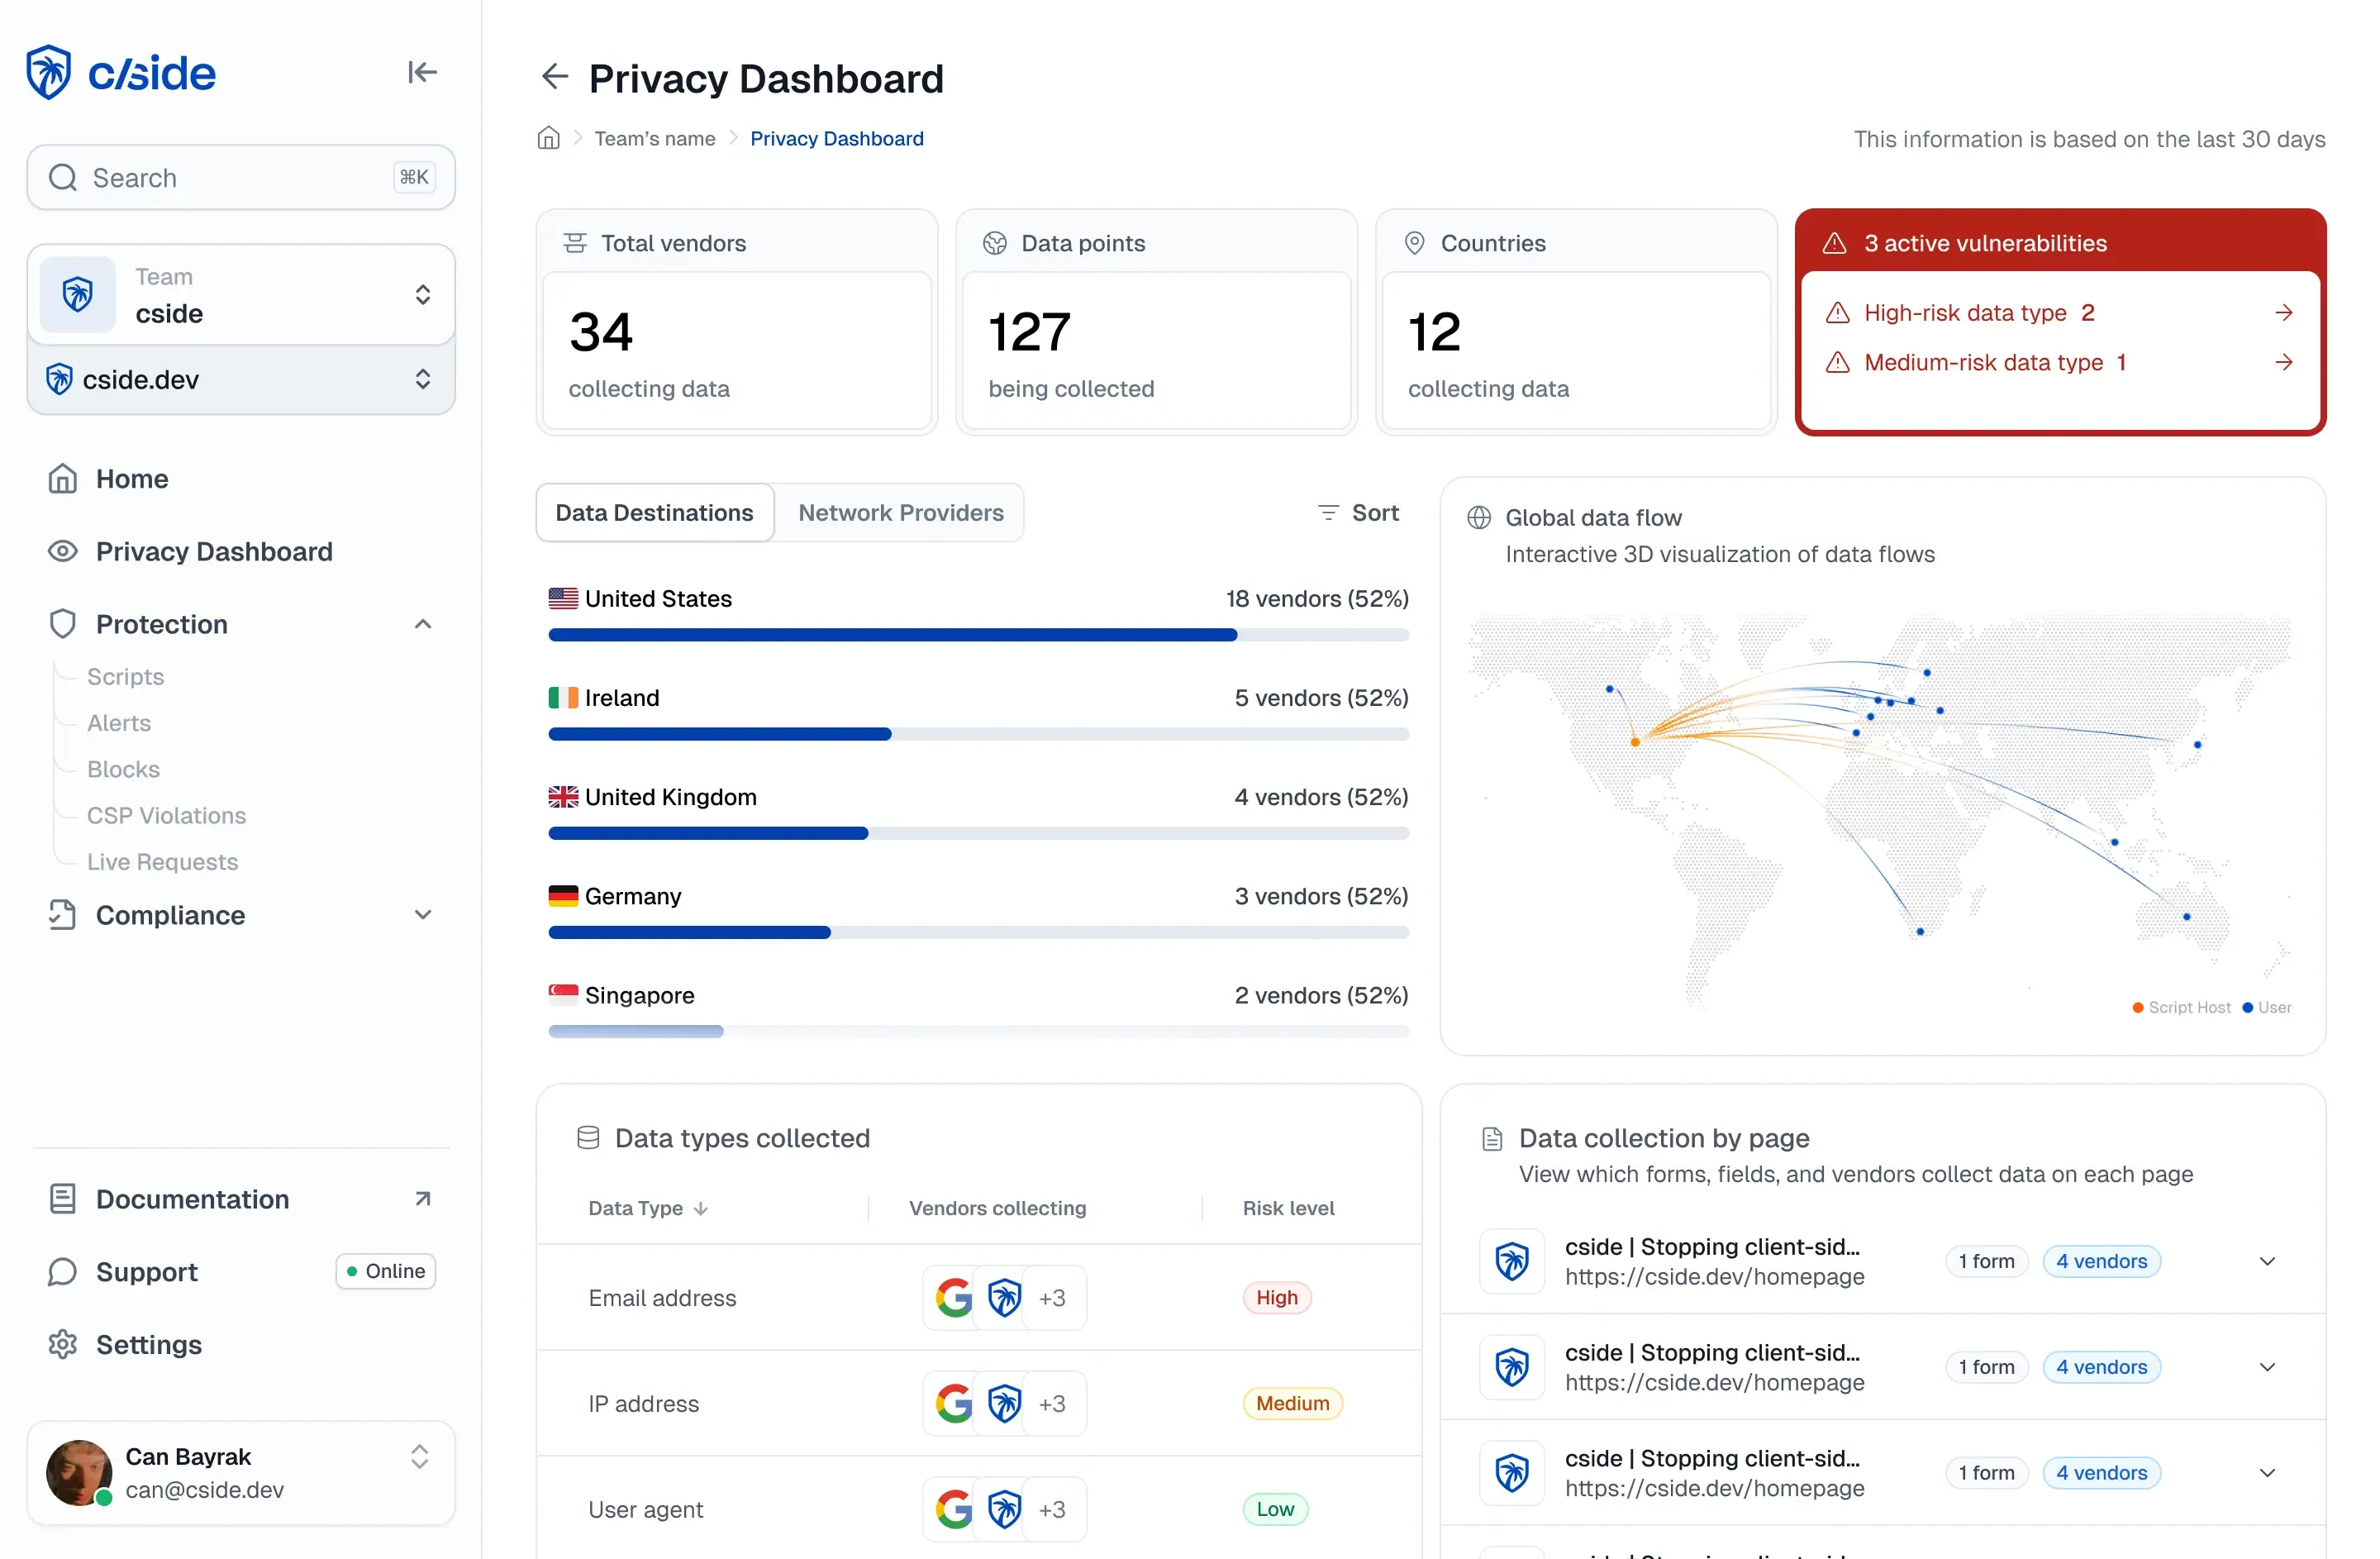
Interfaz del panel de cside que muestra la monitorización de scripts y el análisis de seguridad
TU SOLUCIÓN

Cómo nos comparamos con los competidores en detalle

Reservar una demo

¿Quieres verlo en detalle con un ingeniero?

Treinta minutos, sobre tu propio sitio. Nada de diapositivas.

Reserva una demo personalizada para ver:

Cómo cumplir los requisitos 6.4.3 y 11.6.1 de PCI DSS en 1 día
Por qué los scripts de terceros son un riesgo de seguridad para ti y tus visitantes
Cómo monitorizar fugas de privacidad y consentimiento (RGPD, CCPA) en cada tercero
Cómo frenar el abuso de registros, el uso compartido de cuentas y el fraude de contracargos con device intelligence
Cómo detectar y controlar agentes de IA y bots que llegan a tu sitio en tiempo real

¿Prefieres mandarnos una pregunta?

Buscando huecos libres…

Solo humanos de verdad. Nos daríamos cuenta.

¿Problemas para reservar? Abrir el calendario en una pestaña nueva

¿Qué quieres resolver?

Cuéntanoslo en una línea y te responderemos con algo útil, no con un discurso genérico.

Solemos ayudar con:

Ver qué scripts de terceros se ejecutan en tu sitio
Evidencias para PCI DSS 6.4.3 y 11.6.1
Bots, agentes de IA y robo de cuentas

¿Prefieres reservar una hora? Elegir un hueco