TL;DR: cside vs DomDog
- DomDog es tooling CSP para reporting y triage de violaciones. Solo ve lo que CSP está configurado para observar, y no analiza payloads ni archiva código de ataque.
- cside corre en el 100% de las sesiones reales de usuarios sin muestreo, descarga cada script a su propia infraestructura para análisis del lado servidor, y archiva el código de ataque en bruto. CSP permite un dominio. cside analiza qué sirve realmente ese dominio.
- Solo necesitas reporting CSP: DomDog. Necesitas análisis de payload en tiempo real, inventario de scripts, detección de manipulación y evidencia QSA: cside.
¿Qué es Domdog?
Domdog es una herramienta de cumplimiento enfocada en ayudar a las empresas a cumplir con los requisitos de seguridad del lado del cliente de PCI DSS, particularmente los requisitos 6.4.3 y 11.6.1, a través de monitoreo de CSP e inventario de scripts.
Cómo funciona Domdog
Domdog proporciona gestión de Content Security Policy y seguimiento de cambios de scripts. Monitorea cuándo los scripts cambian y ayuda a mantener inventarios de scripts de terceros.
Sin embargo, el monitoreo de cambios por sí solo no proporciona visibilidad de lo que los scripts realmente hacen. Un script puede cambiar legítimamente debido a actualizaciones regulares, o puede cambiar porque fue comprometido. El monitoreo basado en CSP no puede distinguir la diferencia sin analizar el contenido del script.
Cómo cside va más allá
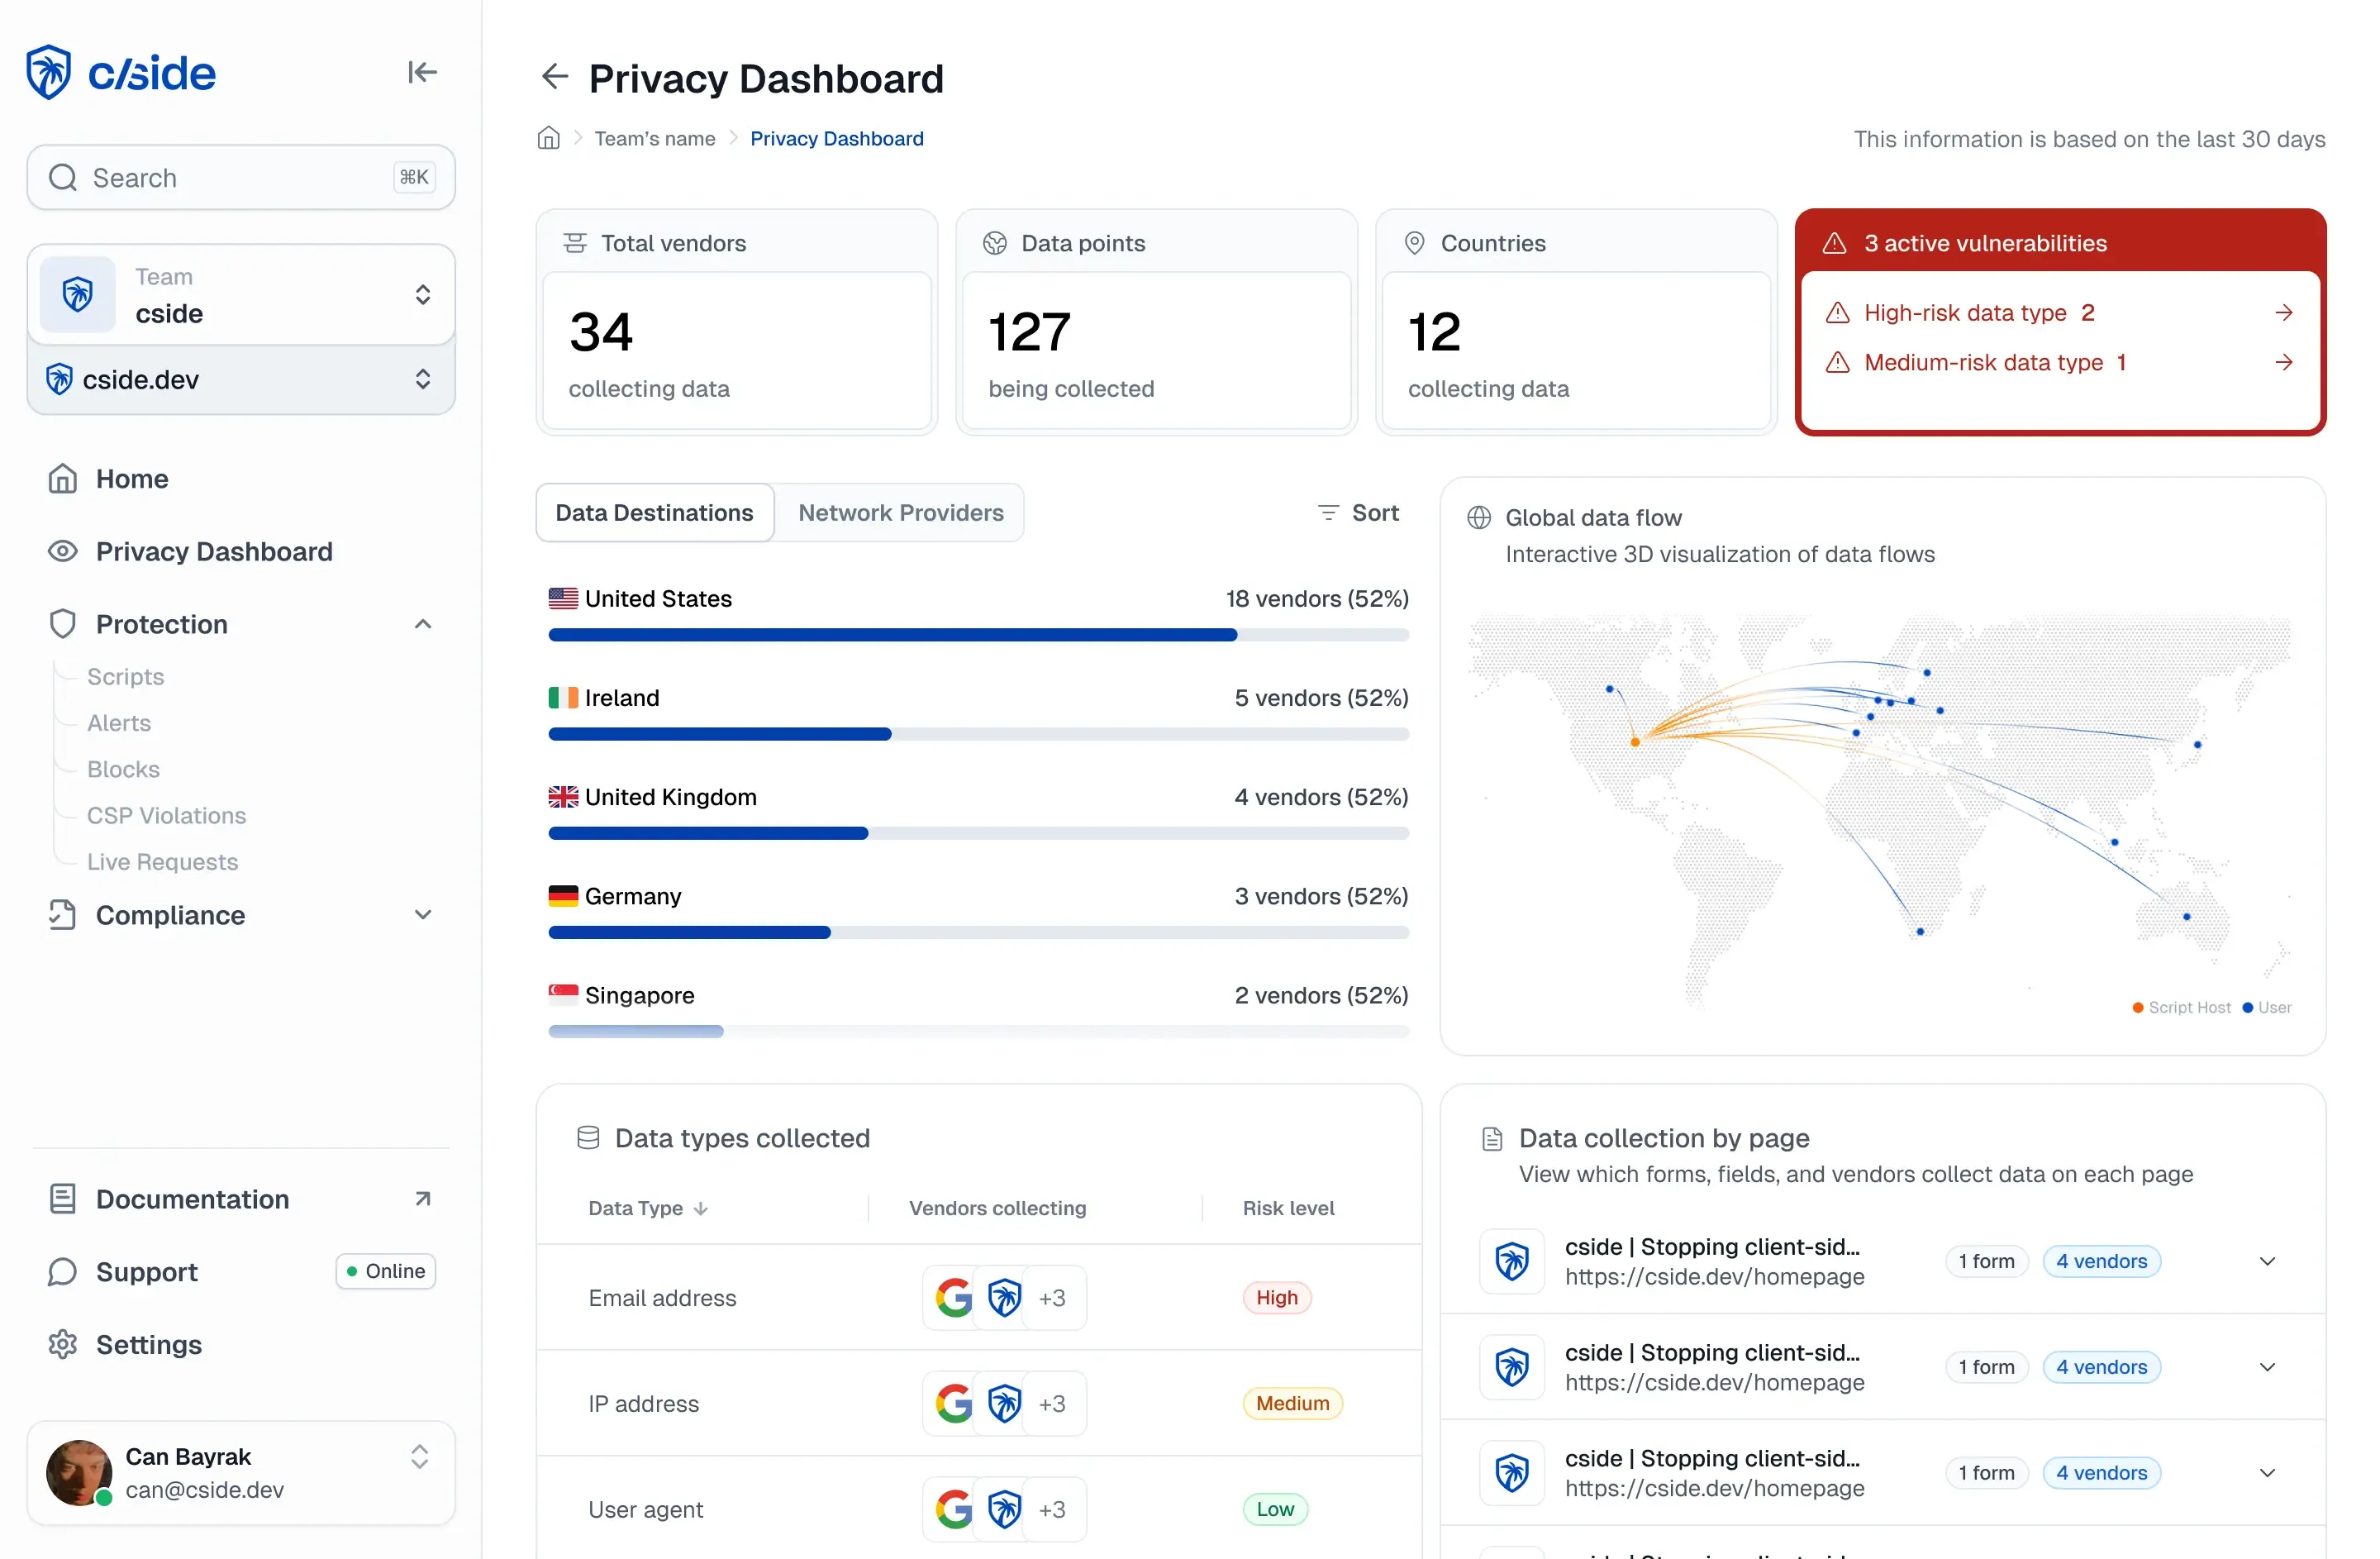
cside registra lo que cada script de terceros hace realmente en la página, en seis clases de comportamiento: acceso a campos de formulario, permisos, peticiones de red, almacenamiento, escuchas de eventos de teclado y manipulación del DOM. Cada uno de esos registros lleva una traza de la pila de llamadas que nombra la URL del script, su hash de contenido, la línea y la columna, y el proveedor, así que sabes qué script leyó el campo CVV, no solo que algo en la página cambió. cside lo combina con su propia copia del mismo script, descargada, hasheada y archivada del lado del servidor, para comparar el payload que guardamos con lo que ocurrió en la sesión.
Esto nos permite detectar ataques avanzados altamente dirigidos y alertar sobre ellos, y cside también puede bloquear un script no autorizado, o capacidades concretas de un script, en tiempo de ejecución en el navegador, junto a tu CSP. También cumple con múltiples frameworks de cumplimiento, incluyendo PCI DSS 4.0.1. Incluso proporcionamos análisis forense profundo, incluso si un atacante evade nuestras detecciones.
Creemos que esta es la forma más segura de monitorear y proteger tus dependencias en todo tu sitio web. Hemos pasado años en el espacio de seguridad del lado del cliente antes de iniciar cside, lo hemos visto todo, esta es la única forma en que realmente puedes detectar un ataque.
cside también publica una página de estado pública en status.cside.com, un portal de confianza público en trust.cside.com y un SLA de tiempo de actividad del 99.9%, así que puedes verificar por ti mismo nuestra fiabilidad y nuestro historial de incidentes. DomDog no publica ninguno de estos.
Prueba cside antes de comprar. cside tiene un plan gratuito, así que puedes registrarte, desplegarlo y explorar la plataforma por tu cuenta, sin llamadas de ventas ni procesos de compra. Y nuestro equipo de soporte está a un mensaje de distancia cuando necesites ayuda.
Regístrate o agenda una demo para comenzar.
Recursos relacionados
- PCI DSS 6.4.3 & 11.6.1 script inventory and tamper detection
- Full client-side security platform
- PCI DSS compliance software: 2026 vendor comparison
- JavaScript security vulnerabilities and CSP evasion
- Third-party script monitoring
- What is a supply chain attack: the browser supply chain explained
- cside pricing plans
Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.