TL;DR: cside vs Feroot
- A Feroot roda agentes client-side que sinalizam anomalias comportamentais depois que os scripts foram carregados e executados, e amostra uma fração das sessões em vez de observar todas. Ela te diz o que aconteceu, nas sessões que ela olhou.
- O cside baixa cada script para a própria infraestrutura para análise no lado servidor, em tempo real, a partir de 100% de sessões reais de usuários sem amostragem. Essa lacuna importa mais em ataques condicionais: um payload servido apenas a uma geo, uma classe de dispositivo ou usuários logados pode ficar dentro da maioria não amostrada indefinidamente. Cada payload é arquivado para forense e evidência PCI.
- Quer um monitor comportamental com agente JavaScript: Feroot. Quer mais cobertura por real gasto, análise de payload no lado servidor e evidência QSA de grau forense: cside.
Avaliações de usuários: Feroot vs cside
Veja como usuários reais avaliaram o cside e o Feroot com base em sua experiência com a precisão da detecção, a qualidade do suporte e a confiabilidade geral.
| Plataforma | cside | Feroot |
|---|---|---|
| Google Maps | ★★★★★ (5/5) | ★★☆☆☆ (2.3/5) |
| G2 | ★★★★★ (4,8/5) | ★★★★☆ (4.6/5) |
| SourceForge | ★★★★★ (4,9/5, 37 avaliações e classificações exibidas) | Sem avaliações |
Você pode ver as avaliações do cside no Sourceforge (25 avaliações nativas do SourceForge mais 12 classificações verificadas de terceiros exibidas lá, 37 avaliações e classificações no total) ou no G2.
"Fico feliz por termos encontrado o produto deles, que nos ajudou a atingir metas de conformidade com o PCI que antes pareciam um pouco assustadoras. O produto do cside era exatamente o que procurávamos, por uma fração do preço que outros concorrentes ofereciam." - Avaliação anonimizada, Sourceforge (Citação da avaliação do cside no Sourceforge)
O que é o Feroot?
O Feroot compete apenas com a solução de segurança do lado do cliente e o PCI Shield do cside. Outros serviços, como detecção de VPN, detecção de agentes de IA e Privacy Watch, não fazem parte do escopo deles.
O Feroot foi fundado para criar uma solução de segurança do lado do cliente que protege dependências, de forma semelhante ao cside, mas foi fundado em 2017. Eles combinam duas abordagens para entregar suas promessas de segurança.
Como o Feroot funciona
A oferta do Feroot é dividida em dois produtos: "PageGuard" e "Inspector".
Feroot PageGuard
A página do PageGuard diz:
"O PageGuard implanta permissões e políticas de segurança em aplicações web baseadas em JavaScript para protegê-las continuamente contra atividades maliciosas do lado do cliente, malware e scripts de terceiros."
E:
"O PageGuard sobrescreve determinado código JavaScript principal e essencial para proteger sua aplicação web contra ameaças cibernéticas do lado do cliente."
Está claro que eles seguem em grande parte a mesma abordagem da maioria dos nossos concorrentes. Eles usam permissões e um formulário em uma lista de permissões (allow-list) na qual você pré-aprova quais scripts podem ser executados em quais páginas.
Há alguns problemas com essa abordagem.
Se apenas a origem do script for verificada usando uma allow-list, não há como saber qual código está sendo servido.
O PageGuard não teria detectado o maior ataque do lado do cliente de 2024, o ataque Polyfill. Nele, um domínio mudou de proprietário e, de repente, o código do script foi alterado. Se apenas a origem do script for verificada usando uma allow-list, não há como saber qual código está sendo servido. Depender exclusivamente disso não é seguro.
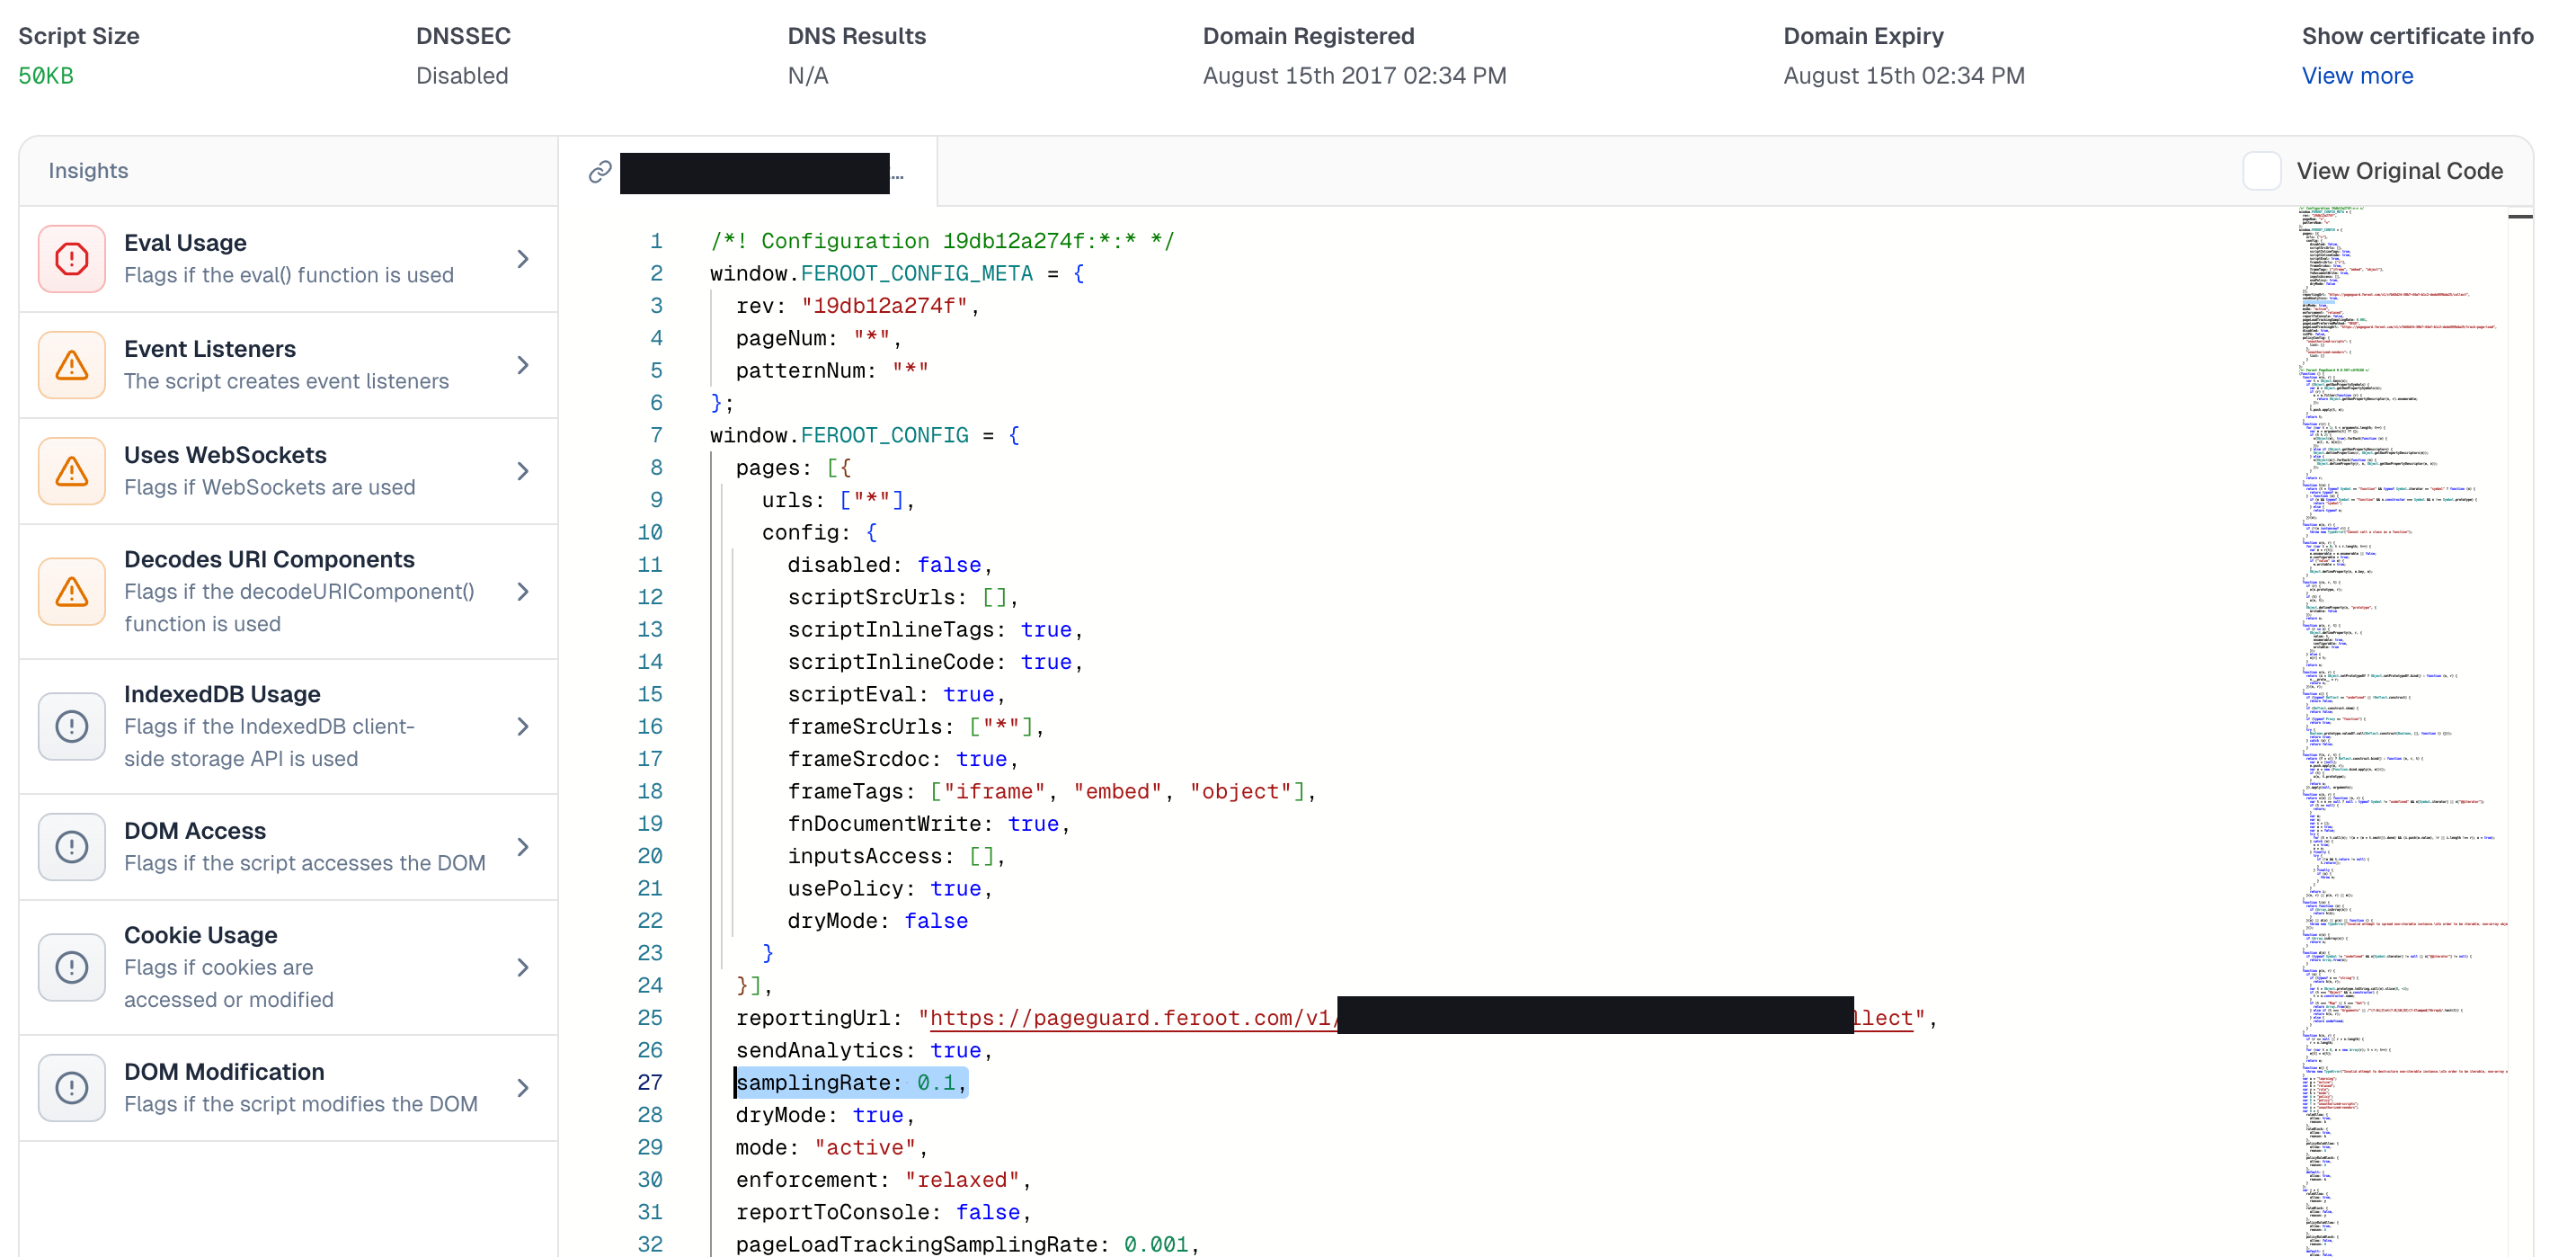
O PageGuard monitora apenas uma amostra do seu tráfego. Uma configuração ativa do Feroot PageGuard que observamos define samplingRate: 0.1, o que significa que o PageGuard relata cerca de 10% das sessões reais de usuários e deixa aproximadamente 90% sem monitoramento (seu pageLoadTrackingSamplingRate é ainda menor, em 0.001). Um ataque do lado do cliente que dispara em uma sessão não monitorada é um ataque não detectado.
Feroot Inspector
O "Inspector" deles implanta usuários sintéticos disfarçados de clientes honeypot, para simular o comportamento de usuários reais. Os usuários sintéticos do Inspector conseguem completar tarefas de usuários reais e são capazes de identificar scripts maliciosos e ações não autorizadas em ativos web JavaScript. Essa é uma abordagem de certa forma semelhante à do Reflectiz.
Na prática, isso é um scanner/crawler que faz verificações periódicas nas páginas. Um crawler pode ser facilmente evitado servindo scripts maliciosos apenas para endereços de IP residenciais. Com base em vários parâmetros, como diferentes user agents, diferentes scripts do lado do cliente são servidos.
Um crawler sozinho não consegue atender aos requisitos do PCI DSS, já que um dos requisitos é implementar 'um mecanismo para impedir scripts não autorizados'.
Como o cside vai além
O cside registra o que cada script de terceiros realmente faz na página, em seis classes de comportamento: acesso a campos de formulário, permissões, requisições de rede, armazenamento, listeners de eventos de tecla e manipulação do DOM. Cada um desses registros carrega um rastreamento da pilha de chamadas que nomeia a URL do script, o hash de conteúdo, a linha e a coluna, e o fornecedor, de modo que um achado diz este script da sua página de checkout leu o campo CVV, e não algo nesta página pareceu suspeito. O cside combina isso com a sua própria cópia do mesmo script, baixada, hasheada e arquivada no lado do servidor, para comparar o que aconteceu na sessão com o payload que guardamos.
Nossa abordagem nos permite identificar ataques avançados e altamente direcionados e alertar sobre eles, e o cside também pode bloquear um script não autorizado, ou capacidades específicas de um script, em tempo de execução no navegador, junto ao seu CSP. Ele também atende a múltiplos frameworks de conformidade, incluindo PCI DSS 4.0.1, HIPAA, GDPR, CPRA...
Fornecemos até análise forense profunda, inclusive caso um atacante tente contornar nossas detecções. Também armazenamos dados sobre ataques não detectados, o que nos permite aprimorar as detecções. Isso dá a você o controle de que precisa em um formato fácil de usar.
Lidando com as limitações dos navegadores, sabemos que esta é a maneira mais segura de monitorar e proteger suas dependências em todo o seu site. Passamos anos no espaço de segurança do lado do cliente antes de iniciar o cside. Conhecemos as limitações dos navegadores e investimos tempo contribuindo com órgãos de padronização para tornar as capacidades de segurança nativamente suportadas melhores e mais fáceis de usar.
Experimente o cside antes de comprar. O cside tem um plano gratuito, então você pode se cadastrar, implantar e explorar a plataforma por conta própria, sem ligações de vendas ou processo de compra. E nossa equipe de suporte está a uma mensagem de distância sempre que precisar de ajuda.
Cadastre-se ou agende uma demonstração para começar.
Alternativas ao Feroot: como o cside se compara
Se está a avaliar alternativas ao Feroot para a segurança do lado do cliente e os requisitos 6.4.3 e 11.6.1 do PCI DSS 4.0.1, o cside é a opção construída em torno de uma cobertura completa em vez da amostragem. O Feroot divide-se em PageGuard, um agente de navegador que sinaliza o comportamento depois de os scripts serem executados e que, numa configuração que observámos, amostra cerca de 10% das sessões, e Inspector, um crawler de usuários sintéticos que um skimmer consegue contornar servindo código limpo a IPs não residenciais. O cside descarrega cada script para a sua própria infraestrutura para análise no lado do servidor em 100% das sessões reais de usuários sem amostragem, e arquiva o payload em bruto como prova forense e para o QSA. Escolha o cside para uma cobertura completa de sessões, análise do payload no lado do servidor e prova de nível forense.
Concorrentes do Feroot
O Feroot compete com ferramentas de segurança do lado do cliente e de monitorização de scripts para o PCI DSS, incluindo o cside, o Jscrambler, o Akamai Page Integrity Manager, a Imperva e a Cloudflare Client-Side Security. As equipas colocam o cside na sua lista restrita com mais frequência quando querem uma cobertura de 100% das sessões em vez de amostragem, e payloads arquivados para revisão do QSA em vez de apenas alertas comportamentais. As secções de avaliações e de abordagem acima comparam os dois frente a frente.
Recursos relacionados

Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.