Deze site gebruikt cookies en andere technologieën die ons en de bedrijven waarmee we samenwerken in staat stellen informatie te verzamelen over je apparaat en je gebruik van de site, om functionaliteit, analyses en advertenties mogelijk te maken. Zie onze cookiemelding voor details.
Gebruikersvertrouwen is visueel. Gebruikers kunnen alleen vertrouwen wat ze zien. Het is de browser die deze belofte visueel waarmaakt. Het is CSS dat deze visuele belofte levert. CSS gaat over meer dan alleen styling om pagina's er goed uit te laten zien en je merk te laten opvallen.
CSS levert de UI: wat gebruikers kunnen zien en wat niet. Als je geen waarschuwingspopup ziet, waarom zou je je dan zorgen maken? Wanneer aanvallers bepalen wat er in de browser wordt weergegeven, hebben ze controle over het vertrouwen van gebruikers. Ze kunnen gebruikers misleiden door kwaadaardige CSS te injecteren. Daarom is CSS ook een verborgen aanvalsoppervlak.
In maart 2025 kwamen 150.000 websites er op de harde manier achter. Bezoekers die legitieme sites verwachtten, kregen Chinese gokplatforms te zien. Hoe werd dit gedaan? Aanvallers injecteerden kwaadaardige JavaScript en gebruikten CSS-overlays om echte pagina's te vervangen.
"Elke stylesheet is een potentieel kanaal waarmee de browser externe resources opvraagt. Daarom maken CSS-stylesheets deel uit van de algehele client-side beveiligingshouding."
Kort samengevat: wat is CSS-beveiliging
Waarom CSS een beveiligingsrisico is: CSS bepaalt wat gebruikers zien. Als aanvallers een toegangspunt kunnen vinden, kunnen ze nep-UI overlappen om meerstaps-phishingaanvallen uit te voeren.
Hoe CSS-gebaseerde aanvallen werken: Eerst verkrijgen aanvallers een injectieroute (vaak via XSS of scripts van derden). Vervolgens kan CSS worden gebruikt om waarschuwingen te onderdrukken, elementen te herpositioneren, inhoud te herschikken of onzichtbare overlays te stapelen voor clickjacking en phishing.
Tips om CSS-misbruik te voorkomen: Vergrendel stijlbronnen met CSP, bescherm statische assets met SRI, blokkeer iframe-insluiting en versterk de beveiliging tegen XSS-kwetsbaarheden. Als alternatief kun je een continu monitoringtool zoals cside gebruiken om DOM-wijzigingen in de gaten te houden.
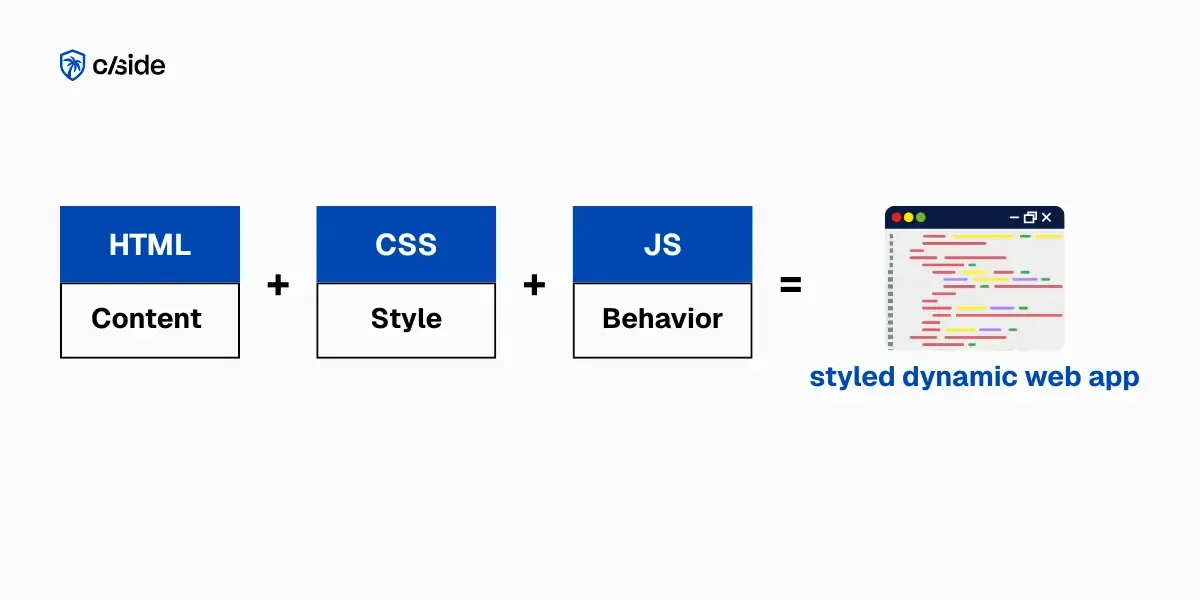
CSS, een afkorting voor Cascading Style Sheets, bepaalt het uiterlijk van je websitepagina's. Het beheert de visuele laag: randen, uitlijning, kleuren, lettertypen, afstand, grootte en nog veel meer stijlkenmerken.
Het werkt samen met HTML, dat de structuur en inhoud van de pagina bepaalt, en JavaScript, dat het gedrag en de logica verzorgt: klikken afhandelen, foutmeldingen tonen, gegevens verzenden naar of ophalen van een server. HTML definieert bijvoorbeeld
Founder and CEO of cside. Previously a product manager on Cloudflare Page Shield (now Cloudflare Client-Side Security). Co-chair of the W3C Anti-Fraud Community Group and a Forbes 30 Under 30 honoree. Building accessible security against client-side attacks, web security is not an enterprise-only problem.
CSS bepaalt wat gebruikers zien. Als je CSS wordt gemanipuleerd, worden je gebruikers dat ook. CSS kan niet op zichzelf als wapen worden ingezet, aanvallers hebben eerst een toegangspunt nodig, zoals Cross-Site Scripting (XSS) of een gecompromitteerde dependency. Zodra aanvallers binnen zijn, kan geïnjecteerde CSS worden gebruikt voor phishing en fraude door gebruikers visueel te misleiden.
XSS injecteert kwaadaardige JavaScript in je pagina en kan acties uitvoeren als een echte gebruiker, waaronder het stelen van cookies of het onderscheppen van toetsaanslagen. CSS-injectie daarentegen manipuleert wat gebruikers op een webpagina zien en is doorgaans de tweede stap in een aanval nadat een pagina al is gecompromitteerd.
Ja. Inline stijlen voegen een style-attribuut rechtstreeks toe aan elementen in de HTML, wat blinde vlekken in de beveiliging creëert op grote, complexe websites. Als aanvallers een kwetsbaarheid zoals XSS misbruiken, kunnen ze overal in de HTML kwaadaardige inline stijlen injecteren, waardoor ze op schaal uiterst moeilijk te vinden en te beoordelen zijn.
Content Security Policy (CSP) werkt als een beveiligingsbewaker bij de ingang: het controleert inloggegevens, maar kan het gedrag binnenin niet controleren. Hoewel CSP inline stijlen standaard blokkeert, schakelen veel sites unsafe-inline in om te voorkomen dat functies breken. Dit creëert een kwetsbaarheid omdat aanvallers overal kwaadaardige inline stijlen kunnen injecteren, en CSP die dan toestaat. Veiligere alternatieven zijn het gebruik van nonces of hashes voor goedgekeurde