
Kort samengevat: wat is botmitigatie
- Definitie: botmitigatie reageert op gedetecteerde automatisering: toestaan, controleren, begrenzen of blokkeren.
- Detectie: netwerk, browser, apparaat en account leveren aanvullend bewijs. Een echte browser of residentieel IP kan detectie moeilijker maken, niet onmogelijk.
- Uitvoering: kies de toepassingsreactie, meet foutpositieven en herzie drempels als het verkeer verandert.
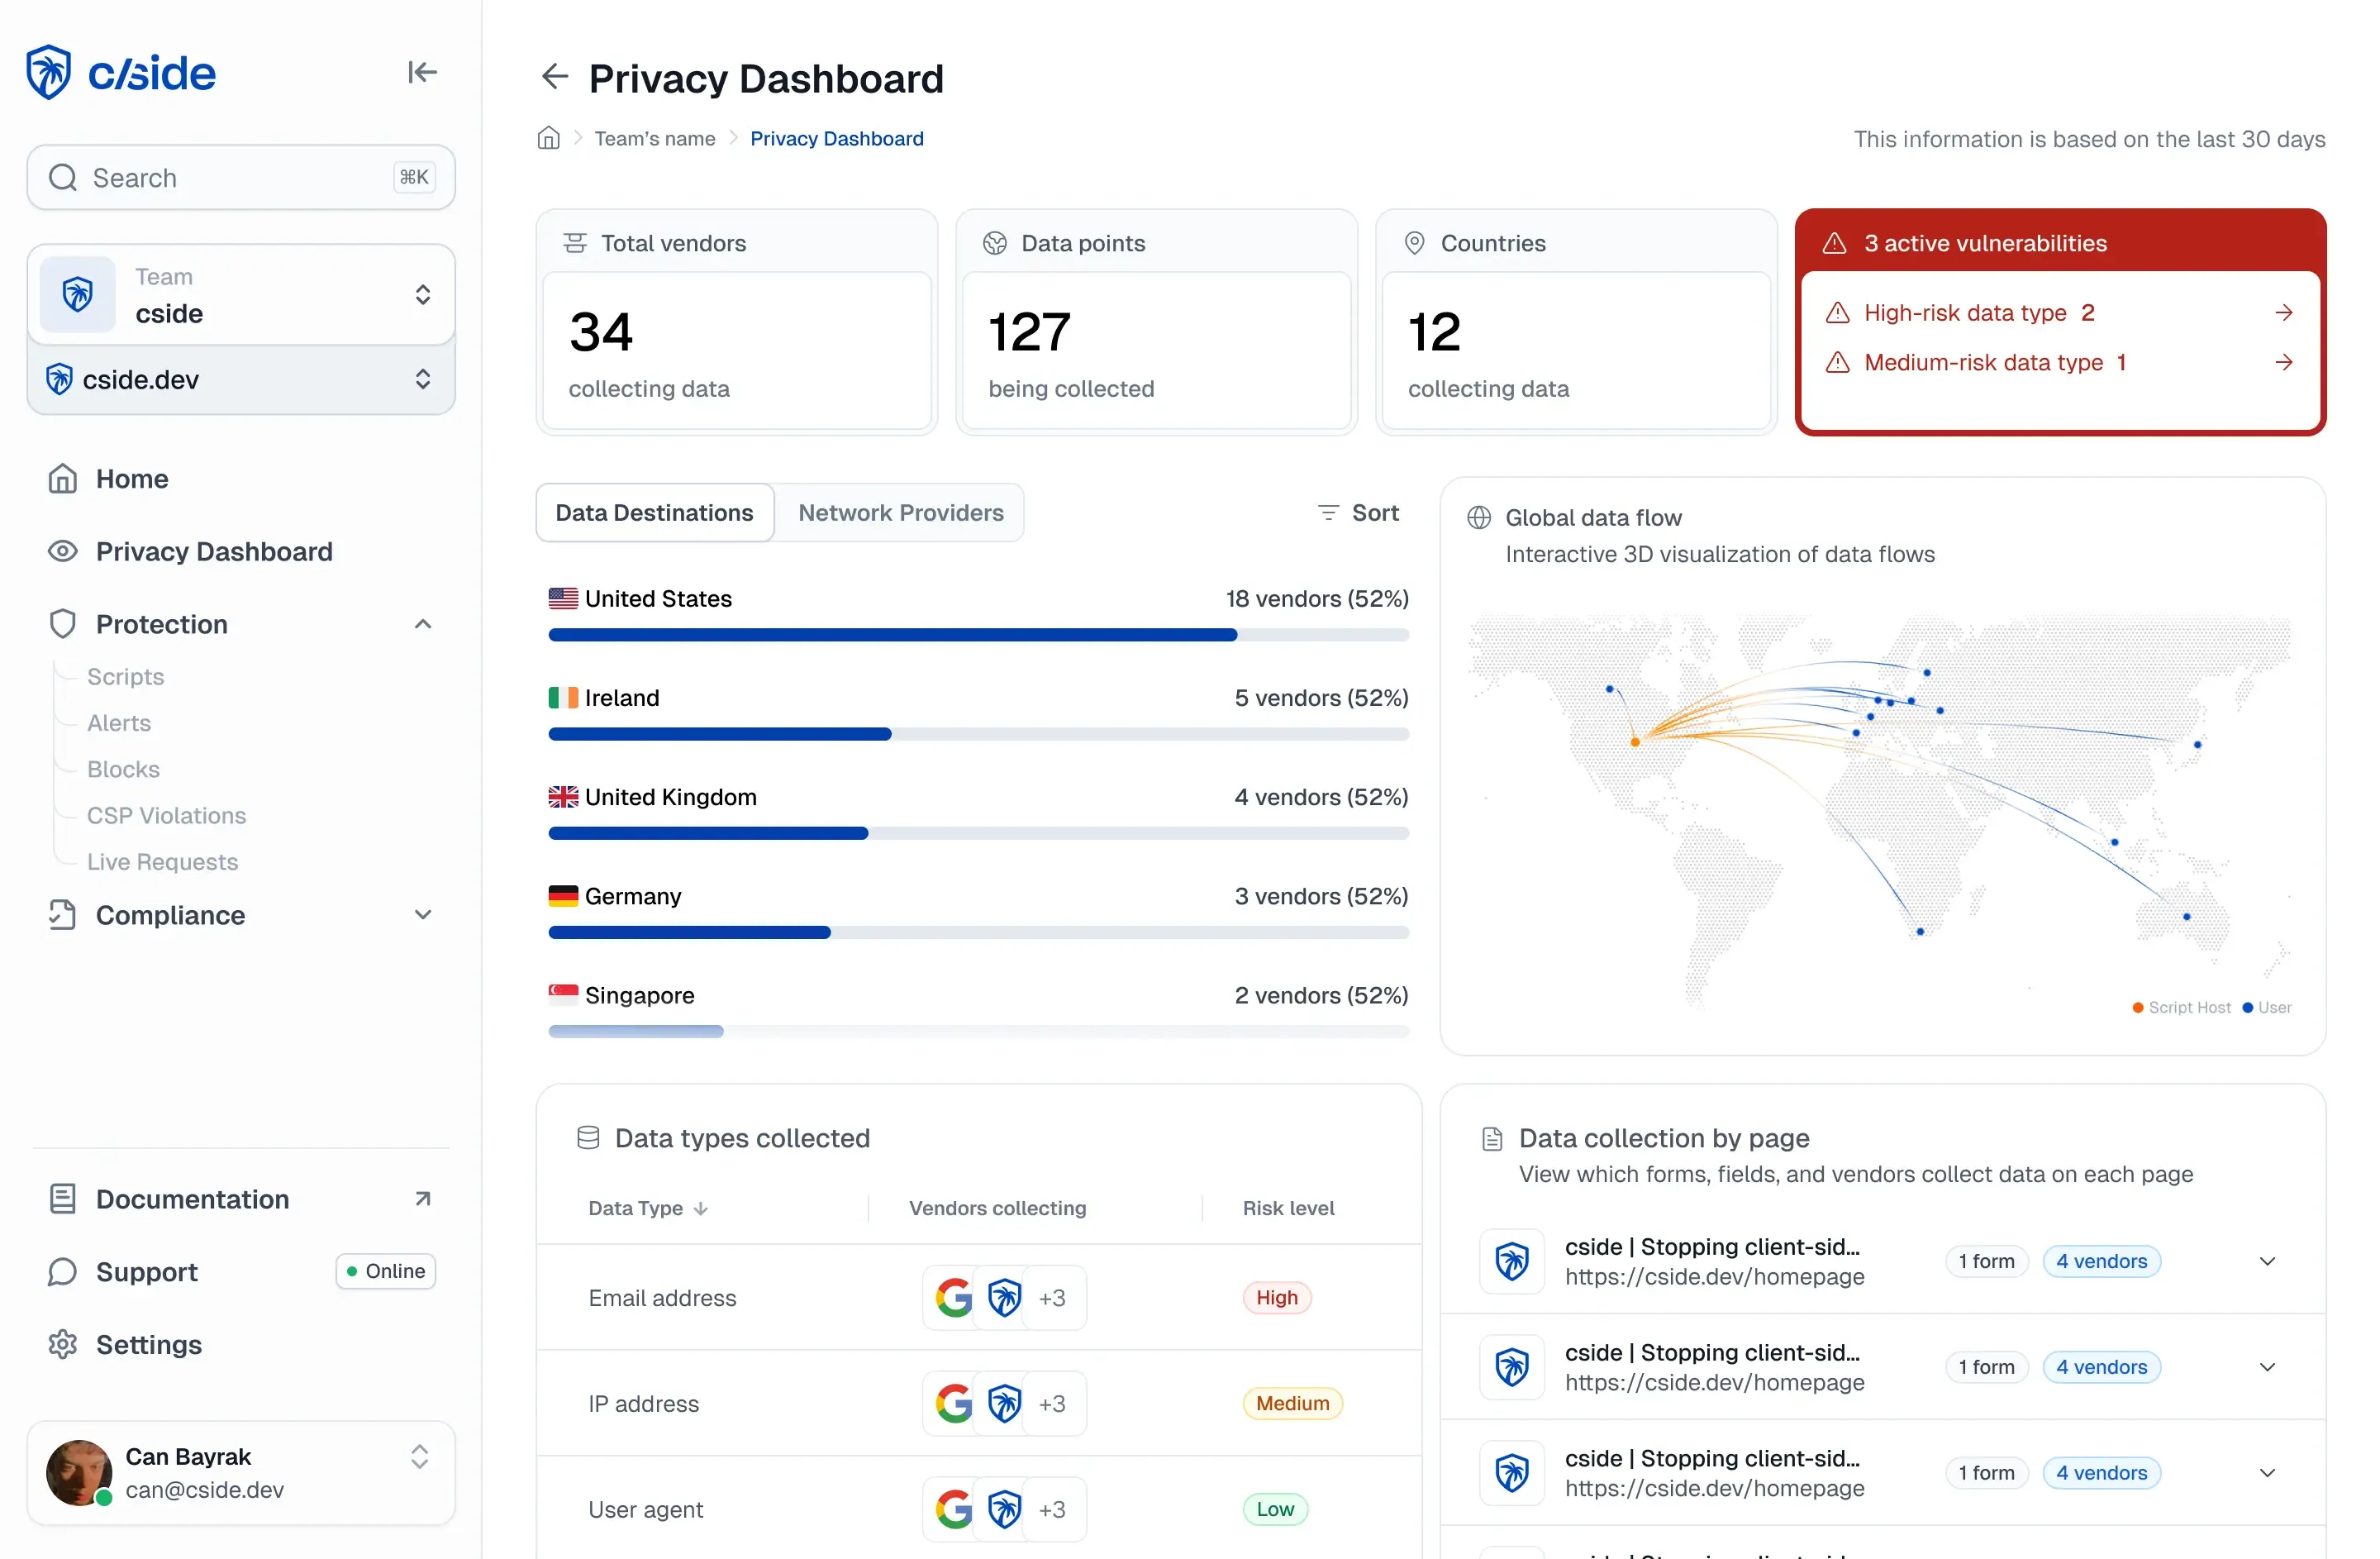
Weinig tijd? Bekijk cside's AI-agent- en botdetectie. Het verzamelt meer dan 250 browsersignalen zonder een script van derden.
Wat is botmitigatie?
Botmitigatie is het proces van het identificeren van geautomatiseerd verkeer en het afdwingen van een beleid erop. Het woord "mitigatie" dekt alles wat er na detectie gebeurt: een sessie blokkeren, een CAPTCHA-uitdaging uitsturen, een eindpunt snelheid beperken, het verzoek stilzwijgend markeren voor beoordeling, of niets doen als de bot goedaardig is (bijv. Googlebot).
Drie termen die vaak samen worden gebruikt, moeten worden onderscheiden:
| Term | Bereik |
|---|---|
| Botdetectie | Een sessie classificeren als menselijk, bekende goede bot of verdachte automatisering |
| Botmitigatie | De handhavingsreactie die op die classificatie wordt toegepast |
| Botbeheer | De operationele mogelijkheid die detectie, mitigatie, analyse en regelconfiguratie omvat |
Waarom botmitigatie belangrijk is in 2026
Botverkeer omvat legitieme crawlers, monitoringdiensten en schadelijke automatisering. Het aandeel verschilt per site en meetmethode. Meet je eigen verkeer en de schade van ongewenste acties voordat je een blokkeerbeleid instelt.
De praktische kosten voor bedrijven vandaag:
- Credential stuffing: geautomatiseerde pogingen met gestolen inloggegevens.
- Scraping: automatisch ophalen van prijzen, productdata of inhoud.
- Voorraad- en promotieabuse: herhaalde acties die voorraad of beloningen verbruiken.
- Kaarttesten: pogingen om gestolen betaalgegevens te valideren.
De twee detectielagen
Detectie op de netwerkedge
Netwerkedgetools zitten voor je oorspronkelijke server: WAF's, CDN-botmodules en speciale botbeheerservices. Ze lezen IP-reputatie, TLS-vingerafdrukken, HTTP-headers en verzoeksnelheid.
Beperkingen: een echte browser en residentieel IP kunnen automatisering lastiger herkenbaar maken. Netwerktools kunnen nog steeds verzoekpatronen, reputatie en accountcontext gebruiken; browsersignalen voegen bewijs toe zonder een uitkomst te garanderen.
Detectie op de browserlaag
Browserlaagtools voeren JavaScript uit binnen de browsersessie van de bezoeker en lezen signalen die alleen bestaan binnen de uitvoeringsomgeving:
- Canvas en WebGL: grafische kenmerken kunnen apparaten of inconsistenties helpen herkennen, maar kunnen gedeeld of aangepast zijn.
- Aanwijzer en scrollen: patronen kunnen op automatisering wijzen, maar toegankelijkheidshulpmiddelen en ongewoon menselijk gedrag tellen ook mee.
- Sessietiming: herhaling is bruikbaar naast andere signalen; één vertraging of beweging bewijst geen AI-gebruik.
cside verzamelt meer dan 250 browser- en apparaatsignalen via een first-party JavaScript-snippet en stelt sessie-informatie beschikbaar aan de toepassing. First-party levering garandeert geen immuniteit tegen browserbeperkingen of blokkeringen. Test dekking en foutpositieven op je eigen verkeer.
Hoe botmitigatie wordt toegepast
Zodra een sessie een risicoklassificatie heeft, is mitigatie de handhavingsstap. De belangrijkste reactietypes zijn:
Harde blokkering: direct een 403 retourneren.
CAPTCHA-uitdaging: doorsturen naar een uitdaging voordat het verzoek door mag gaan.
Schaduwmodus / stille markering: het verzoek laten doorgaan maar het intern markeren.
Snelheidsbeperking: een beperkt aantal verzoeken per IP, sessie of account toestaan binnen een tijdvenster.
Stapsgewijze authenticatie: aanvullende verificatie presenteren wanneer de risicocore van de sessie verhoogd is.
Weigering op applicatieniveau: de specifieke actie (inlogpoging, aankoop, API-aanroep) weigeren zonder een zichtbare blokkeerpagina. Vereist een per-sessie API-verdict dat je applicatie kan consumeren.
Wanneer is botmitigatie niet voldoende?
Botmitigatie behandelt de sessielaag. Twee aangrenzende problemen vereisen aparte tools:
Botmitigatie vervangt geen scriptsurveillance of accountbeveiliging. Een gestolen sessie kan intrekking, herauthenticatie en onderzoek vereisen, ook zonder gedetecteerde automatisering. Scriptinventarisatie en wijzigingsdetectie richten zich op een andere dreiging. Client-side beveiliging.
Samenvatting
Botmitigatie zet detectie om in actie. Combineer netwerk-, browser- en toepassingsbewijs en kies een reactie die past bij de actie en het gemeten risico.
Voor een vergelijking van specifieke platforms, zie de beste botbeveiligings- en mitigatiesoftware in 2026.