Kort samengevat: browser fingerprinting-tools
Het korte antwoord: de beste browser fingerprinting-tools in 2026 zijn cside, Fingerprint Pro en ThumbmarkJS. Welke past, hangt ervan af of je fraudesignalen bij de ID nodig hebt, de hoogste identificatienauwkeurigheid, of een gratis bibliotheek die je zelf host.
Zo kies je: kies cside voor een blijvende device-ID plus signalen over bots, AI-agents en VPN's uit één first-party script. Kies Fingerprint Pro voor identificatienauwkeurigheid en algemeen beschikbare mobiele SDK's. Kies ThumbmarkJS voor een gratis, zelf gehoste fingerprint.
| Tool | Geschikt voor | Startprijs |
|---|---|---|
| cside | Device-ID plus signalen over bots, AI-agents en VPN's | Gratis (1.000 API-calls/maand); Business $99/maand voor 50.000 calls |
| Fingerprint Pro | Zeer nauwkeurige identificatie met mobiele SDK's | Gratis (1.000 API-calls/maand); Pro Plus $99/maand voor 20.000 calls |
| ThumbmarkJS | Gratis, zelf gehoste browser fingerprinting | Gratis open-source bibliotheek; API Pro €15/maand voor 15.000 calls |
Weinig tijd? Bekijk cside device intelligence. Je krijgt de device-ID en de fraudesignalen uit één first-party script.
De 10 beste browser fingerprinting-tools in 2026
De tools hieronder vallen in twee groepen: gratis, zelf gehoste bibliotheken die een identificator opleveren, en platforms die identificatie koppelen aan een fraudeoordeel. ThumbmarkJS, FingerprintJS en ClientJS zijn de open-source bibliotheken; de andere zeven zijn commercieel.
Prijzen en planlimieten van derden zijn op 2026-10-05 gecontroleerd op de prijspagina van elke leverancier. Ze veranderen vaak, dus controleer ze voordat je budgetteert.
1. cside, een browser fingerprinting-tool met fraudesignalen

cside identificeert apparaten met één first-party JavaScript-snippet dat op je eigen domein draait. Het verzamelt meer dan 250 apparaat-, netwerk- en gedragssignalen in de live sessie en combineert die tot een blijvende bezoekers-ID die standhoudt wanneer gebruikers hun opslag wissen, incognito browsen of van VPN wisselen.
Het verschil tussen cside en een eenvoudige fingerprinting-bibliotheek zit in wat er na de identificatie gebeurt. cside gebruikt dezelfde signalen voor detectie van bots en AI-agents, detectie van VPN's en proxy's, gedragsanalyse en fraudetoepassingen zoals accountdeling en bewijs voor chargebacks. Je kunt op de oordelen handelen of de ruwe signalen via de API of webhooks naar je eigen rules engine sturen.
Voordelen
- Eén first-party script op je eigen domein, zonder DNS-wijzigingen, en cside staat niet vóór je verkeer
- Device intelligence, accountfraude, detectie van AI-agents en chargeback-bewijs komen van één leverancier, zodat je tools kunt samenvoegen in plaats van een los fingerprinting-product te kopen
- Elke klant, ook op het gratis plan, krijgt een gedeeld Slack- of Microsoft Teams-kanaal met engineers van cside
- Het gratis niveau is permanent, en het Business-plan heeft een gratis proefperiode van 14 dagen
Nadelen
- Heb je alleen een lichte browser-identificator nodig voor analytics of eenvoudige herkenning van bezoekers, dan zijn de fraudesignalen meer dan je nodig hebt
- Het gratis niveau geeft de device-ID met de basissignalen; detectie van AI-agents en VPN's vraagt het Business-plan, en chargeback-bewijs zit in Enterprise
- De native iOS- en Android-SDK's zijn in bèta, dus teams die nu al algemeen beschikbare mobiele SDK's nodig hebben, kijken beter naar Fingerprint of Castle
- Apparaatsignalen kunnen onder de AVG nog steeds als persoonsgegevens gelden, dus je hebt een gedocumenteerde rechtsgrond nodig (voor fraudepreventie meestal gerechtvaardigd belang)
Prijs: gratis tot 1.000 API-calls per maand. Business kost $99/maand voor 50.000 calls, met een gratis proefperiode van 14 dagen, en Enterprise is op maat. Zie de prijzen van cside.
Geschikt voor: fraude- en risicoteams die een blijvende device-ID nodig hebben plus signalen over bots, AI-agents en accountmisbruik uit één first-party script.
2. ThumbmarkJS
ThumbmarkJS is een open-source JavaScript-bibliotheek voor browser fingerprinting. Ze verzamelt browser- en apparaatkenmerken in de browser en combineert die tot een fingerprint, en je kunt haar zelf hosten in plaats van een beheerd fraudeplatform te gebruiken.
Bron: thumbmarkjs.com
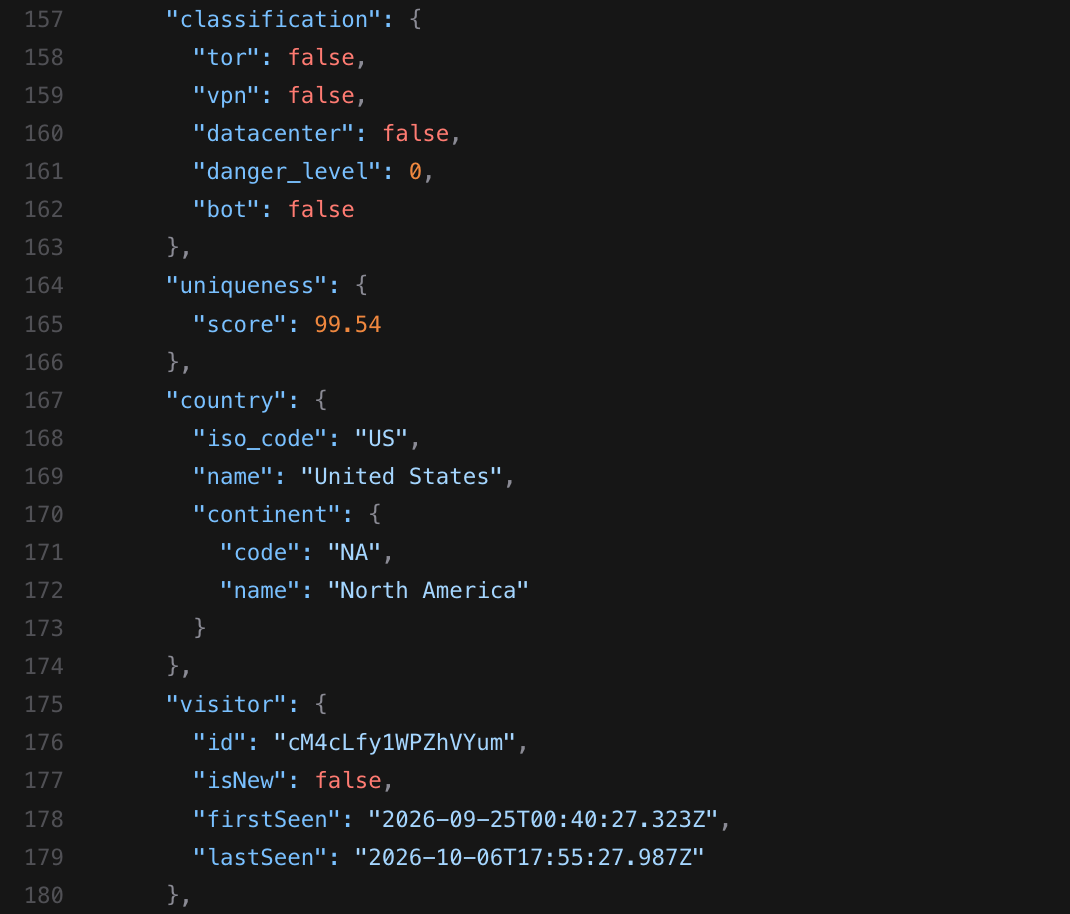
De maker verkoopt ook een optionele API die serverzijdige analyse (details van de TLS-handshake, HTTP-headers en verbindingsgegevens) toevoegt aan de signalen aan de clientzijde. Uit die API komen de extra nauwkeurigheid en de fraudemarkeringen.
Voordelen
- De MIT-licentie staat gratis commercieel gebruik en forks toe
- De optionele API verhoogt de uniciteit van ongeveer 80% voor alleen de bibliotheek naar ongeveer 99%
- De API voegt detectie van bots, VPN's en datacenters plus een dreigingsniveau toe aan de bezoekers-ID
Nadelen
- De gratis bibliotheek wordt door de community ondersteund, vooral via Discord
- Op zichzelf haalt de bibliotheek maar ongeveer 80% uniciteit
Prijs: de bibliotheek is gratis. De API heeft een gratis niveau van 1.000 calls per maand, en Pro kost €15/maand voor 15.000 calls, daarna €1 per extra 1.000.
Geschikt voor: developers die een gratis, zelf gehoste fingerprint willen en geen fraudescoring of PCI DSS-scriptmonitoring in hetzelfde pakket nodig hebben. Zie cside vs ThumbmarkJS voor de directe vergelijking.
3. FingerprintJS (open source)
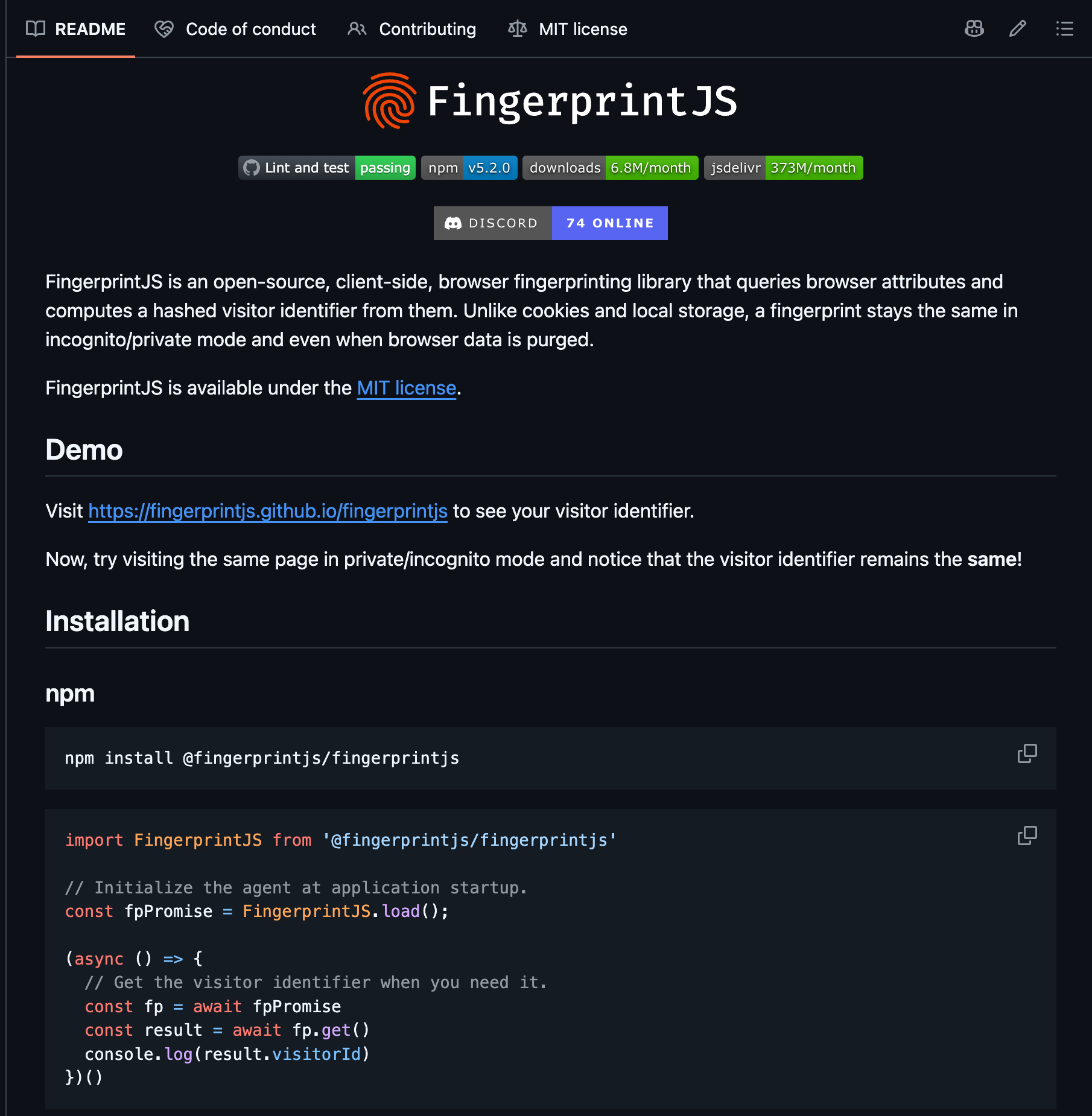
FingerprintJS is een browser fingerprinting-bibliotheek aan de clientzijde die browserattributen verzamelt en een gehashte bezoekers-ID genereert. Je kunt haar rechtstreeks in een webapplicatie integreren zonder het commerciële platform van Fingerprint te gebruiken.
Bron: github.com
De licentie is in de loop der tijd veranderd. Versie 4 verscheen onder de Business Source License, en versie 5.0.0 bracht de bibliotheek terug naar de MIT-licentie, zodat productie- en commercieel gebruik weer gratis zijn.
Voordelen
- De MIT-licentie (vanaf versie 5.0.0) staat gratis commercieel gebruik toe
- Leest onder meer canvas-, audio- en lettertypesignalen
- Installeren via npm en bundelen met je eigen code omzeilt de CDN-import die adblockers tegenhouden
Nadelen
- De eigen README van Fingerprint zegt dat de nauwkeurigheid van de bibliotheek "aanzienlijk lager" is dan die van het commerciële product
- Omdat fingerprints in de browser worden gegenereerd en verwerkt, zijn ze vatbaar voor spoofing en reverse engineering
Prijs: gratis en open source. Wat het betaalde product kost, lees je in onze gids over de prijzen van FingerprintJS.
Geschikt voor: teams die een gratis identificator nodig hebben en niet tegelijk botdetectie of fraudescoring willen oplossen. Ga je haar vervangen, bekijk dan de alternatieven voor FingerprintJS.
4. Fingerprint Pro
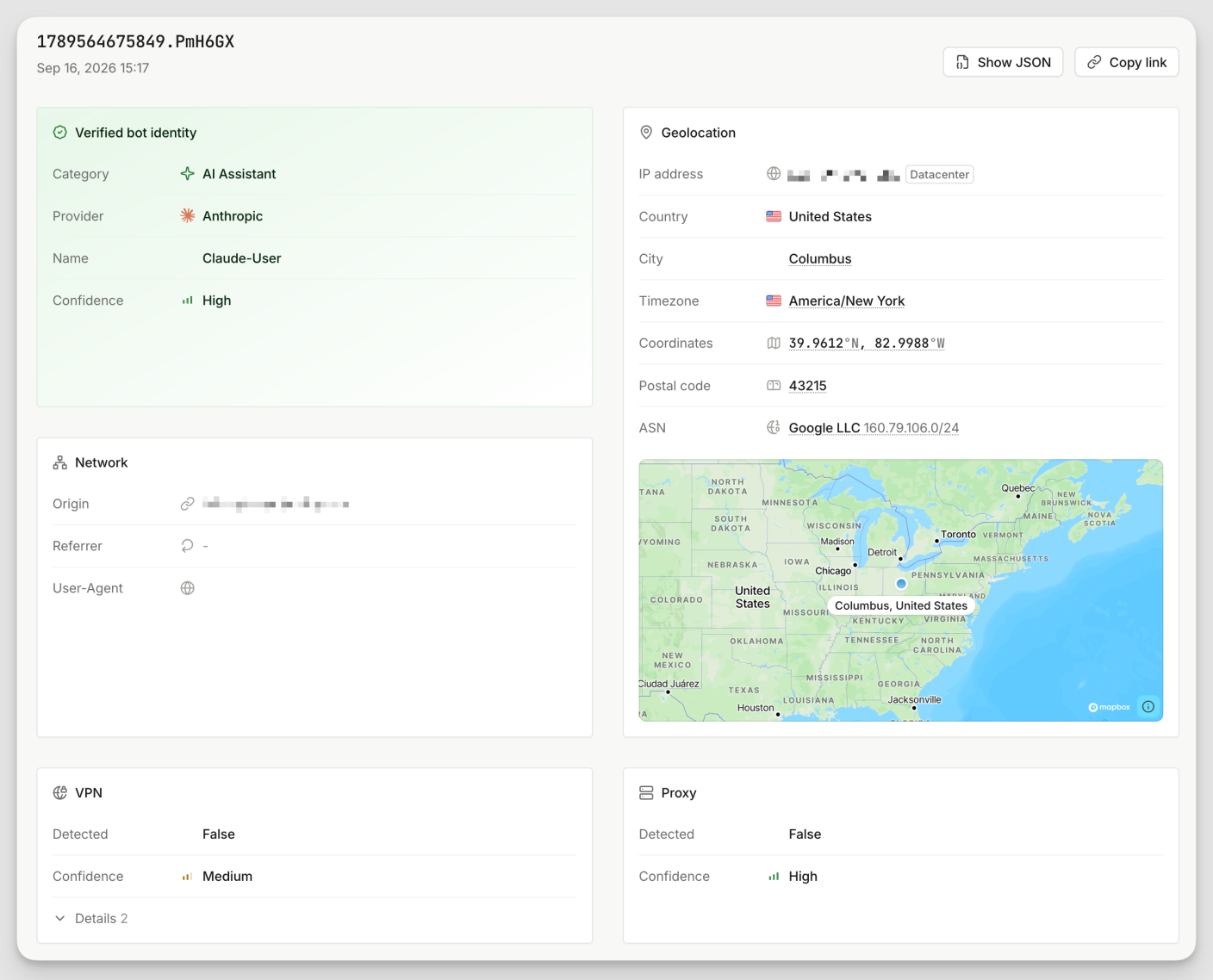
Fingerprint Pro, dat Fingerprint nu Fingerprint Identification noemt, is het commerciële platform voor apparaatidentificatie van het bedrijf achter FingerprintJS. Anders dan de open-source bibliotheek combineert het signaalverzameling aan de clientzijde met serverzijdige verwerking en netwerkdata om een stabielere bezoekers-ID te maken. Volgens Fingerprint verzamelt het eigen product meer dan 100 browser- en apparaatsignalen.
Bron: docs.fingerprint.com
Voordelen
- Volgens Fingerprint betaal je niet voor API-calls die tijdens een DDoS-aanval worden gedaan
- Met request filtering zet je origins en headers op een allowlist of blocklist, zodat andere sites je publieke API-sleutel niet kunnen gebruiken
- Algemeen beschikbare mobiele SDK's voor Android, iOS, React Native en Flutter
Nadelen
- Proxy-integraties voor Cloudflare, Amazon CloudFront, Fastly en Akamai zijn alleen voor Enterprise
- De bewaartermijn is 30 dagen op Free en Pro Plus; 90 dagen bewaren en verplichte SAML-SSO vragen het Enterprise-plan, met prijs op maat
Prijs: het Free-plan dekt tot 1.000 API-calls per maand en komt met een proefperiode van 14 dagen voor Pro Plus. Pro Plus kost $99/maand voor 20.000 API-calls, daarna $4 per extra 1.000. Enterprise is op maat geprijsd.
Geschikt voor: teams die een hoge identificatienauwkeurigheid en algemeen beschikbare mobiele SDK's op meer platforms nodig hebben. Zie cside vs Fingerprint voor de directe vergelijking.
5. SEON
SEON combineert device intelligence met een breder platform voor fraudepreventie en AML. De mogelijkheden omvatten intelligence over apparaat, IP, e-mail en telefoon, risicoscoring van transacties, casebeheer en AML-compliance, met toegang via zowel het SEON-platform als de API.
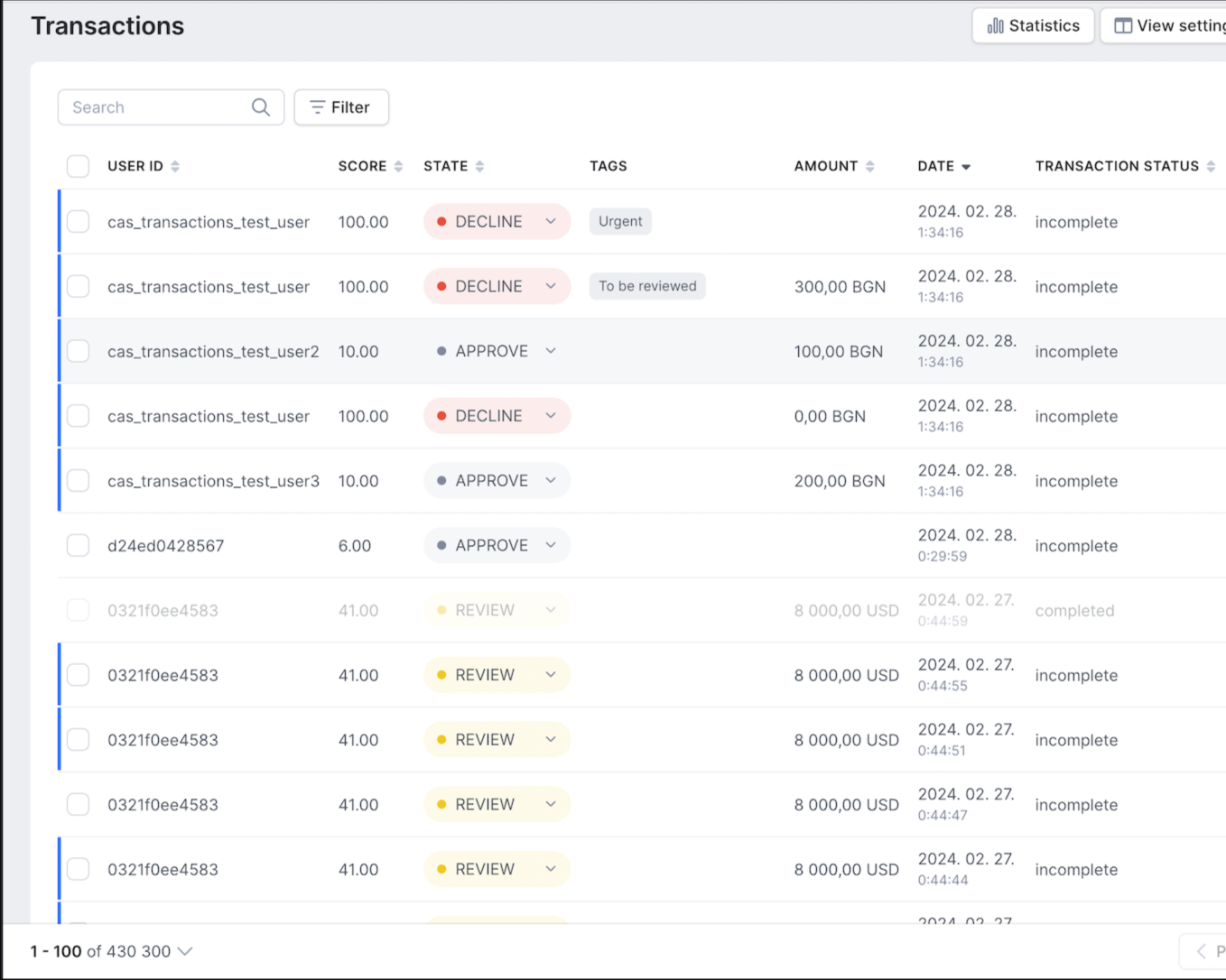
Bron: docs.seon.io
Voordelen
- Met eigen regels stellen fraudeteams de scoringslogica in het platform bij
- Een Explain-weergave toont welke signalen een risicoscore omhoog of omlaag duwden
- Digital footprint-controles zoeken naar online- en socialemediaprofielen die aan een e-mailadres of telefoonnummer gekoppeld zijn
Nadelen
- Het Starter-plan beperkt het gebruik tot 2.500 fraudechecks per maand, met 10 gebruikers en 50 eigen regels
- Casebeheer en AML-compliance zitten in het Premium-niveau, met prijs op maat
Prijs: het Starter-plan kost $699/maand en omvat 2.500 fraudechecks, 10 gebruikers en 50 eigen regels. Premium is op maat geprijsd, en een gratis proefperiode is op aanvraag beschikbaar.
Geschikt voor: teams die fingerprinting willen bundelen met bredere fraudepreventie en AML-screening in één platform.
6. Castle
Castle combineert device fingerprinting met gedrags-, IP- en accountrisicosignalen om fraude en misbruik in de hele gebruikersreis te detecteren. Het verzamelt apparaatsignalen via client-SDK's voor web en mobiele apps, en scoort logins, registraties en andere accountgebeurtenissen via de serverzijdige Risk API.
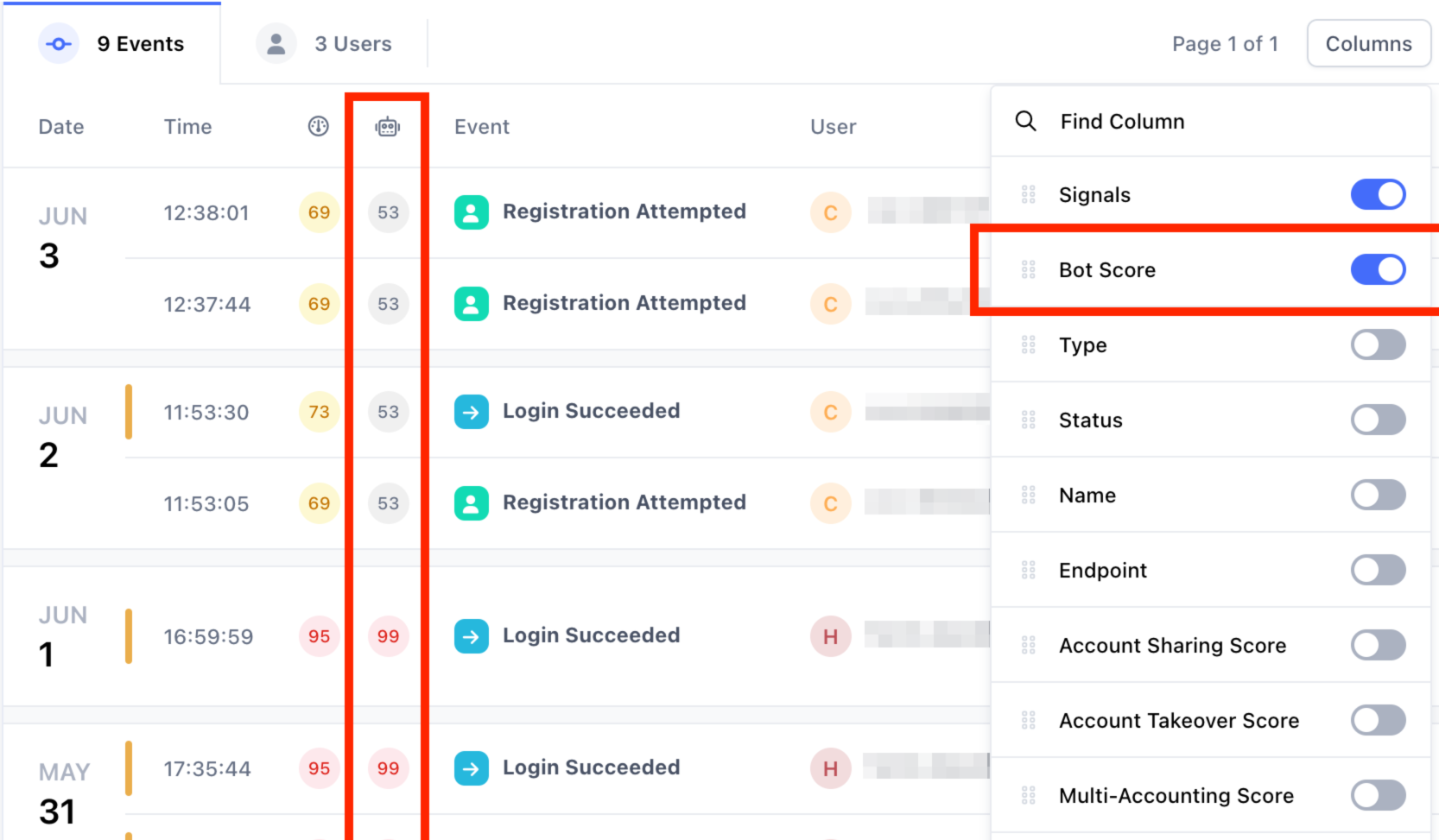
Bron: docs.castle.io
Voordelen
- Algemeen beschikbare SDK's dekken web- en mobiele applicaties
- Een losse IP Intelligence API ondersteunt losse en batch-lookups
- Detectie van emulators, jailbreaks, manipulatie en wegwerp-e-mailadressen zit in elk plan
Nadelen
- De Free- en Pro-plannen bewaren data maar 3 en 7 dagen
- Toegewijde ondersteuning bij setup en integratie is alleen beschikbaar op het Enterprise-plan
Prijs: het Free-plan bevat $5 aan gebruik (1.000 Risk- en Filter-requests). Pro kost $200/maand, en Enterprise begint bij $4.000/maand.
Geschikt voor: teams waarvan het echte probleem de beveiliging van de accountlevenscyclus is, niet fingerprinting voor algemeen gebruik.
7. Sardine
Sardine combineert device intelligence en gedragsbiometrie om risico te beoordelen bij onboarding, accountactiviteit en betalingen. De apparaatsignalen markeren emulators, virtuele machines, tools voor toegang op afstand, VPN's, proxy's en bots.
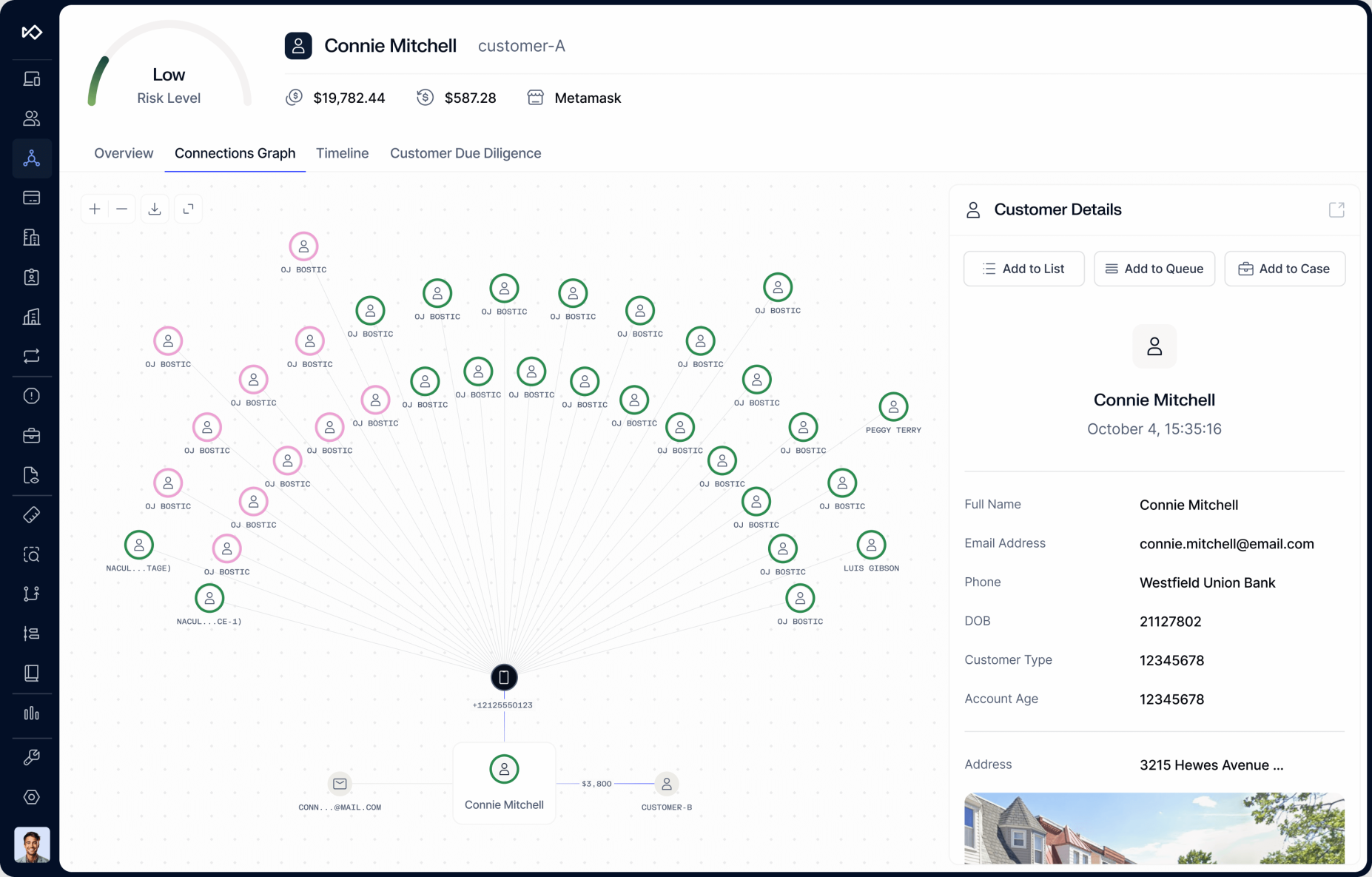
Bron: sardine.ai
Voordelen
- Legt vier apparaat-ID's vast (Device ID, Device Fingerprint, Mobile User ID en Account Device ID), die volgens Sardine een fabrieksreset en een herinstallatie van de app overleven
- Detectie van toegang op afstand markeert tools zoals TeamViewer en AnyDesk die oplichters gebruiken
- Linkanalyse verbindt accounts, apparaten en betalingen om fraudenetwerken bloot te leggen
Nadelen
- Geen gepubliceerde prijzen of selfserviceplan
- Reviewers op G2 melden een steile leercurve voor nieuwe medewerkers
Prijs: op maat, via sales.
Geschikt voor: fintechs en betaalplatforms die device fingerprinting en gedragsintelligence willen binnen een breder platform tegen fraude en financiële criminaliteit.
8. IPQualityScore
IPQualityScore (IPQS) combineert device fingerprinting met IP-, proxy-, VPN-, e-mail-, telefoon- en andere fraudesignalen, teruggegeven als risicoscores. De device fingerprinting helpt terugkerende of dubbele apparaten te herkennen op het web en in mobiele apps.
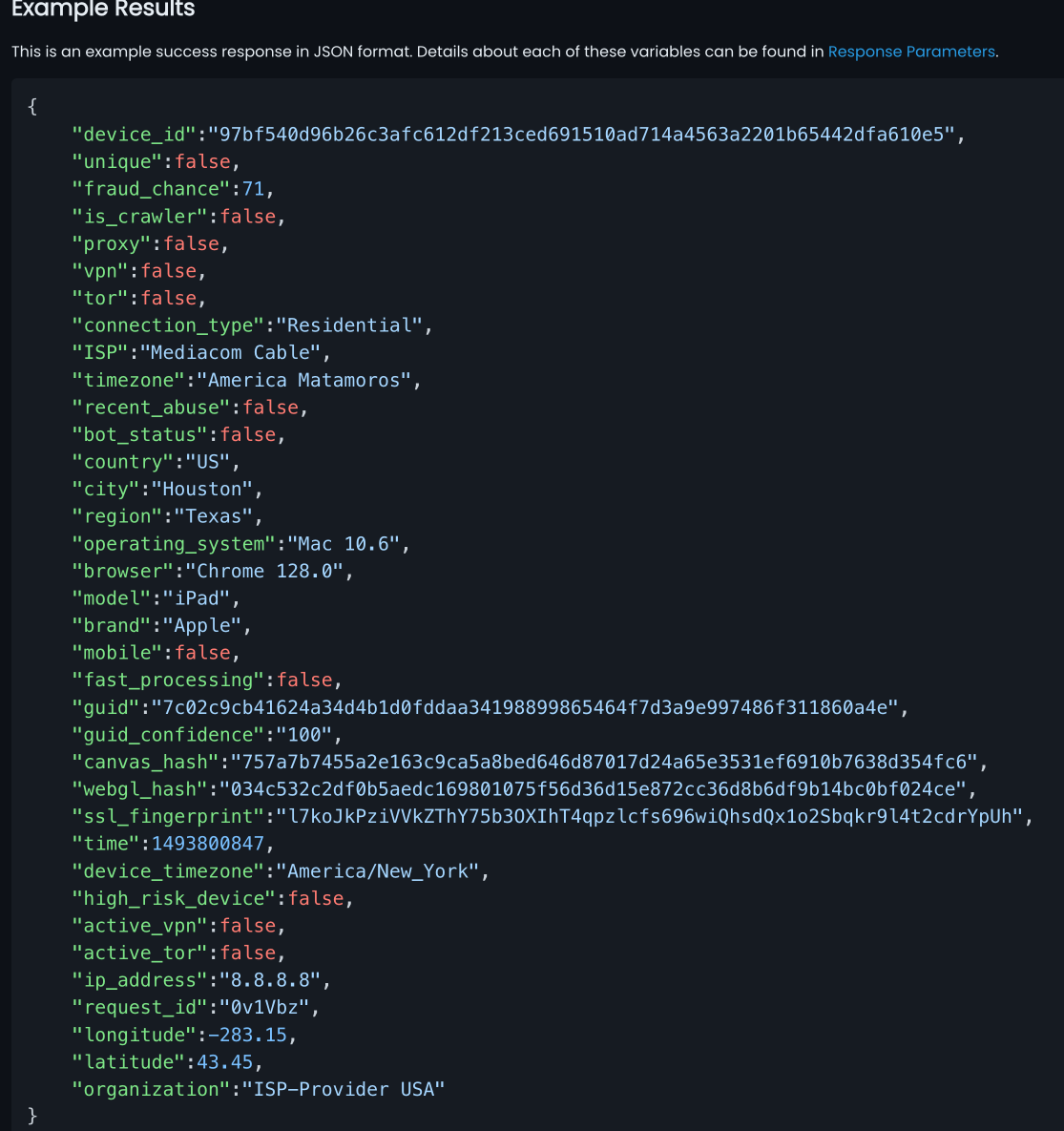
Bron: ipqualityscore.com
Voordelen
- Met allowlist- en blocklist-API's stem je de resultaten af op je eigen verkeer
- Een bulk-CSV-API scoort een bestaande gebruikerslijst in één upload
- Device fingerprinting-SDK's dekken Android- en iOS-apps naast websites
Nadelen
- De device-fingerprint is één input tussen vele, dus behandel de score als een breder risicosignaal en niet als een losse apparaatidentiteit
- Sommige reviewers op Capterra vinden het prijzig voor eenvoudige validatie van e-mailadressen en telefoonnummers
Prijs: een gratis plan biedt 1.000 lookups per maand. De betaalde plannen staan op de prijspagina van IPQS, dus controleer welk niveau device fingerprinting bevat voordat je budgetteert.
Geschikt voor: teams die fingerprinting willen naast IP-, e-mail-, telefoon- en fraudeverrijkingssignalen via één API.
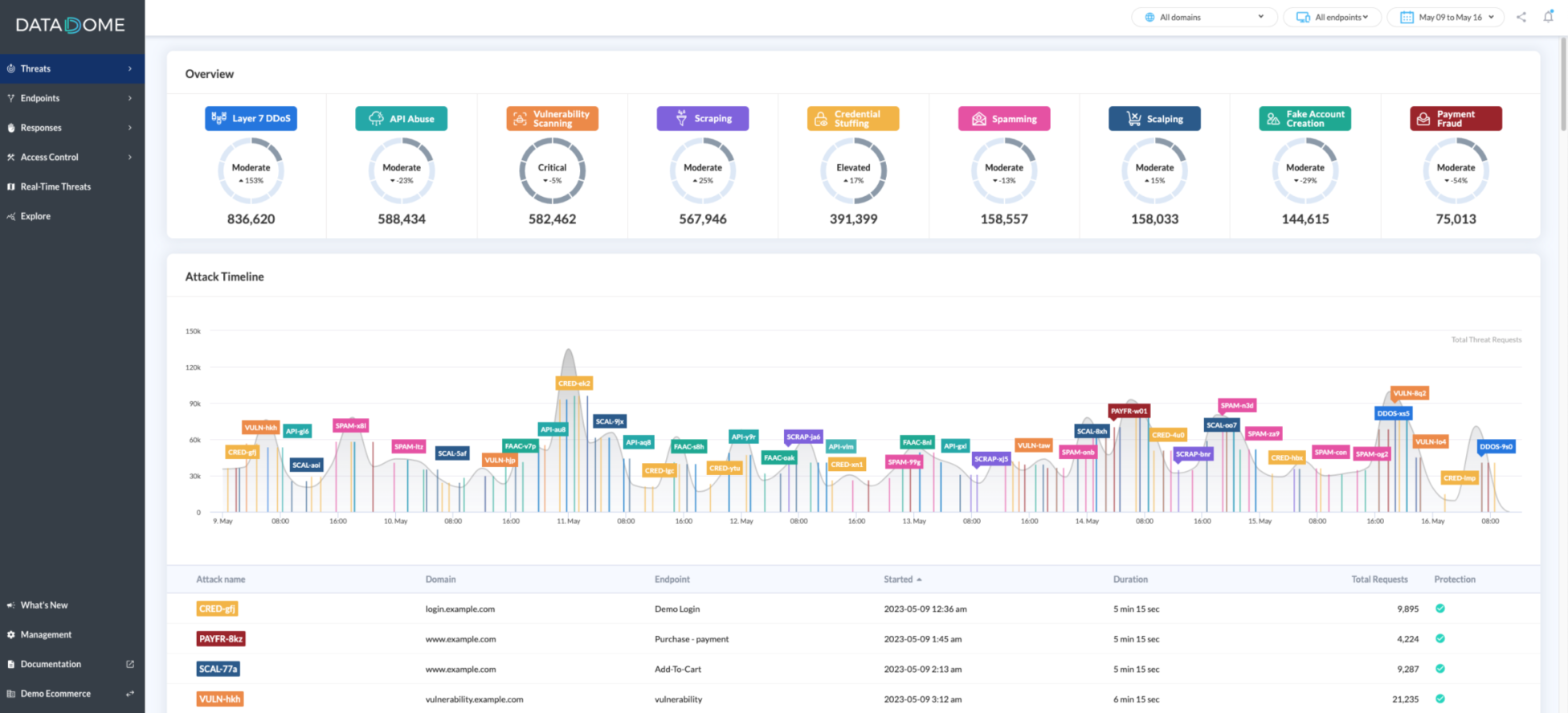
9. DataDome
De fingerprinting van DataDome voedt het bredere platform voor bot- en fraudedetectie. De Device Check draait op het apparaat van de gebruiker, in webbrowsers en mobiele apps, zonder enige interactie, als een CAPTCHA die nooit een uitdaging toont, om automatisering en vervalste omgevingen te herkennen.
Bron: docs.datadome.co
Voordelen
- Integreert met de grote CDN's en edge-platforms, waaronder Cloudflare, Fastly, Akamai en Amazon CloudFront
- Reviewers op G2 beschrijven de eerste uitrol als snel
- Reviewers op G2 prijzen het supportteam en een intuïtief dashboard
Nadelen
- Het instapplan Essentials begint bij $3.830/maand
- Sommige reviewers op G2 melden een maand of twee bijstellen en vals-positieven in het begin
Prijs: het Essentials-plan begint bij $3.830/maand, Advanced bij $8.670/maand en Premium bij $10.160/maand. Enterprise-prijzen beginnen bij $13.270/maand.
Geschikt voor: enterpriseteams die fingerprinting nodig hebben als onderdeel van een groter botbeheerprogramma. Zie cside vs DataDome.
10. ClientJS
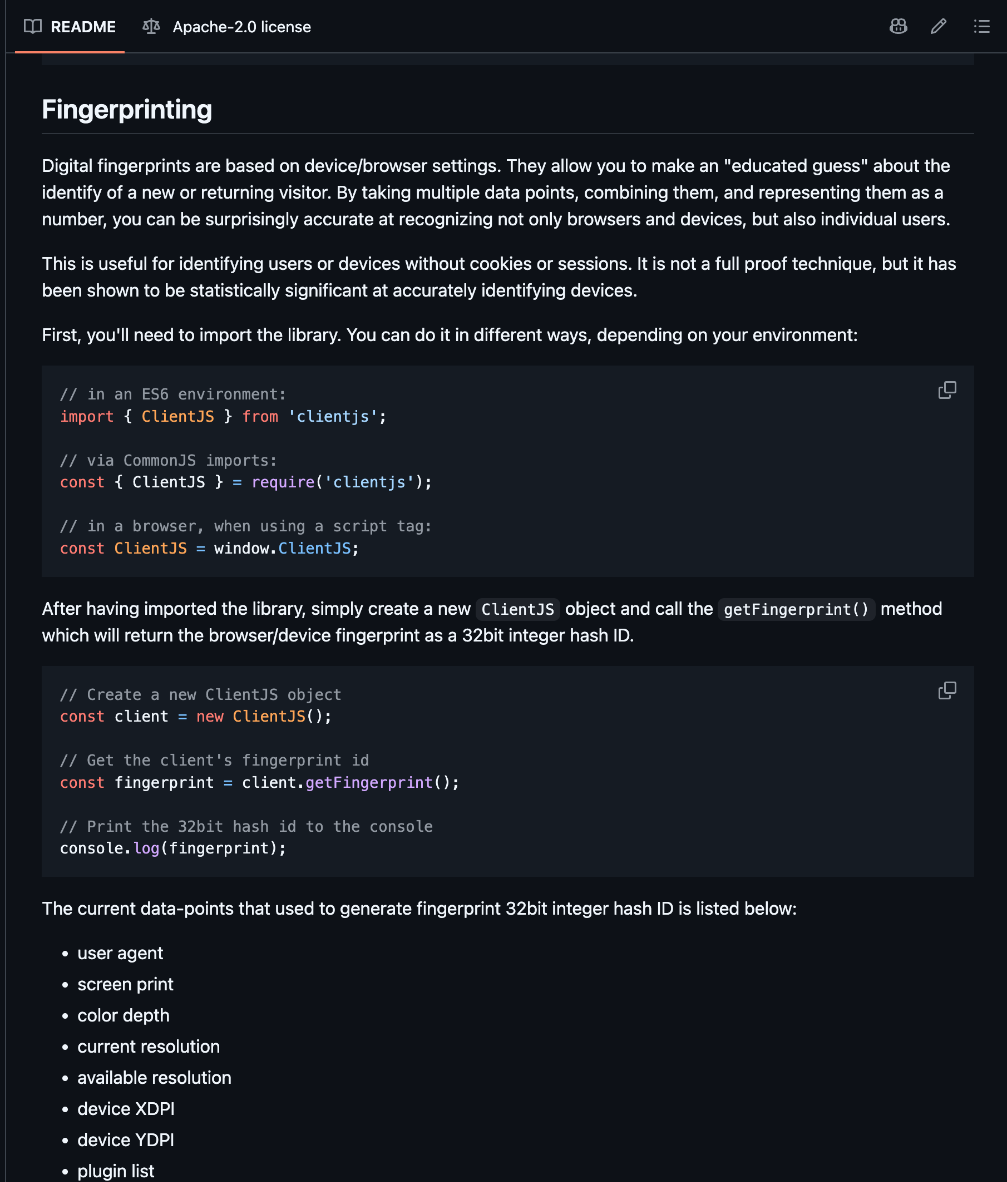
ClientJS is een open-source JavaScript-bibliotheek die browser-fingerprints genereert uit browser- en apparaatkenmerken aan de clientzijde. Ze past bij projecten die eenvoudige browseridentificatie nodig hebben zonder een beheerd platform voor device intelligence of fraudepreventie.
Bron: github.com
Voordelen
- Geeft elk ruw datapunt dat ze verzamelt, naast de 32-bits fingerprint
- Licht, met ongeveer 28 KB voor de minimale bundel
- Geeft een fingerprint terug met één aanroep van
getFingerprint()
Nadelen
- Geen nieuwe npm-release sinds versie 0.2.1 in oktober 2021
- De user-agentstring zit in de hash, dus een browserupdate verandert de ID
Prijs: gratis en open source onder de Apache 2.0-licentie.
Geschikt voor: prototypes en projecten met weinig risico die een eenvoudige, gratis fingerprint nodig hebben en de bredere signaaldekking van commerciële platforms niet nodig hebben.
De 10 browser fingerprinting-tools in één oogopslag
De tabel vergelijkt de tools op producttype, kernfuncties en startprijs.
| Tool | Type | Kernfuncties | Startprijs |
|---|---|---|---|
| cside | Commercieel | Device-ID plus signalen over bots, AI-agents en VPN's | Gratis niveau; Business $99/maand |
| ThumbmarkJS | Open source plus API | Browser fingerprinting; de API voegt bot- en VPN-markeringen toe | Gratis; API Pro €15/maand |
| FingerprintJS | Open source | Fingerprinting aan de clientzijde | Gratis |
| Fingerprint Pro | Commercieel | Identificatie plus Smart Signals | Gratis niveau; Pro Plus $99/maand |
| SEON | Commercieel | Device intelligence, fraudepreventie, AML | Starter $699/maand |
| Castle | Commercieel | Fingerprinting, accountrisico | Gratis niveau; Pro $200/maand |
| Sardine | Commercieel | Apparaat- en gedragsintelligence | Op maat, via sales |
| IPQualityScore | Commercieel | Fingerprinting, IP-, e-mail- en telefoonsignalen | Gratis niveau; betaalde plannen gepubliceerd |
| DataDome | Commercieel | Fingerprinting, detectie van bots en geautomatiseerd verkeer | Essentials $3.830/maand |
| ClientJS | Open source | Alleen eenvoudige browser fingerprinting | Gratis |
Hoe kies je de juiste browser fingerprinting-tool
De juiste tool hangt af van wat de fingerprint voor je moet doen:
- Bepaal wat de fingerprint moet doen. Sommige teams hoeven alleen een terugkerende browser te herkennen. Andere moeten nepregistraties, accountdeling of bots stoppen.
- Bepaal welke nauwkeurigheid je accepteert. Bibliotheken die alleen in de browser draaien zijn de zwakste optie: ThumbmarkJS noemt ongeveer 80% uniciteit voor zijn gratis bibliotheek, en Fingerprint noemt FingerprintJS "aanzienlijk" minder nauwkeurig dan het betaalde product. Voor analytics is dat prima, maar het wordt een probleem wanneer een foute match een echte klant buitensluit. Tools die serverzijdige verwerking toevoegen, zoals Fingerprint Pro en de API van ThumbmarkJS, dichten een groot deel van dat gat.
- Zet op een rij welke signalen je naast de ID nodig hebt. Een bezoekers-ID vertelt je wie er terug is, niet wat diegene doet. Controleer of de tool bots, AI-agents, VPN's en emulators markeert, en of je ruwe signalen krijgt voor je eigen regels.
- Stem de tool af op je bredere stack. Bepaal of fingerprinting één onderdeel is van een AML- of botbeheerprogramma, of een signaallaag die je bestaande rules engine voedt.
- Controleer uitrol en privacy. Vraag hoe het script laadt en waar de data staat. Een first-party script op je eigen domein vraagt geen DNS-wijziging en geen omleiding van verkeer.
- Reken de prijs door op je echte volume. Vergelijk hoeveel API-calls elk plan bevat en wat overschrijding kost, en controleer daarna of belangrijke signalen, bewaartermijnen en support in hogere niveaus zitten.
- Test op je eigen verkeer. Gebruik een gratis niveau of proefperiode voordat je iets tekent. cside, Fingerprint, Castle, IPQualityScore en de API van ThumbmarkJS hebben een gratis niveau, en SEON biedt op aanvraag een gratis proefperiode.
Kies een fingerprint die met een fraudeoordeel komt
Apparaatidentificatie is waar fraudewerk begint. cside combineert een blijvende device-ID met de signalen die je nodig hebt om te beoordelen wat dat apparaat doet.
Boek een persoonlijke demo en zie:
- Hoe één first-party script tegelijk een identificator en een fraudeoordeel oplevert
- Hoe de bezoekers-ID stabiel blijft bij incognitosessies, gewiste opslag en VPN-wissels
- Hoe cside bots, AI-agents en VPN-verbindingen in realtime onderscheidt van echte bezoekers
- Wat een migratie vanaf een open-source fingerprinting-bibliotheek inhoudt
Boek een demo of begin gratis, en probeer Business met een gratis proefperiode van 14 dagen.