Resumo: alternativas ao SEON
- Os três primeiros: o cside para inteligência de dispositivos própria com sinais de fraude integrados, o Sardine para equipas de fintech e cripto que precisam de fraude e conformidade em conjunto, e o Sift para uma pontuação de fraude madura em pagamentos, contas e abuso de conteúdo.
- Como escolher: Decida que parte do SEON está a substituir. O SEON junta enriquecimento da pegada digital, inteligência de dispositivos, verificação de identidade e AML, e o seu plano Starter custa 699 $ por mês para 2.500 verificações de fraude. A maioria das equipas só precisa de um ou dois desses módulos.
- A lista: Nove alternativas em três grupos (inteligência de dispositivos, plataformas de decisão de fraude, plataformas centradas na conformidade), cada uma com vantagens, desvantagens e um preço de entrada quando está publicado.
Sem tempo? Veja a inteligência de dispositivos do cside: um ID de dispositivo, deteção de agentes de IA e bots e deteção de VPN a partir de um único script próprio.
| # | Ferramenta | Ideal para |
|---|---|---|
| 1 | cside | Inteligência de dispositivos própria com sinais de fraude integrados |
| 2 | Sardine | Empresas de fintech e cripto que precisam de fraude e conformidade em conjunto |
| 3 | Sift | Prevenção de fraude madura em pagamentos, contas e abuso de conteúdo |
cside: inteligência de dispositivos como produto, não como módulo
O cside é uma plataforma de segurança e fraude na camada do navegador que mostra o que acontece durante a sessão de um visitante. A maioria das plataformas de fraude trata a impressão digital de dispositivos como mais uma entrada numa pontuação de risco ampla; o cside constrói a inteligência de dispositivos como um produto por direito próprio. Destina-se a equipas de fintech, iGaming, cripto e comércio eletrónico, e é implementado como um único script próprio sem alterações de DNS.
Além da impressão digital de dispositivos, o cside oferece deteção de agentes de IA e bots, deteção de VPN e proxy e evidência de estorno ligada ao mesmo ID de dispositivo para disputas do Visa Compelling Evidence 3.0. O seu produto de monitorização de scripts também cobre os requisitos 6.4.3 e 11.6.1 do PCI DSS 4.0.1, um âmbito que poucas plataformas de decisão de fraude abordam.
Porque as equipas procuram uma alternativa ao SEON
O SEON é uma plataforma capaz, e as equipas que o deixam costumam fazê-lo por um destes motivos:
- Paga por uma plataforma completa quando precisa de um sinal. O SEON junta enriquecimento da pegada digital, inteligência de dispositivos, verificação de identidade, monitorização de transações e triagem AML. Se o seu problema real é a impressão digital de dispositivos ou o abuso de contas, está a pagar por módulos que nunca vai ativar.
- O preço de entrada é alto e passa pela equipa comercial. Em outubro de 2026, o plano Starter do SEON custa 699 $ por mês para 2.500 verificações de fraude, e os seus dois planos começam com uma conversa comercial. As equipas que querem testar primeiro um sinal de dispositivo com tráfego real procuram uma opção de self-service.
- A segurança de scripts do lado do cliente fica fora do âmbito. O SEON não monitoriza os scripts de terceiros que correm nas suas páginas de pagamento. Se os requisitos 6.4.3 e 11.6.1 do PCI DSS 4.0.1 estão no seu roteiro, precisa de outra ferramenta.
A impressão digital de dispositivos é o principal sinal anterior à autenticação contra as campanhas de credential stuffing por detrás do roubo de contas. O Identity Fraud Study 2026 da Javelin Strategy & Research situou as perdas por roubo de contas acima de 15 mil milhões de dólares em 2025, ainda o tipo de fraude mais caro apesar de uma descida de 4%. Ajustar a ferramenta ao problema de fraude real é o objetivo desta lista.
Alternativas ao SEON comparadas
As nove ferramentas abaixo dividem-se em três grandes grupos: plataformas dedicadas de inteligência de dispositivos, plataformas completas de decisão de fraude e plataformas centradas na conformidade. Escolha a que corresponde ao problema que quer realmente resolver. Os preços são preços de tabela em outubro de 2026.
| Ferramenta | Tipo | Capacidades principais | Preço de entrada |
|---|---|---|---|
| cside | Inteligência de dispositivos | ID de dispositivo e sinais de fraude, deteção de agentes de IA e bots, deteção de VPN, a partir de um único script próprio | Grátis; 99 $/mês para 50.000 chamadas de API |
| Sardine | Plataforma de fraude e conformidade | Pontuação de risco de dispositivo, comportamento e transações para fintech e cripto | Personalizado |
| Sift | Plataforma de fraude | Pontuação de risco com ML entre comerciantes para abuso de contas, pagamentos e conteúdo | Personalizado |
| Fingerprint | Identificação de dispositivos | ID de visitante mais Smart Signals (bots, VPN, adulteração do navegador) | 99 $/mês para 20.000 chamadas de API |
| IPQualityScore | API de fraude | Pontuação de proxy e VPN, validação de e-mail e telefone, impressão digital de dispositivos | Nível gratuito; planos pagos publicados (confirme o nível atual) |
| Kount | Plataforma de fraude | Decisão empresarial sobre fraude em pagamentos apoiada em dados de identidade da Equifax | Personalizado |
| DataVisor | Plataforma de fraude | Deteção de redes de fraude com ML não supervisionado à escala empresarial | Personalizado |
| Feedzai | Plataforma contra crime financeiro | Monitorização de fraude transacional e AML de nível bancário | Personalizado |
| ComplyAdvantage | AML e conformidade | Triagem de sanções, PEP e media adversa com monitorização contínua | A partir de 99 $/mês (Starter, triagem) |
1. cside
O SEON junta muitas capacidades de fraude e conformidade numa única plataforma. O cside adota uma abordagem mais focada e concentra-se na inteligência de dispositivos, nos sinais de fraude e na segurança na camada do navegador.

O plano Business de inteligência de dispositivos do cside custa 99 $ por mês para 50.000 chamadas de API, com uma avaliação gratuita de 14 dias, e o plano gratuito cobre até 1.000 chamadas de API por mês para que as equipas testem antes de se comprometerem. O identificador de dispositivo baseia-se em mais de 250 sinais de navegador, dispositivo e rede por sessão. Modelos comportamentais separados acrescentam outra camada ao analisar o movimento do cursor, o ritmo de escrita e os padrões de interação.
Se o seu objetivo é construir decisões de fraude sobre sinais de dispositivo de alta qualidade em vez de substituir toda a sua pilha de fraude, o cside é a opção que melhor se adapta desta lista.
Vantagens
- Corre nas suas próprias páginas como um único script próprio sem alterações de DNS, por isso a maioria das equipas começa a recolher sinais rapidamente
- Disponibiliza sinais brutos através de uma API e de webhooks, para que escreva as suas próprias regras de fraude
- Os sinais incluem a renderização WebGL e WebGPU, o conjunto de tipos de letra instalados, verificações de máquina virtual e atributos de rede como VPN, proxy e Tor
- A deteção de agentes de IA, a deteção de VPN e a evidência de estorno (plano Enterprise) ligam-se ao mesmo ID de dispositivo
Desvantagens
- Fica deliberadamente fora do KYC, do AML e da pontuação de transações, por isso uma equipa que precise deles continuará a usar uma segunda plataforma ao lado
- Os SDK nativos para iOS e Android estão em beta, por isso a cobertura móvel é de acesso antecipado e não de disponibilidade geral
2. Sardine
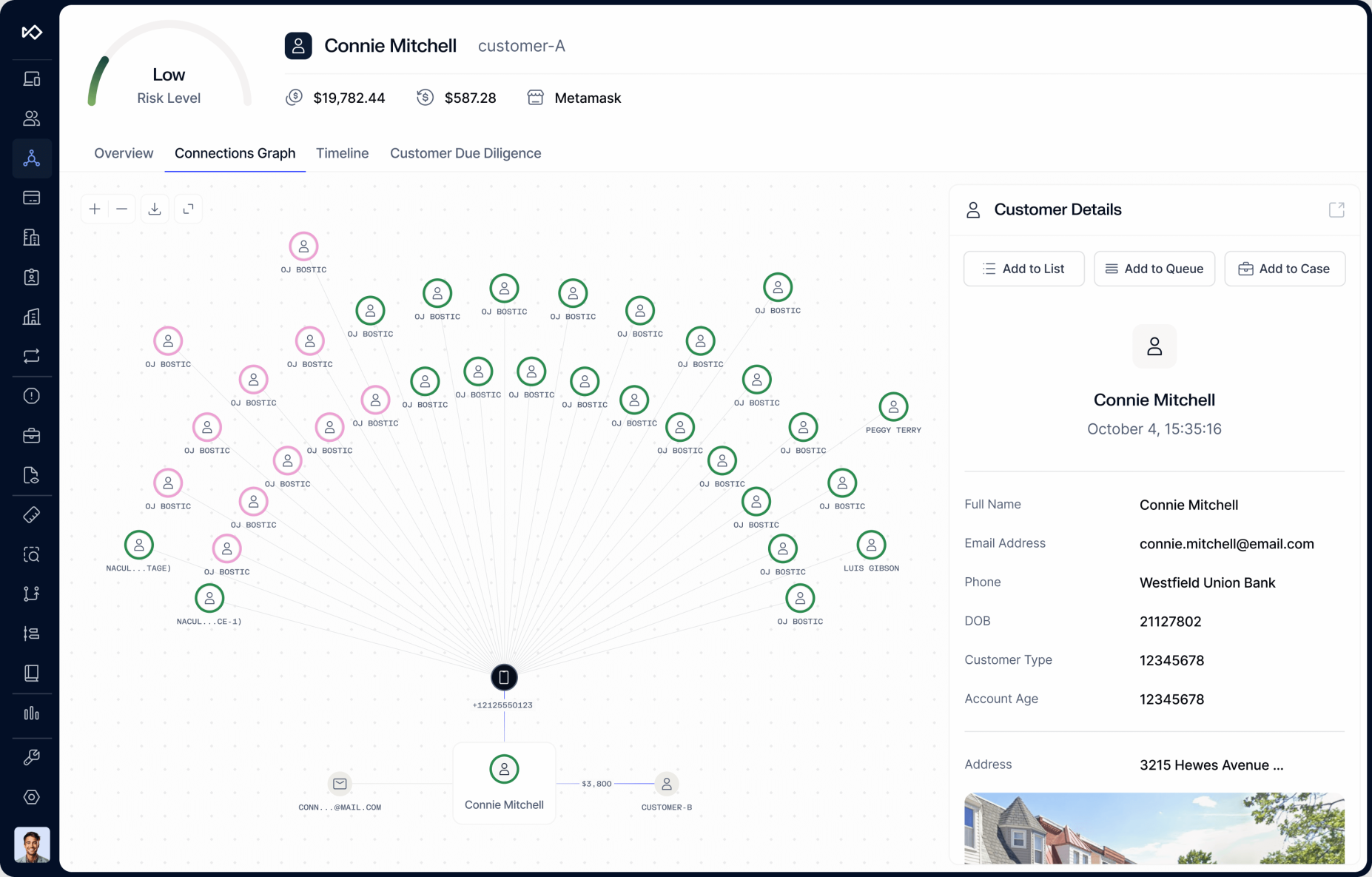
O Sardine e o SEON combinam ambos inteligência de dispositivos com ferramentas de fraude e conformidade. A diferença está no foco. O Sardine foi criado para fintech, cripto e pagamentos, por isso os seus modelos de risco centram-se na fraude em transações e pagamentos. As equipas que gerem fluxos de pagamento regulados podem preferir a profundidade do Sardine, enquanto as equipas fora da fintech podem achar a amplitude do SEON mais adequada. Para a comparação direta com o cside, veja Sardine vs cside.
Fonte: sardine.ai
Vantagens
- A deteção de acesso remoto assinala ferramentas de partilha de ecrã e de ambiente de trabalho remoto como AnyDesk e TeamViewer, um elemento comum em burlas
- A pontuação de fraude, o KYC e KYB e a monitorização de transações AML funcionam numa única plataforma
- Um painel sandbox suporta testes de integração, e as novas regras podem correr em modo sombra antes de entrarem em produção
Desvantagens
- O foco na fintech significa menos afinação pronta a usar para setores como marketplaces ou plataformas de conteúdo
- Sem preços publicados nem plano de self-service
3. Sift
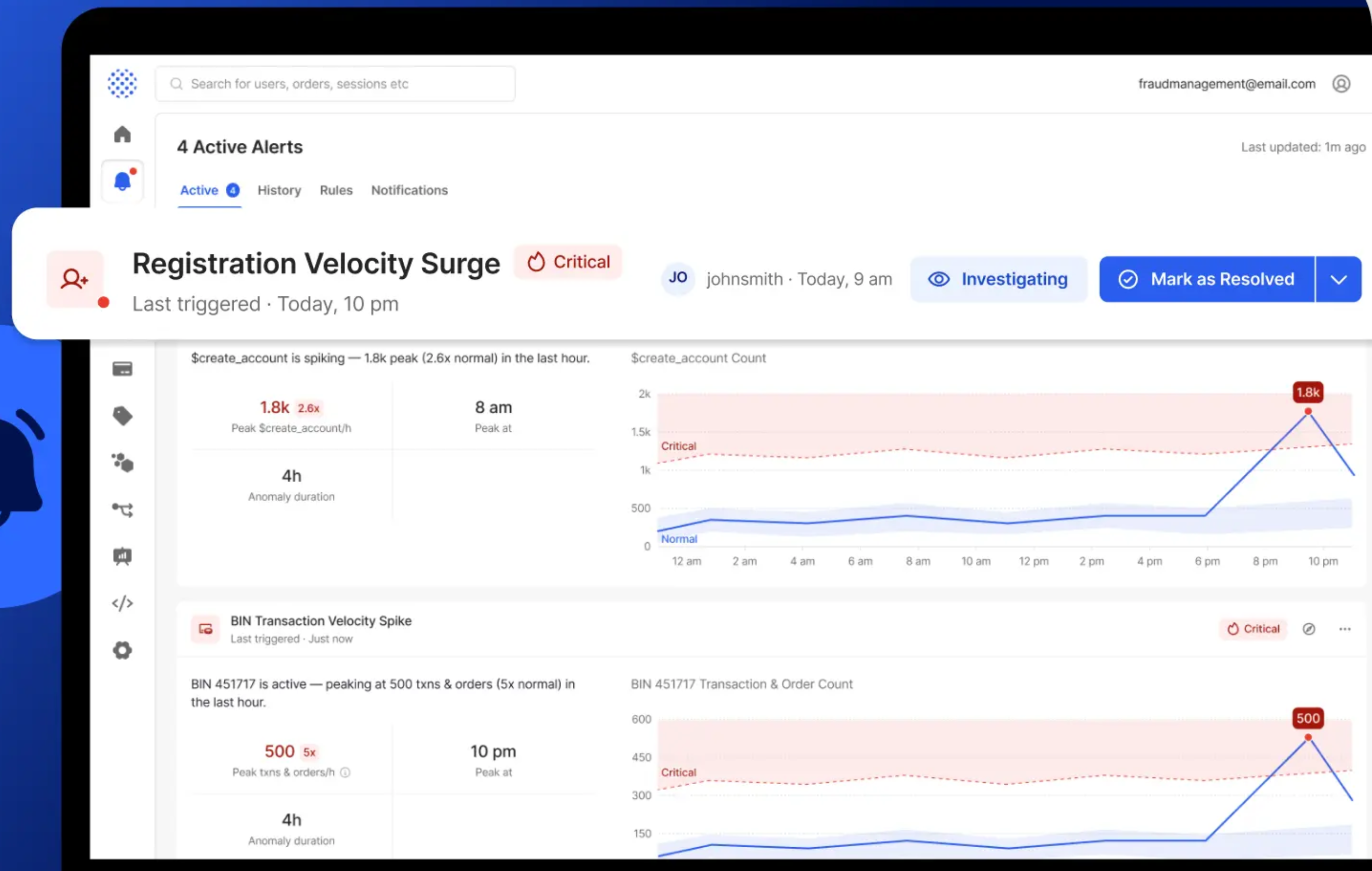
O Sift é uma das plataformas de fraude com mais história no mercado. A sua maior vantagem é a Global Data Network, que segundo o Sift processa mais de 1 bilião de eventos por ano e ajuda a identificar contas e dispositivos de risco entre as empresas participantes. Adequa-se a empresas que querem tratar a fraude em pagamentos, o abuso de contas e o abuso de conteúdo numa única plataforma. Para a comparação direta com o cside, veja Sift vs cside.
Fonte: sift.com
Vantagens
- A gestão de disputas está ao lado da prevenção desde que o Sift adquiriu a Chargeback em 2021
- O backtesting de fluxos de trabalho volta a correr dados históricos com uma regra alterada antes de esta entrar em produção
- As filas de revisão manual da Sift Console foram concebidas para analistas de fraude
Desvantagens
- As pontuações baseadas na rede são menos úteis se poucos comerciantes do seu setor usarem o Sift
- Não há preços publicados, por isso as condições do contrato ficam pouco claras até uma conversa comercial, o que complica o orçamento de uma equipa em fase inicial
4. Fingerprint
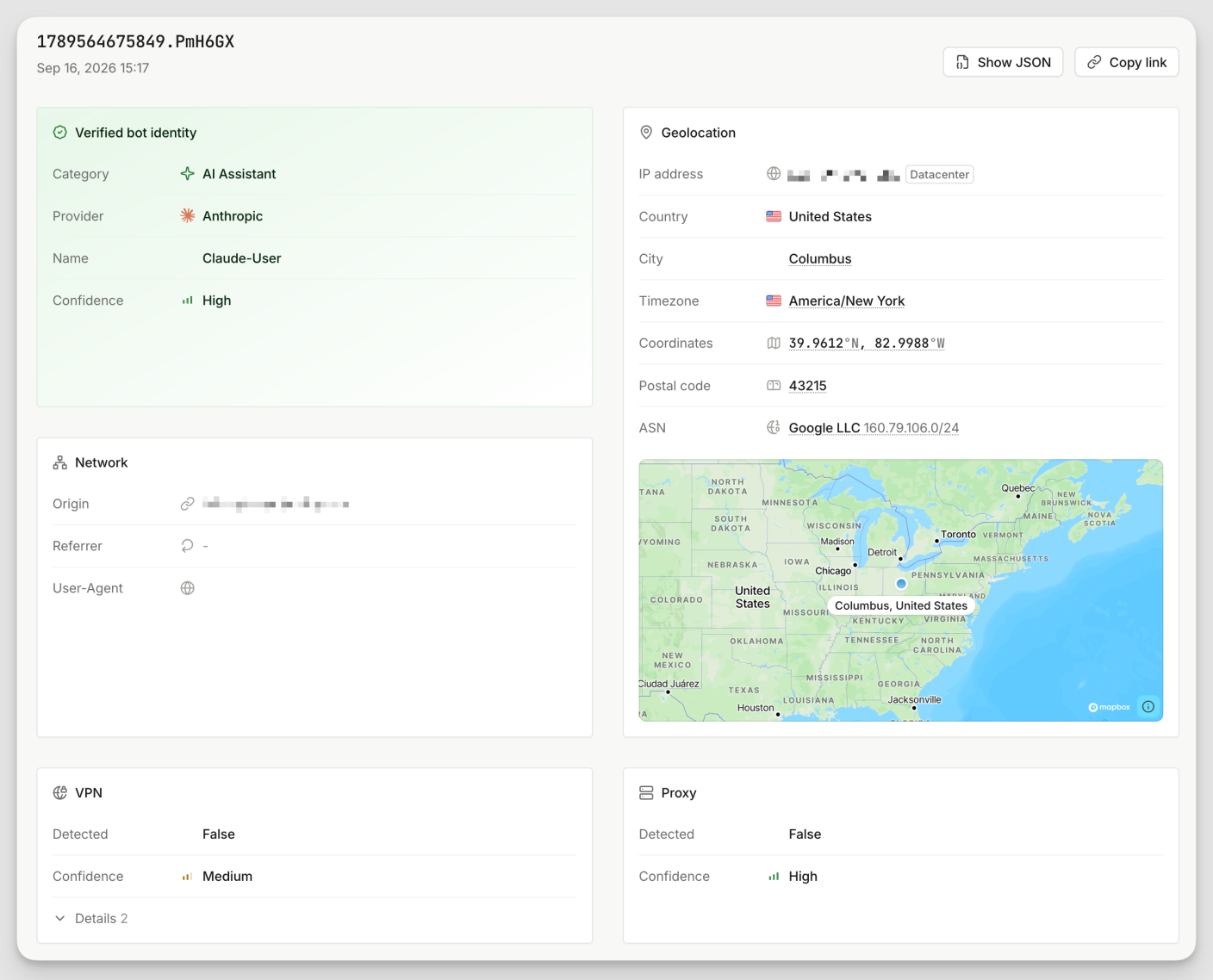
O Fingerprint (antes FingerprintJS Pro) concentra-se em identificar navegadores e dispositivos com precisão. Ao contrário do SEON, deixa as decisões de fraude para os seus próprios sistemas, o que se adequa a equipas de engenharia que já usam regras de risco próprias. As Smart Signals acrescentam deteção de bots, VPN, adulteração do navegador e modo anónimo por cima da identificação; são calculadas a partir dos mesmos atributos do dispositivo e não são vendidas em separado. Para a comparação direta com o cside, veja Fingerprint vs cside.
Fonte: docs.fingerprint.com
Vantagens
- SDK com disponibilidade geral para web, iOS, Android, React Native e Flutter
- As Smart Signals móveis cobrem dispositivos com root e jailbreak, emuladores e instrumentação com Frida
- A documentação pública para programadores descreve em detalhe cada SDK e cada Smart Signal
Desvantagens
- O Rules Engine está em beta aberta e limita-se a regras de permitir ou bloquear sobre eventos de identificação, por isso a decisão de fraude completa continua na sua própria pilha
- O excedente no Pro Plus custa 4 $ por cada 1.000 chamadas de API acima das 20.000 incluídas, por isso 50.000 chamadas por mês custam 219 $ a preço de tabela
5. IPQualityScore (IPQS)
O IPQualityScore é conhecido sobretudo pela reputação de IP e pela pontuação de proxy e VPN, e a sua API cobre agora também a validação de e-mail, a validação de telefone e a impressão digital de dispositivos. Essa amplitude adequa-se a equipas que querem um único fornecedor para o risco de e-mail, telefone, IP e dispositivo. Para a comparação direta com o cside, veja IPQualityScore vs cside.
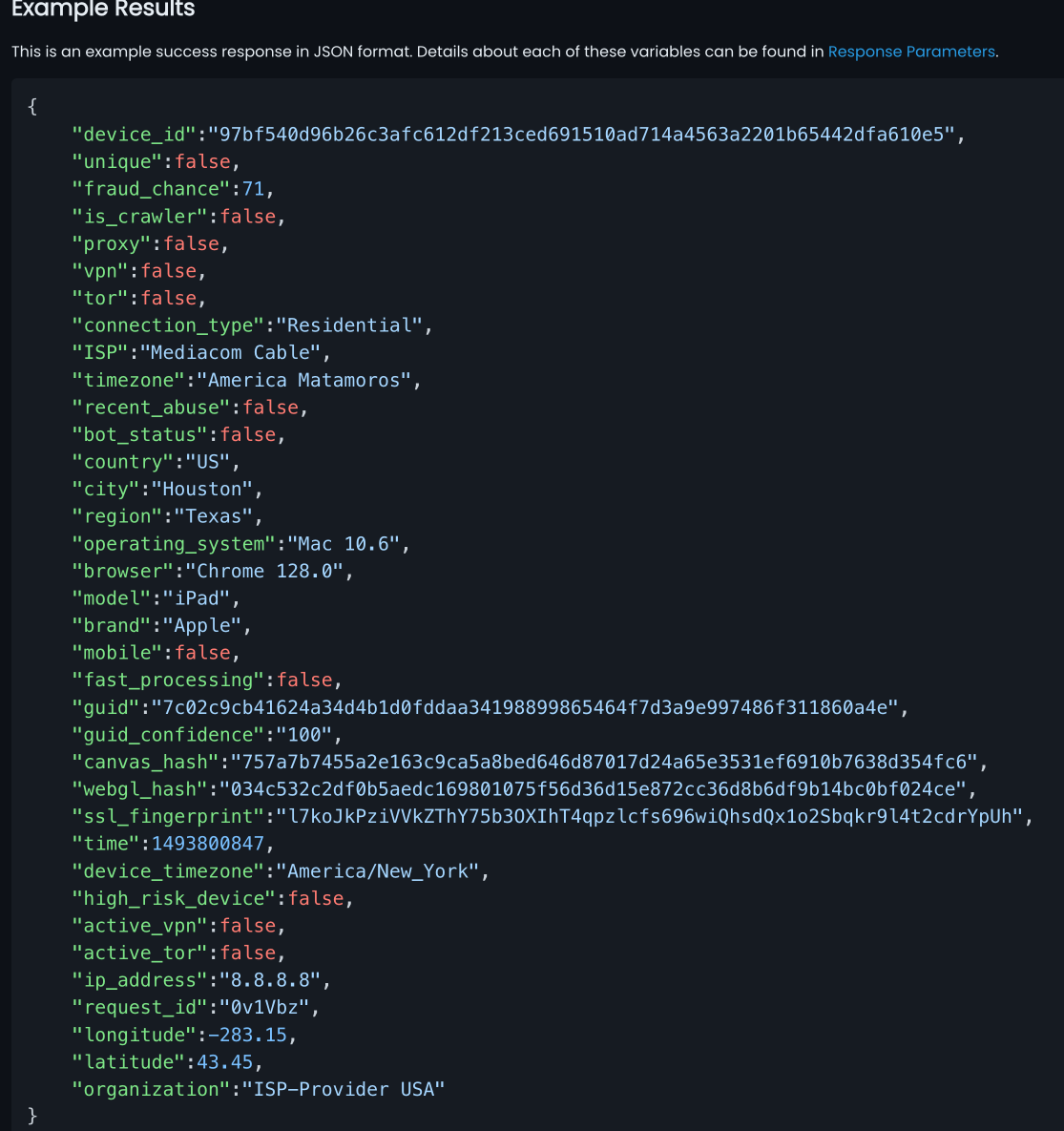
Fonte: ipqualityscore.com
Vantagens
- As API de validação de e-mail e de telefone podem ser usadas sozinhas, separadas da pontuação de fraude
- Uma API de validação em massa por CSV permite a uma equipa analisar uma base de dados de contas existente de uma só vez
- Um nível gratuito de cerca de 1.000 consultas por mês torna-o acessível a equipas pequenas, e os seus planos pagos estão publicados na página de preços (confirme o nível atual em outubro de 2026)
Desvantagens
- A impressão digital de dispositivos é um módulo entre muitos e não o produto principal
- A página pública de planos dá pouco detalhe por nível e não é claro que plano inclui a impressão digital de dispositivos, por isso confirme antes de orçamentar
6. Kount
O Kount construiu a sua reputação na prevenção de fraude com cartão não presente muito antes de a Equifax o comprar por 640 milhões de dólares em 2021. Continua a funcionar como motor de decisão de risco para pagamentos e contas, e a Equifax apresenta a combinação como a junção dos sinais digitais do Kount com os seus próprios indicadores de risco de identidade offline.
Vantagens
- Os dados de identidade offline da Equifax acrescentam contexto para a fraude de identidade que um sinal de dispositivo sozinho não consegue avaliar
- Um produto de gestão de disputas e estornos reúne os programas das bandeiras de cartões num único painel
Desvantagens
- O kount.com redireciona agora para as páginas de fraude de identidade da Equifax, por isso o Kount compra-se dentro do grande portefólio de uma agência de crédito e não a um fornecedor independente
- Sem preços de self-service
7. DataVisor
O DataVisor especializa-se na deteção de redes de fraude coordenadas. Usa aprendizagem automática não supervisionada em vez de depender apenas de fraude previamente etiquetada, juntamente com regras e a sua própria inteligência de dispositivos dEdge. É mais forte quando uma empresa precisa de descobrir abuso organizado em grandes conjuntos de dados.
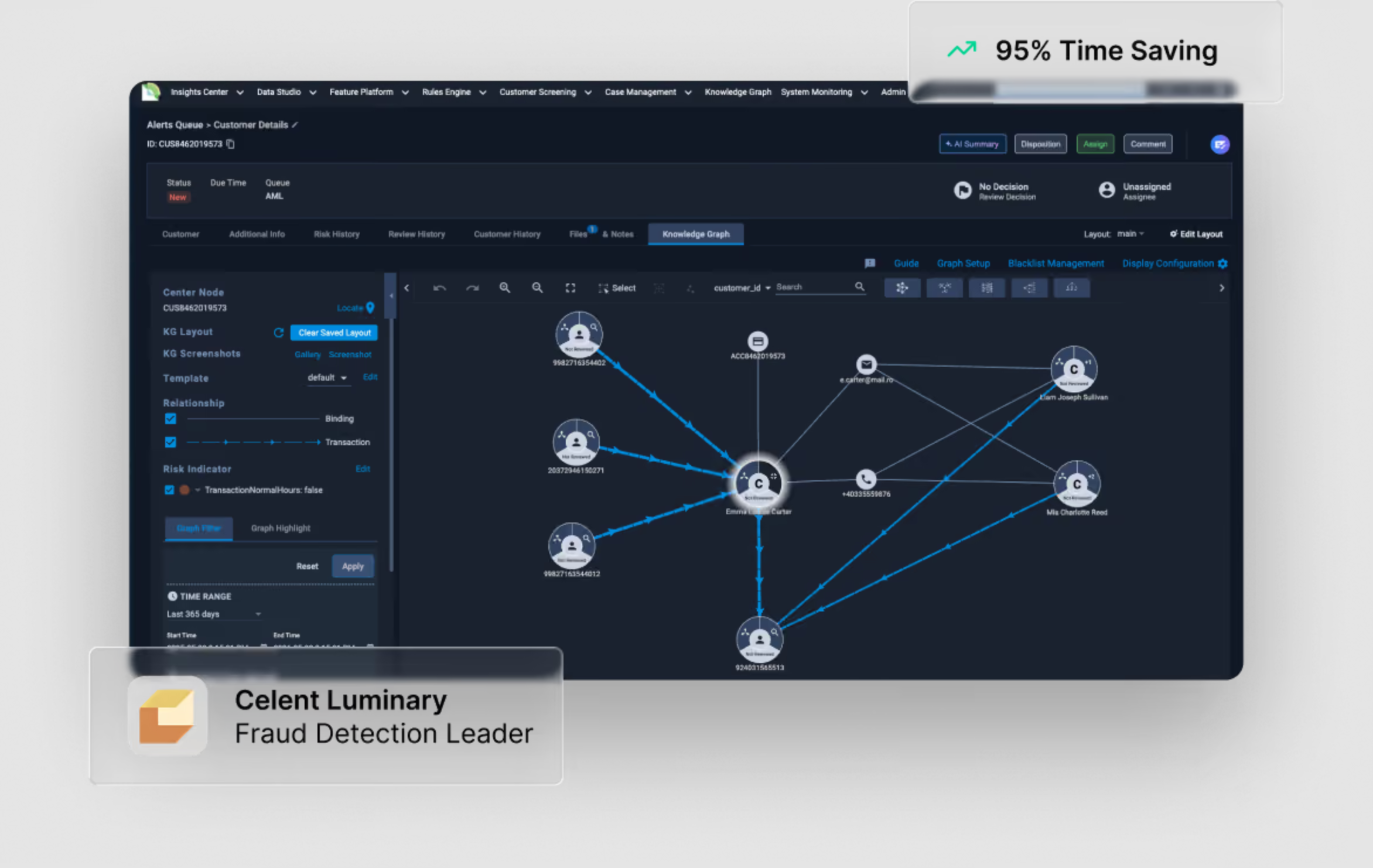
Fonte: datavisor.com
Vantagens
- Apanha redes de fraude organizadas cujas contas parecem normais individualmente
- Aplica a mesma abordagem de clustering a tipos de fraude como o registo de contas falsas, a fraude em candidaturas e o abuso de promoções
Desvantagens
- Os clusters são pistas, por isso os seus analistas continuam a ter de os rever e agir
- A sua inteligência de dispositivos (dEdge) é uma parte de uma plataforma empresarial e não uma camada de sinais autónoma e de self-service
8. Feedzai
O Feedzai foi concebido principalmente para bancos e instituições financeiras que precisam de monitorizar a fraude a par da conformidade AML. Foi pensado para ambientes regulados e não para uma deteção de fraude ligeira.
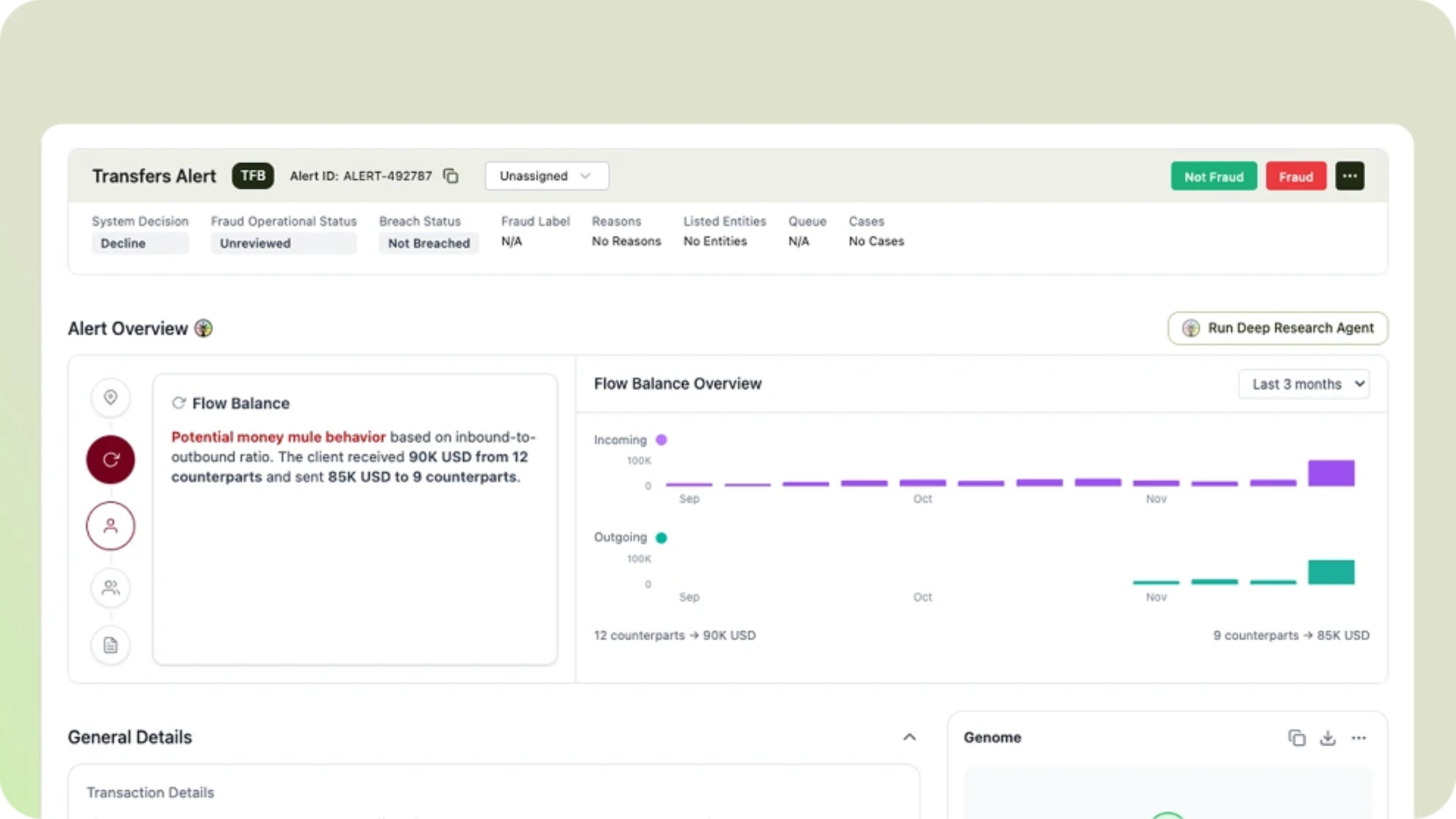
Fonte: feedzai.com
Vantagens
- O motor de risco Pulse pontua fluxos de dados em tempo real combinando regras ajustáveis e modelos de aprendizagem automática
- A sua plataforma RiskOps, lançada em 2021, junta a prevenção de fraude, o AML e as equipas de risco numa única plataforma
Desvantagens
- A implementação é pesada para empresas fora da banca
- Ciclos de venda empresariais longos
9. ComplyAdvantage
O ComplyAdvantage é construído em torno da conformidade e não da prevenção de fraude. O seu núcleo é a triagem de pessoas e empresas face a listas de sanções globais, registos de pessoas politicamente expostas (PEP) e media adversa, e continua a monitorizar esses clientes depois da abertura de conta, caso o seu nível de risco mude. A monitorização de transações e a triagem de pagamentos fazem parte do plano Enterprise.
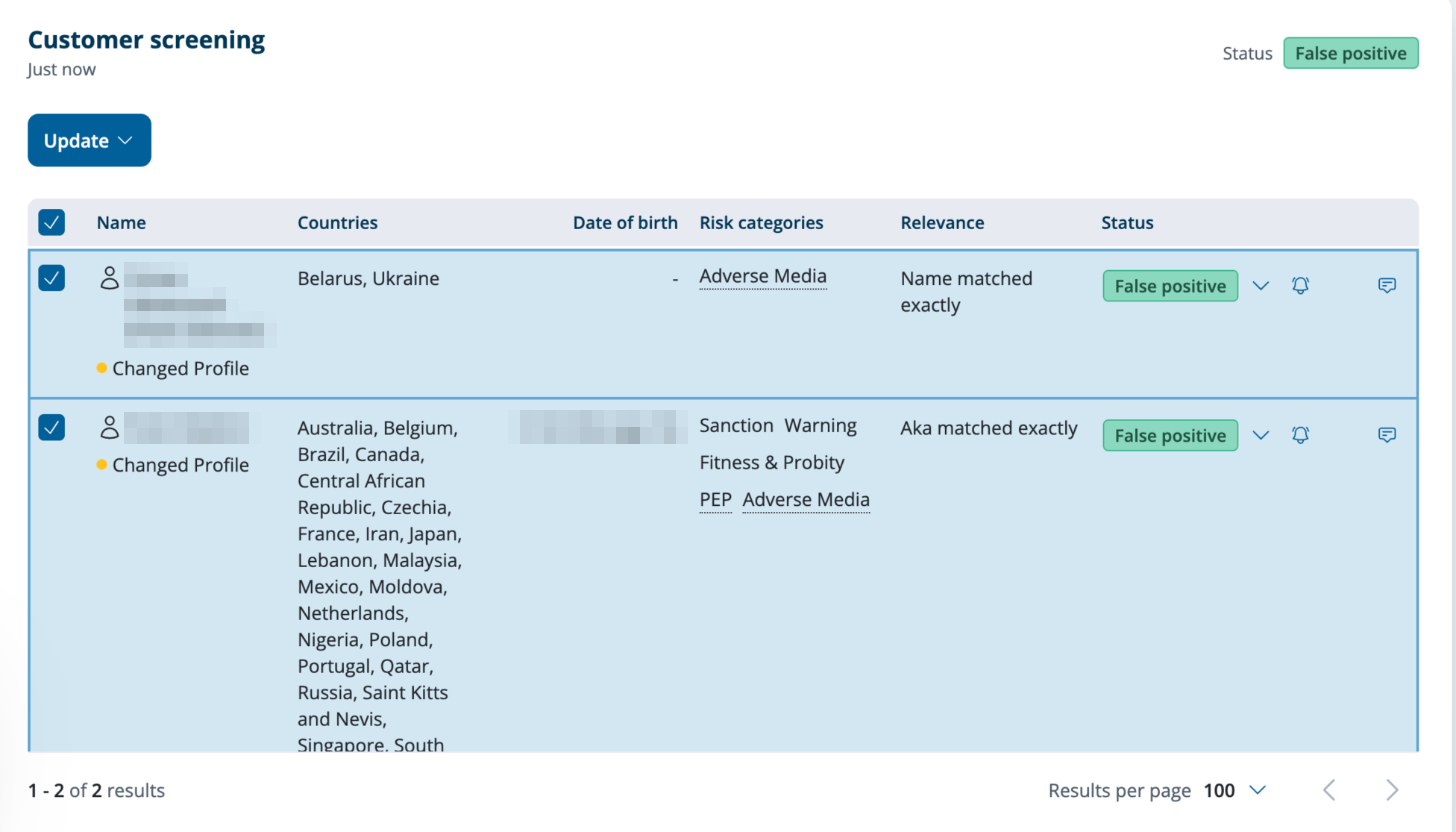
Fonte: support.complyadvantage.com
Vantagens
- A monitorização contínua volta a fazer a triagem dos clientes existentes de forma automática
- A triagem de media adversa usa processamento de linguagem natural para reduzir falsos positivos causados por correspondências de palavras-chave e de nomes comuns
- Um plano Starter de self-service começa em 99 $ por mês para 100 entidades monitorizadas
Desvantagens
- A deteção de fraude baseia-se em transações, sem sinais de navegador nem de dispositivo
- A monitorização de transações e a triagem de pagamentos exigem o plano Enterprise com preço personalizado
Que alternativa ao SEON deve escolher?
- Precisa de inteligência de dispositivos, deteção de agentes de IA e bots, deteção de VPN, evidência de estorno ou âmbito de scripts para PCI DSS num único fornecedor: cside.
- Precisa de fraude e conformidade em conjunto, sobretudo para a abertura de contas em fintech ou cripto: Sardine, ou Sift para uma pontuação de fraude ampla de vários tipos.
- Precisa de identificação de dispositivos com SDK de disponibilidade geral em mais plataformas móveis: Fingerprint, ou IPQualityScore para uma API alojada de pontuação de fraude com nível gratuito.
- Precisa de decisão de fraude empresarial à escala: Kount pelos dados de identidade da Equifax, DataVisor pela deteção não supervisionada de redes de fraude, ou Feedzai para crime financeiro regulado e AML.
- O AML, a triagem de sanções e a conformidade são todo o problema: ComplyAdvantage.
Se preferir a comparação direta em vez desta análise, a comparação SEON vs cside coloca as duas ferramentas lado a lado em preços, casos de uso de fraude e funcionalidades de deteção.
Experimente a inteligência de dispositivos em vez de uma plataforma de fraude completa
Se a sua equipa só precisa de inteligência de dispositivos precisa e de sinais de fraude, não precisa necessariamente de uma plataforma construída em torno do KYC, do AML e do enriquecimento de dados.
Marque uma demonstração personalizada para ver:
- Como um único script próprio devolve em conjunto um ID de dispositivo e sinais de fraude
- A deteção de agentes de IA, bots, VPN e proxy nos fluxos de início de sessão e de pagamento
- Como é na prática migrar a partir de uma plataforma mais ampla como o SEON
Marque uma demonstração ou comece gratuitamente.