Resumo: ferramentas de browser fingerprinting
A resposta curta: as melhores ferramentas de browser fingerprinting em 2026 são a cside, o Fingerprint Pro e o ThumbmarkJS. A escolha certa depende de você precisar de sinais de fraude junto com o ID, da maior precisão de identificação ou de uma biblioteca gratuita que você mesmo hospeda.
Como escolher: escolha a cside para um ID de dispositivo persistente mais sinais de bots, agentes de IA e VPN a partir de um único script de primeira parte. Escolha o Fingerprint Pro pela precisão de identificação e pelos SDKs móveis com disponibilidade geral. Escolha o ThumbmarkJS para uma impressão digital gratuita e auto-hospedada.
| Ferramenta | Ideal para | Preço inicial |
|---|---|---|
| cside | ID de dispositivo mais sinais de bots, agentes de IA e VPN | Grátis (1.000 chamadas de API/mês); Business US$ 99/mês por 50.000 chamadas |
| Fingerprint Pro | Identificação de alta precisão com SDKs móveis | Grátis (1.000 chamadas de API/mês); Pro Plus US$ 99/mês por 20.000 chamadas |
| ThumbmarkJS | Browser fingerprinting gratuito e auto-hospedado | Biblioteca open source gratuita; API Pro € 15/mês por 15.000 chamadas |
Sem tempo? Veja a device intelligence da cside. Ela entrega o ID de dispositivo e os sinais de fraude a partir de um único script de primeira parte.
As 10 melhores ferramentas de browser fingerprinting em 2026
As ferramentas abaixo se dividem em dois grupos: bibliotecas gratuitas e auto-hospedadas que produzem um identificador, e plataformas que combinam a identificação com um veredito de fraude. ThumbmarkJS, FingerprintJS e ClientJS são as bibliotecas de código aberto; as outras sete são comerciais.
Os preços e limites de planos de terceiros foram conferidos na página de preços de cada fornecedor em 2026-10-05. Eles mudam com frequência, então confirme antes de fazer o orçamento.
1. cside, uma ferramenta de browser fingerprinting com sinais de fraude

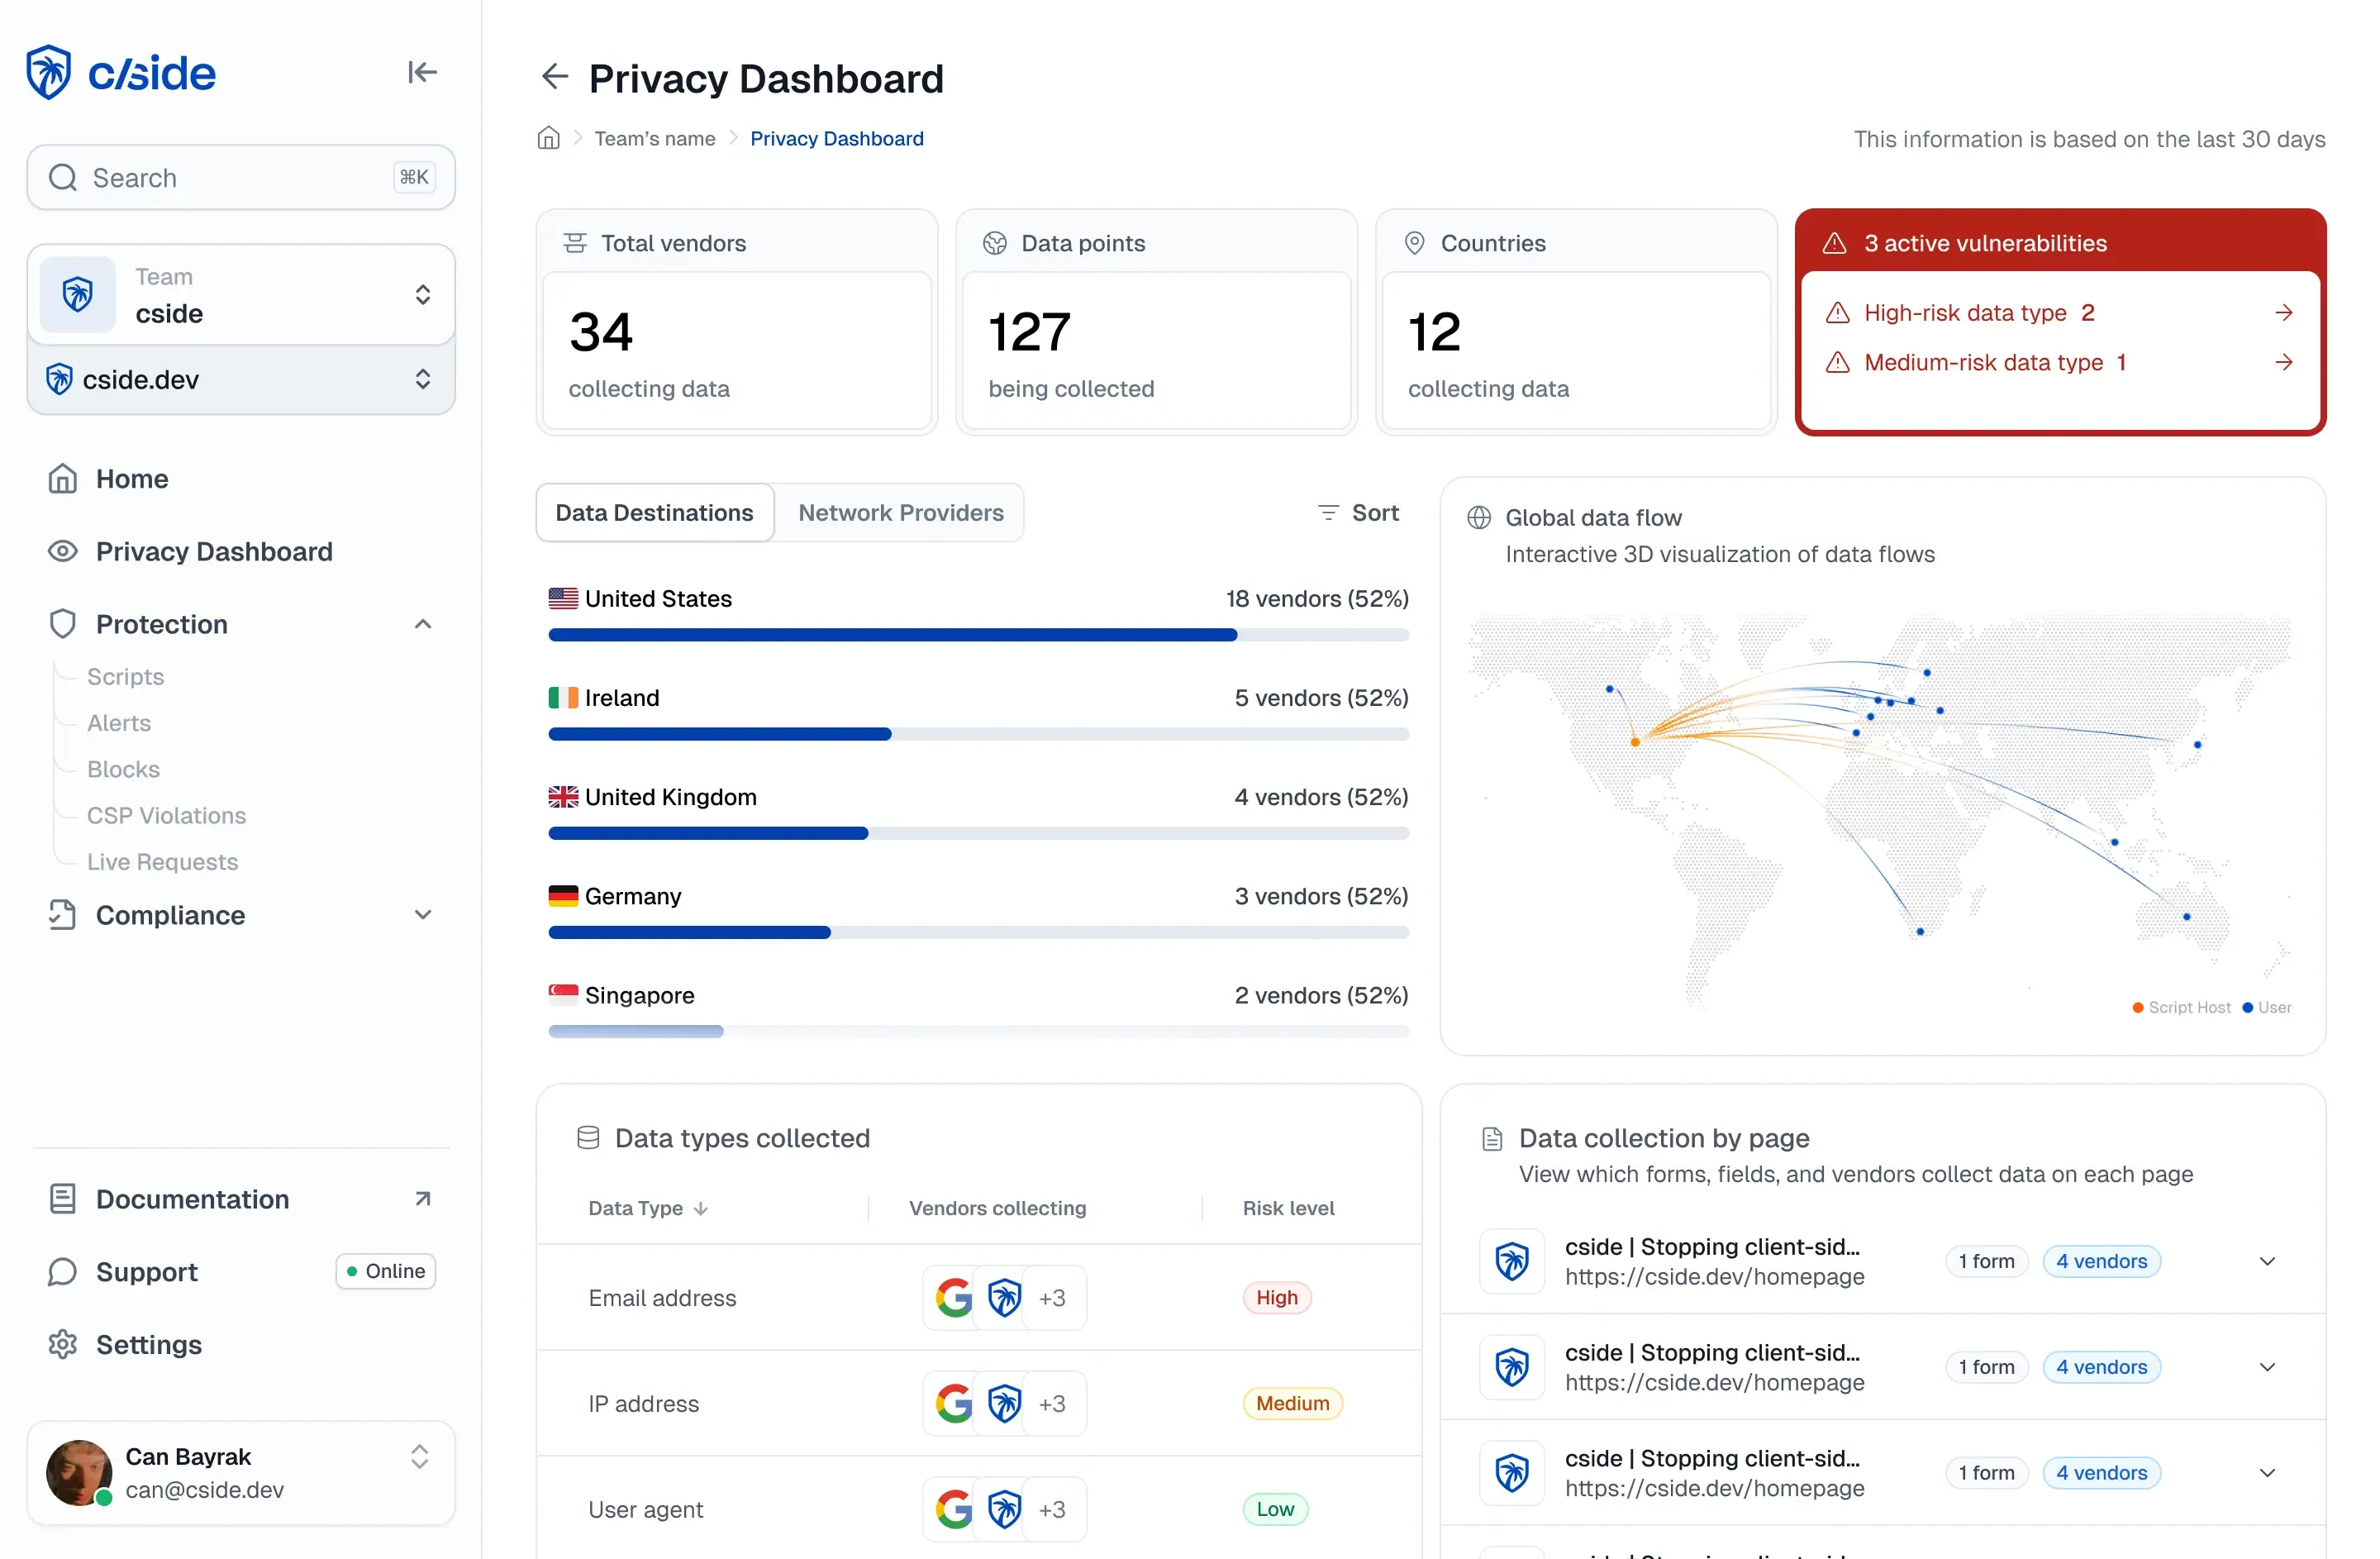
A cside identifica dispositivos a partir de um único snippet de JavaScript de primeira parte executado no seu próprio domínio. Ela coleta mais de 250 sinais de dispositivo, rede e comportamento durante a sessão ao vivo e os combina em um ID de visitante persistente que se mantém quando os usuários limpam o armazenamento, navegam no modo anônimo ou trocam de VPN.
A diferença entre a cside e uma biblioteca de fingerprinting básica está no que acontece depois da identificação. A cside usa os mesmos sinais para a detecção de bots e agentes de IA, a detecção de VPN e proxy, a análise de comportamento e casos de fraude como o compartilhamento de contas e a evidência de chargeback. Você pode agir com base nos vereditos ou enviar os sinais brutos para o seu próprio motor de regras pela API ou por webhooks.
Prós
- Um único script de primeira parte no seu próprio domínio, sem mudanças de DNS, e a cside não fica à frente do seu tráfego
- Device intelligence, fraude de contas, detecção de agentes de IA e evidência de chargeback vêm de um só fornecedor, então você pode consolidar ferramentas em vez de comprar um produto de fingerprinting isolado
- Todos os clientes, inclusive os do plano gratuito, recebem um canal compartilhado no Slack ou no Microsoft Teams com engenheiros da cside
- O plano gratuito é permanente, e o plano Business inclui um teste gratuito de 14 dias
Contras
- Se você só precisa de um identificador de navegador leve para analytics ou para um reconhecimento básico de visitantes, os sinais de fraude vão além do necessário
- O plano gratuito retorna o ID de dispositivo com os sinais básicos; a detecção de agentes de IA e de VPN exige o plano Business, e a evidência de chargeback fica no Enterprise
- Os SDKs nativos de iOS e Android estão em beta, então equipes que precisam hoje de SDKs móveis com disponibilidade geral devem olhar o Fingerprint ou o Castle
- Os sinais de dispositivo ainda podem ser considerados dados pessoais pela LGPD e pelo RGPD, então você precisa de uma base legal documentada (para prevenção de fraude, normalmente o interesse legítimo)
Preço: grátis até 1.000 chamadas de API por mês. O Business custa US$ 99/mês por 50.000 chamadas, com teste gratuito de 14 dias, e o Enterprise é personalizado. Veja os preços da cside.
Ideal para: equipes de fraude e risco que precisam de um ID de dispositivo persistente mais sinais de bots, agentes de IA e abuso de contas a partir de um único script de primeira parte.
2. ThumbmarkJS
O ThumbmarkJS é uma biblioteca JavaScript de código aberto para browser fingerprinting. Ela coleta características do navegador e do dispositivo no próprio navegador e as combina em uma impressão digital, e você pode hospedá-la por conta própria em vez de adotar uma plataforma antifraude gerenciada.
Fonte: thumbmarkjs.com
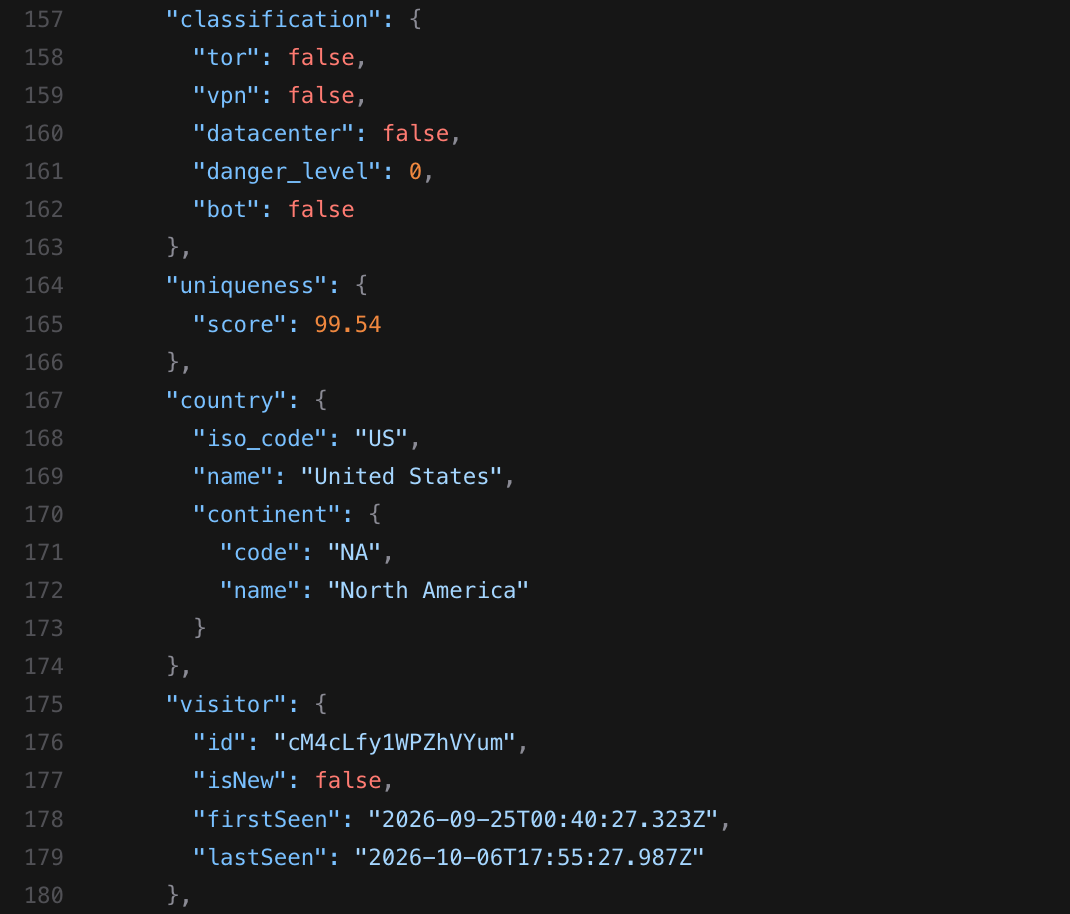
O criador também vende uma API opcional que acrescenta análise no lado do servidor (detalhes do handshake TLS, cabeçalhos HTTP e dados de conexão) aos sinais do cliente. É dessa API que vêm a precisão extra e os sinalizadores de fraude.
Prós
- A licença MIT permite uso comercial gratuito e forks
- A API opcional eleva a unicidade de cerca de 80% da biblioteca sozinha para cerca de 99%
- A API acrescenta detecção de bots, VPN e data centers, além de um nível de ameaça, ao ID de visitante
Contras
- A biblioteca gratuita tem suporte da comunidade, principalmente pelo Discord
- Sozinha, a biblioteca chega a apenas cerca de 80% de unicidade
Preço: a biblioteca é gratuita. A API tem um plano gratuito de 1.000 chamadas por mês, e o Pro custa € 15/mês por 15.000 chamadas, mais € 1 a cada 1.000 adicionais.
Ideal para: desenvolvedores que querem uma impressão digital gratuita e auto-hospedada e não precisam de scoring de fraude nem de monitoramento de scripts para PCI DSS no mesmo pacote. Para a comparação direta, veja cside vs ThumbmarkJS.
3. FingerprintJS (código aberto)
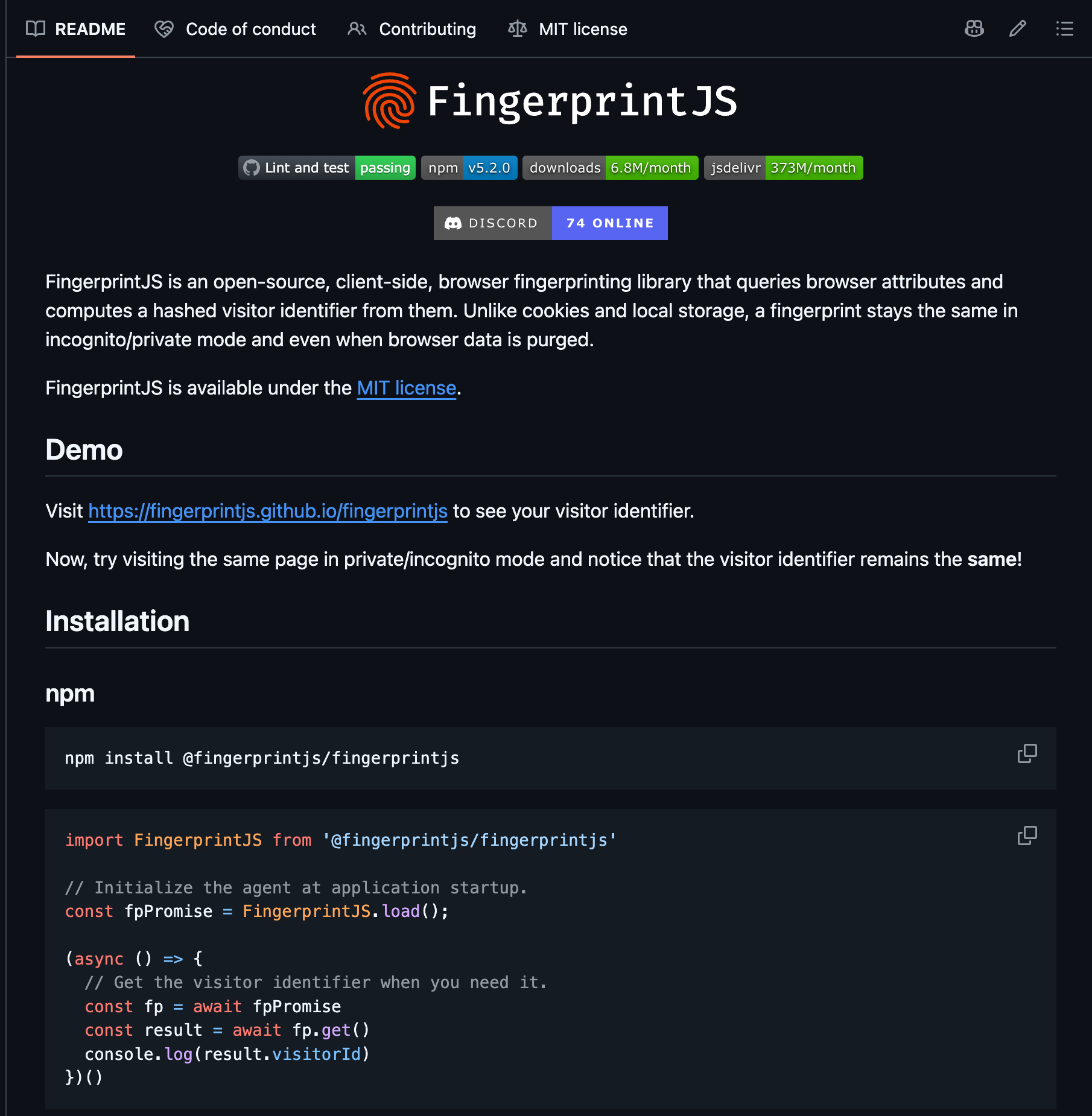
O FingerprintJS é uma biblioteca de browser fingerprinting no lado do cliente que coleta atributos do navegador e gera um identificador de visitante por hash. Você pode integrá-la diretamente a uma aplicação web sem usar a plataforma comercial do Fingerprint.
Fonte: github.com
A licença mudou ao longo do tempo. A versão 4 saiu sob a Business Source License, e a versão 5.0.0 levou a biblioteca de volta à licença MIT, então o uso em produção e o uso comercial voltaram a ser gratuitos.
Prós
- A licença MIT (a partir da versão 5.0.0) permite uso comercial gratuito
- Lê sinais de canvas, áudio e fontes instaladas, entre outros
- Instalar pelo npm e empacotar com o seu próprio código evita a importação via CDN que os bloqueadores de anúncios barram
Contras
- O próprio README do Fingerprint diz que a precisão da biblioteca é "significativamente menor" que a do produto comercial
- Como as impressões digitais são geradas e processadas no navegador, ficam expostas a falsificação e engenharia reversa
Preço: gratuito e de código aberto. Para saber quanto custa o produto pago, veja o nosso guia de preços do FingerprintJS.
Ideal para: equipes que precisam de um identificador gratuito e não estão tentando resolver ao mesmo tempo a detecção de bots ou o scoring de fraude. Se você vai substituí-lo, veja as alternativas ao FingerprintJS.
4. Fingerprint Pro
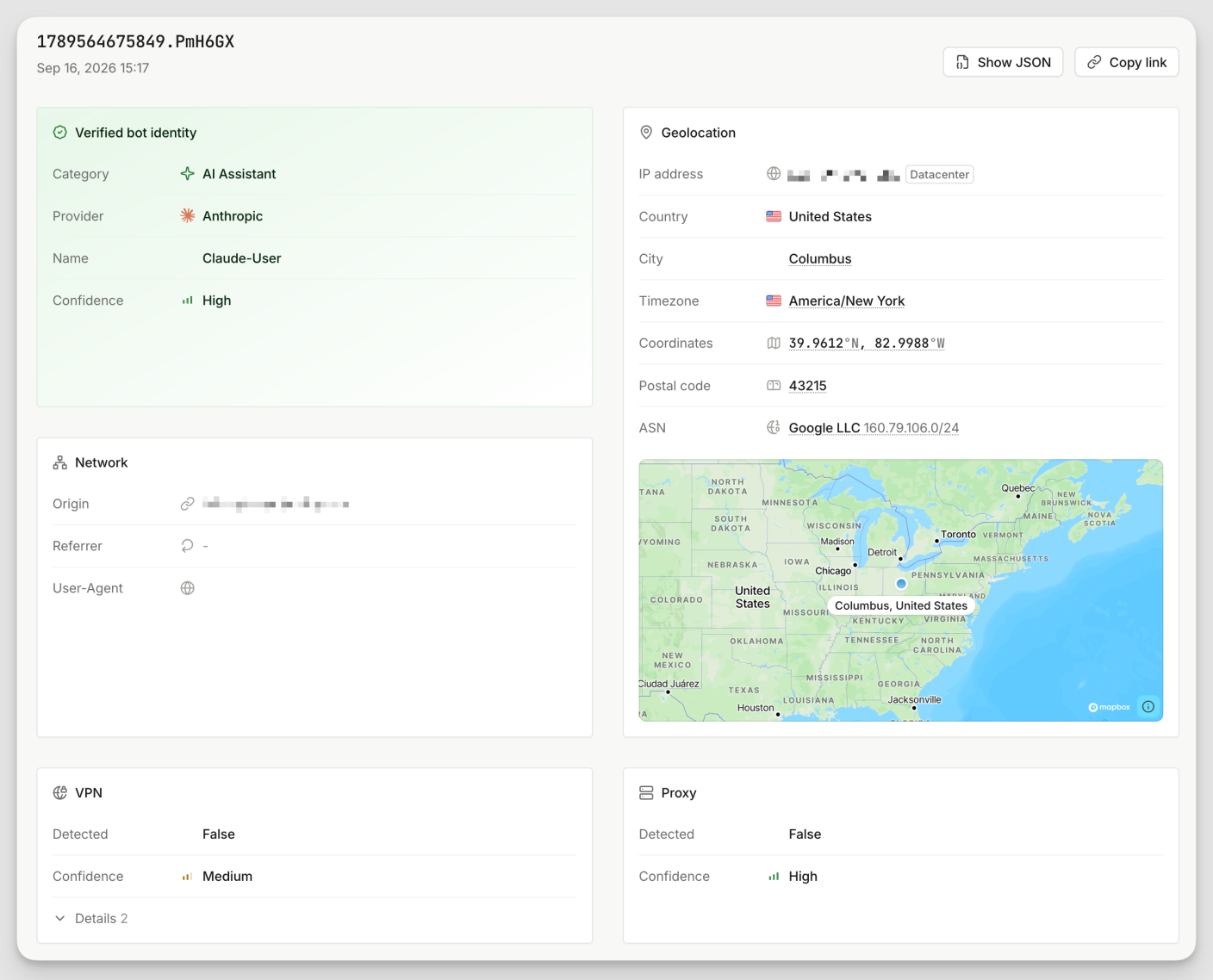
O Fingerprint Pro, que o Fingerprint agora chama de Fingerprint Identification, é a plataforma comercial de identificação de dispositivos da empresa por trás do FingerprintJS. Ao contrário da biblioteca de código aberto, ela combina a coleta de sinais no cliente com processamento no lado do servidor e dados de rede para produzir um identificador de visitante mais estável. O Fingerprint afirma que o seu próprio produto coleta mais de 100 sinais de navegador e dispositivo.
Fonte: docs.fingerprint.com
Prós
- O Fingerprint afirma que não cobra pelas chamadas de API feitas durante um ataque DDoS
- A filtragem de requisições permite colocar origens e cabeçalhos em listas de permissão ou bloqueio, para que outros sites não possam usar a sua chave de API pública
- SDKs móveis com disponibilidade geral para Android, iOS, React Native e Flutter
Contras
- As integrações de proxy para Cloudflare, Amazon CloudFront, Fastly e Akamai são exclusivas do Enterprise
- A retenção de dados é de 30 dias no Free e no Pro Plus; a retenção de 90 dias e o SSO SAML obrigatório exigem o plano Enterprise, com preço personalizado
Preço: o plano Free cobre até 1.000 chamadas de API por mês e vem com um teste de 14 dias do Pro Plus. O Pro Plus custa US$ 99/mês por 20.000 chamadas de API, mais US$ 4 a cada 1.000 adicionais. O Enterprise tem preço personalizado.
Ideal para: equipes que precisam de alta precisão de identificação e de SDKs móveis com disponibilidade geral em mais plataformas. Veja cside vs Fingerprint para a comparação direta.
5. SEON
A SEON combina device intelligence com uma plataforma mais ampla de prevenção a fraudes e AML. As capacidades incluem inteligência de dispositivo, IP, e-mail e telefone, scoring de risco de transações, gestão de casos e conformidade AML, com acesso tanto pela plataforma da SEON quanto pela API.
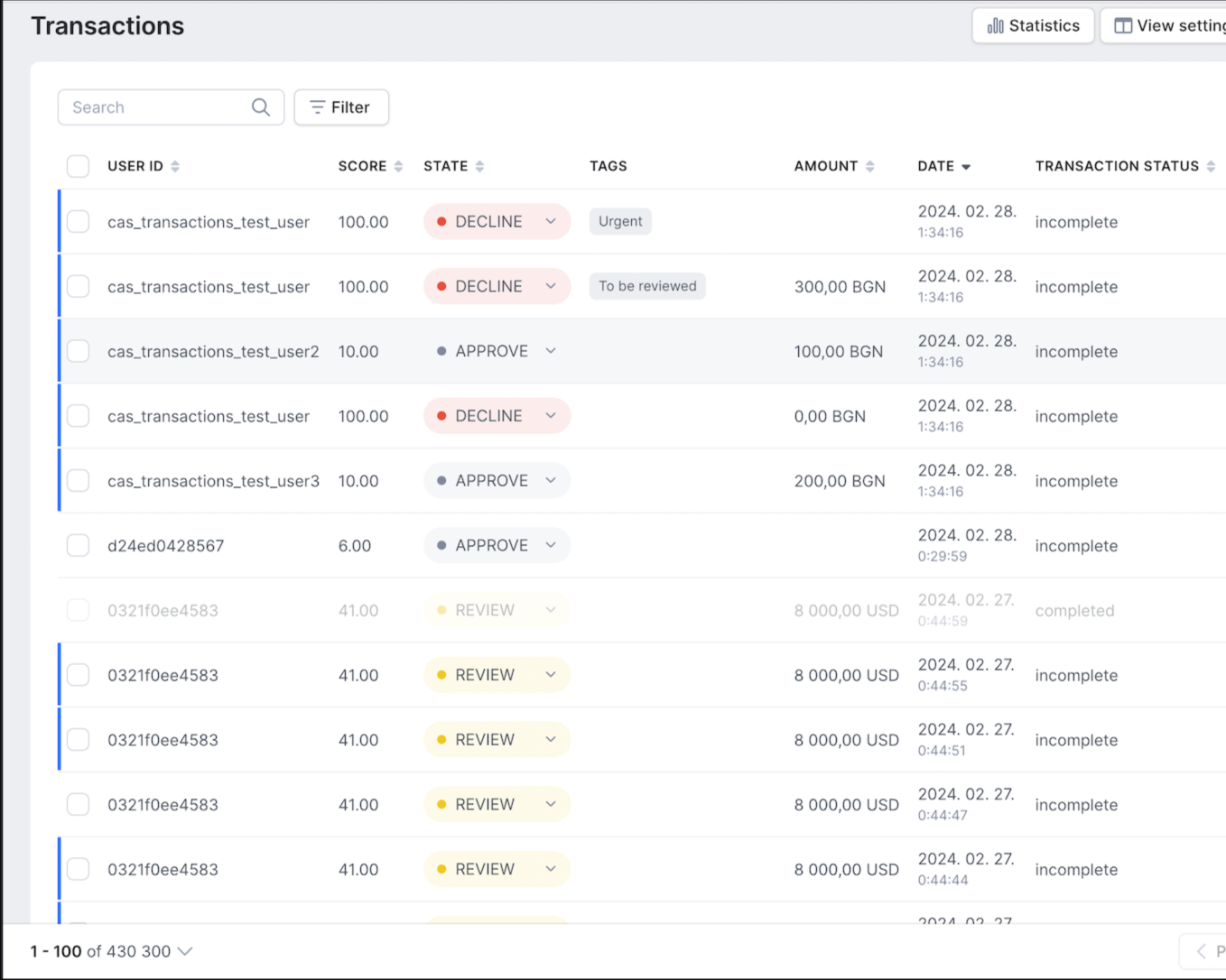
Fonte: docs.seon.io
Prós
- Regras personalizadas permitem que as equipes de fraude ajustem a lógica de scoring dentro da plataforma
- Uma visão Explain mostra quais sinais aumentaram ou reduziram uma pontuação de risco
- As verificações de pegada digital procuram perfis on-line e em redes sociais ligados a um e-mail ou número de telefone
Contras
- O plano Starter limita o uso a 2.500 verificações de fraude por mês, com 10 usuários e 50 regras personalizadas
- A gestão de casos e a conformidade AML ficam no nível Premium, com preço personalizado
Preço: o plano Starter custa US$ 699/mês e cobre 2.500 verificações de fraude, 10 usuários e 50 regras personalizadas. O Premium tem preço personalizado, e há um teste gratuito mediante solicitação.
Ideal para: equipes que querem o fingerprinting junto com prevenção a fraudes e triagem AML mais amplas em uma única plataforma.
6. Castle
O Castle combina device fingerprinting com sinais de comportamento, de IP e de risco de conta para detectar fraude e abuso ao longo da jornada do usuário. Ele coleta sinais de dispositivo por meio de SDKs de cliente para web e apps móveis, e pontua logins, cadastros e outros eventos de conta pela Risk API no lado do servidor.
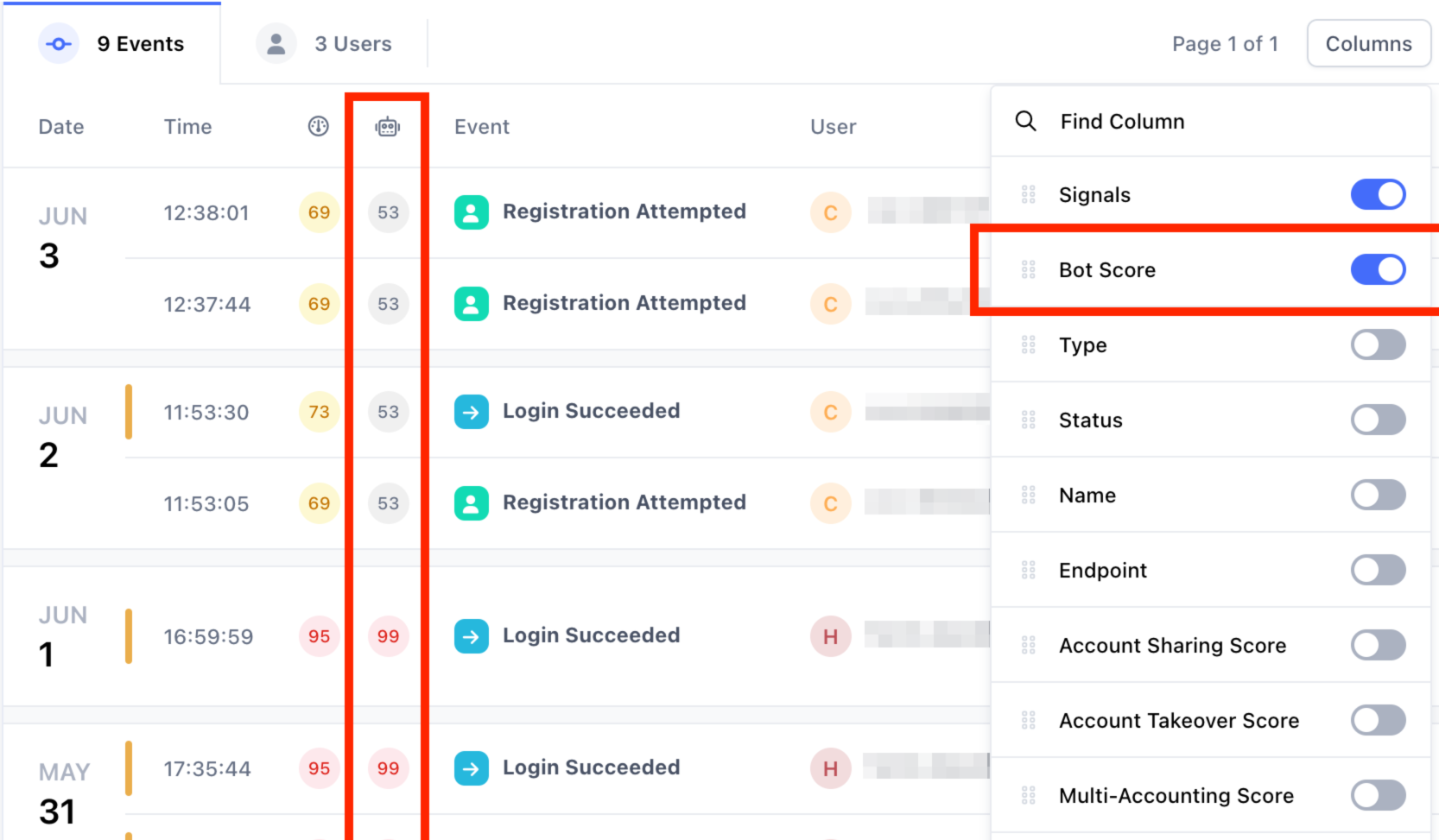
Fonte: docs.castle.io
Prós
- SDKs com disponibilidade geral cobrem aplicações web e móveis
- Uma IP Intelligence API independente aceita consultas individuais e em lote
- A detecção de emuladores, jailbreak, adulteração e e-mails descartáveis está incluída em todos os planos
Contras
- Os planos Free e Pro guardam os dados por apenas 3 e 7 dias, respectivamente
- O suporte dedicado de configuração e integração está disponível apenas no plano Enterprise
Preço: o plano Free inclui US$ 5 de uso (1.000 requisições Risk e Filter). O Pro custa US$ 200/mês, e o Enterprise começa em US$ 4.000/mês.
Ideal para: equipes cujo problema real é a segurança do ciclo de vida das contas, e não o fingerprinting de uso geral.
7. Sardine
A Sardine combina device intelligence e biometria comportamental para avaliar o risco no onboarding, na atividade da conta e nos pagamentos. Os sinais de dispositivo sinalizam emuladores, máquinas virtuais, ferramentas de acesso remoto, VPNs, proxies e bots.
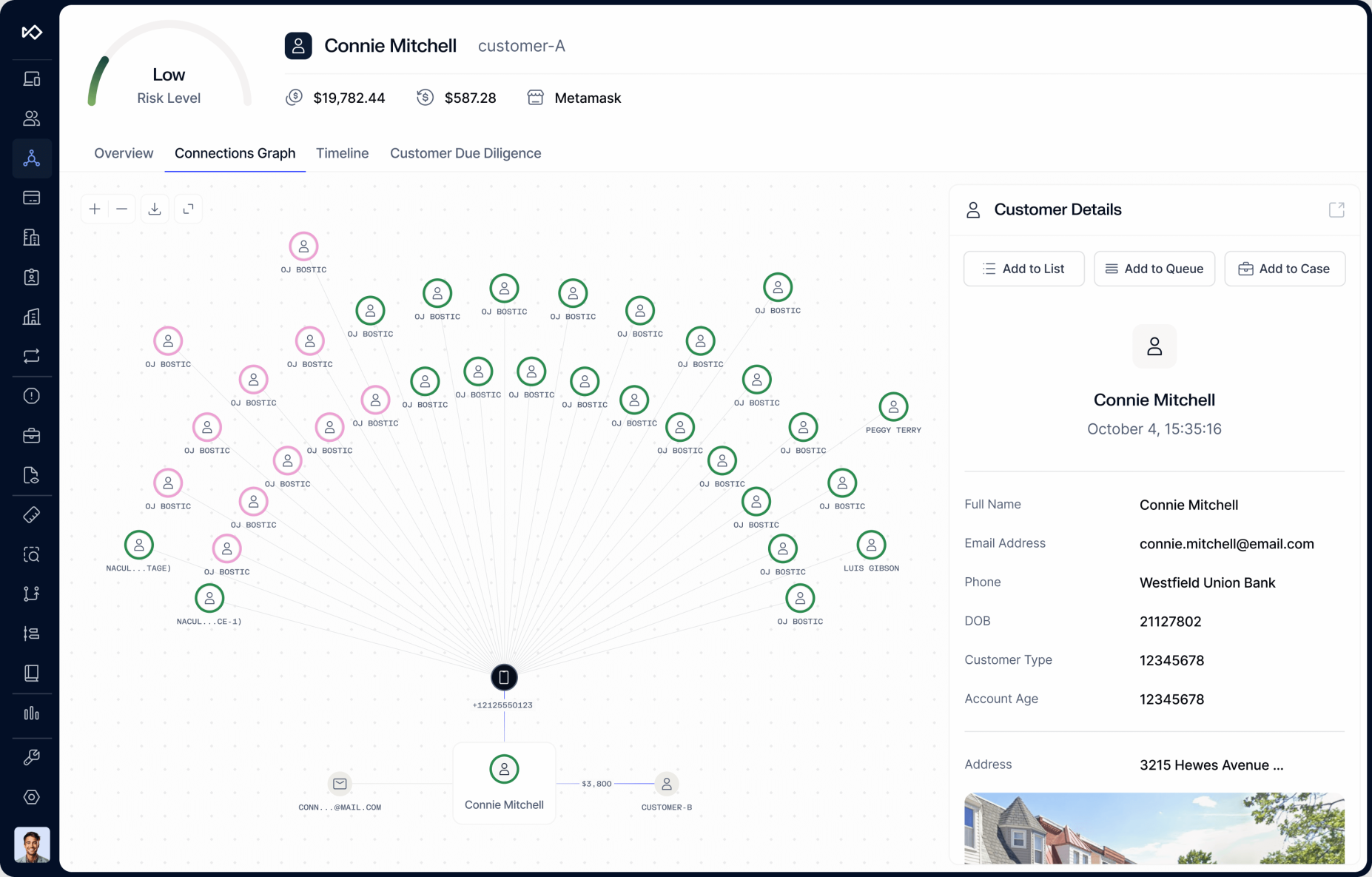
Fonte: sardine.ai
Prós
- Captura quatro identificadores de dispositivo (Device ID, Device Fingerprint, Mobile User ID e Account Device ID) que, segundo a Sardine, resistem a redefinições de fábrica e reinstalações do app
- A detecção de acesso remoto sinaliza ferramentas como TeamViewer e AnyDesk usadas por golpistas
- A análise de vínculos conecta contas, dispositivos e pagamentos para revelar redes de fraude
Contras
- Não publica preços nem oferece plano self-service
- Avaliadores no G2 relatam uma curva de aprendizado íngreme para novos funcionários
Preço: personalizado, com cotação pela equipe de vendas.
Ideal para: fintechs e plataformas de pagamento que querem device fingerprinting e inteligência comportamental dentro de uma plataforma mais ampla contra fraudes e crimes financeiros.
8. IPQualityScore
O IPQualityScore (IPQS) combina device fingerprinting com sinais de IP, proxy, VPN, e-mail, telefone e outros sinais de fraude, retornados como pontuações de risco. O device fingerprinting ajuda a identificar dispositivos recorrentes ou duplicados na web e em apps móveis.
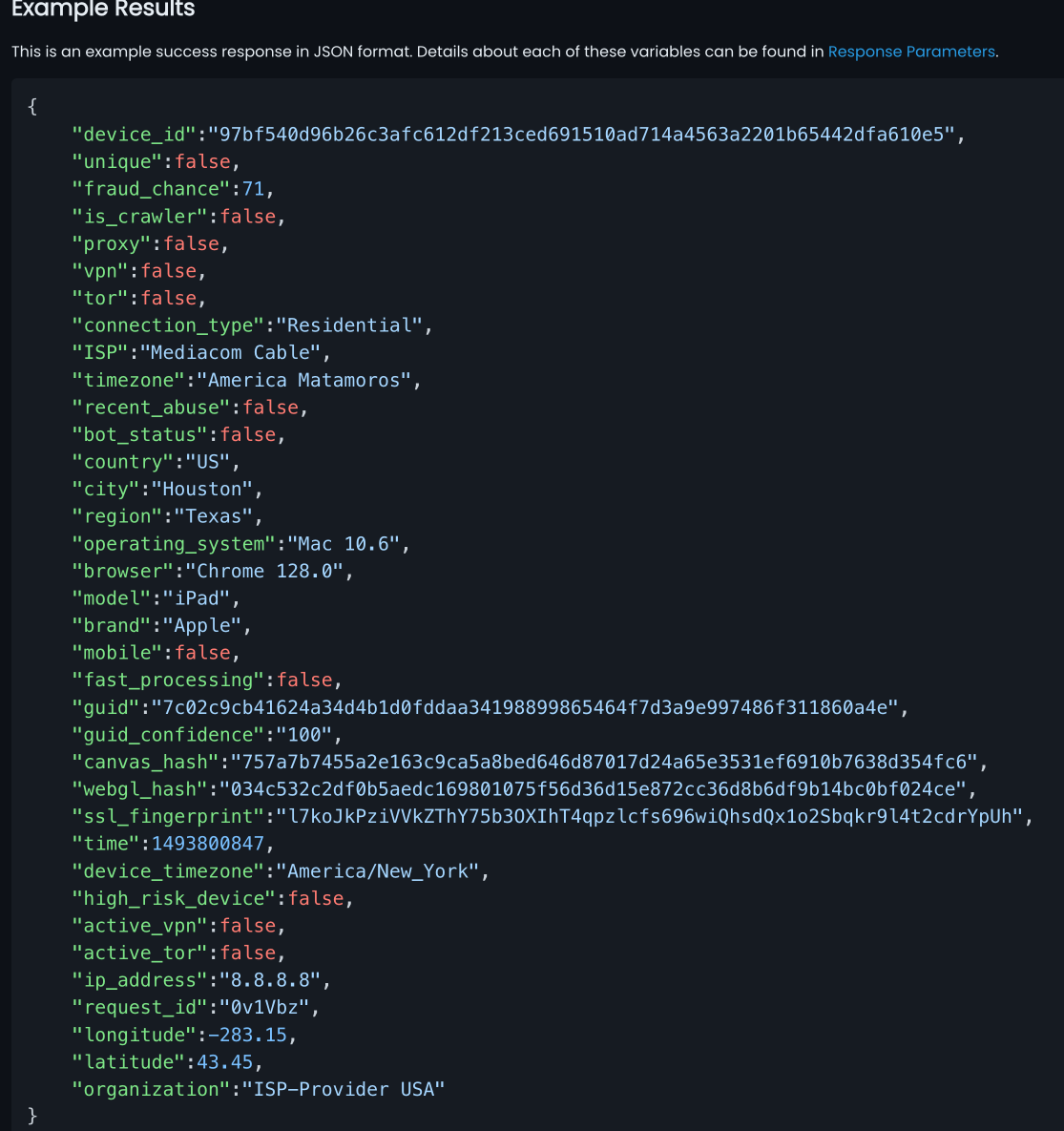
Fonte: ipqualityscore.com
Prós
- APIs de listas de permissão e bloqueio permitem ajustar os resultados ao seu próprio tráfego
- Uma API de CSV em massa pontua uma lista de usuários existente em um único upload
- SDKs de device fingerprinting cobrem apps Android e iOS, além de sites
Contras
- A impressão digital do dispositivo é apenas uma entrada entre muitas, então trate a pontuação como um sinal de risco amplo e não como uma identidade de dispositivo independente
- Alguns avaliadores no Capterra o consideram caro para validação simples de e-mail e telefone
Preço: um plano gratuito oferece 1.000 consultas por mês. Os planos pagos estão na página de preços do IPQS, então confira qual nível inclui device fingerprinting antes de fazer o orçamento.
Ideal para: equipes que querem fingerprinting junto com sinais de IP, e-mail, telefone e enriquecimento antifraude por meio de uma única API.
9. DataDome
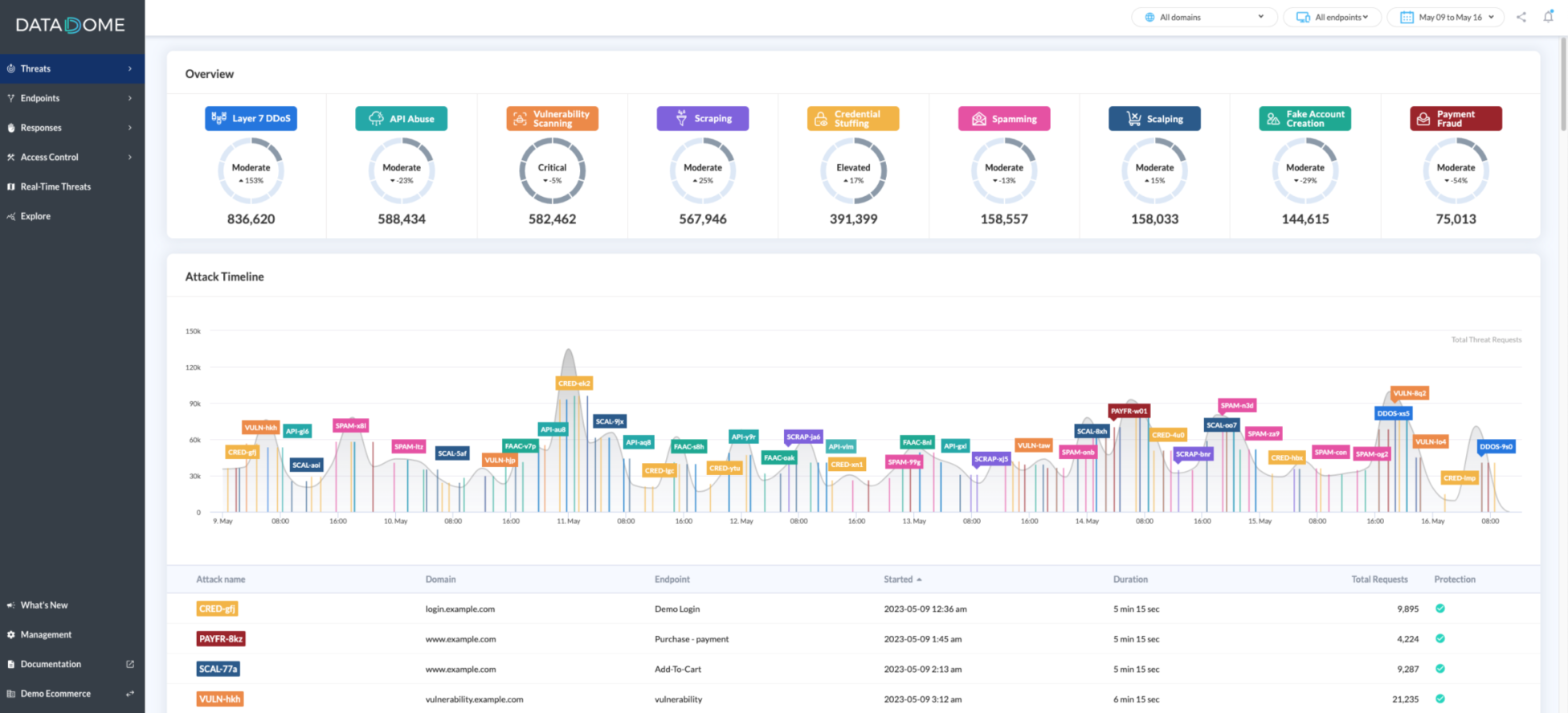
O fingerprinting da DataDome alimenta a plataforma mais ampla de detecção de bots e fraude. O Device Check roda no dispositivo do usuário, em navegadores web e apps móveis, sem nenhuma interação, como um CAPTCHA que nunca mostra um desafio, para identificar automação e ambientes falsificados.
Fonte: docs.datadome.co
Prós
- Integra-se às principais CDNs e plataformas de edge, incluindo Cloudflare, Fastly, Akamai e Amazon CloudFront
- Avaliadores no G2 descrevem a implantação inicial como rápida
- Avaliadores no G2 elogiam a equipe de suporte e um painel intuitivo
Contras
- O plano de entrada Essentials começa em US$ 3.830/mês
- Alguns avaliadores no G2 relatam um ou dois meses de ajustes e falsos positivos no início
Preço: o plano Essentials começa em US$ 3.830/mês, o Advanced em US$ 8.670/mês e o Premium em US$ 10.160/mês. O preço do Enterprise começa em US$ 13.270/mês.
Ideal para: equipes enterprise que precisam do fingerprinting como parte de um programa maior de gestão de bots. Veja cside vs DataDome.
10. ClientJS
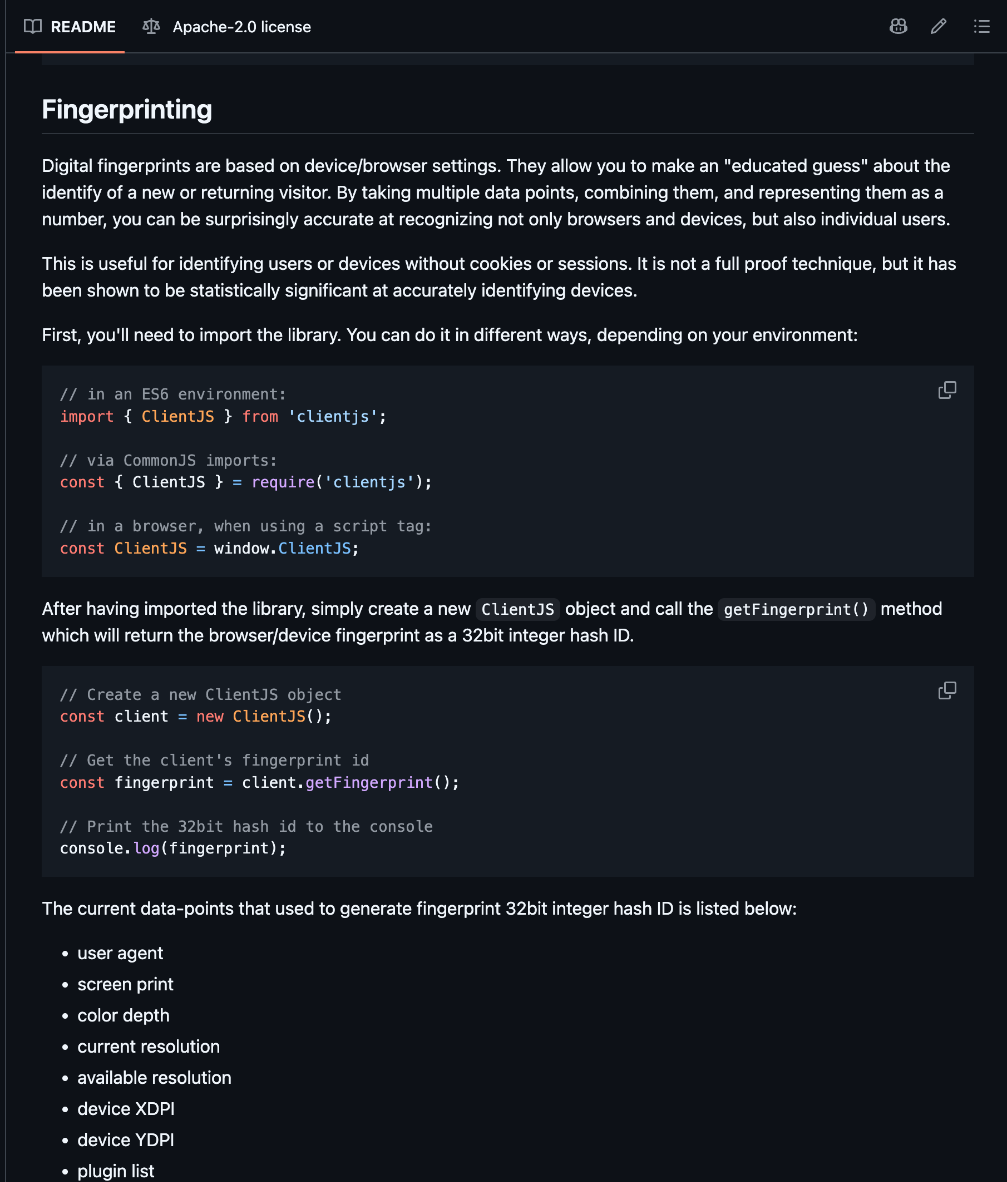
O ClientJS é uma biblioteca JavaScript de código aberto que gera impressões digitais de navegador a partir de características do navegador e do dispositivo no lado do cliente. Ele serve para projetos que precisam de uma identificação básica do navegador sem adotar uma plataforma gerenciada de device intelligence ou antifraude.
Fonte: github.com
Prós
- Expõe cada dado bruto que coleta, junto com a impressão digital de 32 bits
- Leve, com cerca de 28 KB no pacote mínimo
- Retorna uma impressão digital com uma única chamada a
getFingerprint()
Contras
- Nenhuma nova versão no npm desde a 0.2.1, de outubro de 2021
- A string do user agent faz parte do hash, então uma atualização do navegador muda o ID
Preço: gratuito e de código aberto sob a licença Apache 2.0.
Ideal para: protótipos e projetos de baixo risco que precisam de uma impressão digital simples e gratuita e não exigem a cobertura de sinais mais ampla das plataformas comerciais.
As 10 ferramentas de browser fingerprinting em resumo
A tabela compara as ferramentas por tipo de produto, capacidades principais e preço inicial.
| Ferramenta | Tipo | Capacidades principais | Preço inicial |
|---|---|---|---|
| cside | Comercial | ID de dispositivo mais sinais de bots, agentes de IA e VPN | Plano gratuito; Business US$ 99/mês |
| ThumbmarkJS | Open source mais API | Browser fingerprinting; a API acrescenta sinalizadores de bots e VPN | Grátis; API Pro € 15/mês |
| FingerprintJS | Open source | Fingerprinting no lado do cliente | Grátis |
| Fingerprint Pro | Comercial | Identificação mais Smart Signals | Plano gratuito; Pro Plus US$ 99/mês |
| SEON | Comercial | Device intelligence, prevenção a fraudes, AML | Starter US$ 699/mês |
| Castle | Comercial | Fingerprinting, risco de conta | Plano gratuito; Pro US$ 200/mês |
| Sardine | Comercial | Inteligência de dispositivo e comportamental | Personalizado, via vendas |
| IPQualityScore | Comercial | Fingerprinting, sinais de IP, e-mail e telefone | Plano gratuito; planos pagos publicados |
| DataDome | Comercial | Fingerprinting, detecção de bots e tráfego automatizado | Essentials US$ 3.830/mês |
| ClientJS | Open source | Apenas browser fingerprinting básico | Grátis |
Como escolher a ferramenta de browser fingerprinting certa
A ferramenta certa depende do que você precisa que a impressão digital faça:
- Decida o que a impressão digital precisa fazer. Algumas equipes só precisam reconhecer um navegador que volta. Outras precisam barrar cadastros falsos, compartilhamento de contas ou bots.
- Defina a precisão que você aceita. Bibliotecas que rodam só no navegador são a opção mais fraca: o ThumbmarkJS indica cerca de 80% de unicidade para a biblioteca gratuita, e o Fingerprint diz que o FingerprintJS é "significativamente" menos preciso que o produto pago. Isso basta para analytics, e vira um problema quando uma correspondência errada bloqueia um cliente real. Ferramentas que acrescentam processamento no lado do servidor, como o Fingerprint Pro e a API do ThumbmarkJS, fecham boa parte dessa diferença.
- Liste os sinais de que você precisa além do ID. Um ID de visitante diz quem voltou, não o que essa pessoa está fazendo. Verifique se a ferramenta sinaliza bots, agentes de IA, VPNs e emuladores, e se entrega sinais brutos para as suas próprias regras.
- Encaixe a ferramenta no seu stack. Decida se o fingerprinting é uma peça de um programa de AML ou de gestão de bots, ou uma camada de sinais que alimenta o seu motor de regras atual.
- Verifique a implantação e a privacidade. Pergunte como o script é carregado e onde os dados ficam. Um script de primeira parte no seu próprio domínio não exige mudança de DNS nem redirecionamento de tráfego.
- Calcule o preço com o seu volume real. Compare quantas chamadas de API cada plano inclui e quanto custa o excedente, e depois verifique se sinais importantes, retenção de dados e suporte ficam em níveis superiores.
- Teste no seu próprio tráfego. Use um plano gratuito ou um teste antes de assinar qualquer coisa. cside, Fingerprint, Castle, IPQualityScore e a API do ThumbmarkJS têm planos gratuitos, e a SEON oferece um teste gratuito mediante solicitação.
Tenha uma impressão digital que vem com um veredito de fraude
A identificação do dispositivo é onde o trabalho antifraude começa. A cside combina um ID de dispositivo persistente com os sinais de que você precisa para avaliar o que esse dispositivo está fazendo.
Agende uma demonstração personalizada para ver:
- Como um único script de primeira parte produz ao mesmo tempo um identificador e um veredito de fraude
- Como o ID de visitante se mantém estável em sessões anônimas, com armazenamento limpo e trocas de VPN
- Como a cside distingue em tempo real bots, agentes de IA e conexões VPN de visitantes reais
- O que envolve migrar de uma biblioteca de fingerprinting de código aberto
Agende uma demonstração ou comece grátis, e experimente o Business com um teste gratuito de 14 dias.