Software de prevenção de tomada de conta detecta ou bloqueia o acesso não autorizado a contas, inclusive quando o atacante tem credenciais roubadas válidas. A categoria abrange provedores de identidade e MFA, suítes antifraude, biometria comportamental, gestão de bots e fingerprinting no nível do navegador. A maioria das equipes usa duas ou três dessas camadas e as conecta entre si, porque cada uma observa um momento diferente da sessão.
Resumo: software de prevenção de tomada de conta
- Três camadas, três funções: identidade e MFA (Okta, Microsoft Entra ID Protection) provam quem está fazendo login. Suítes antifraude (Sift, Forter) e biometria comportamental (BioCatch) pontuam o que a conta faz. Ferramentas de navegador e bots (cside, Castle, DataDome, Cloudflare, HUMAN) avaliam se a própria sessão é humana e confiável.
- O MFA é o mínimo: tokens de sessão roubados e phishing adversary-in-the-middle (AiTM) passam por um segundo fator. A violação da Crypto.com em 2022 contornou o 2FA e levou mais de $30 milhões de 483 contas.
- A lista curta: cside para sinais brutos de dispositivo e navegador nas suas próprias regras, Castle para web mais apps móveis, BioCatch para bancos, Sift ou Forter para uma suíte antifraude gerenciada, e DataDome, Cloudflare ou HUMAN para tráfego de bots em escala.
Sem tempo? Veja como a proteção contra tomada de conta da cside adiciona inteligência de navegador e dispositivo a uma stack de prevenção de ATO existente.
Novo no assunto? Comece por o que é a tomada de conta (ATO).
Como avaliamos essas ferramentas
A tomada de conta tem vários pontos de entrada ao longo do fluxo de login. Por isso, este guia organiza as ferramentas pela etapa da cadeia de ataque que elas realmente defendem: validação de credenciais (credential stuffing e testes de login feitos por bots), acesso à conta, persistência da sessão e monetização. Dentro de cada camada, comparamos como a ferramenta entrega o seu sinal (dados brutos sobre os quais você age, ou uma pontuação fixa) e quão transparentes são os seus preços.
Este guia foi pensado para ajudar equipes de fraude e executivos a montar uma stack que evite chargebacks fraudulentos e proteja seus usuários. As perdas são grandes: segundo o PaymentsJournal, a fraude por tomada de conta custou $15,6 bilhões aos consumidores em 2024, contra $12,7 bilhões no ano anterior.
Compare a prevenção de ATO por camada de defesa
Comparativos que colocam ferramentas de identidade, suítes de fraude e ferramentas de navegador na mesma tabela escondem a pergunta real: qual camada está faltando? Um provedor de MFA, uma suíte de fraude e uma ferramenta de camada de navegador fazem três trabalhos diferentes em três momentos diferentes da sessão.
| Camada de defesa | O que ela prova | Quando ela age | Ponto cego que deixa |
|---|---|---|---|
| Identidade / MFA | Quem está se autenticando | No login, antes da sessão | Roubo de sessão e AiTM depois que o fator é superado |
| Suíte de fraude | Se as ações da conta parecem arriscadas | Depois do login, na transação | Sessões automatizadas ou sequestradas que agem "normalmente" até o pagamento |
| Navegador + bots | Se a própria sessão é humana e confiável | Na página, durante a sessão | Política de identidade do lado do servidor e histórico de transações entre comerciantes |
Leia a tabela pela última coluna. A fraqueza de cada camada é a razão de existir de outra. Compre para fechar o ponto cego que você realmente tem, e não para colecionar a lista de recursos mais longa.
Tipos de software de prevenção de tomada de conta
| Categoria | O que faz | Etapas de ATO cobertas | Fornecedores de exemplo |
|---|---|---|---|
| Suítes antifraude completas | Combinam sinais de conta, transação, comportamento e risco de fraude | Login, pós-login, transação | Sift, Forter |
| Soluções de fingerprinting | Identificam dispositivos, navegadores, risco de rede e anomalias de sessão | Pré-login, login, durante a sessão | cside, Castle |
| Biometria comportamental | Pontua como o usuário digita, se move e manuseia o dispositivo | Login, durante a sessão | BioCatch |
| MFA e identidade | Autenticação de segundo fator e baseada em risco no login | Acesso à conta | Okta, Microsoft Entra ID Protection |
| WAFs e gestão de bots | Proteção no nível de rede, limitação de taxa, pontuação de bots | Validação de credenciais | Cloudflare, DataDome, HUMAN Security |
Suítes antifraude completas
As suítes antifraude completas buscam ser plataformas tudo em um que cobrem fraude de pagamento, tomada de conta e contas falsas, e algumas se estendem a compliance de AML e verificação de KYC. São poderosas, mas têm preços pensados para orçamentos corporativos e exigem ajuste contínuo para conter os falsos positivos.
Sift e Forter são exemplos. Elas analisam dados de transações, monitoram o comportamento pós-login e usam machine learning treinado com dados de fraude entre comerciantes. A maioria também incorpora alguma forma de fingerprinting de dispositivos à pontuação de risco.
Soluções de fingerprinting
Soluções de fingerprinting coletam dados no nível do dispositivo e do navegador. Quando o fingerprint de um novo login não corresponde à linha de base da conta, e outros sinais confirmam isso, é um forte indício de que uma tomada de conta está em andamento ou já aconteceu.
Plataformas como a cside detectam dispositivos novos, viagens impossíveis, uso de VPN e proxy e divergências de fingerprint. Depois enviam esses sinais para mecanismos de aplicação como MFA reforçado ou pontuação de risco.
Sinais no nível do navegador que vale acompanhar, e que nenhuma pontuação do lado do servidor consegue ver sozinha:
navigator.webdrivere marcadores de automação: a propriedade que os navegadores expõem quando uma sessão é controlada por WebDriver ou CDP, além dos rastros residuais que os plugins stealth tentam mascarar sem sucesso.- Vazamentos de CDP e do runtime: atividade do Chrome DevTools Protocol e artefatos de
Runtimeque denunciam um navegador headless ou controlado remotamente, mesmo quando o user agent parece comum. - Deriva de fingerprint: a mesma conta apresenta fingerprints de dispositivo inconsistentes ou rotativos entre logins, uma marca típica de fazendas de bots e de ferramentas compartilhadas de replay de sessão.
- Comportamento de proxies residenciais e VPN: sinais de que um IP residencial aparentemente limpo está sendo usado para lavar tráfego automatizado, além do que uma lista de bloqueio de IPs consegue dizer.
- Scripts maliciosos na página: sobreposições para roubo de credenciais ou lógica de redirecionamento AiTM injetadas por scripts de terceiros ou próprios, visíveis em tempo de execução na página onde o usuário cairia no phishing.
Soluções de MFA e identidade
Soluções de MFA adicionam uma segunda etapa de verificação ao próprio login. Elas não detectam fraude nem analisam dados do dispositivo por conta própria. Elas tornam mais difícil se autenticar com credenciais roubadas desde o início.
O Okta exige um segundo fator antes de conceder acesso e pode reforçar a verificação quando um login parece incomum. O Microsoft Entra ID Protection pontua o risco do login e o repassa ao Acesso Condicional, que pode então exigir MFA ou bloquear o login. O MFA tradicional é cada vez mais contornado por novas táticas de ataque: o fornecedor de autenticação MojoAuth relatou ter bloqueado 4,2 bilhões de tentativas de ataque de autenticação em sua plataforma em 2025, com o sequestro de sessão em alta de 127% ano a ano.
Soluções adjacentes
WAFs como Cloudflare e AWS WAF protegem contra ataques web gerais e adicionam uma limitação de taxa básica nos endpoints de login. Um conjunto básico de regras de WAF julga as requisições por IP, cabeçalhos, caminhos e taxa de requisições, e não pelo dispositivo ou pelo comportamento na página. Por isso ele pega a força bruta simples, mas deixa passar o credential stuffing distribuído por milhares de IPs. Os dois fornecedores vendem complementos que vão além: o Cloudflare Bot Management e o grupo de regras de prevenção de tomada de conta do AWS WAF Fraud Control.
Plataformas de gestão de bots como DataDome e HUMAN Security separam o tráfego humano do automatizado. Elas usam desafios e análise comportamental para barrar o credential stuffing em alto volume, e bots movidos a IA feitos para imitar o comportamento humano elevam o nível de exigência para todos os fornecedores da categoria.
Serviços de inteligência de credenciais upstream completam o quadro. Eles monitoram mercados da dark web e logs de infostealers em busca de credenciais roubadas dos seus usuários, e são puramente preventivos.
Como comprar nas três camadas
Não compre a checklist mais longa. Compre a camada que o seu caminho de ataque deixa aberta.
- Mapeie o seu caminho. Escreva login, validação, acesso, persistência da sessão e monetização, e marque qual camada observa cada etapa.
- Encontre o ponto único de falha. Se o MFA é o seu principal controle contra ATO, pergunte o que acontece depois da autenticação. Se uma plataforma de fraude só avalia transações, pergunte o que acontece antes que uma transação suspeita chegue até ela.
- Evite sinais duplicados sem uma ação compartilhada. Duas ferramentas sinalizando "dispositivo novo" acrescentam pouco se nenhum dos sinais muda a decisão.
- Faça uma prova real. Reproduza incidentes passados na camada candidata e verifique se ela teria sinalizado a sessão suspeita, e não só a transação.
- Conecte a passagem. Um alerta da camada de navegador deve acionar MFA reforçado no seu provedor de identidade ou alimentar uma pontuação de risco na sua suíte de fraude. Envie-o por API ou webhook para que cada camada aja com base nas evidências das outras.
As 10 melhores ferramentas de prevenção de fraude por tomada de conta, analisadas
As ferramentas abaixo cobrem partes diferentes da stack de prevenção de ATO, e a escolha certa depende da camada que você precisa reforçar. Os preços refletem o que cada fornecedor publica em outubro de 2026.
| Ferramenta | Camada de defesa | Ideal para | Preços publicados |
|---|---|---|---|
| cside | Inteligência de navegador e dispositivo | Sinais brutos de dispositivo e navegador nas suas próprias regras de autenticação ou fraude | Grátis até 1.000 chamadas de API/mês; Business $99/mês |
| Castle | Fingerprinting e pontuação de risco | Uma só plataforma para web e apps móveis nativos | Grátis; Pro $200/mês; Enterprise a partir de $4.000/mês |
| BioCatch | Biometria comportamental | Bancos que pontuam o comportamento durante toda a sessão | Não publicados |
| Okta | Identidade e MFA | Controles contra ATO dentro de um programa de identidade mais amplo | Workforce Identity a partir de $6/usuário/mês, mínimo anual de $1.500 |
| Microsoft Entra ID Protection | Identidade e MFA | Organizações que já usam Microsoft 365 ou Azure | Incluído no Entra ID P2 ($10/usuário/mês) e no Entra Suite ($12/usuário/mês) |
| Sift | Suíte de fraude | Equipes de fraude que pontuam ATO, pagamentos e contas falsas em um só lugar | Não publicados |
| Forter | Suíte de fraude | E-commerce e comerciantes com programas de fidelidade intensos | Não publicados |
| DataDome | Gestão de bots | Defesa contra bots com pouca fricção em escala corporativa | Bot Protect a partir de $3.830/mês |
| Cloudflare Bot Management | WAF e gestão de bots | Sites que já têm um plano Enterprise da Cloudflare | Complemento Enterprise, só sob cotação |
| HUMAN Security | Gestão de bots | Defesa contra credential stuffing em escala corporativa | Não publicados |
1. cside

Muitas equipes de segurança precisam de mais visibilidade sobre a própria sessão. A cside fecha essa lacuna com inteligência de navegador e dispositivo. O produto de inteligência de dispositivos coleta mais de 250 sinais de dispositivo, rede e comportamento por sessão, cobrindo fingerprinting de dispositivos, detecção de VPN e proxy, sinais de automação e detecção de agentes de IA. Esses sinais alimentam a sua própria lógica de aplicação por meio de uma API e webhooks.
Principais recursos:
- Fingerprinting de dispositivos: um ID de dispositivo persistente construído a partir de mais de 250 sinais (IP, geolocalização, detecção de VPN e proxy, navegador, sistema operacional, tela e mais), de modo que um login a partir de um dispositivo desconhecido se destaca mesmo quando a senha está correta.
- Sinais de ATO: viagens impossíveis, dispositivos desconhecidos e um mesmo dispositivo acessando muitas contas, disponíveis como sinais brutos ou por meio de modelos de alerta prontos para padrões de alto risco.
- Detecção de bots e agentes de IA: sinaliza navegadores headless, frameworks de automação e agentes de IA que tentam se passar por humanos durante o credential stuffing.
- Aplicação que você controla: envie um alerta para MFA reforçado, para um bloqueio ou para uma fila de revisão, com limites definidos por você.
- Monitoramento de scripts: o produto de segurança do lado do cliente da cside monitora os scripts das suas páginas em busca de sobreposições para roubo de credenciais e redirecionamentos de phishing.
- Apps móveis: SDKs nativos para iOS e Android, em beta (fale com a gente para ter acesso), levam aos apps os mesmos mais de 250 sinais do cliente web, além de sinais que só um app consegue ver, como detecção de jailbreak, root e emuladores.
Avaliações:
- 4,9/5 no SourceForge (37 avaliações e classificações exibidas: 25 avaliações nativas do SourceForge mais 12 classificações verificadas de terceiros exibidas lá).
- 4,8/5 no G2.
Preços (inteligência de dispositivos): grátis até 1.000 chamadas de API por mês; o Business custa $99/mês para 50.000 chamadas, com teste grátis de 14 dias; o Enterprise é personalizado.
Escolha a cside quando quiser sinais first-party de dispositivo e navegador que você possa enviar ao seu fluxo atual de autenticação ou antifraude.
2. Castle
A Castle combina fingerprinting de dispositivos com sinais de comportamento e de risco da conta. Segundo a documentação da Castle, ela retorna três pontuações por evento (Account Takeover, Bot e Account Abuse, exibidas de 0 a 100 no painel), e políticas sem código configuradas no painel transformam essas pontuações em respostas de permitir, desafiar ou negar. A Castle oferece SDKs móveis para iOS, Android, React Native e Flutter, e seus sinais identificam dispositivos com root ou jailbreak e emuladores.
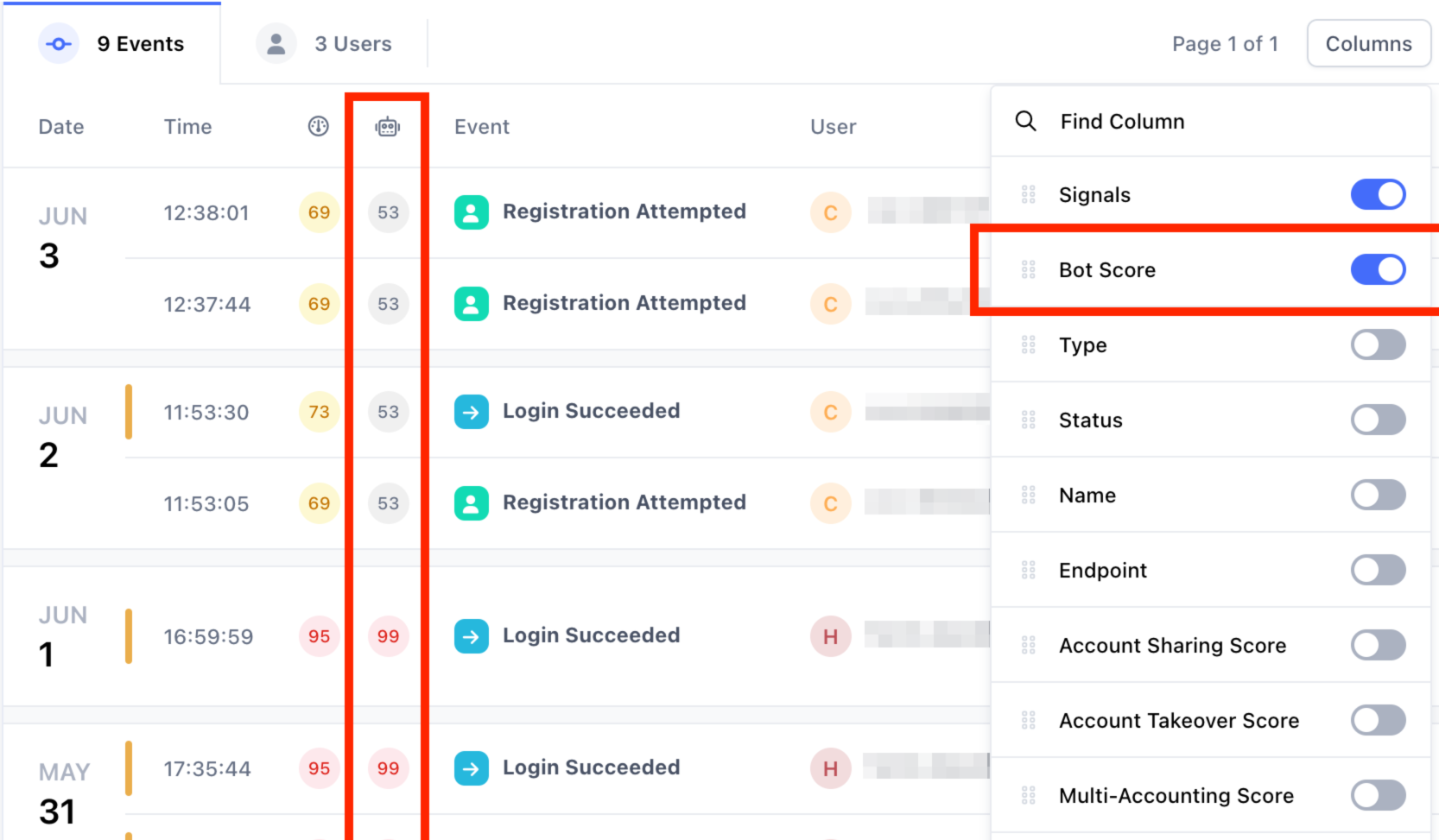
Fonte: docs.castle.io
Preços: plano gratuito; Pro a $200/mês; Enterprise a partir de $4.000/mês.
Escolha a Castle quando precisar de cobertura web e de apps móveis em uma só plataforma, inclusive para apps em React Native ou Flutter. Comparação direta: Castle vs cside.
3. BioCatch
A BioCatch analisa como o usuário se comporta, e não o que ele sabe ou possui. Ao longo da sessão, acompanha sinais como o ritmo de digitação, o movimento do mouse, os gestos de toque e a forma de manusear o dispositivo. A BioCatch é um nome tradicional na prevenção de fraudes de nível bancário. Em agosto de 2026, a Visa concordou em adquirir a empresa por $2,4 bilhões em dinheiro; segundo o anúncio da BioCatch, o negócio aguarda aprovação regulatória e deve ser concluído até o fim do segundo trimestre fiscal de 2027 da Visa. Esse valor mostra o quanto o setor de pagamentos leva a sério a biometria comportamental contra ATO.
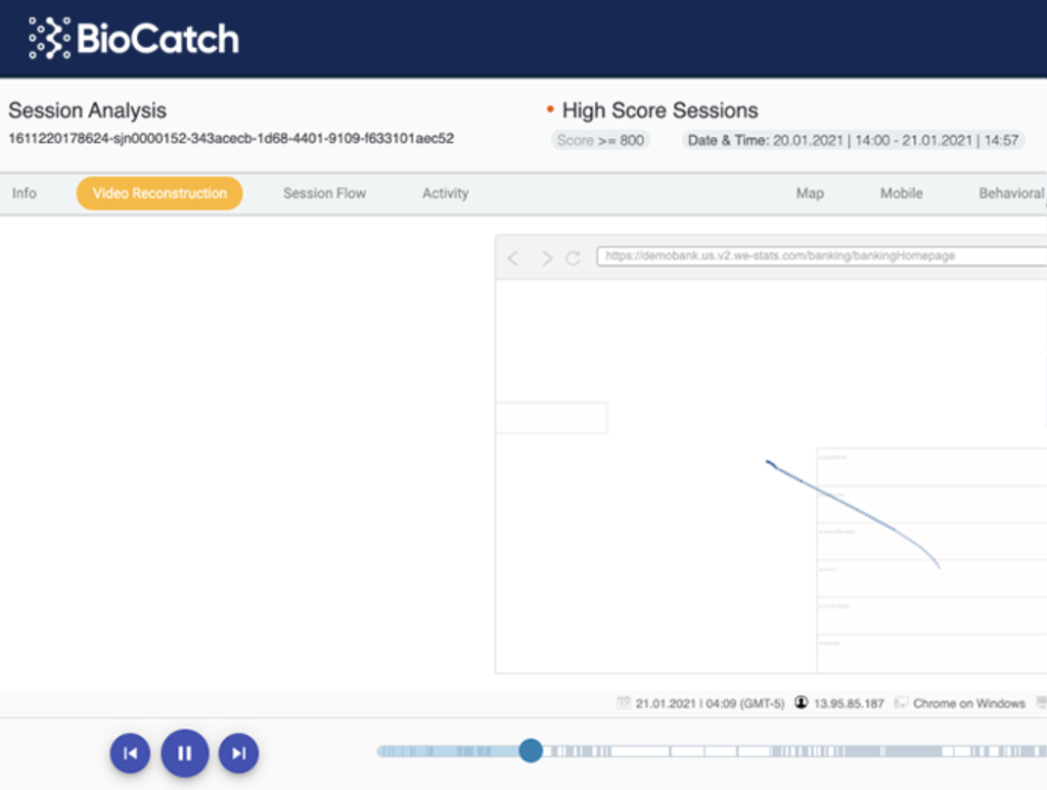
Fonte: biocatch.com
Escolha a BioCatch quando o seu principal caso de uso for bancos ou serviços financeiros e a pontuação contínua de risco comportamental importar mais do que apenas um fingerprint de dispositivo.
4. Okta
O Okta oferece gestão de identidade e acesso. O Adaptive MFA avalia o contexto de dispositivo, rede, localização e comportamento para decidir quando reforçar a autenticação, e o complemento Identity Threat Protection continua avaliando o risco durante a sessão, por exemplo para detectar sequestro de sessão. O Okta também oferece SSO, gestão do ciclo de vida, Okta FastPass e autenticadores FIDO2 WebAuthn. Para logins de clientes, o Auth0 (a plataforma de identidade de clientes do Okta) adiciona o Attack Protection: detecção de bots, limitação de IPs suspeitos, proteção contra força bruta e detecção de senhas vazadas.
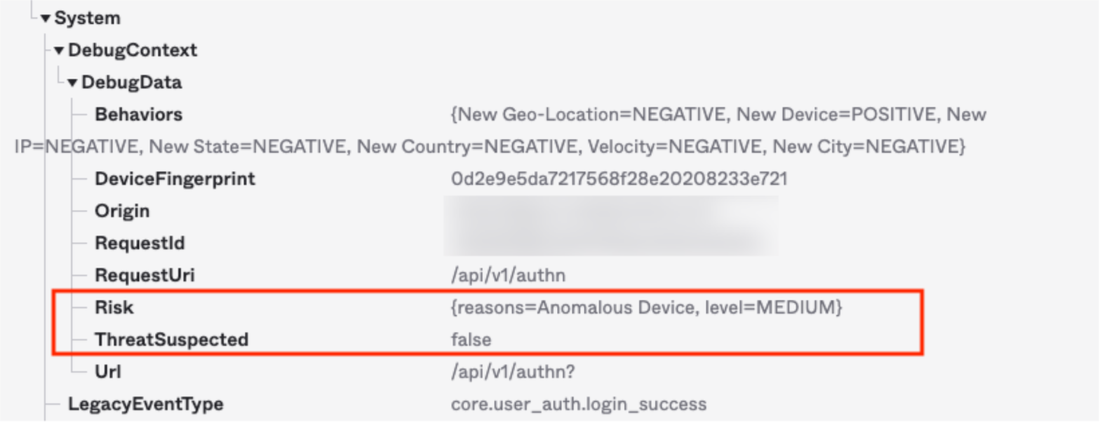
Fonte: help.okta.com
Preços: as suítes Workforce Identity começam em $6/usuário/mês (Starter, que inclui MFA), com contrato anual mínimo de $1.500. O Adaptive MFA vem incluído a partir da suíte Essentials, e o Identity Threat Protection é um complemento.
Escolha o Okta quando a prevenção de ATO fizer parte de um programa de identidade mais amplo e você precisar de autenticação, gestão de acesso e controles baseados em risco no mesmo ecossistema.
5. Microsoft Entra ID Protection
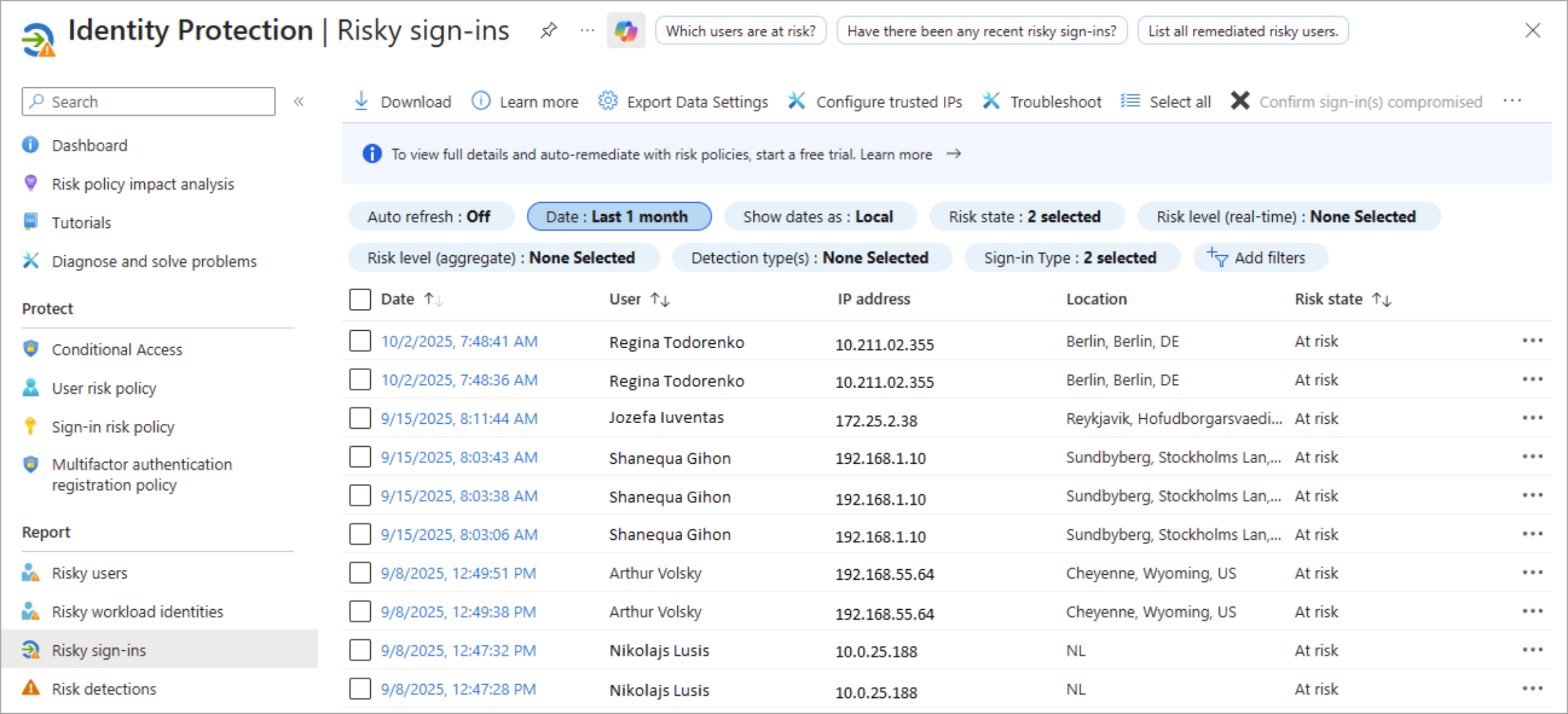
A Microsoft afirma que o Entra ID Protection se apoia em trilhões de sinais dos seus produtos de segurança. Ele transforma essa escala em Acesso Condicional baseado em risco e sinaliza riscos como credenciais vazadas, password spray e reutilização de tokens. A Microsoft também está estendendo essas políticas baseadas em risco às identidades de agentes de IA, junto com a versão prévia do Microsoft Entra Agent ID.
Fonte: learn.microsoft.com
Preços: incluído no Microsoft Entra ID P2 ($10/usuário/mês), no Microsoft Entra Suite ($12/usuário/mês) e no Microsoft 365 E5.
Escolha o Microsoft Entra ID Protection quando a sua organização já rodar em Microsoft 365 ou Azure e quiser proteção contra riscos de identidade dentro de licenças que talvez já tenha.
6. Sift
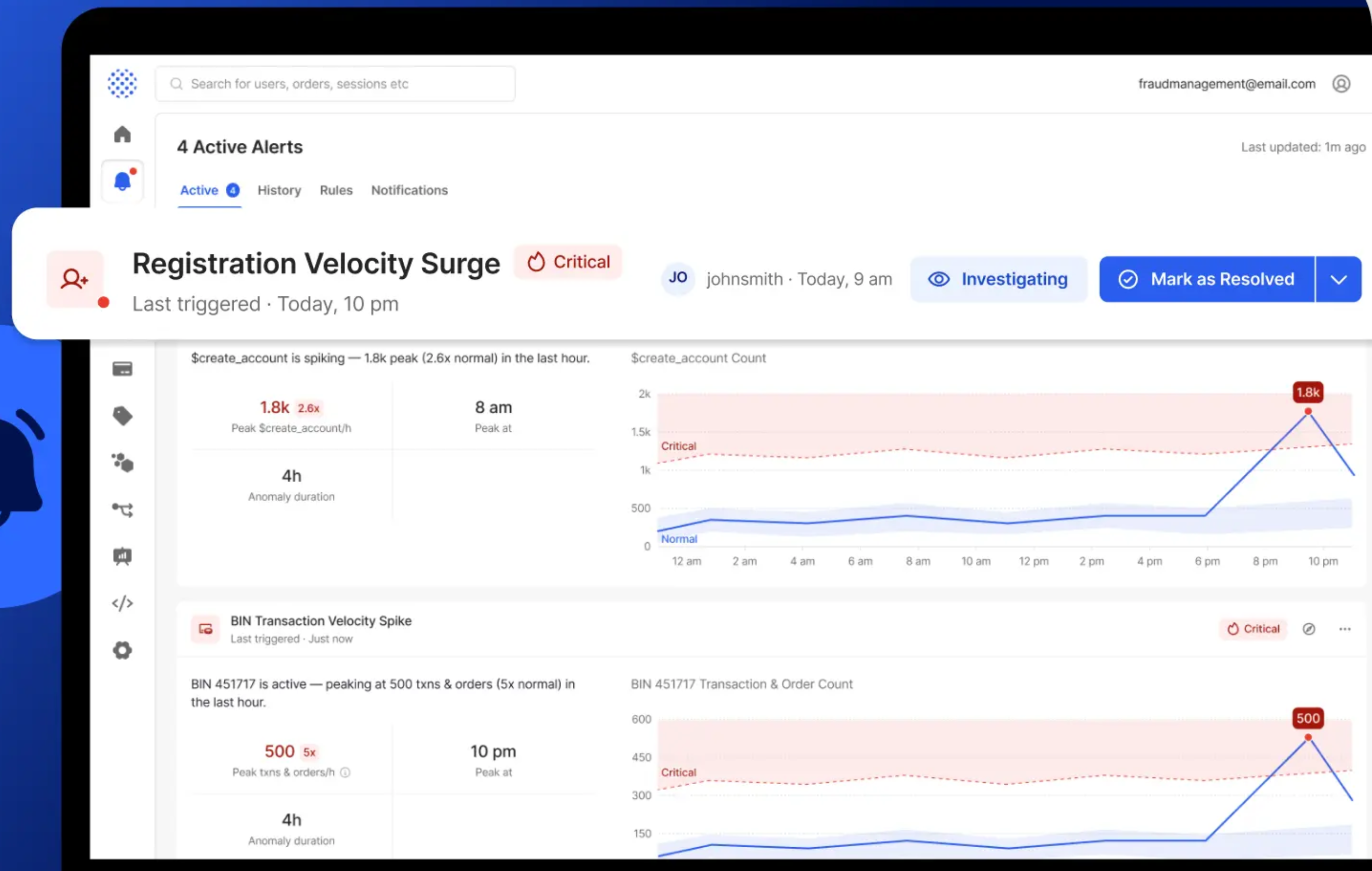
A Sift é uma suíte antifraude completa que cobre tomada de conta, fraude de pagamento e contas falsas. A plataforma pontua logins, cadastros e transações com machine learning treinado em toda a sua rede, que segundo a Sift processa mais de 1 trilhão de eventos por ano vindos de mais de 700.000 sites e apps. Assim, um usuário que é novo para você muitas vezes já é conhecido da Sift.
Fonte: sift.com
Preços: não publicados; a Sift trabalha com contratos sob cotação.
Escolha a Sift quando tiver uma equipe dedicada de operações de fraude e quiser pontuar ATO, fraude de pagamento e contas falsas em uma única plataforma. Comparação direta: Sift vs cside.
7. Forter
O produto Account Protection da Forter foi criado para barrar tentativas de tomada de conta em ações de conta de alto risco. Ele também combate a criação de contas falsas e o abuso de incentivos, e protege recompensas de fidelidade e saldo armazenado. Esses recursos fazem parte de uma plataforma mais ampla que também cobre gestão de fraude, otimização de pagamentos, gestão de disputas e prevenção de abuso. A Forter não publica preços; dados de compradores da Vendr indicam que os contratos costumam estar ligados ao GMV ou ao volume de transações aprovadas, e não a uma tarifa fixa.
Escolha a Forter quando você for um e-commerce ou um negócio com forte programa de fidelidade que quer proteção de identidade junto com otimização de pagamentos e gestão de disputas. Comparação direta: Forter vs cside.
8. DataDome
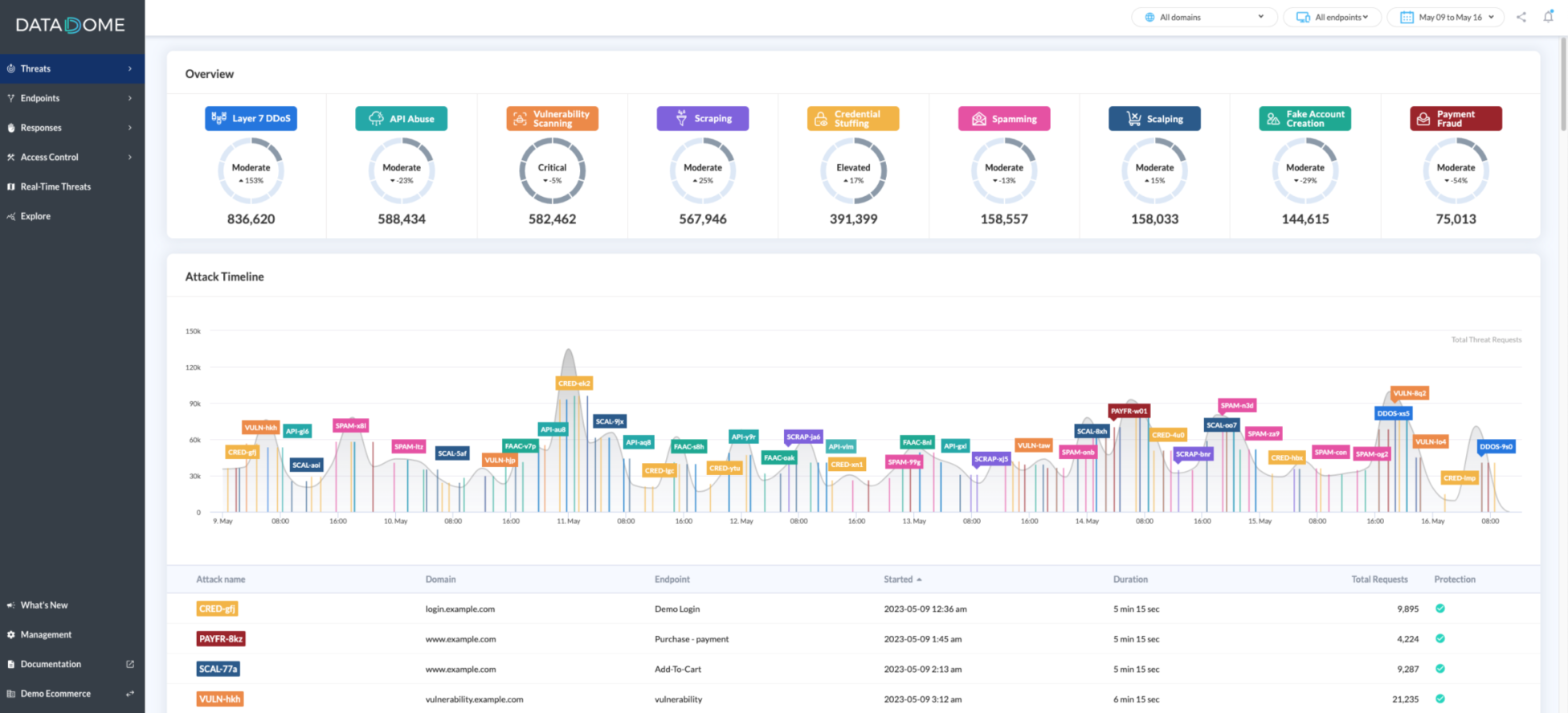
A DataDome foi nomeada Leader no The Forrester Wave: Bot and Agent Trust Management Software, Q2 2026. O Device Check é um desafio invisível: ele valida sinais do dispositivo em segundo plano, sem caixa de seleção, quebra-cabeça ou qualquer outra interação do usuário. O CAPTCHA com controle deslizante da DataDome, um produto separado, cobre os casos em que um desafio visível é necessário. A DataDome publica seus preços: o Bot Protect começa em $3.830/mês no nível Essentials, e o produto Account Protect é cobrado pelo volume mensal de eventos.
Fonte: docs.datadome.co
Escolha a DataDome quando quiser detecção de bots de nível corporativo pensada para minimizar a fricção para usuários legítimos. Comparação direta: DataDome vs cside.
9. Cloudflare Bot Management
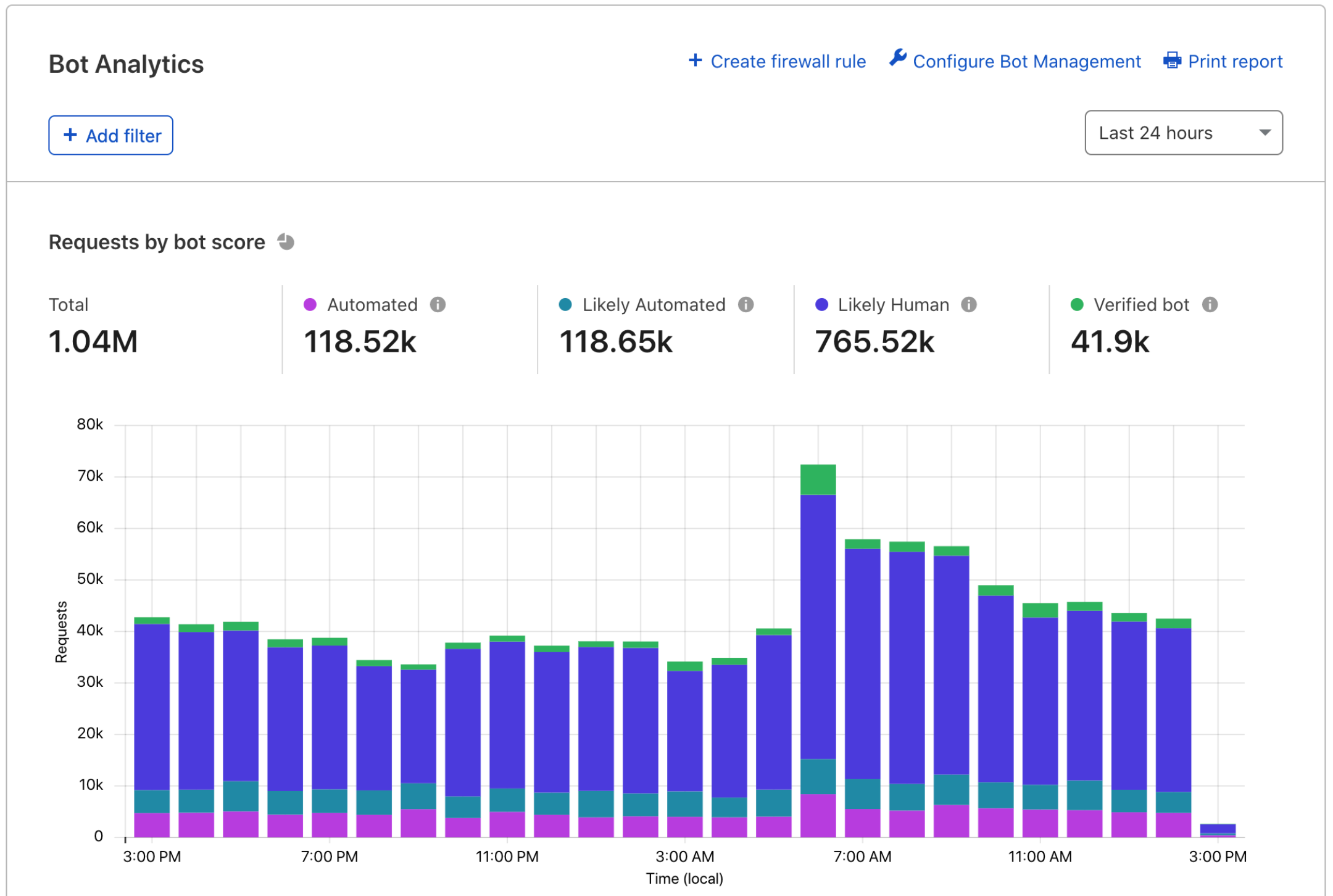
O Cloudflare Bot Management roda na mesma rede que o WAF, a CDN e a proteção contra DDoS da Cloudflare. A Cloudflare treina seus modelos de machine learning com o tráfego de uma grande parte da internet e posiciona o produto como proteção dos endpoints de login contra credential stuffing. Cada requisição recebe uma pontuação de bot sobre a qual você pode agir com regras personalizadas. O Bot Management é um complemento dos planos Enterprise da Cloudflare.
Fonte: developers.cloudflare.com
Escolha o Cloudflare Bot Management quando a sua infraestrutura já passar pela Cloudflare com um plano Enterprise e você quiser a defesa contra bots como mais uma camada desse contrato.
10. HUMAN Security
A HUMAN se fundiu com a PerimeterX em 2022, e a empresa resultante opera sob a marca HUMAN. A defesa contra tomada de conta bloqueia credential stuffing automatizado e força bruta no login, neutraliza credenciais comprometidas e avalia a atividade dentro da conta em tráfego web, mobile e de API. Ela pode se integrar ao seu edge, como uma CDN, e os preços passam pelo time comercial, sem tabela publicada.
Fonte: docs.humansecurity.com
Escolha a HUMAN Security quando tomada de conta e credential stuffing forem a sua ameaça dominante e você tiver orçamento para um contrato corporativo. Comparação direta: HUMAN Security vs cside.
Onde entra a fraude de novas contas
A tomada de conta mira contas que já existem. A fraude de novas contas é a metade upstream do mesmo problema: atacantes criam contas em escala para abusar de testes gratuitos e promoções ou para criar multicontas, e depois as usam como usariam contas roubadas.
Várias das ferramentas acima cobrem as duas frentes. Sift e Forter pontuam a criação de contas falsas junto com ATO, a pontuação Account Abuse da Castle cobre contas falsas e multicontas, e o fingerprinting de dispositivos liga as muitas contas "novas" que vêm de um mesmo dispositivo. A cside adiciona o Signup Shield, que transforma cada cadastro em um veredito de confiança em tempo real a partir de sinais de e-mail, domínio, comportamento e entre clientes. Para a análise completa, veja o que é a fraude de novas contas e como funciona a detecção.
O que está mudando em 2026
Os chargebacks relacionados a ATO custam aos comerciantes em média $576 por incidente, contra $271 de um chargeback típico, segundo a análise da Equifax dos seus dados de transações de 2020 a 2023. Os comerciantes têm pouquíssima defesa quando uma tomada de conta já produziu uma transação fraudulenta de aparência genuína. O único mecanismo real de prevenção é impedir a tomada de conta antes que ela aconteça.
O MFA foi uma defesa forte por anos e continua sendo uma camada fundamental, mas ataques sofisticados agora conseguem contorná-lo. Um exemplo conhecido é a violação da Crypto.com em janeiro de 2022, quando os atacantes contornaram a autenticação de dois fatores da exchange e sacaram mais de $30 milhões de 483 contas de clientes.
Um padrão que derrota o MFA começa na própria página. Os atacantes injetam uma sobreposição CSS ou um script em um site legítimo que envia os usuários para uma página de login falsa idêntica à real. Um proxy adversary-in-the-middle (AiTM) repassa o login ao site real em tempo real, então o usuário digita a senha e o código MFA normalmente. Em seguida, o proxy captura o token de sessão emitido após a autenticação e o usa para entrar na conta.
A injeção em páginas nessa escala está bem documentada. O resumo de ataques do lado do cliente do primeiro trimestre de 2025 da cside encontrou quase 300.000 sites comprometidos só naquele trimestre, incluindo uma campanha que colocou sobreposições em tela cheia em mais de 35.000 sites.
As ferramentas de automação são a segunda tendência em crescimento em 2026. No relatório de pesquisa da cside sobre o futuro da segurança web, ferramentas legadas de detecção de bots falharam em 81% das tentativas de teste da cside, e os bots de IA de "ação do usuário", que agem nas páginas em nome de um usuário em vez de rastreá-las, cresceram 15 vezes em 2025. As suítes de fraude têm pouca visibilidade sobre essas ferramentas, porque elas se passam por um navegador normal até o momento do pagamento, quando uma pontuação de ML chega tarde demais. A detecção na camada de navegador vê a automação na sessão, antes que ela chegue à transação.
Reduza ataques de tomada de conta com a cside
A prevenção de tomada de conta funciona melhor quando os controles que você já tem conseguem ver os sinais de que precisam para decidir. A cside oferece inteligência de dispositivos e sinais no nível do navegador para detectar sessões comprometidas antes que causem danos.
Veja como a proteção contra tomada de conta da cside se encaixa no seu fluxo de login e depois comece com um plano gratuito ou agende uma demo para ver como o fingerprinting se encaixa na sua stack de prevenção de ATO.