Resumen: herramientas de browser fingerprinting
La respuesta corta: las mejores herramientas de browser fingerprinting en 2026 son cside, Fingerprint Pro y ThumbmarkJS. La adecuada depende de si necesitas señales de fraude junto con el ID, la máxima precisión de identificación o una librería gratuita que alojes tú mismo.
Cómo elegir: elige cside para un ID de dispositivo persistente más señales de bots, agentes de IA y VPN desde un único script de primera parte. Elige Fingerprint Pro por su precisión de identificación y sus SDK móviles con disponibilidad general. Elige ThumbmarkJS para una huella gratuita y autoalojada.
| Herramienta | Ideal para | Precio inicial |
|---|---|---|
| cside | ID de dispositivo más señales de bots, agentes de IA y VPN | Gratis (1.000 llamadas de API/mes); Business 99 $/mes por 50.000 llamadas |
| Fingerprint Pro | Identificación de alta precisión con SDK móviles | Gratis (1.000 llamadas de API/mes); Pro Plus 99 $/mes por 20.000 llamadas |
| ThumbmarkJS | Browser fingerprinting gratuito y autoalojado | Librería open source gratuita; API Pro 15 €/mes por 15.000 llamadas |
¿Poco tiempo? Consulta la device intelligence de cside. Devuelve el ID de dispositivo y las señales de fraude desde un único script de primera parte.
Las 10 mejores herramientas de browser fingerprinting en 2026
Las herramientas de esta lista se dividen en dos grupos: librerías gratuitas y autoalojadas que generan un identificador, y plataformas que combinan la identificación con un veredicto de fraude. ThumbmarkJS, FingerprintJS y ClientJS son las librerías de código abierto; las otras siete son comerciales.
Los precios y límites de planes de terceros se comprobaron en la página de precios de cada proveedor el 2026-10-05. Cambian a menudo, así que confírmalos antes de presupuestar.
1. cside, una herramienta de browser fingerprinting con señales de fraude

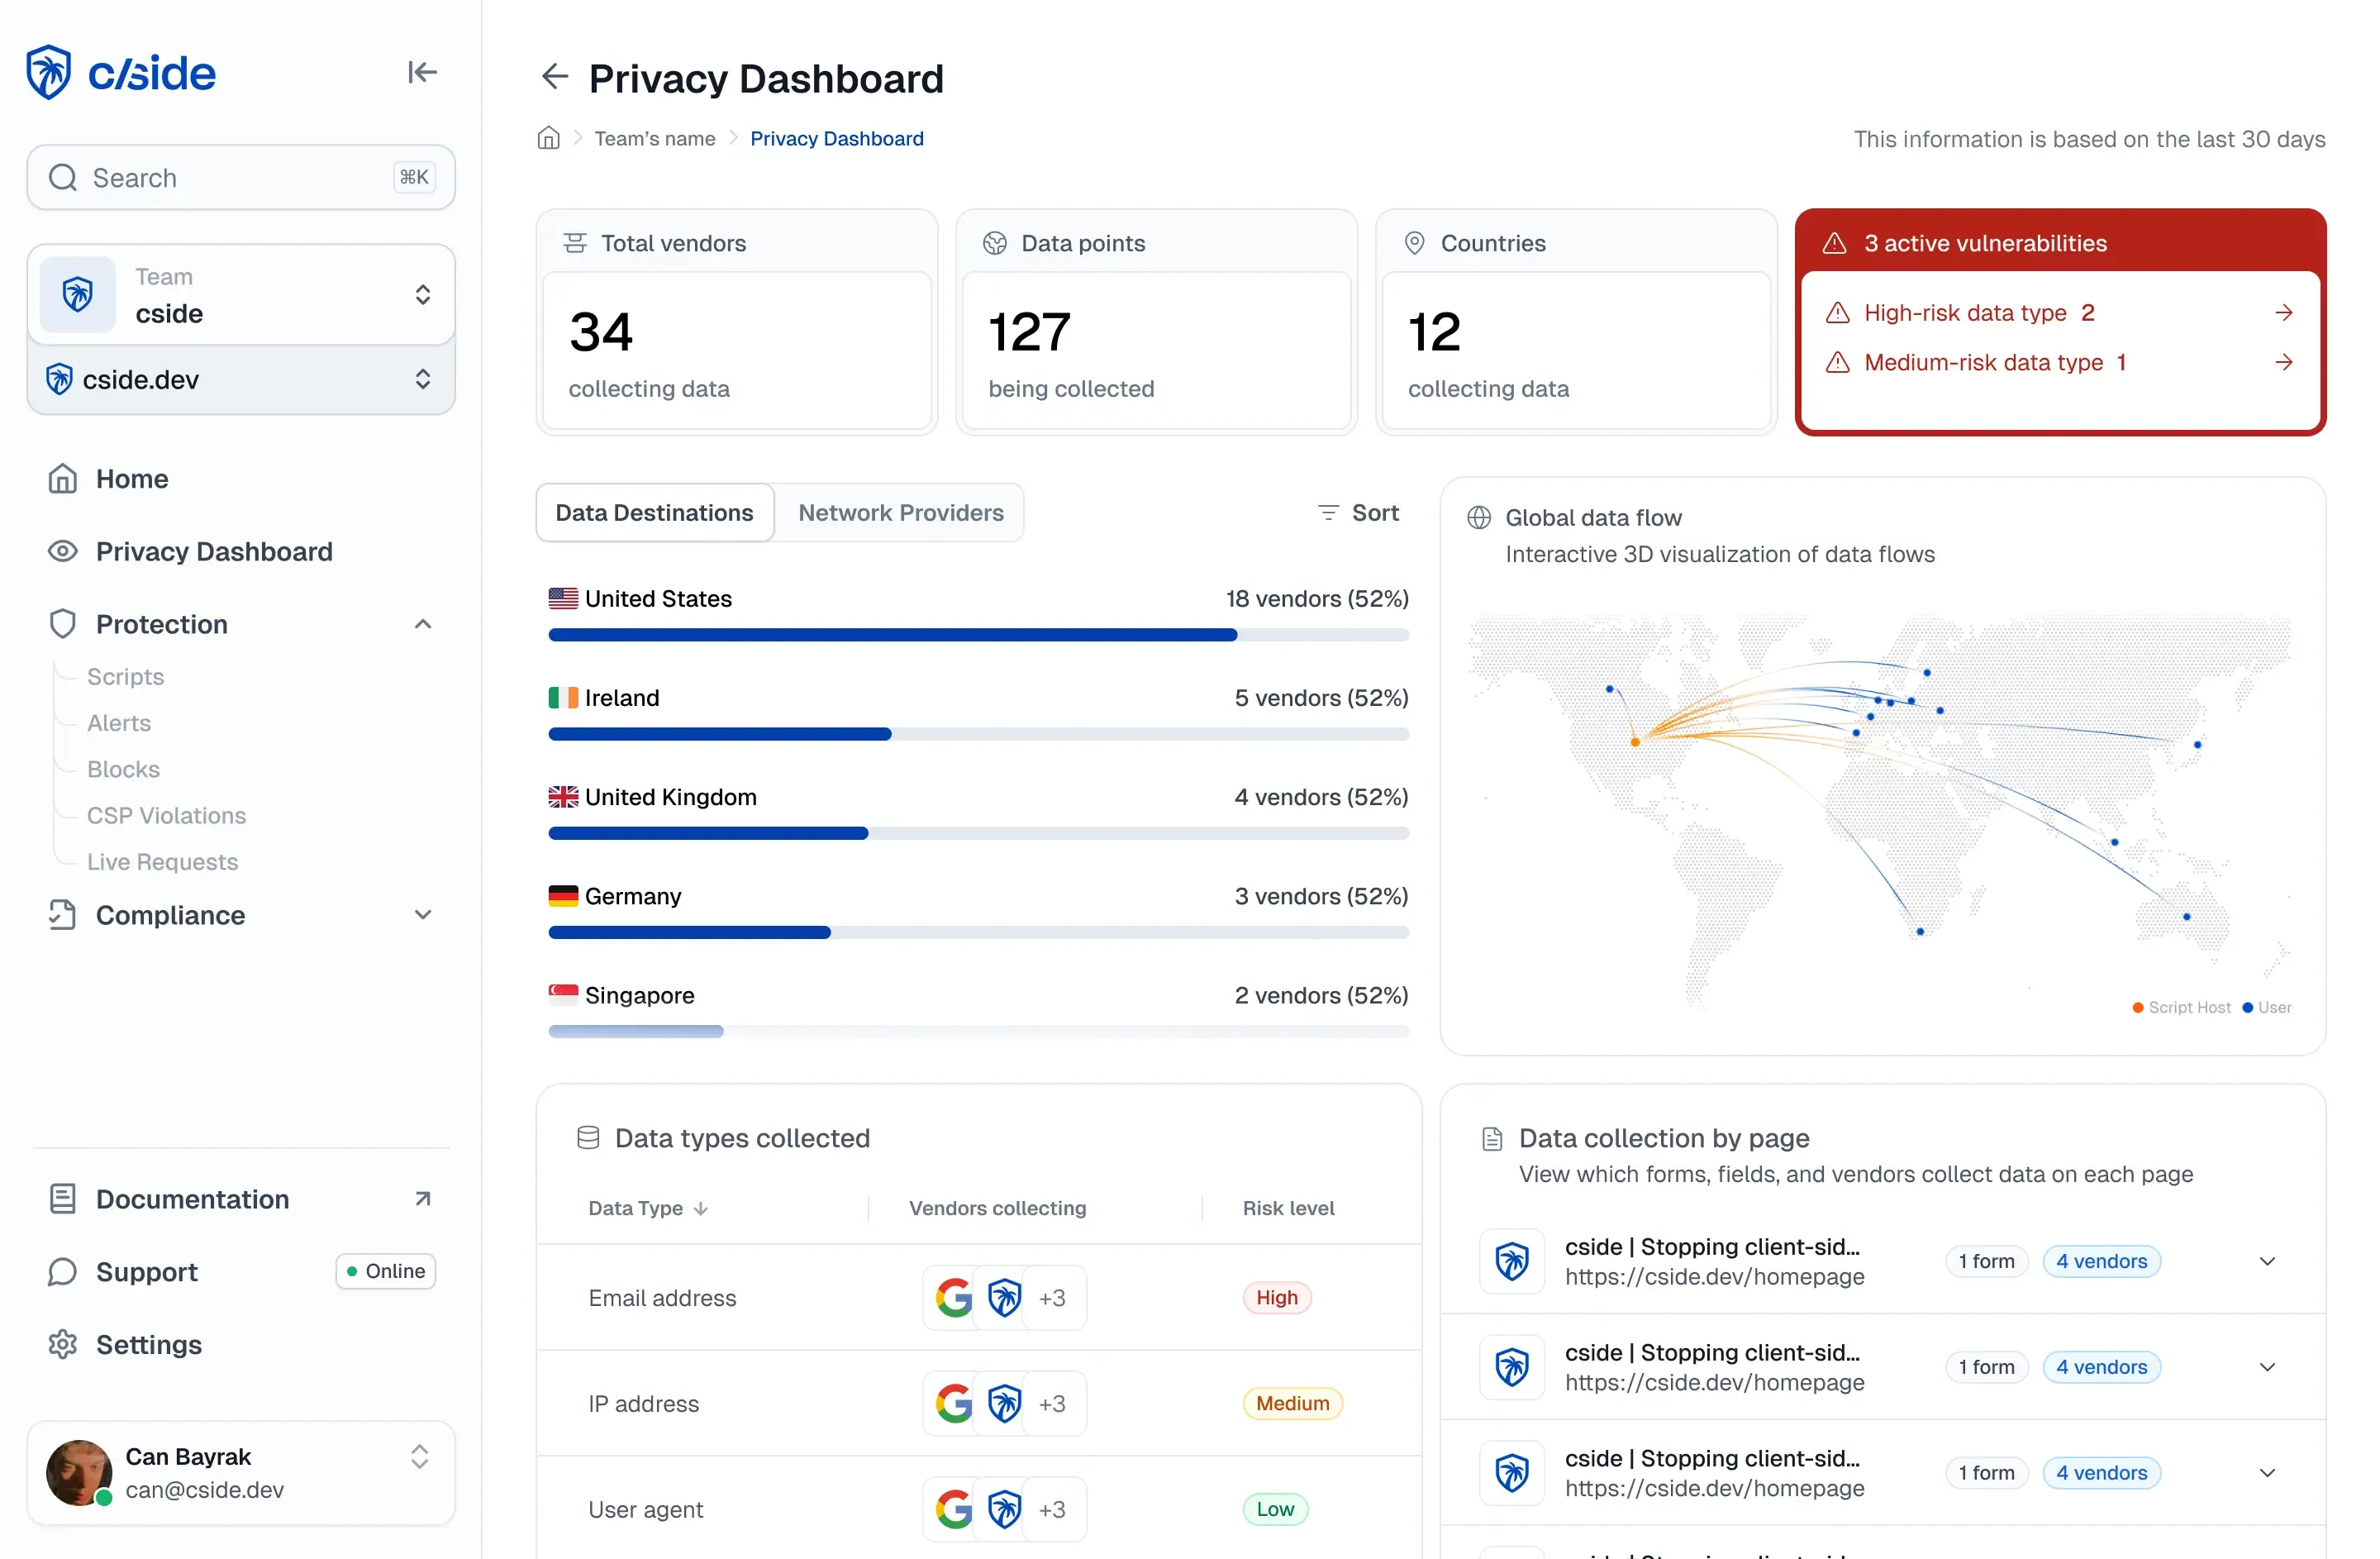
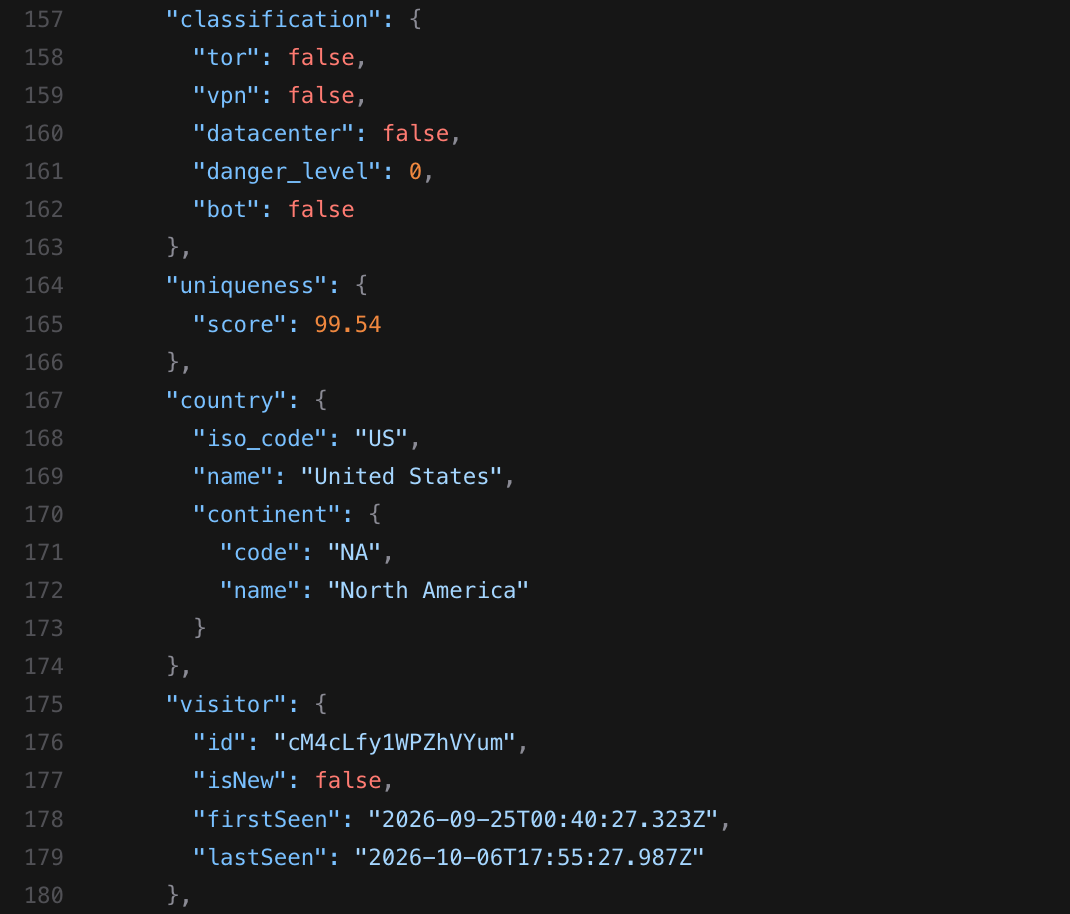
cside identifica dispositivos con un único snippet de JavaScript de primera parte que se ejecuta en tu propio dominio. Recoge más de 250 señales de dispositivo, red y comportamiento durante la sesión en vivo y las combina en un ID de visitante persistente que se mantiene cuando los usuarios borran el almacenamiento, navegan en modo incógnito o cambian de VPN.
La diferencia entre cside y una librería de fingerprinting básica está en lo que ocurre después de la identificación. cside usa las mismas señales para la detección de bots y agentes de IA, la detección de VPN y proxies, el análisis de comportamiento y casos de fraude como las cuentas compartidas y la evidencia para contracargos. Puedes actuar sobre sus veredictos o enviar las señales en bruto a tu propio motor de reglas mediante la API o webhooks.
Ventajas
- Un único script de primera parte en tu propio dominio, sin cambios de DNS, y cside no se sitúa delante de tu tráfico
- Device intelligence, fraude de cuentas, detección de agentes de IA y evidencia para contracargos vienen de un solo proveedor, así que puedes consolidar herramientas en lugar de comprar un producto de fingerprinting aislado
- Todos los clientes, incluidos los del plan gratuito, tienen un canal compartido de Slack o Microsoft Teams con ingenieros de cside
- El nivel gratuito es permanente y el plan Business incluye una prueba gratuita de 14 días
Desventajas
- Si solo necesitas un identificador de navegador ligero para analítica o un reconocimiento básico de visitantes, las señales de fraude son más de lo que necesitas
- El nivel gratuito devuelve el ID de dispositivo con las señales básicas; la detección de agentes de IA y de VPN requiere el plan Business, y la evidencia para contracargos está en Enterprise
- Los SDK nativos para iOS y Android están en beta, así que los equipos que necesitan hoy SDK móviles con disponibilidad general deberían mirar Fingerprint o Castle
- Las señales de dispositivo pueden seguir contando como datos personales según el RGPD, así que necesitas una base jurídica documentada (para la prevención del fraude, normalmente el interés legítimo)
Precio: gratis hasta 1.000 llamadas de API al mes. Business cuesta 99 $/mes por 50.000 llamadas, con una prueba gratuita de 14 días, y Enterprise es personalizado. Consulta los precios de cside.
Ideal para: equipos de fraude y riesgo que necesitan un ID de dispositivo persistente más señales de bots, agentes de IA y abuso de cuentas desde un único script de primera parte.
2. ThumbmarkJS
ThumbmarkJS es una librería de JavaScript de código abierto para browser fingerprinting. Recoge características del navegador y del dispositivo en el propio navegador y las combina en una huella, y puedes autoalojarla en lugar de adoptar una plataforma antifraude gestionada.
Fuente: thumbmarkjs.com
Su creador también vende una API opcional que añade análisis del lado del servidor (detalles del handshake TLS, cabeceras HTTP y datos de conexión) a las señales del cliente. De esa API salen la precisión adicional y los indicadores de fraude.
Ventajas
- La licencia MIT permite el uso comercial gratuito y los forks
- La API opcional eleva la unicidad de alrededor del 80% de la librería sola a alrededor del 99%
- La API añade detección de bots, VPN y centros de datos, además de un nivel de amenaza, al ID de visitante
Desventajas
- La librería gratuita tiene soporte de la comunidad, sobre todo a través de Discord
- Por sí sola, la librería solo alcanza alrededor del 80% de unicidad
Precio: la librería es gratuita. La API tiene un nivel gratuito de 1.000 llamadas al mes, y Pro cuesta 15 €/mes por 15.000 llamadas, más 1 € por cada 1.000 adicionales.
Ideal para: desarrolladores que quieren una huella gratuita y autoalojada y no necesitan scoring de fraude ni monitorización de scripts para PCI DSS en el mismo paquete. Para la comparación directa, consulta cside vs ThumbmarkJS.
3. FingerprintJS (código abierto)
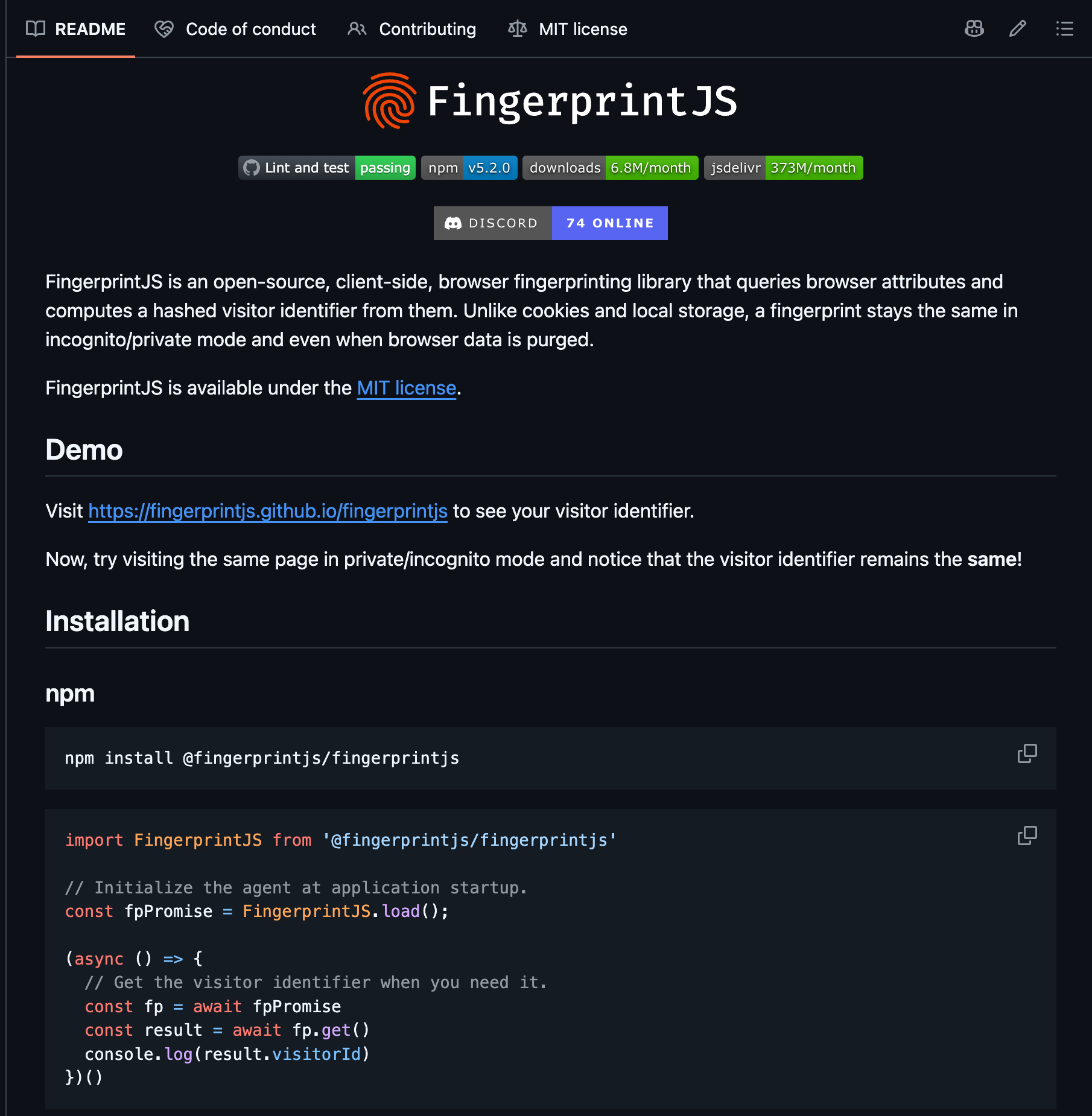
FingerprintJS es una librería de browser fingerprinting del lado del cliente que recoge atributos del navegador y genera un identificador de visitante mediante un hash. Puedes integrarla directamente en una aplicación web sin usar la plataforma comercial de Fingerprint.
Fuente: github.com
Su licencia ha cambiado con el tiempo. La versión 4 se publicó con la Business Source License, y la versión 5.0.0 devolvió la librería a la licencia MIT, así que el uso en producción y el uso comercial vuelven a ser gratuitos.
Ventajas
- La licencia MIT (desde la versión 5.0.0) permite el uso comercial gratuito
- Lee señales de canvas, audio y fuentes instaladas, entre otras
- Instalarla desde npm y empaquetarla con tu propio código evita la importación desde CDN que bloquean los bloqueadores de anuncios
Desventajas
- El propio README de Fingerprint dice que la precisión de la librería es "significativamente más baja" que la de su producto comercial
- Como las huellas se generan y se procesan en el navegador, quedan expuestas a la suplantación y a la ingeniería inversa
Precio: gratuita y de código abierto. Para saber cuánto cuesta el producto de pago, consulta nuestra guía de precios de FingerprintJS.
Ideal para: equipos que necesitan un identificador gratuito y no intentan resolver a la vez la detección de bots o el scoring de fraude. Si la vas a sustituir, consulta las alternativas a FingerprintJS.
4. Fingerprint Pro
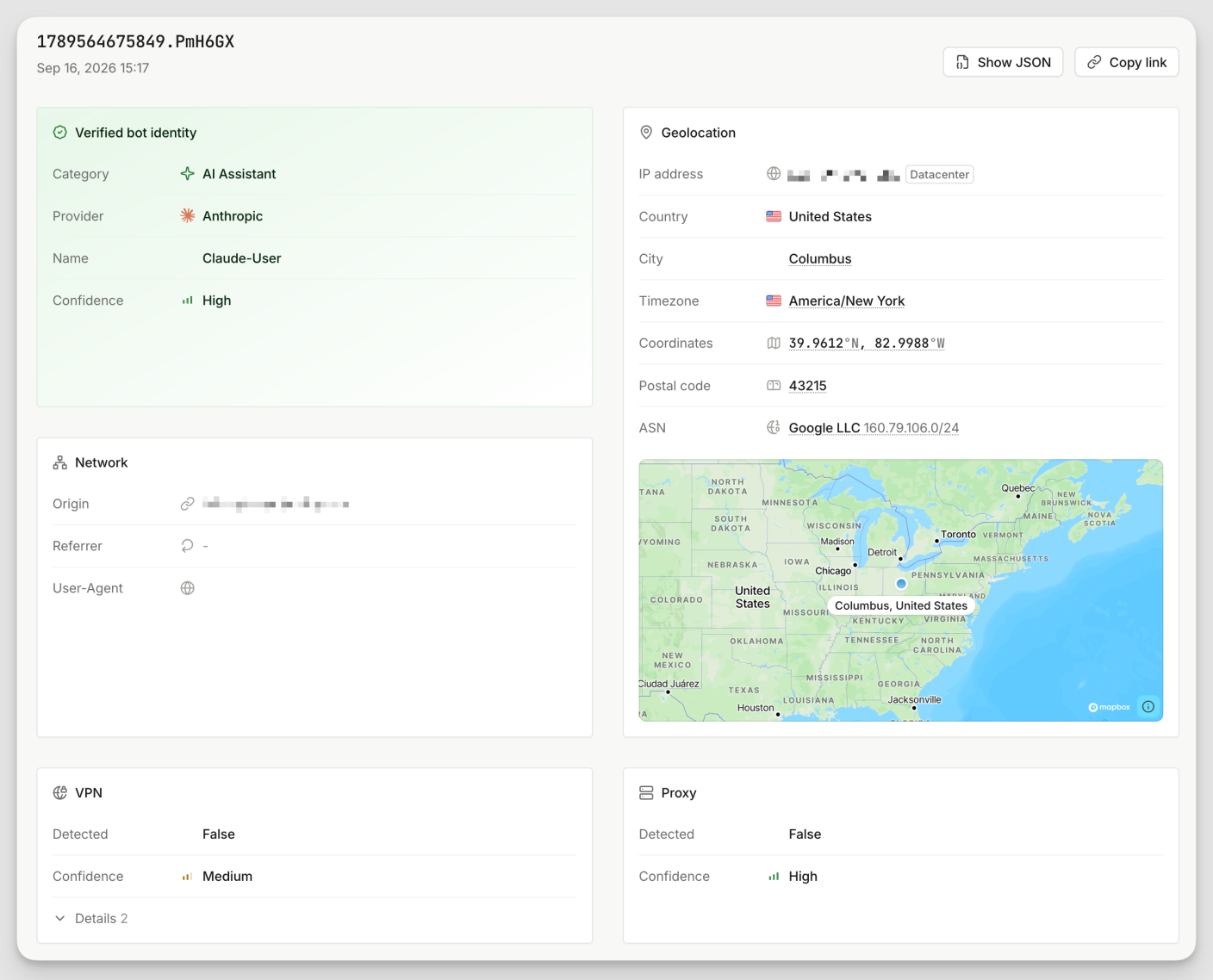
Fingerprint Pro, que Fingerprint ahora llama Fingerprint Identification, es la plataforma comercial de identificación de dispositivos de la empresa que creó FingerprintJS. A diferencia de la librería de código abierto, combina la recogida de señales en el cliente con procesamiento del lado del servidor y datos de red para producir un identificador de visitante más estable. Fingerprint afirma que su propio producto recoge más de 100 señales de navegador y dispositivo.
Fuente: docs.fingerprint.com
Ventajas
- Fingerprint afirma que no cobra las llamadas de API realizadas durante un ataque DDoS
- El filtrado de solicitudes te permite crear listas de orígenes y cabeceras permitidos o bloqueados, para que otros sitios no puedan usar tu clave de API pública
- SDK móviles con disponibilidad general para Android, iOS, React Native y Flutter
Desventajas
- Las integraciones proxy con Cloudflare, Amazon CloudFront, Fastly y Akamai son exclusivas de Enterprise
- La retención de datos es de 30 días en Free y Pro Plus; la retención de 90 días y el SSO SAML obligatorio requieren el plan Enterprise, con precio personalizado
Precio: el plan Free cubre hasta 1.000 llamadas de API al mes e incluye una prueba de Pro Plus de 14 días. Pro Plus cuesta 99 $/mes por 20.000 llamadas de API, más 4 $ por cada 1.000 adicionales. Enterprise tiene precio personalizado.
Ideal para: equipos que necesitan una alta precisión de identificación y SDK móviles con disponibilidad general en más plataformas. Consulta cside vs Fingerprint para la comparación directa.
5. SEON
SEON combina device intelligence con una plataforma más amplia de prevención del fraude y AML. Sus capacidades incluyen inteligencia de dispositivo, IP, email y teléfono, scoring de riesgo de transacciones, gestión de casos y cumplimiento AML, con acceso tanto desde la plataforma de SEON como desde su API.
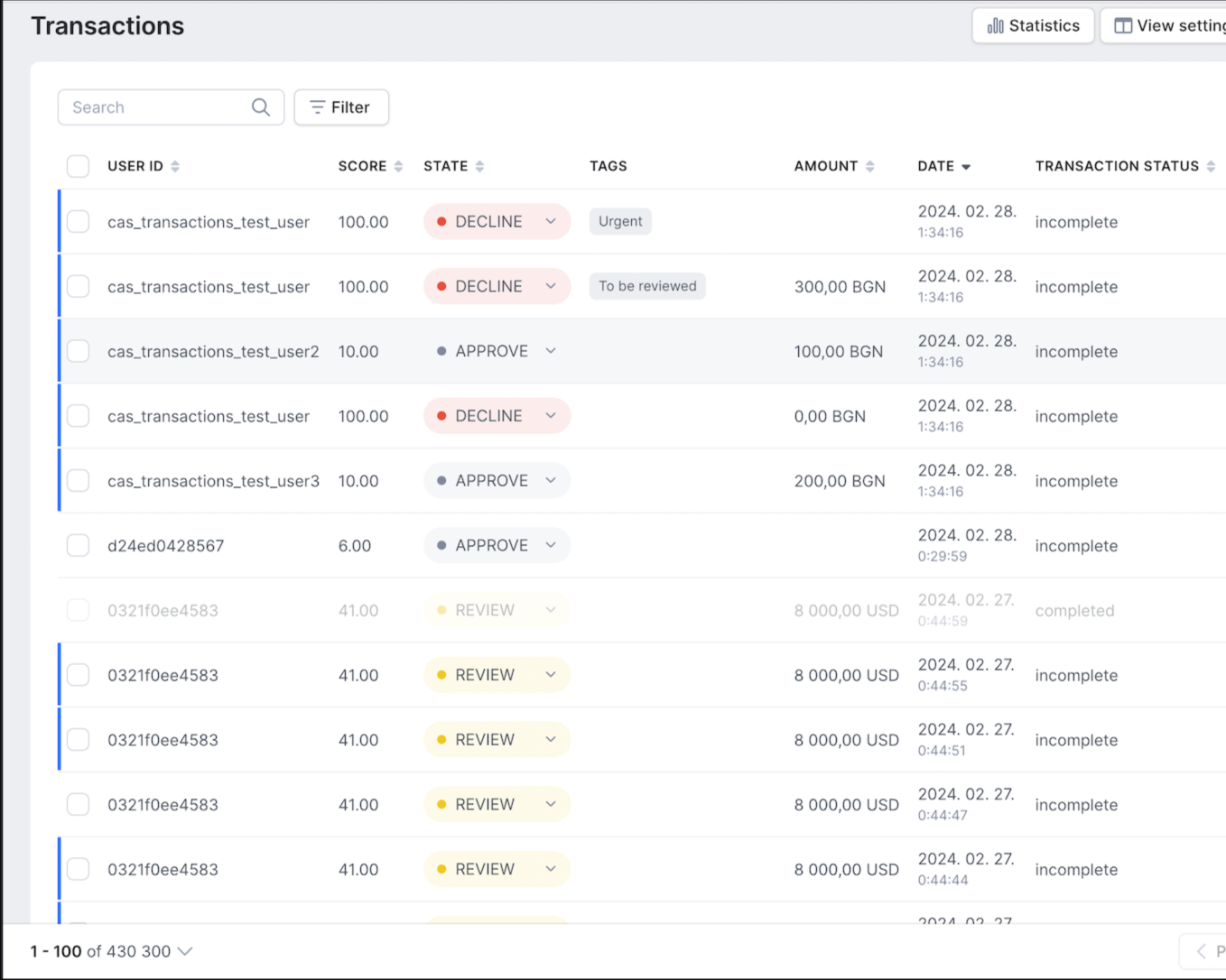
Fuente: docs.seon.io
Ventajas
- Las reglas personalizadas permiten a los equipos de fraude ajustar la lógica de scoring dentro de la plataforma
- Una vista Explain muestra qué señales subieron o bajaron una puntuación de riesgo
- Las comprobaciones de huella digital buscan perfiles en línea y en redes sociales vinculados a un email o a un número de teléfono
Desventajas
- El plan Starter limita el uso a 2.500 comprobaciones de fraude al mes, con 10 usuarios y 50 reglas personalizadas
- La gestión de casos y el cumplimiento AML están en el nivel Premium, con precio personalizado
Precio: el plan Starter cuesta 699 $/mes e incluye 2.500 comprobaciones de fraude, 10 usuarios y 50 reglas personalizadas. Premium tiene precio personalizado y hay una prueba gratuita bajo petición.
Ideal para: equipos que quieren el fingerprinting dentro de una plataforma única de prevención del fraude y screening AML.
6. Castle
Castle combina device fingerprinting con señales de comportamiento, de IP y de riesgo de cuenta para detectar fraude y abuso a lo largo del recorrido del usuario. Recoge señales de dispositivo mediante SDK de cliente para web y apps móviles, y puntúa los inicios de sesión, los registros y otros eventos de cuenta con su Risk API del lado del servidor.
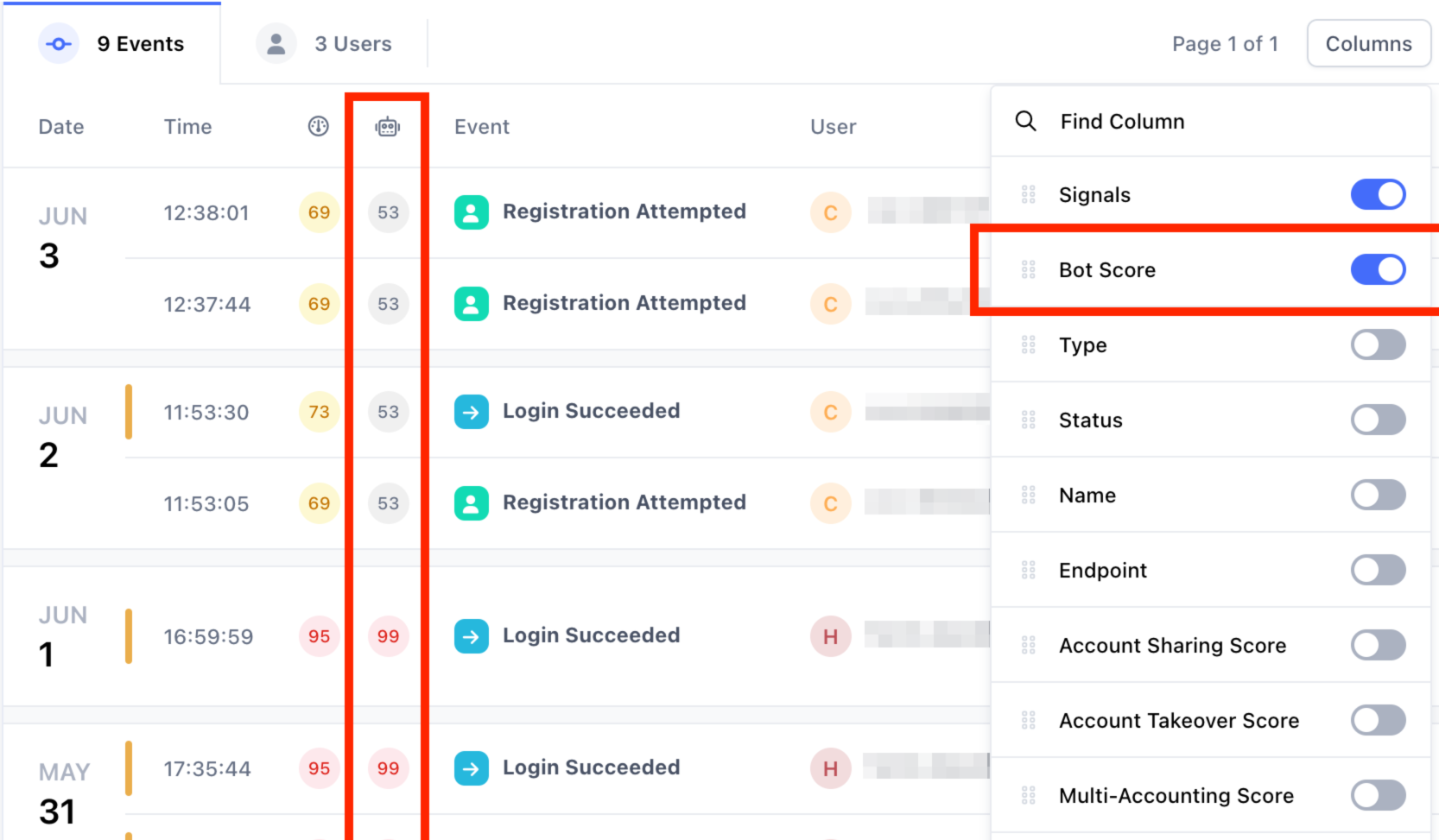
Fuente: docs.castle.io
Ventajas
- SDK con disponibilidad general para aplicaciones web y móviles
- Una IP Intelligence API independiente admite consultas individuales y por lotes
- La detección de emuladores, jailbreak, manipulación y emails desechables está incluida en todos los planes
Desventajas
- Los planes Free y Pro solo conservan los datos 3 y 7 días respectivamente
- El soporte dedicado de configuración e integración solo está disponible en el plan Enterprise
Precio: el plan Free incluye 5 $ de uso (1.000 solicitudes Risk y Filter). Pro cuesta 200 $/mes y Enterprise empieza en 4.000 $/mes.
Ideal para: equipos cuyo problema real es la seguridad del ciclo de vida de las cuentas más que el fingerprinting de uso general.
7. Sardine
Sardine combina device intelligence y biometría de comportamiento para evaluar el riesgo en el onboarding, la actividad de la cuenta y los pagos. Sus señales de dispositivo detectan emuladores, máquinas virtuales, herramientas de acceso remoto, VPN, proxies y bots.
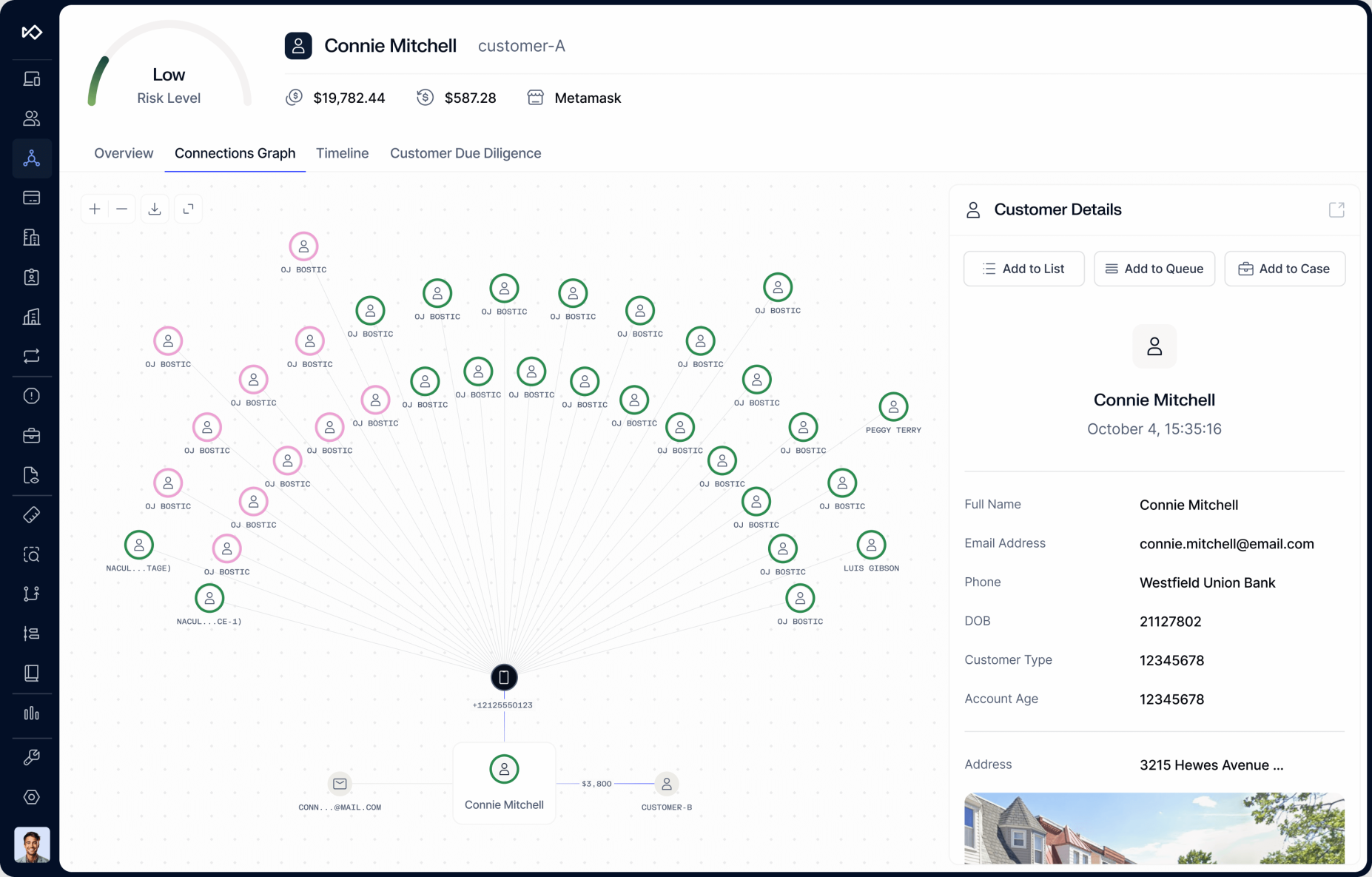
Fuente: sardine.ai
Ventajas
- Captura cuatro identificadores de dispositivo (Device ID, Device Fingerprint, Mobile User ID y Account Device ID) que, según Sardine, sobreviven a restablecimientos de fábrica y reinstalaciones de la app
- La detección de acceso remoto marca herramientas como TeamViewer y AnyDesk que usan los estafadores
- El análisis de vínculos conecta cuentas, dispositivos y pagos para sacar a la luz redes de fraude
Desventajas
- No publica precios ni tiene un plan de autoservicio
- Revisores de G2 señalan una curva de aprendizaje pronunciada para el personal nuevo
Precio: personalizado, con presupuesto a través de ventas.
Ideal para: fintechs y plataformas de pago que quieren device fingerprinting e inteligencia de comportamiento dentro de una plataforma más amplia contra el fraude y los delitos financieros.
8. IPQualityScore
IPQualityScore (IPQS) combina device fingerprinting con señales de IP, proxy, VPN, email, teléfono y otras señales de fraude, devueltas como puntuaciones de riesgo. Su device fingerprinting ayuda a identificar dispositivos recurrentes o duplicados en la web y en apps móviles.
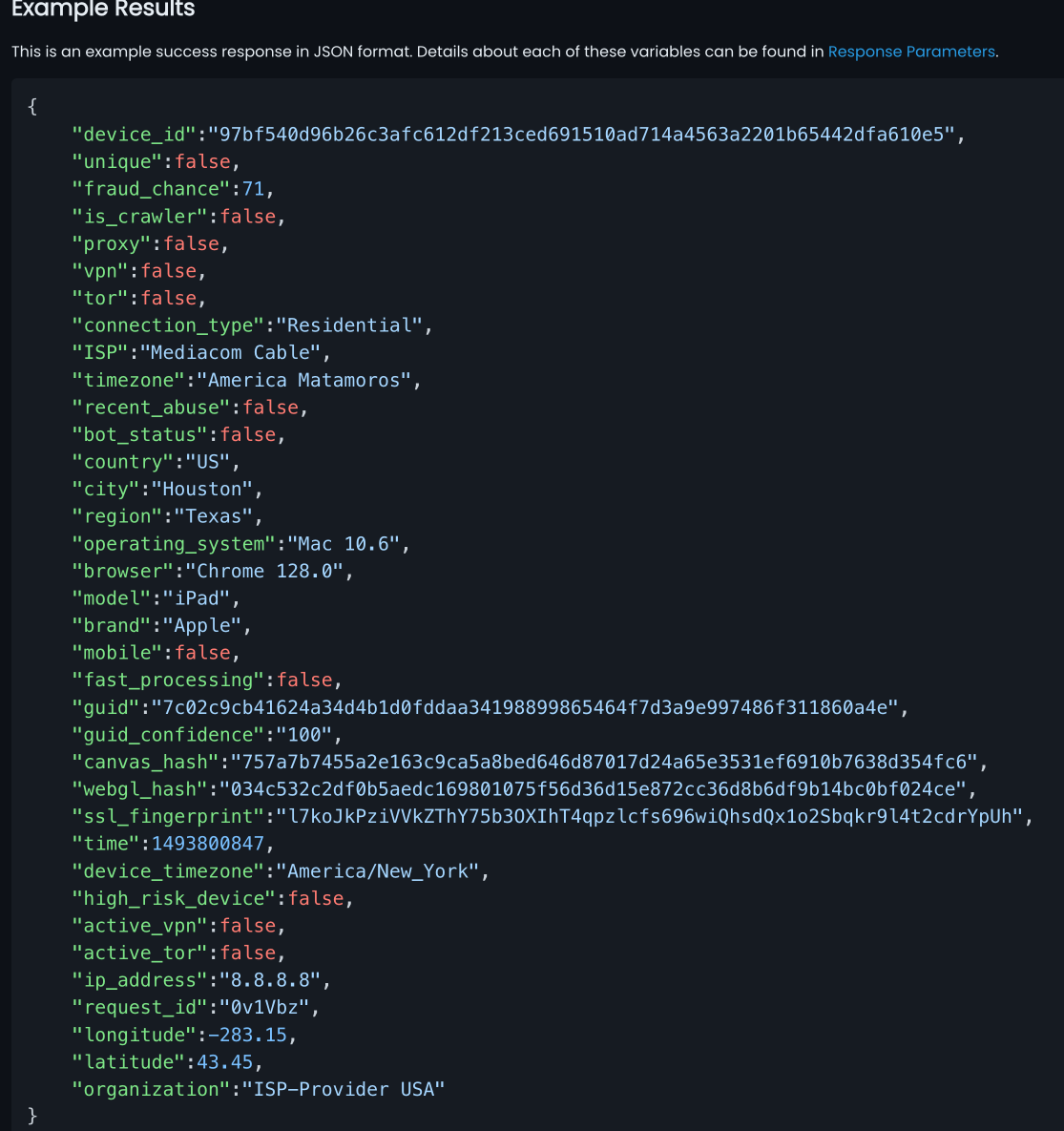
Fuente: ipqualityscore.com
Ventajas
- Las API de listas de permitidos y bloqueados te permiten ajustar los resultados a tu propio tráfico
- Una API de CSV masivo puntúa una lista de usuarios existente en una sola carga
- Los SDK de device fingerprinting cubren apps de Android e iOS, además de sitios web
Desventajas
- La huella del dispositivo es solo una entrada entre muchas, así que trata la puntuación como una señal de riesgo general y no como una identidad de dispositivo independiente
- Algunos revisores de Capterra lo consideran caro para validar solo emails y teléfonos
Precio: un plan gratuito ofrece 1.000 consultas al mes. Los planes de pago aparecen en la página de precios de IPQS, así que comprueba qué nivel incluye device fingerprinting antes de presupuestar.
Ideal para: equipos que quieren fingerprinting junto con señales de IP, email, teléfono y enriquecimiento antifraude a través de una sola API.
9. DataDome
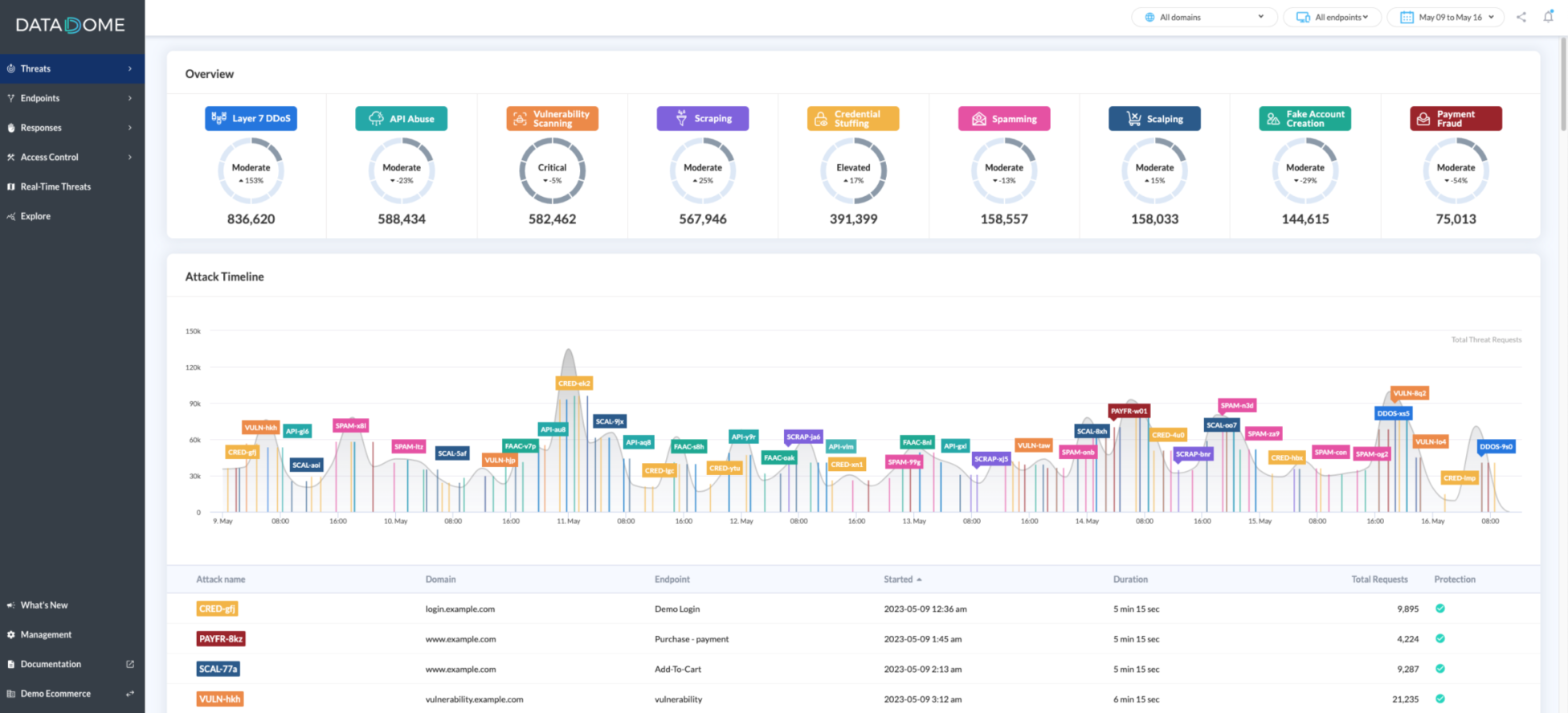
El fingerprinting de DataDome alimenta su plataforma más amplia de detección de bots y fraude. Su Device Check se ejecuta en el dispositivo del usuario, en navegadores web y apps móviles, sin ninguna interacción, como un CAPTCHA que nunca muestra un desafío, para identificar automatización y entornos falsificados.
Fuente: docs.datadome.co
Ventajas
- Se integra con las principales CDN y plataformas edge, como Cloudflare, Fastly, Akamai y Amazon CloudFront
- Revisores de G2 describen el despliegue inicial como rápido
- Revisores de G2 elogian su equipo de soporte y un panel intuitivo
Desventajas
- El plan de entrada Essentials empieza en 3.830 $/mes
- Algunos revisores de G2 mencionan uno o dos meses de ajuste y falsos positivos al principio
Precio: el plan Essentials empieza en 3.830 $/mes, Advanced en 8.670 $/mes y Premium en 10.160 $/mes. Los precios de Enterprise empiezan en 13.270 $/mes.
Ideal para: equipos enterprise que necesitan el fingerprinting como parte de un programa más amplio de gestión de bots. Consulta cside vs DataDome.
10. ClientJS
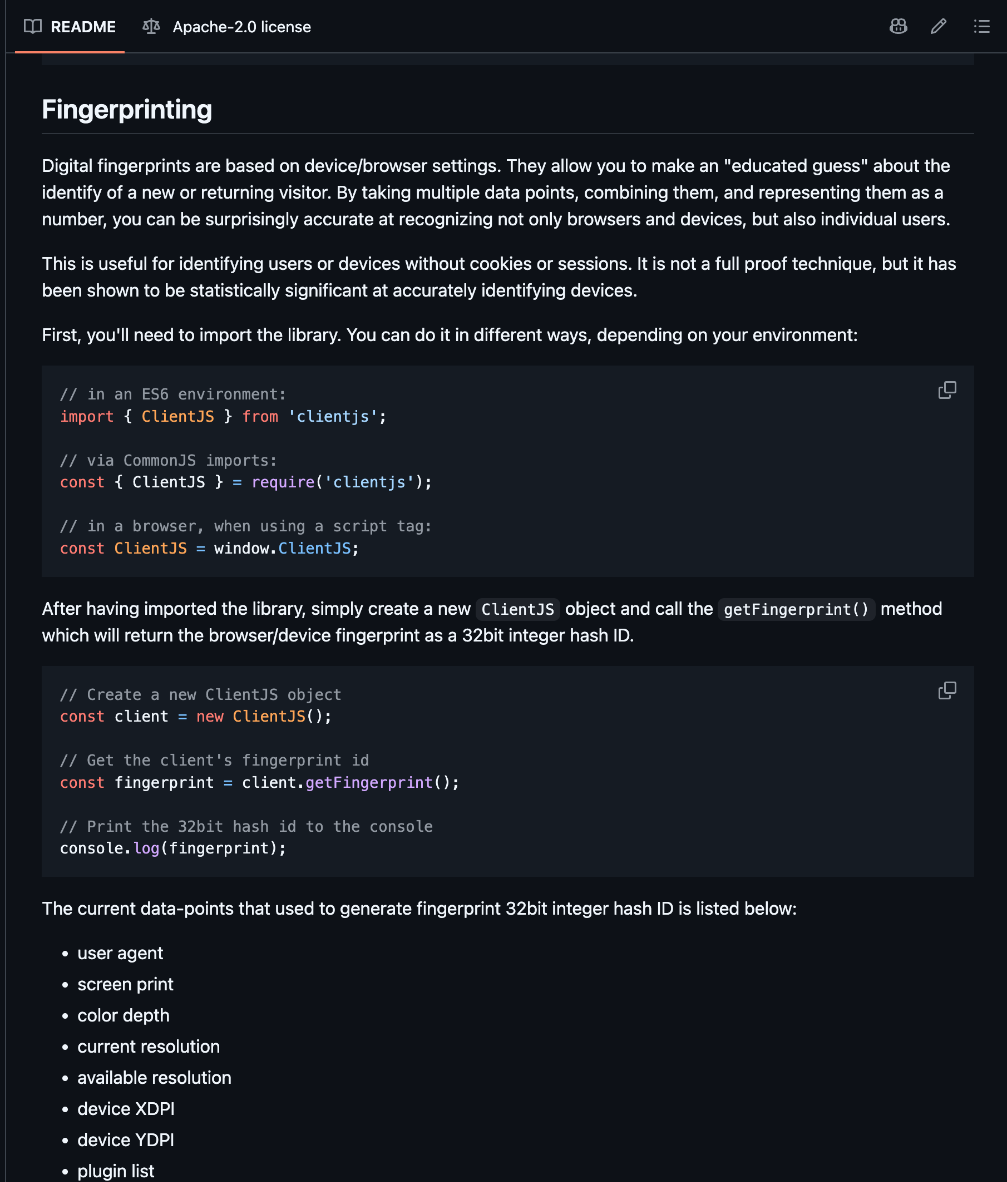
ClientJS es una librería de JavaScript de código abierto que genera huellas de navegador a partir de características del navegador y del dispositivo en el lado del cliente. Encaja en proyectos que necesitan una identificación básica del navegador sin adoptar una plataforma gestionada de device intelligence o antifraude.
Fuente: github.com
Ventajas
- Expone cada dato en bruto que recoge, junto con la huella de 32 bits
- Ligera, con unos 28 KB en el paquete mínimo
- Devuelve una huella con una sola llamada a
getFingerprint()
Desventajas
- No ha publicado ninguna versión en npm desde la 0.2.1, de octubre de 2021
- La cadena del user agent forma parte del hash, así que una actualización del navegador cambia el ID
Precio: gratuita y de código abierto con licencia Apache 2.0.
Ideal para: prototipos y proyectos de bajo riesgo que necesitan una huella simple y gratuita y no requieren la cobertura de señales más amplia de las plataformas comerciales.
Las 10 herramientas de browser fingerprinting de un vistazo
La tabla compara las herramientas por tipo de producto, capacidades principales y precio inicial.
| Herramienta | Tipo | Capacidades principales | Precio inicial |
|---|---|---|---|
| cside | Comercial | ID de dispositivo más señales de bots, agentes de IA y VPN | Nivel gratuito; Business 99 $/mes |
| ThumbmarkJS | Open source más API | Browser fingerprinting; la API añade indicadores de bots y VPN | Gratis; API Pro 15 €/mes |
| FingerprintJS | Open source | Fingerprinting del lado del cliente | Gratis |
| Fingerprint Pro | Comercial | Identificación más Smart Signals | Nivel gratuito; Pro Plus 99 $/mes |
| SEON | Comercial | Device intelligence, prevención del fraude, AML | Starter 699 $/mes |
| Castle | Comercial | Fingerprinting, riesgo de cuenta | Nivel gratuito; Pro 200 $/mes |
| Sardine | Comercial | Inteligencia de dispositivo y de comportamiento | Personalizado, vía ventas |
| IPQualityScore | Comercial | Fingerprinting, señales de IP, email y teléfono | Nivel gratuito; planes de pago publicados |
| DataDome | Comercial | Fingerprinting, detección de bots y tráfico automatizado | Essentials 3.830 $/mes |
| ClientJS | Open source | Solo browser fingerprinting básico | Gratis |
Cómo elegir la herramienta de browser fingerprinting adecuada
La herramienta adecuada depende de lo que necesites que haga la huella:
- Decide qué tiene que hacer la huella. Algunos equipos solo necesitan reconocer un navegador que vuelve. Otros necesitan frenar registros falsos, cuentas compartidas o bots.
- Fija la precisión que puedes aceptar. Las librerías que solo funcionan en el navegador son la opción más débil: ThumbmarkJS sitúa su librería gratuita en torno al 80% de unicidad, y Fingerprint dice que FingerprintJS es "significativamente" menos preciso que su producto de pago. Eso basta para analítica, y es un problema cuando una coincidencia errónea bloquea a un cliente real. Las herramientas que añaden procesamiento del lado del servidor, como Fingerprint Pro y la API de ThumbmarkJS, reducen gran parte de esa diferencia.
- Enumera las señales que necesitas además del ID. Un ID de visitante te dice quién ha vuelto, no qué está haciendo. Comprueba si la herramienta marca bots, agentes de IA, VPN y emuladores, y si te da señales en bruto para tus propias reglas.
- Encaja la herramienta en tu stack. Decide si el fingerprinting es una pieza de un programa de AML o de gestión de bots, o una capa de señales que alimenta tu motor de reglas actual.
- Revisa el despliegue y la privacidad. Pregunta cómo se carga el script y dónde residen los datos. Un script de primera parte en tu propio dominio no necesita cambios de DNS ni redirigir el tráfico.
- Calcula el precio con tu volumen real. Compara cuántas llamadas de API incluye cada plan y cuánto cuesta el exceso, y luego comprueba si las señales clave, la retención de datos y el soporte están en niveles superiores.
- Prueba con tu propio tráfico. Usa un nivel gratuito o una prueba antes de firmar nada. cside, Fingerprint, Castle, IPQualityScore y la API de ThumbmarkJS tienen niveles gratuitos, y SEON ofrece una prueba gratuita bajo petición.
Consigue una huella que llegue con un veredicto de fraude
La identificación del dispositivo es el punto de partida del trabajo antifraude. cside combina un ID de dispositivo persistente con las señales que necesitas para juzgar qué está haciendo ese dispositivo.
Reserva una demo personalizada para ver:
- Cómo un único script de primera parte produce a la vez un identificador y un veredicto de fraude
- Cómo el ID de visitante se mantiene estable con sesiones de incógnito, almacenamiento borrado y cambios de VPN
- Cómo cside distingue en tiempo real los bots, los agentes de IA y las conexiones VPN de los visitantes reales
- Qué implica migrar desde una librería de fingerprinting de código abierto
Reserva una demo o empieza gratis, y prueba Business con una prueba gratuita de 14 días.
Lecturas recomendadas
- Device intelligence y señales de primera parte
- Browser fingerprinting para la prevención del fraude
- El mejor software de device fingerprinting, comparado
- Alternativas a FingerprintJS: opciones de código abierto y comerciales
- cside vs Fingerprint
- Detección de agentes de IA y bots
- Planes de precios de cside