O sequestro de afiliados ocorre quando JavaScript injetado numa página web, ou uma extensão maliciosa do navegador no dispositivo de um visitante, encaminha silenciosamente um clique através do link de afiliado de um atacante antes de o destino real carregar. O atacante recebe uma comissão que o comerciante nunca autorizou. O redirecionamento é acionado dentro do navegador em menos de um segundo, sem deixar rasto nos registos do servidor. Para detetá-lo é necessário monitorizar a execução de JavaScript em sessões reais de visitantes.
Resumo: sequestro de afiliados
- O sequestro de afiliados acontece quando uma extensão de navegador comprometida ou maliciosa, um resolvedor DNS ou um script de terceiros redireciona o tráfego legítimo do comerciante para links de afiliado controlados pelo atacante, capturando comissões sobre transações que o comerciante teria conseguido de qualquer forma.
- O dano é duplo: o comerciante paga comissões sobre vendas não incrementais, e a sessão do utilizador pode ser redirecionada para sites semelhantes ou de phishing.
- A deteção exige monitorização em sessão das chamadas de rede de saída do seu site, porque o redirecionamento acontece depois de a página carregar e antes de a transação se concluir. Os controlos do lado do servidor não o veem.
Sem tempo? Veja as ferramentas de prova de chargeback da cside. Cobre tudo o que se segue numa única implementação.
O sequestro de afiliados é uma forma crescente de abuso de scripts de terceiros no comércio eletrónico. JavaScript injetado intercepta o clique de saída de um utilizador dentro do navegador, encaminha-o através do URL de afiliado de um atacante e envia o utilizador para o destino real. O servidor vê um pedido normal; a fraude está concluída antes de a página seguinte carregar.
Este guia explica como funcionam o sequestro de afiliados e a categoria mais ampla de sequestro de tráfego, como os atacantes evitam a deteção e o que realmente os trava.
O que é o sequestro de afiliados?
O sequestro de afiliados é uma forma de sequestro de tráfego em que JavaScript injetado altera o clique, o link de saída ou o percurso de sessão de um utilizador, fazendo-o passar pelo URL de afiliado de um atacante antes de chegar ao destino real. O utilizador pode continuar a chegar ao site esperado, mas a atribuição e o crédito de comissão passam para o atacante. Como o redirecionamento é acionado dentro do navegador, os registos do servidor, os WAFs e os controlos focados apenas no checkout costumam ver um pedido de página normal enquanto o roubo de receita acontece entre o clique e o destino.
O que é o sequestro de tráfego?
O sequestro de tráfego é quando alguém altera secretamente para onde apontam os links de um site, enviando visitantes para outros sites. Frequentemente por razões maliciosas. Isto é mau para os utilizadores (que são enganados ou expostos a perigo) e para os proprietários de sites (que perdem confiança e receita).
Condicionámos os utilizadores a achar normal que, ao clicar em "Pagar", o ecrã pisque e uma página completamente nova carregue a partir de um domínio totalmente diferente.
Mas isto é um ponto cego enorme, e os atacantes sabem-no.
Por isso, se está a proteger o próprio formulário de pagamento, validando scripts nessa página utilizando a cside, por exemplo, faz todo o sentido que um agente malicioso sequestre antes o clique que leva os utilizadores até lá.
Para mais informação sobre esta tática, veja a nossa atualização de janeiro sobre o PCI DSS para empresas SAQ A.
Esta tática específica é conhecida como clickjacking (simplesmente uma estratégia dentro do sequestro de tráfego), e é habitualmente usada para imitar fluxos de confiança.
Tipos de sequestro num relance
| Termo | O que é | Quem prejudica |
|---|---|---|
| Sequestro de tráfego | Código altera secretamente para onde os links ou a navegação de um site enviam os visitantes | Utilizadores e proprietários de sites |
| Clickjacking | Engana o utilizador para que clique em algo diferente do que vê, muitas vezes através de sobreposições invisíveis | Utilizadores |
| Sequestro de afiliados (sequestro de links) | Redireciona um clique ou sessão através do link de afiliado de um atacante para roubar uma comissão | Programas de afiliados e proprietários de sites |
| Redirecionamento malicioso | Envia um visitante para uma página de burla ou malware a meio do fluxo | Utilizadores e proprietários de sites |
Sequestro de afiliados via SERP vs. via navegador
O sequestro de afiliados ocorre em dois pontos distintos do percurso do utilizador, e cada um exige uma defesa diferente.
O sequestro de afiliados via SERP atinge o utilizador antes de chegar ao seu site. Um afiliado não autorizado faz licitações nas suas palavras-chave de marca no Google ou no Bing, coloca um anúncio acima dos seus resultados orgânicos e interceta utilizadores que pretendiam navegar diretamente para si. O visitante clica no anúncio do afiliado, gerando uma comissão que o editor legítimo nunca ganhou. Este ataque é visível nos painéis de publicidade paga e é tratado por ferramentas de monitorização de pesquisa que analisam leilões de anúncios em busca de violações de palavras-chave de marca.
O sequestro de afiliados via navegador atinge o utilizador depois de este já estar no seu site. JavaScript injetado (através de um script de terceiros comprometido, uma entrada maliciosa num tag manager ou uma extensão de navegador maliciosa) reescreve links de saída, insere cookies de afiliado controlados pelo atacante ou abre redirecionamentos ocultos antes de o utilizador chegar ao destino. O servidor recebe um pedido normal; toda a fraude decorre no navegador antes de a página seguinte carregar. Como é executado após a entrega da página, é invisível para os registos do servidor, os WAF e a monitorização de pesquisa paga.
O relatório de ameaça msclairty[.]com da cside documenta um caso real: uma extensão de navegador a fazer-se passar por Microsoft Clarity eliminou cookies de rastreamento legítimos (_ga, _gid, rtkclickid-store) e substituiu-os pelo cookie de afiliado do atacante (pub=twsc), tudo no navegador do visitante, sem deteções em noventa motores de segurança do VirusTotal.
Os dois tipos de ataque não se excluem mutuamente. Um ator malicioso pode executar o sequestro em SERP para intercetar novos visitantes enquanto scripts no navegador visam silenciosamente utilizadores que chegam de forma orgânica ou através de campanhas pagas. Fechar uma lacuna enquanto a outra permanece aberta é apenas uma defesa parcial.
Sequestro de afiliados na prática: um cenário de download de software
Os sites de download de software pagam algumas das comissões por clique e por instalação mais elevadas do marketing de afiliados, o que os torna a categoria mais visada. Veja como um ataque via navegador decorre tipicamente num site que gere um programa de afiliados através de uma rede como a CJ Affiliate ou a Impact.com.
- Uma tag de análise de terceiros carregada através de uma entrada de gestor de tags fica comprometida. O seu payload está ofuscado e só se ativa para visitantes que ainda não têm um cookie de sessão específico, tornando-o invisível nas execuções de QA padrão.
- Quando um visitante chega à página de download, o script injetado chama
document.querySelectorAll('a.dlink')e reescreve ohrefde cada link, encaminhando os cliques através do URL de redirecionamento de afiliado do atacante com o ID de editor do atacante como parâmetro de rastreamento. - O visitante clica em "Descarregar". O seu navegador segue o redirecionamento de afiliado, que escreve um cookie de rastreamento e encaminha-o para o download real. O ficheiro chega. O visitante não nota nada de invulgar.
- A rede de afiliados regista o clique sob o ID de editor do atacante. O painel do comerciante credita a conversão a um editor que nunca autorizou. O canal de referência real não recebe nada.
Os registos do servidor mostram uma sequência limpa: carregamento de página, clique, download. A fraude só é visível dentro do navegador, no momento em que o script reescreve o link. A cside é implementada como um único snippet de JavaScript próprio (first-party) e monitoriza a execução de scripts em sessões reais de visitantes, sinalizando a chamada a querySelectorAll e a mutação do link no instante em que ocorrem, antes de qualquer clique, e exibindo o ID de editor não autorizado no painel.
Como funciona a fraude de afiliados?
O sequestro de afiliados é a forma mais comum: código malicioso força o clique ou a sessão de um utilizador a passar pelo link de afiliado do atacante antes de o destino real carregar, de modo que o atacante recebe uma comissão que o visitante nunca teve intenção de gerar. De forma mais ampla, a fraude de afiliados acontece quando alguém abusa de programas de afiliados (que pagam por cliques ou vendas) forçando utilizadores a passar pelos seus links especiais, mesmo que o utilizador nunca tivesse essa intenção. Isto é injusto tanto para o site real como para as empresas que gerem os programas de afiliados.
Uma tática comum é o sequestro de links, em que um script redireciona um utilizador através do link de afiliado do atacante antes de chegar ao destino final. Em casos mais sofisticados, os atacantes inserem links de afiliado dinamicamente apenas para determinados utilizadores de alto valor, ou com base em sinais do navegador, dificultando a deteção.
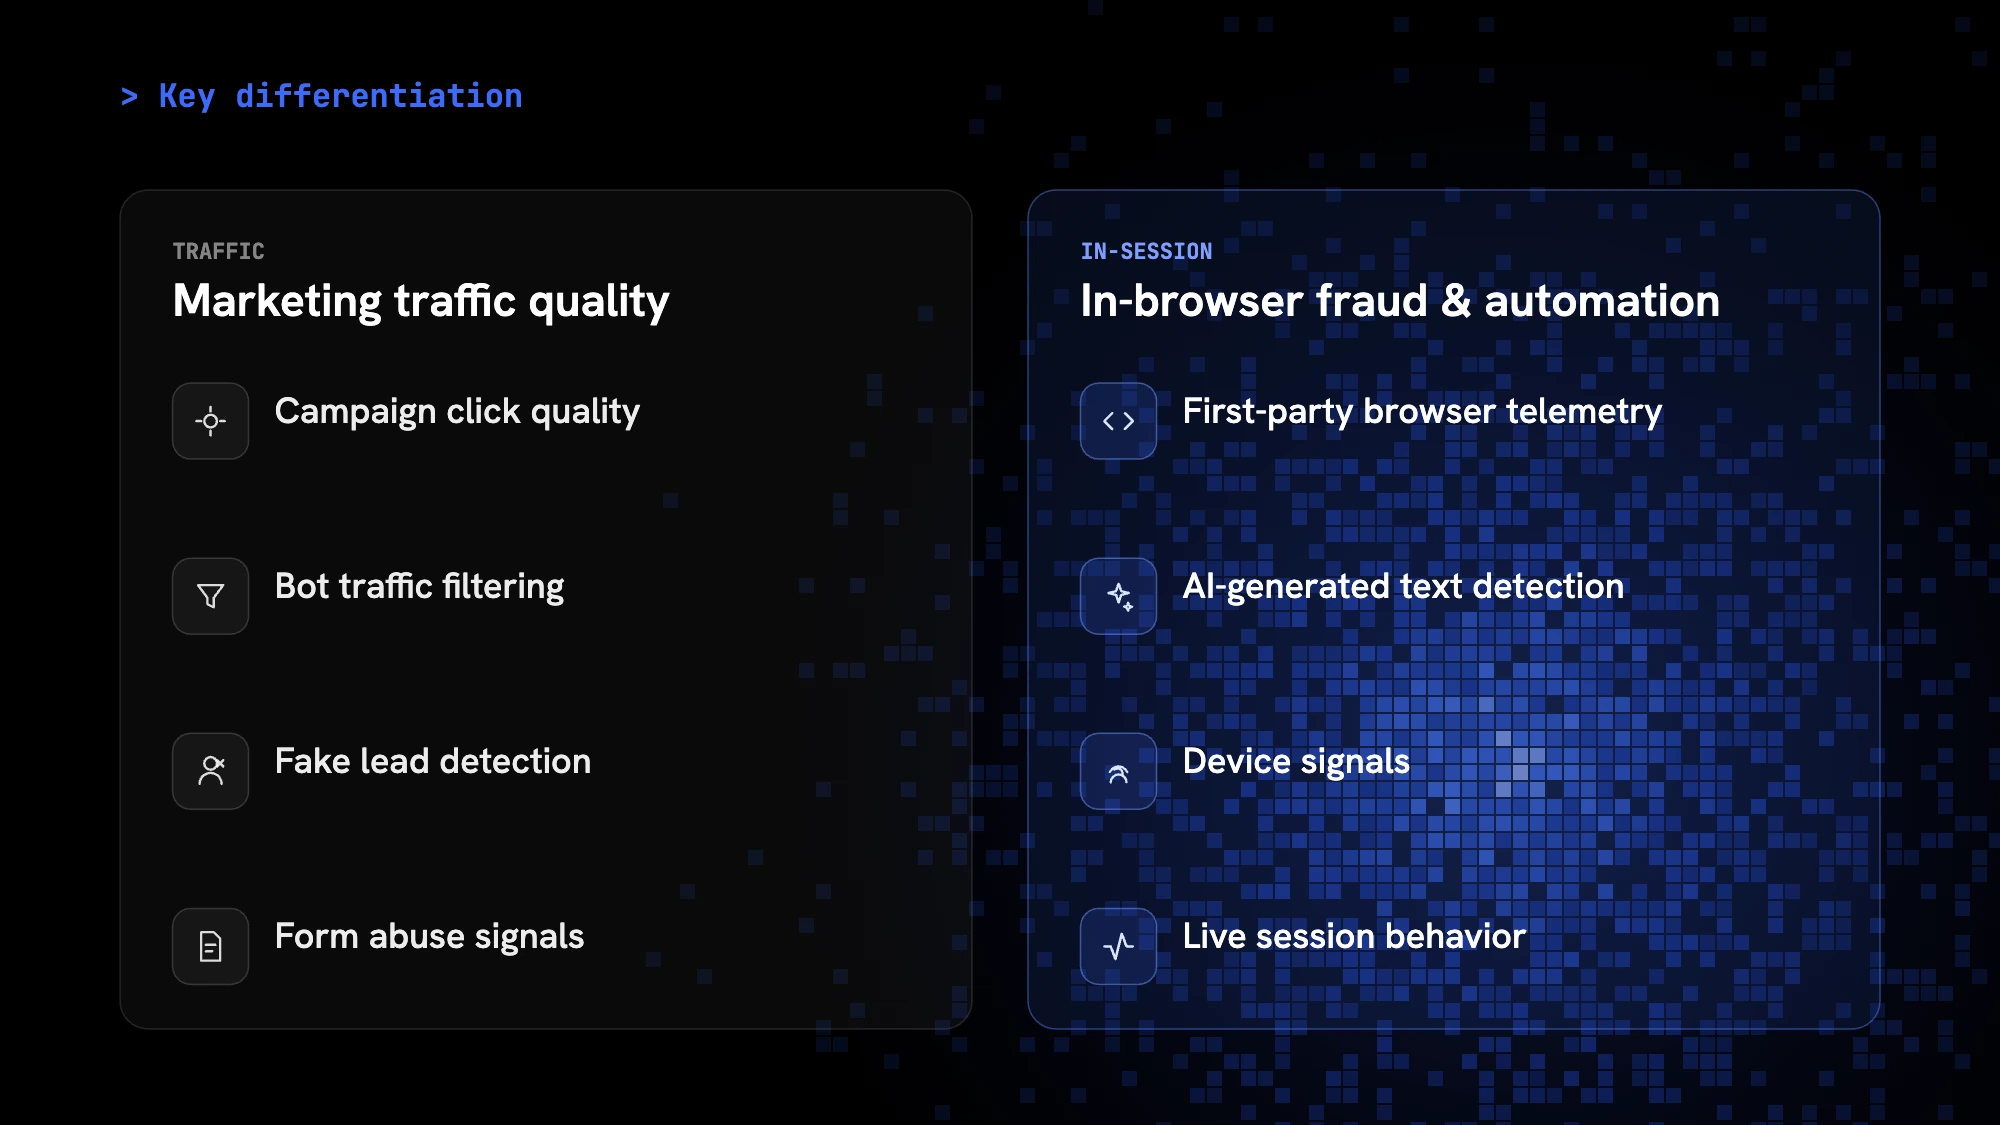
As verificações de qualidade de tráfego podem sinalizar a qualidade dos cliques de campanha, a filtragem de tráfego de bots, leads falsos e sinais de abuso de formulários. A visibilidade de sessão no navegador acrescenta a visão em tempo de execução que mostra quando o JavaScript reescreve links, abre redirecionamentos ocultos ou manipula cookies de atribuição dentro da página.
Como sabe se o sequestro de afiliados está a acontecer no seu site?
O sequestro de afiliados não deixa rasto nos registos do servidor porque o redirecionamento é acionado dentro do navegador. Estes sinais surgem quando tem visibilidade do lado do cliente:
- Lacunas de atribuição nos painéis de afiliados. As conversões geradas pelas suas campanhas pagas começam a creditar um ID de afiliado desconhecido que nunca autorizou.
- Percursos de referência inconsistentes. Utilizadores que chegam de tráfego direto ou pago passam por um domínio adicional antes do checkout, visível apenas em rastreios de pedidos ao nível do navegador, não nos registos de acesso do servidor.
- Scripts a consultar elementos de link em tempo de execução. Um script que chama
document.querySelectorAll('a')ou anexa listeners de clique a todos os links de saída é um forte indicador de reescrita de links. - Comportamento de redirecionamento condicionado por cookies. O sequestro ativa-se apenas para visitantes sem um cookie específico, tornando quase impossível reproduzi-lo em sessões de QA que reutilizam o mesmo perfil de navegador.
- Lacunas de comissão zero. Os relatórios de gastos com anúncios mostram impressões e cliques pagos, mas os painéis do programa de afiliados creditam conversões a um editor que não autorizou.
O Internet Crime Complaint Center (IC3) do FBI recebeu 880.418 queixas em 2023, com perdas totais reportadas superiores a 12,5 mil milhões de dólares (fonte: Relatório Anual do IC3 de 2023). A fraude de cliques de afiliados é sistematicamente subestimada nesses números: os registos do servidor mostram uma sequência de pedidos normal mesmo quando o redirecionamento é acionado do lado do cliente.
Como acontecem estes ataques? (com excertos de código simples)
Os atacantes usam JavaScript oculto em sites.
Veja como funciona, passo a passo:
1. A detetar o seu navegador
O script começa por verificar que navegador está a usar:
// Verifica se está a usar Chrome, Firefox, Safari, etc.
function getBrowser() {
  // ...deteta o tipo de navegador...
}
2. A substituir links de download
Encontra todos os links de download e altera o que acontece quando lhes clica:
// Encontra todos os links de download e altera o seu comportamento
let links = document.querySelectorAll('a.dlink');
for (let link of links) {
  link.setAttribute('href', 'javascript:void(0);');
  link.addEventListener('click', function () {
    // Em vez de descarregar, é redirecionado
    window.open('https://malicious-redirect[.]com', "_blank");
  });
}
3. A rastrear e limitar redirecionamentos
Para não ser demasiado óbvio, o script usa cookies para limitar a frequência com que é redirecionado:
function hasCookie() {
  return document.cookie.includes('wpdlInterval=1');
}
Como prevenir o sequestro de afiliados
O sequestro de afiliados é acionado dentro do navegador do visitante, não no seu servidor, pelo que os controlos de segurança convencionais estão no lugar errado. Estes passos visam a camada do navegador:
-
Faça o inventário dos scripts de terceiros em cada página. O código de sequestro entra através de entradas comprometidas no gestor de tags, scripts de anúncios maliciosos ou extensões maliciosas do navegador. Precisa de um inventário em tempo real de execução, não de uma verificação estática de código.
-
Alerte para mutações em links de saída em tempo de execução. Monitorize scripts que chamam
document.querySelectorAll('a'), sobrescrevem atributoshrefem elementos de link, ou anexam listeners de clique a todos os links de saída. Scripts legítimos raramente modificam links; scripts de sequestro de afiliados quase sempre o fazem. -
Compare com a sua lista de editores autorizados. Se o seu painel de afiliados creditar um ID de editor que nunca autorizou, esse é o sinal depois do facto. Automatize comparações dos relatórios de afiliados com a sua lista de editores aprovados para que as lacunas surjam rapidamente.
-
Teste em perfis de navegador novos a partir de várias regiões. Os scripts de sequestro só se ativam quando um cookie específico está ausente, tornando-os invisíveis em sessões de QA que reutilizam o mesmo perfil de navegador. Testar a partir de perfis limpos em diferentes locais expõe o comportamento de redirecionamento condicional.
-
Aplique uma Política de Segurança de Conteúdo (CSP) rigorosa. Uma CSP que limita as fontes de scripts aprovadas reduz os canais que os atacantes podem usar para injetar novos scripts. Não deteta o sequestro através de scripts já na lista branca, mas eleva o custo do ataque.
-
Implemente monitorização de segurança na camada do navegador. A monitorização do lado do cliente que observa a execução de JavaScript durante sessões reais de visitantes pode sinalizar navegações não autorizadas e reescritas de links em tempo real. Este é o único controlo que vê o redirecionamento de afiliado no momento em que é acionado. A cside executa esta monitorização através de JavaScript próprio (first-party), o que evita a remoção pelos bloqueadores de anúncios que afeta as tags de segurança de terceiros.
O que é que isto significa para si?
- Para os utilizadores: Pode acabar em sites fraudulentos ou perigosos, ou o seu computador pode ficar infetado.
- Para os proprietários de sites: Os seus visitantes perdem confiança, a sua reputação sofre, corre o risco de violações de conformidade e perde receita real.
Como pode identificar e prevenir isto?
Para os utilizadores:
- Tenha cuidado com links de download, especialmente em sites desconhecidos.
- Use uma extensão de navegador ou bloqueador de anúncios que avise sobre redirecionamentos suspeitos.
- Mantenha o seu navegador e antivírus atualizados.
Para os proprietários de sites:
- Faça verificações regulares ao seu site em busca de scripts desconhecidos.
- Use plugins de segurança e mantenha o seu software atualizado.
- Configure alertas para padrões de tráfego invulgares.
Considerações finais
O sequestro de tráfego e a fraude de afiliados são ameaças reais. Ao compreender como estes ataques funcionam, pode proteger-se melhor a si próprio e ao seu site. Mantenha-se alerta e seja sempre cauteloso com links desconhecidos.
Para os proprietários de sites, a defesa está na visibilidade da camada do navegador. O código de sequestro de afiliados e de redirecionamento só se revela em tempo de execução no navegador, pelo que a monitorização de segurança do lado do cliente que faz o inventário de cada script e alerta para alterações não autorizadas em links de saída é o que o deteta. A cside também sinaliza os agentes de IA e bots que cada vez mais automatizam este abuso.
Registe-se para começar ou marque uma demonstração.



