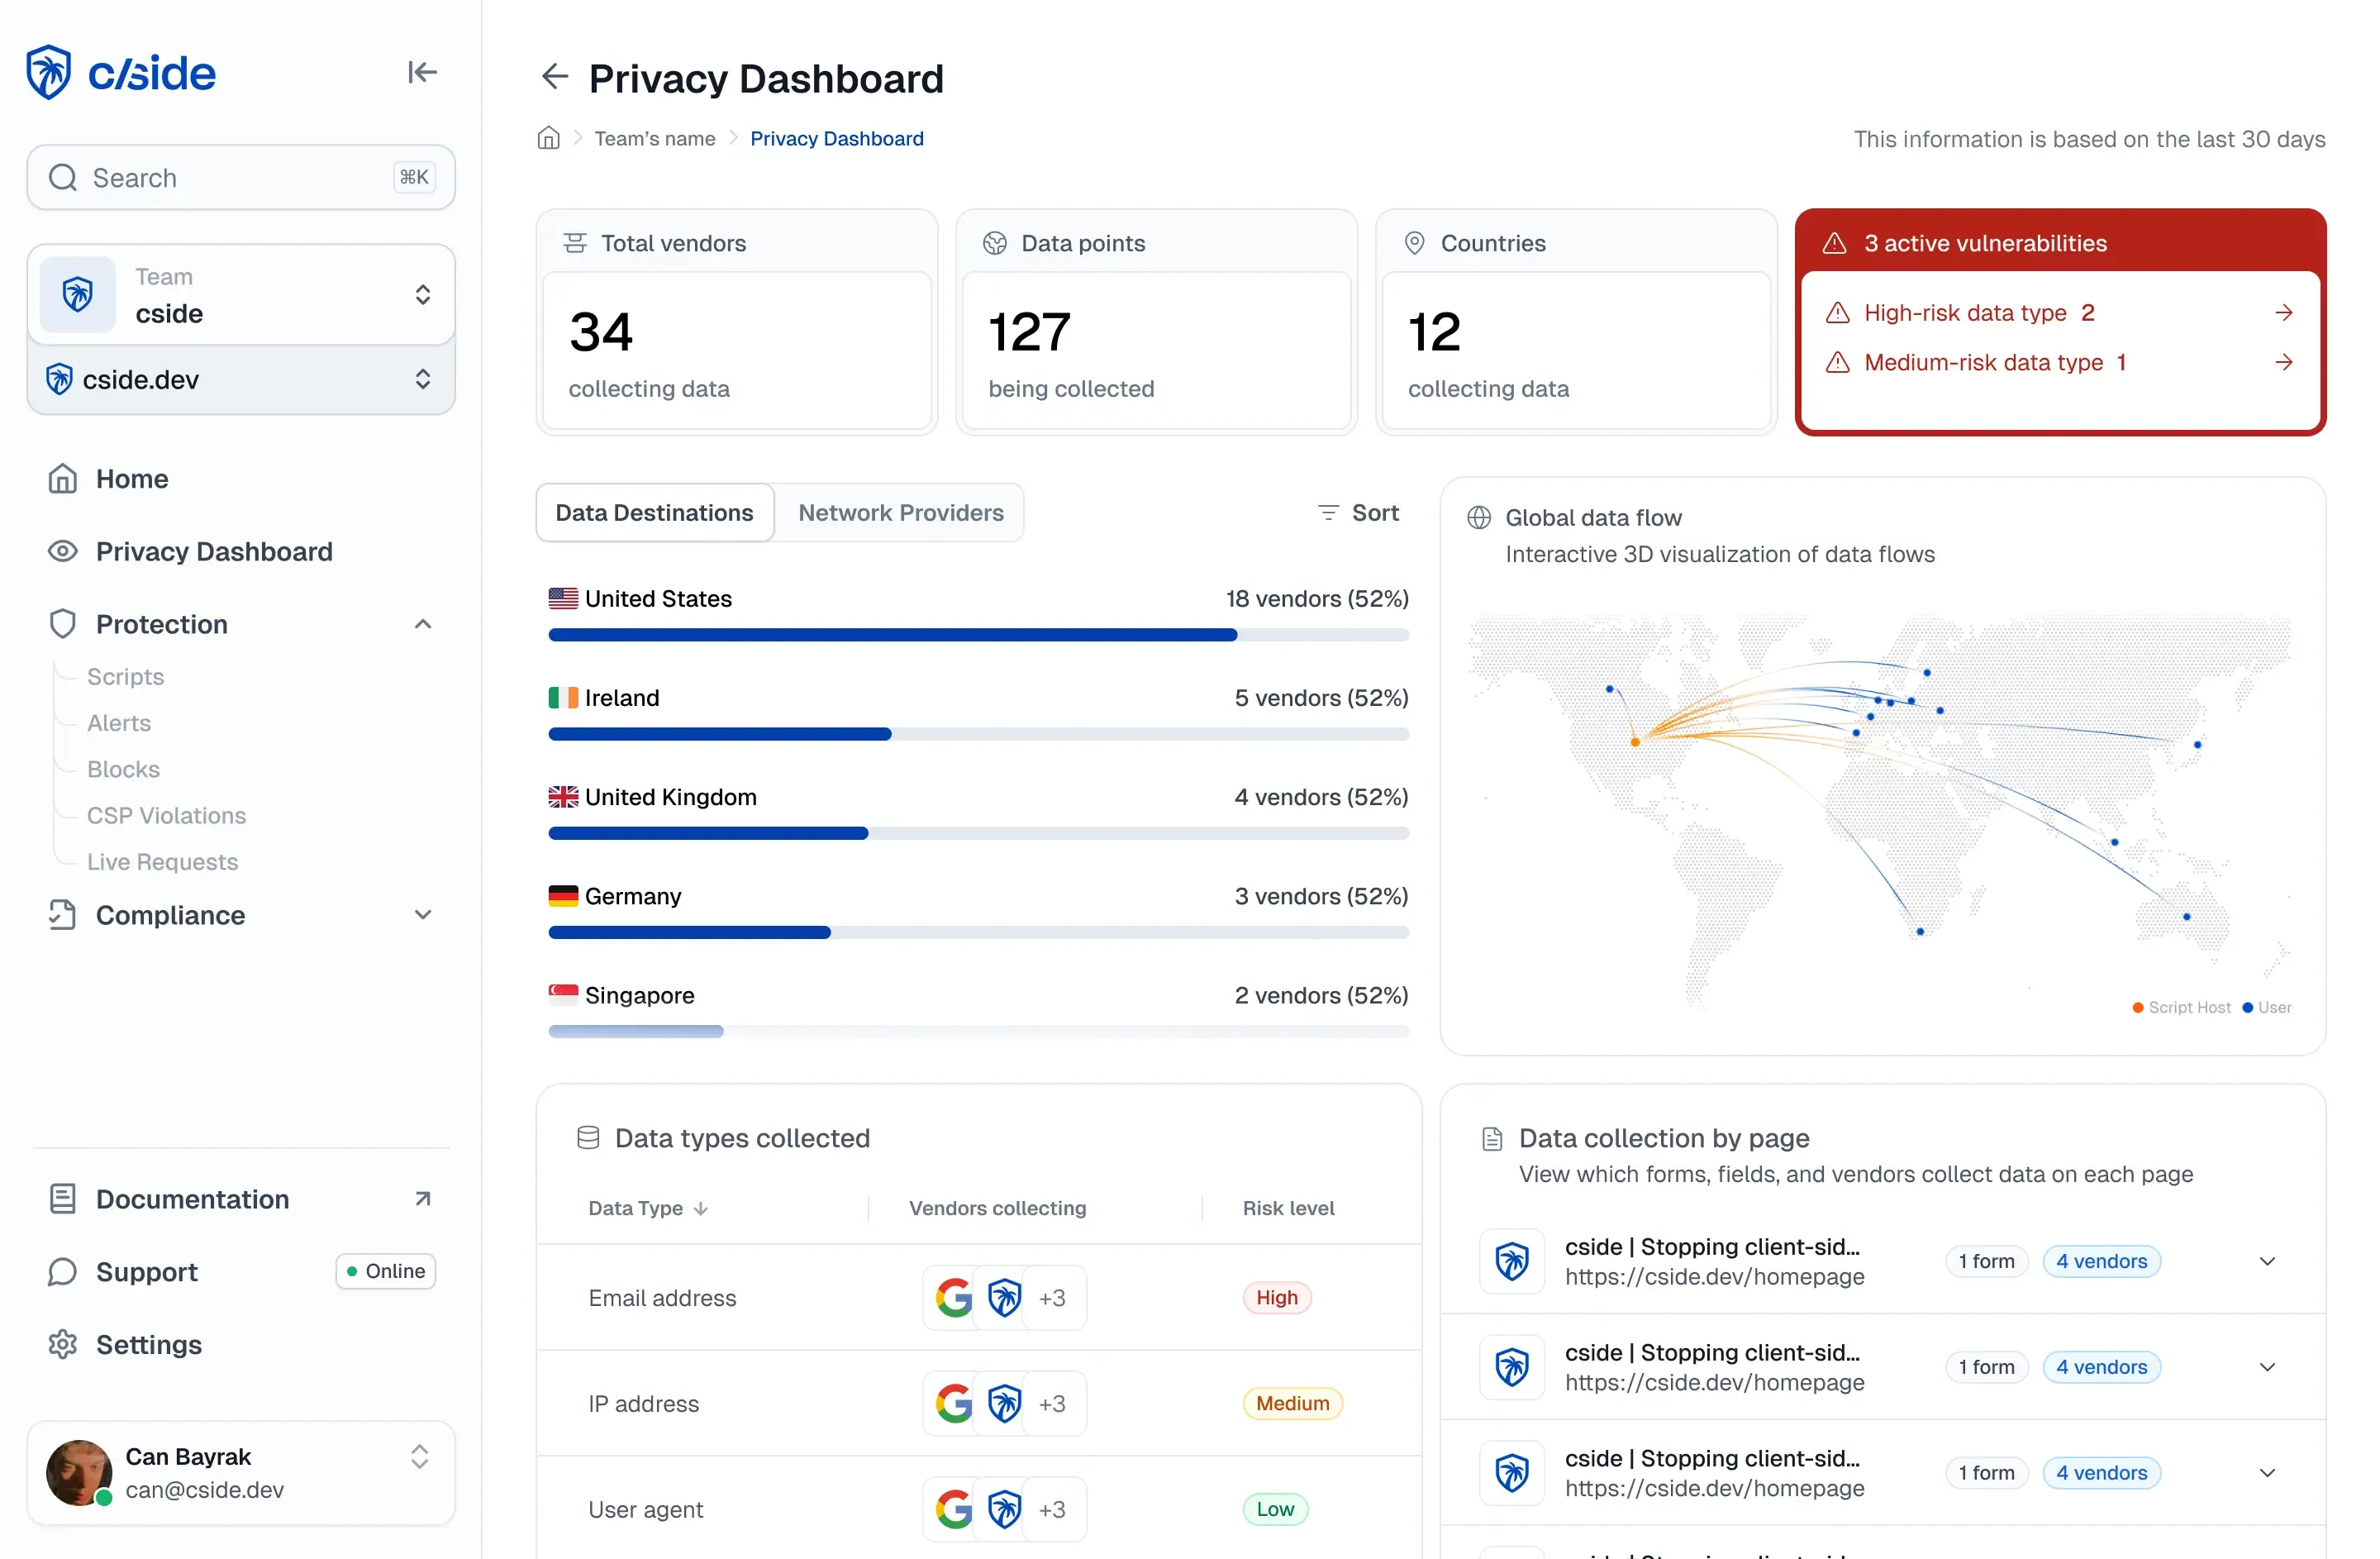
Un logiciel de prévention de la prise de contrôle de compte détecte ou bloque un accès non autorisé à un compte, y compris lorsque l'attaquant détient des identifiants volés valides. La catégorie couvre les fournisseurs d'identité et de MFA, les suites antifraude, la biométrie comportementale, la gestion des bots et le fingerprinting au niveau du navigateur. La plupart des équipes utilisent deux ou trois de ces couches et les relient entre elles, car chacune surveille un moment différent de la session.
En bref : logiciels de prévention de la prise de contrôle de compte
- Trois couches, trois rôles : l'identité et le MFA (Okta, Microsoft Entra ID Protection) prouvent qui se connecte. Les suites antifraude (Sift, Forter) et la biométrie comportementale (BioCatch) évaluent ce que fait le compte. Les outils navigateur et bots (cside, Castle, DataDome, Cloudflare, HUMAN) jugent si la session elle-même est humaine et fiable.
- Le MFA est un minimum : les jetons de session volés et le phishing adversary-in-the-middle (AiTM) passent outre un second facteur. La brèche de Crypto.com en 2022 a contourné le 2FA et a permis de retirer plus de 30 millions de dollars de 483 comptes.
- La liste restreinte : cside pour des signaux bruts d'appareil et de navigateur dans vos propres règles, Castle pour le web et les applications mobiles, BioCatch pour la banque, Sift ou Forter pour une suite antifraude gérée, et DataDome, Cloudflare ou HUMAN pour le trafic de bots à grande échelle.
Peu de temps ? Découvrez comment la protection contre la prise de contrôle de compte de cside ajoute l'intelligence du navigateur et de l'appareil à une stack de prévention de l'ATO existante.
Vous découvrez la prise de contrôle de compte ? Commencez par ce qu'est la prise de contrôle de compte (ATO).
Comment nous avons évalué ces outils
La prise de contrôle de compte a plusieurs points d'entrée tout au long du parcours de connexion. Ce guide classe donc les outils selon l'étape de la chaîne d'attaque qu'ils défendent réellement : la validation des identifiants (credential stuffing et tests de connexion par des bots), l'accès au compte, la persistance de la session et la monétisation. Au sein de chaque couche, nous avons comparé la manière dont l'outil fournit son signal (des données brutes sur lesquelles vous agissez, ou un score figé) et la transparence de ses tarifs.
Ce guide a pour but d'aider les équipes fraude et les dirigeants à construire une stack qui évite les rétrofacturations frauduleuses et protège leurs utilisateurs. Les pertes sont élevées : selon PaymentsJournal, la fraude par prise de contrôle de compte a coûté 15,6 milliards de dollars aux consommateurs en 2024, contre 12,7 milliards l'année précédente.
Comparer la prévention de l'ATO par couche de défense
Les comparatifs qui rassemblent outils d'identité, suites de fraude et outils navigateur dans un même tableau masquent la vraie question : quelle couche vous manque-t-il ? Un fournisseur de MFA, une suite de fraude et un outil de couche navigateur font trois métiers différents à trois moments différents de la session.
| Couche de défense | Ce qu'elle prouve | Quand elle agit | Angle mort qu'elle laisse |
|---|---|---|---|
| Identité / MFA | Qui s'authentifie | À la connexion, avant la session | Vol de session et AiTM une fois le facteur validé |
| Suite de fraude | Si les actions du compte semblent risquées | Après la connexion, au moment de la transaction | Sessions automatisées ou détournées qui agissent « normalement » jusqu'au paiement |
| Navigateur + bots | Si la session elle-même est humaine et fiable | Dans la page, pendant la session | Politique d'identité côté serveur et historique de transactions inter-marchands |
Lisez le tableau par sa dernière colonne. La faiblesse de chaque couche est la raison d'être d'une autre. Achetez pour combler l'angle mort que vous avez réellement, pas pour collectionner la plus longue liste de fonctionnalités.
Types de logiciels de prévention de la prise de contrôle de compte
| Catégorie | Ce qu'elle fait | Étapes ATO couvertes | Exemples de fournisseurs |
|---|---|---|---|
| Suites antifraude complètes | Combinent signaux de compte, de transaction, de comportement et de risque de fraude | Connexion, post-connexion, transaction | Sift, Forter |
| Solutions de fingerprinting | Identifient appareils, navigateurs, risque réseau et anomalies de session | Avant la connexion, connexion, en session | cside, Castle |
| Biométrie comportementale | Évalue la façon dont un utilisateur tape, se déplace et manipule l'appareil | Connexion, en session | BioCatch |
| MFA et identité | Authentification à second facteur et basée sur le risque à la connexion | Accès au compte | Okta, Microsoft Entra ID Protection |
| WAF et gestion des bots | Protection au niveau réseau, limitation de débit, scoring des bots | Validation des identifiants | Cloudflare, DataDome, HUMAN Security |
Suites antifraude complètes
Les suites antifraude complètes visent à être des plateformes tout-en-un couvrant la fraude au paiement, la prise de contrôle de compte et les faux comptes, et certaines s'étendent à la conformité LCB-FT et à la vérification KYC. Elles sont puissantes, mais leurs tarifs visent des budgets de grands comptes et elles demandent un réglage continu pour contenir les faux positifs.
Sift et Forter en sont des exemples. Elles analysent les données de transaction, surveillent le comportement après connexion et utilisent un apprentissage automatique entraîné sur des données de fraude inter-marchands. La plupart intègrent aussi une forme de fingerprinting d'appareil dans le score de risque.
Solutions de fingerprinting
Les solutions de fingerprinting collectent des données au niveau de l'appareil et du navigateur. Lorsque le fingerprint d'une nouvelle connexion ne correspond pas à la référence du compte, et que d'autres signaux vont dans le même sens, c'est un indice fort qu'une prise de contrôle est en cours ou déjà réalisée.
Des plateformes comme cside détectent les nouveaux appareils, les voyages impossibles, l'utilisation de VPN et de proxy, et les incohérences de fingerprint. Elles transmettent ensuite ces signaux à des mécanismes d'application comme le MFA renforcé ou le scoring de risque.
Les signaux au niveau du navigateur à surveiller, qu'aucun score côté serveur ne peut voir seul :
navigator.webdriveret indicateurs d'automatisation : la propriété que les navigateurs exposent lorsqu'une session est pilotée par WebDriver ou CDP, plus les traces résiduelles que les plugins stealth tentent de masquer sans y parvenir.- Fuites CDP et du runtime : l'activité du Chrome DevTools Protocol et les artefacts
Runtimequi trahissent un navigateur headless ou piloté à distance, même lorsque le user agent paraît ordinaire. - Dérive du fingerprint : le même compte présente des fingerprints d'appareil incohérents ou changeants d'une connexion à l'autre, une marque typique des fermes de bots et des outils partagés de rejeu de session.
- Comportement des proxys résidentiels et des VPN : des signaux montrant qu'une IP résidentielle apparemment propre sert à blanchir du trafic automatisé, au-delà de ce qu'une liste de blocage d'IP peut vous apprendre.
- Scripts malveillants dans la page : des superpositions de vol d'identifiants ou une logique de redirection AiTM injectées par des scripts tiers ou first-party, visibles à l'exécution sur la page où l'utilisateur serait hameçonné.
Solutions MFA et d'identité
Les solutions MFA ajoutent une seconde étape de vérification à la connexion elle-même. Elles ne détectent pas la fraude et n'analysent pas les données de l'appareil par elles-mêmes. Elles rendent simplement plus difficile l'authentification avec des identifiants volés.
Okta exige un second facteur avant d'accorder l'accès et peut renforcer la vérification lorsqu'une connexion paraît inhabituelle. Microsoft Entra ID Protection évalue le risque de connexion et le transmet à l'Accès conditionnel, qui peut alors exiger le MFA ou bloquer la connexion. Le MFA traditionnel est de plus en plus contourné par de nouvelles tactiques d'attaque : le fournisseur d'authentification MojoAuth a indiqué avoir bloqué 4,2 milliards de tentatives d'attaque d'authentification sur sa plateforme en 2025, avec un détournement de session en hausse de 127 % sur un an.
Solutions adjacentes
Les WAF comme Cloudflare et AWS WAF protègent contre les attaques web générales et ajoutent une limitation de débit de base sur les endpoints de connexion. Un jeu de règles WAF de base juge les requêtes d'après l'IP, les en-têtes, les chemins et le débit, et non d'après l'appareil ou le comportement dans la page. Il repère donc la force brute simple mais laisse passer le credential stuffing réparti sur des milliers d'IP. Les deux fournisseurs vendent des modules complémentaires qui vont plus loin : Cloudflare Bot Management et le groupe de règles de prévention de la prise de contrôle de compte d'AWS WAF Fraud Control.
Les plateformes de gestion des bots comme DataDome et HUMAN Security séparent le trafic humain du trafic automatisé. Elles utilisent des défis et l'analyse comportementale pour arrêter le credential stuffing à fort volume, et les bots pilotés par l'IA conçus pour imiter le comportement humain relèvent la barre pour tous les fournisseurs de la catégorie.
Les services de renseignement sur les identifiants en amont complètent le tableau. Ils surveillent les marchés du dark web et les journaux d'infostealers à la recherche d'identifiants volés appartenant à vos utilisateurs, et ils sont purement préventifs.
Comment acheter sur les trois couches
N'achetez pas la plus longue liste de contrôle. Achetez la couche que votre chemin d'attaque laisse ouverte.
- Cartographiez votre chemin. Écrivez connexion, validation, accès, persistance de la session et monétisation, puis notez quelle couche surveille chaque étape.
- Trouvez le point de défaillance unique. Si le MFA est votre principal contrôle anti-ATO, demandez-vous ce qui se passe après l'authentification. Si une plateforme de fraude n'évalue que les transactions, demandez-vous ce qui se passe avant qu'une transaction suspecte ne l'atteigne.
- Évitez les signaux en double sans action partagée. Deux outils qui signalent tous deux un « nouvel appareil » apportent peu si aucun de ces signaux ne change la décision.
- Faites une vraie preuve de concept. Rejouez des incidents passés dans la couche candidate et vérifiez si elle aurait signalé la session suspecte, pas seulement la transaction.
- Câblez le relais. Une alerte de la couche navigateur doit déclencher un MFA renforcé chez votre fournisseur d'identité ou alimenter un score de risque dans votre suite de fraude. Envoyez-la par API ou webhook pour que chaque couche agisse sur les preuves des autres.
Les 10 meilleurs outils de prévention de la fraude par prise de contrôle de compte, en détail
Les outils ci-dessous couvrent différentes parties de la stack de prévention de l'ATO, et le bon choix dépend de la couche que vous devez renforcer. Les tarifs reflètent ce que chaque fournisseur publie en octobre 2026.
| Outil | Couche de défense | Idéal pour | Tarifs publiés |
|---|---|---|---|
| cside | Intelligence du navigateur et de l'appareil | Des signaux bruts d'appareil et de navigateur dans vos propres règles d'authentification ou de fraude | Gratuit jusqu'à 1 000 appels API/mois ; Business 99 $/mois |
| Castle | Fingerprinting et scoring de risque | Une seule plateforme pour le web et les applications mobiles natives | Gratuit ; Pro 200 $/mois ; Enterprise à partir de 4 000 $/mois |
| BioCatch | Biométrie comportementale | Les banques qui évaluent le comportement pendant toute la session | Non publiés |
| Okta | Identité et MFA | Des contrôles anti-ATO au sein d'un programme d'identité plus large | Workforce Identity à partir de 6 $/utilisateur/mois, minimum annuel de 1 500 $ |
| Microsoft Entra ID Protection | Identité et MFA | Les organisations déjà sur Microsoft 365 ou Azure | Inclus dans Entra ID P2 (10 $/utilisateur/mois) et Entra Suite (12 $/utilisateur/mois) |
| Sift | Suite de fraude | Les équipes fraude qui évaluent ATO, paiements et faux comptes au même endroit | Non publiés |
| Forter | Suite de fraude | Les marchands e-commerce et les programmes de fidélité importants | Non publiés |
| DataDome | Gestion des bots | Une défense anti-bots à faible friction à l'échelle des grands comptes | Bot Protect à partir de 3 830 $/mois |
| Cloudflare Bot Management | WAF et gestion des bots | Les sites déjà sur un plan Enterprise de Cloudflare | Module Enterprise, sur devis uniquement |
| HUMAN Security | Gestion des bots | La défense contre le credential stuffing à l'échelle des grands comptes | Non publiés |
1. cside

Beaucoup d'équipes de sécurité ont besoin de plus de visibilité sur la session elle-même. cside comble ce manque avec l'intelligence du navigateur et de l'appareil. Son produit d'intelligence des appareils collecte plus de 250 signaux d'appareil, de réseau et de comportement par session, couvrant le fingerprinting d'appareil, la détection de VPN et de proxy, les signaux d'automatisation et la détection des agents IA. Ces signaux alimentent votre propre logique d'application via une API et des webhooks.
Fonctionnalités clés :
- Fingerprinting d'appareil : un identifiant d'appareil persistant construit à partir de plus de 250 signaux (IP, géolocalisation, détection de VPN et de proxy, navigateur, système d'exploitation, écran, etc.), de sorte qu'une connexion depuis un appareil inconnu ressort même lorsque le mot de passe est correct.
- Signaux ATO : voyages impossibles, appareils inconnus et un même appareil qui accède à de nombreux comptes, disponibles sous forme de signaux bruts ou via des modèles d'alerte prédéfinis pour les schémas à haut risque.
- Détection des bots et des agents IA : signale les navigateurs headless, les frameworks d'automatisation et les agents IA qui tentent de passer pour des humains pendant le credential stuffing.
- Une application que vous contrôlez : envoyez une alerte vers un MFA renforcé, un blocage ou une file de revue, avec les seuils que vous définissez.
- Surveillance des scripts : le produit de sécurité côté client de cside surveille les scripts de vos pages à la recherche de superpositions de vol d'identifiants et de redirections de phishing.
- Applications mobiles : des SDK natifs iOS et Android, en bêta (contactez-nous pour y accéder), apportent aux applications les mêmes plus de 250 signaux que le client web, ainsi que des signaux que seule une application peut voir, comme la détection de jailbreak, de root et d'émulateur.
Avis :
- 4,9/5 sur SourceForge (37 avis et évaluations affichés : 25 avis natifs SourceForge plus 12 évaluations tierces vérifiées affichées sur la plateforme).
- 4,8/5 sur G2.
Tarifs (intelligence des appareils) : gratuit jusqu'à 1 000 appels API par mois ; Business coûte 99 $/mois pour 50 000 appels, avec un essai gratuit de 14 jours ; Enterprise sur mesure.
Choisissez cside si vous voulez des signaux first-party d'appareil et de navigateur que vous pouvez injecter dans votre flux d'authentification ou de lutte contre la fraude existant.
2. Castle
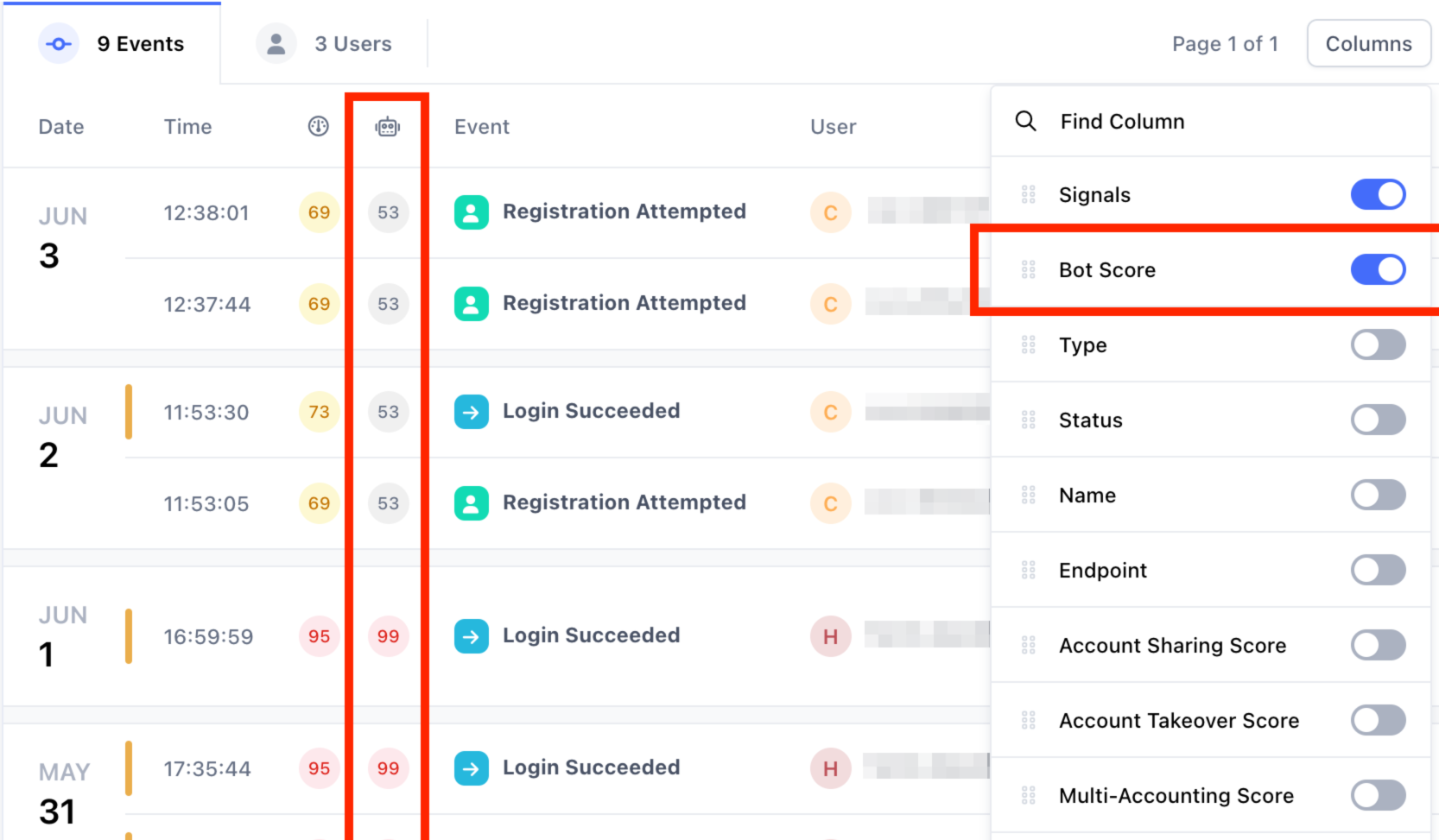
Castle combine le fingerprinting d'appareil avec des signaux de comportement et de risque lié au compte. D'après la documentation de Castle, il renvoie trois scores par événement (Account Takeover, Bot et Account Abuse, affichés de 0 à 100 dans le tableau de bord), et des politiques sans code configurées dans le tableau de bord transforment ces scores en réponses autoriser, défier ou refuser. Castle propose des SDK mobiles pour iOS, Android, React Native et Flutter, et ses signaux repèrent les appareils rootés ou jailbreakés ainsi que les émulateurs.
Source: docs.castle.io
Tarifs : offre gratuite ; Pro à 200 $/mois ; Enterprise à partir de 4 000 $/mois.
Choisissez Castle si vous avez besoin d'une couverture web et mobile sur une seule plateforme, y compris pour des applications React Native ou Flutter. Comparatif direct : Castle vs cside.
3. BioCatch
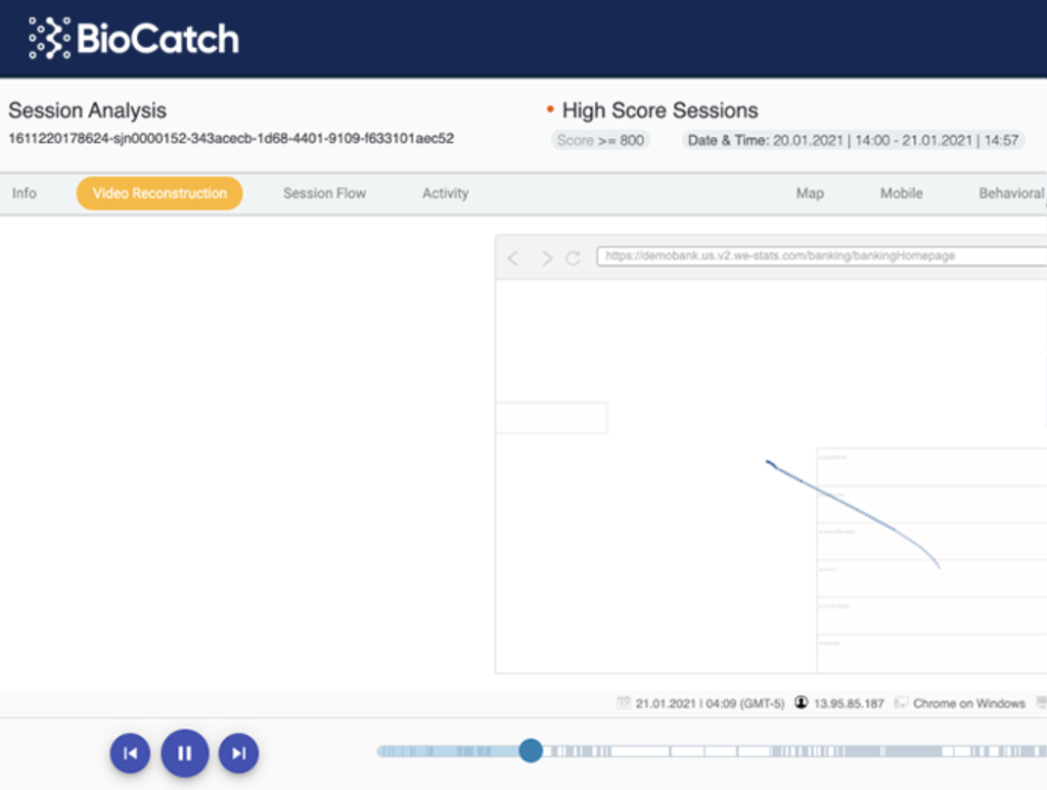
BioCatch analyse la façon dont un utilisateur se comporte plutôt que ce qu'il sait ou possède. Tout au long de la session, il suit des signaux comme le rythme de frappe, les mouvements de la souris, les gestes tactiles et la manière de tenir l'appareil. BioCatch est un acteur de longue date de la prévention de la fraude de niveau bancaire. En août 2026, Visa a accepté d'acquérir l'entreprise pour 2,4 milliards de dollars en numéraire ; selon l'annonce de BioCatch, l'opération attend l'approbation des régulateurs et devrait être finalisée d'ici la fin du deuxième trimestre de l'exercice 2027 de Visa. Ce montant montre à quel point le secteur des paiements prend au sérieux la biométrie comportementale contre l'ATO.
Source: biocatch.com
Choisissez BioCatch si votre cas d'usage principal est la banque ou les services financiers et que l'évaluation continue du risque comportemental compte davantage qu'un simple fingerprint d'appareil.
4. Okta
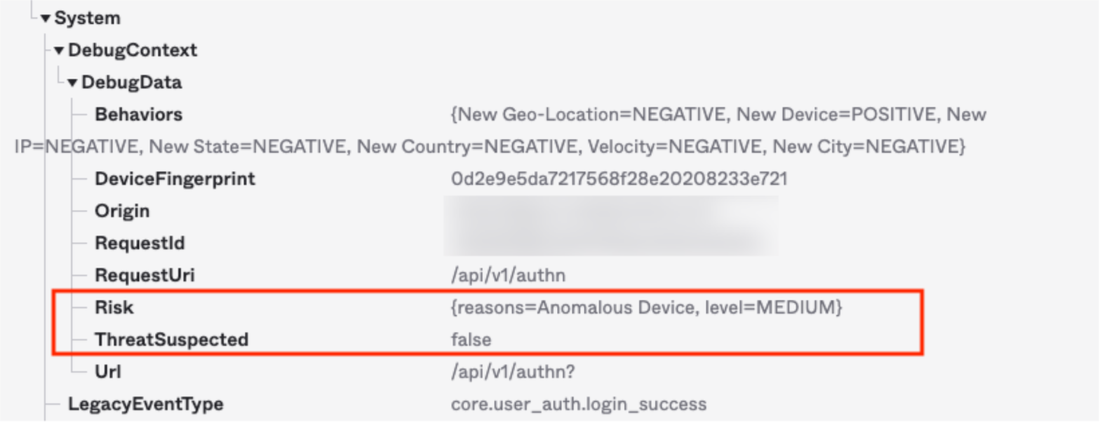
Okta fournit la gestion des identités et des accès. Adaptive MFA évalue le contexte de l'appareil, du réseau, de la localisation et du comportement pour décider quand renforcer l'authentification, et le module Identity Threat Protection continue d'évaluer le risque pendant la session, par exemple pour détecter un détournement de session. Okta prend aussi en charge le SSO, la gestion du cycle de vie, Okta FastPass et les authentificateurs FIDO2 WebAuthn. Pour les connexions des clients, Auth0 (la plateforme d'identité client d'Okta) ajoute Attack Protection : détection des bots, limitation des IP suspectes, protection contre la force brute et détection des mots de passe divulgués.
Source: help.okta.com
Tarifs : les suites Workforce Identity commencent à 6 $/utilisateur/mois (Starter, qui inclut le MFA) avec un contrat annuel minimum de 1 500 $. Adaptive MFA est inclus à partir de la suite Essentials, et Identity Threat Protection est un module complémentaire.
Choisissez Okta si la prévention de l'ATO fait partie d'un programme d'identité plus large et que vous avez besoin de l'authentification, de la gestion des accès et de contrôles basés sur le risque dans le même écosystème.
5. Microsoft Entra ID Protection
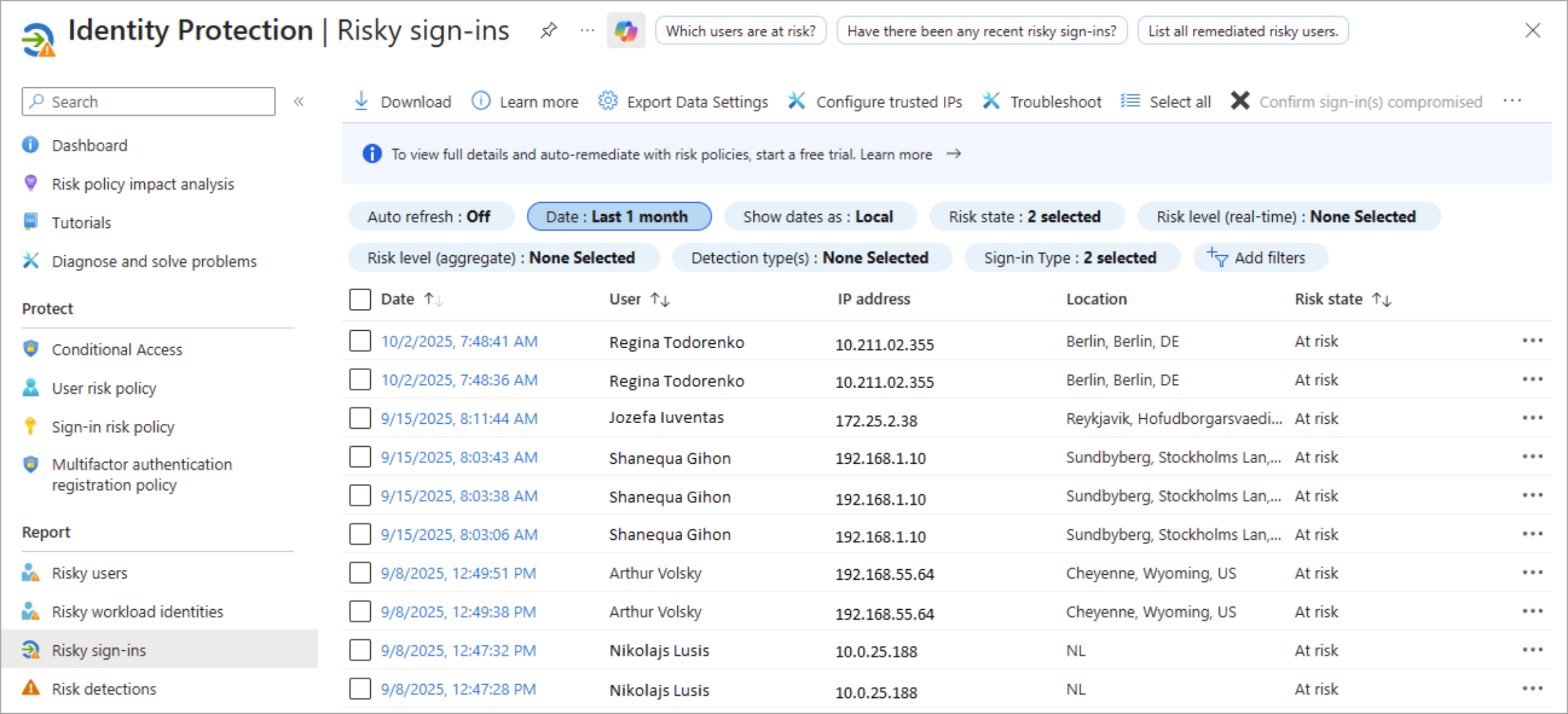
Microsoft indique qu'Entra ID Protection s'appuie sur des milliers de milliards de signaux issus de ses produits de sécurité. Il transforme cette échelle en Accès conditionnel basé sur le risque et signale des risques comme les identifiants divulgués, le password spray et le rejeu de jetons. Microsoft étend aussi ces politiques basées sur le risque aux identités des agents IA, en parallèle de la préversion de Microsoft Entra Agent ID.
Source: learn.microsoft.com
Tarifs : inclus dans Microsoft Entra ID P2 (10 $/utilisateur/mois), Microsoft Entra Suite (12 $/utilisateur/mois) et Microsoft 365 E5.
Choisissez Microsoft Entra ID Protection si votre organisation fonctionne déjà sous Microsoft 365 ou Azure et souhaite une protection contre les risques d'identité dans des licences qu'elle détient peut-être déjà.
6. Sift
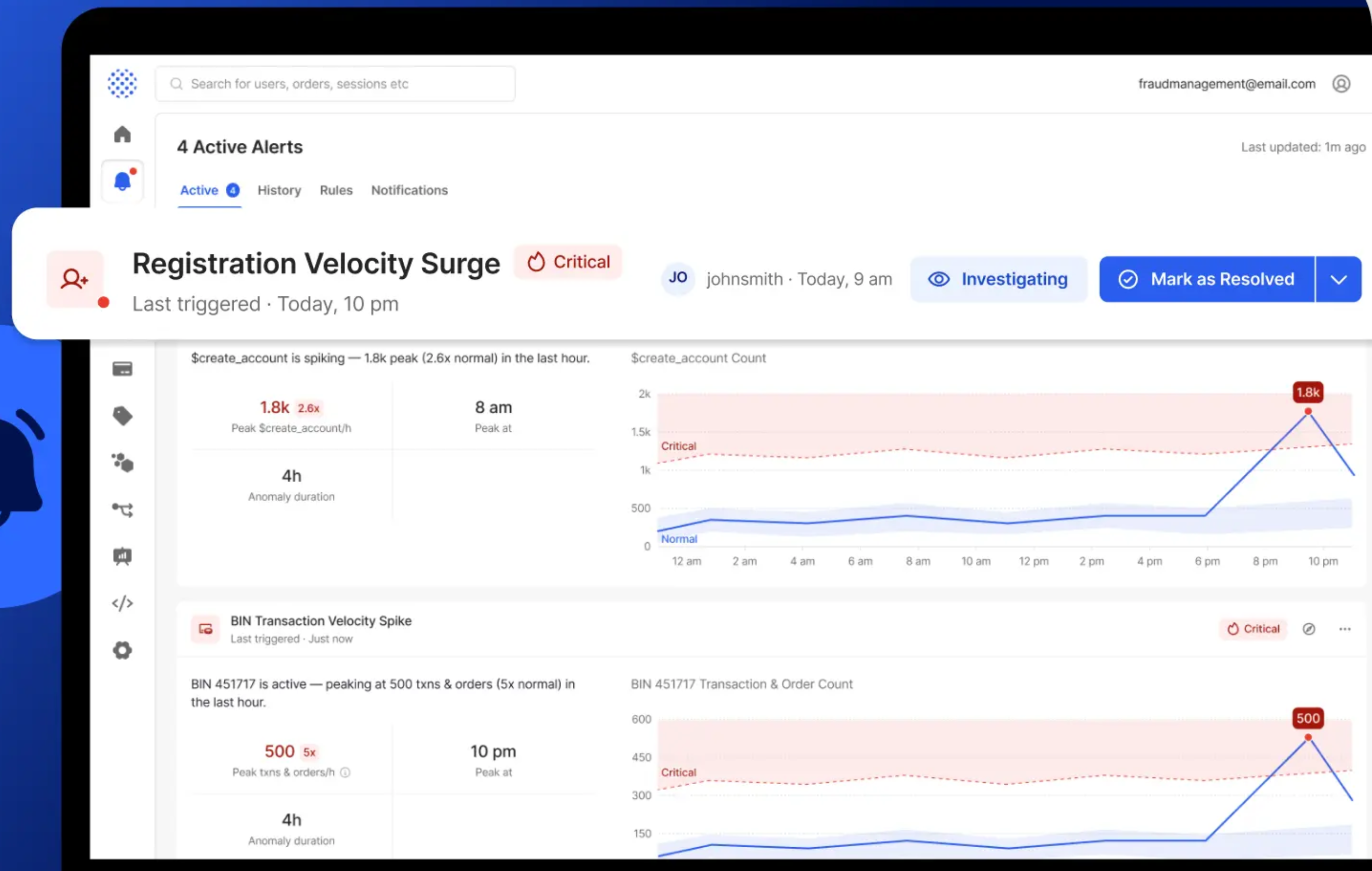
Sift est une suite antifraude complète qui couvre la prise de contrôle de compte, la fraude au paiement et les faux comptes. La plateforme évalue les connexions, les inscriptions et les transactions grâce à un apprentissage automatique entraîné sur l'ensemble de son réseau, qui selon Sift traite plus de 1 000 milliards d'événements par an provenant de plus de 700 000 sites et applications. Un utilisateur nouveau pour vous est donc souvent déjà connu de Sift.
Source: sift.com
Tarifs : non publiés ; Sift établit des contrats sur devis.
Choisissez Sift si vous disposez d'une équipe dédiée aux opérations de fraude et souhaitez évaluer l'ATO, la fraude au paiement et les faux comptes sur une seule plateforme. Comparatif direct : Sift vs cside.
7. Forter
Le produit Account Protection de Forter est conçu pour arrêter les tentatives de prise de contrôle de compte sur les actions de compte à haut risque. Il cible aussi la création de faux comptes et l'abus d'incitations, et protège les récompenses de fidélité et les soldes stockés. Ces fonctionnalités font partie d'une plateforme plus large qui couvre également la gestion de la fraude, l'optimisation des paiements, la gestion des litiges et la prévention des abus. Forter ne publie pas ses tarifs ; les données acheteurs de Vendr indiquent que les contrats sont généralement liés au GMV ou au volume de transactions approuvées plutôt qu'à un forfait.
Choisissez Forter si vous êtes un e-commerçant ou une entreprise fortement axée sur la fidélité qui veut une protection de l'identité associée à l'optimisation des paiements et à la gestion des litiges. Comparatif direct : Forter vs cside.
8. DataDome
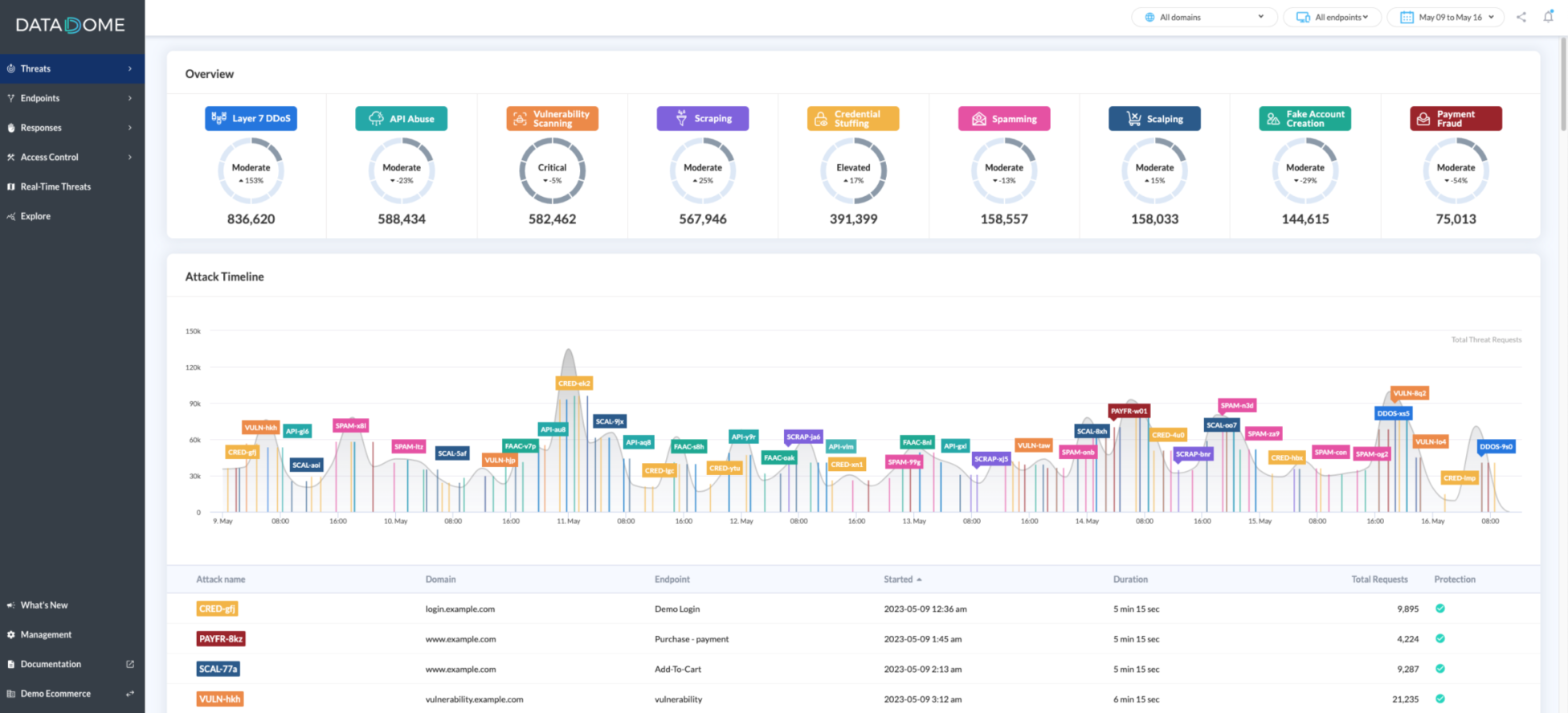
DataDome a été nommé Leader dans The Forrester Wave: Bot and Agent Trust Management Software, Q2 2026. Son Device Check est un défi invisible : il valide les signaux de l'appareil en arrière-plan, sans case à cocher, puzzle ni aucune autre interaction de l'utilisateur. Le CAPTCHA à curseur de DataDome, un produit distinct, couvre les cas où un défi visible est nécessaire. DataDome publie ses tarifs : Bot Protect commence à 3 830 $/mois sur l'offre Essentials, et son produit Account Protect est facturé selon le volume mensuel d'événements.
Source: docs.datadome.co
Choisissez DataDome si vous voulez une détection des bots de niveau grand compte conçue pour réduire au minimum la friction pour les utilisateurs légitimes. Comparatif direct : DataDome vs cside.
9. Cloudflare Bot Management
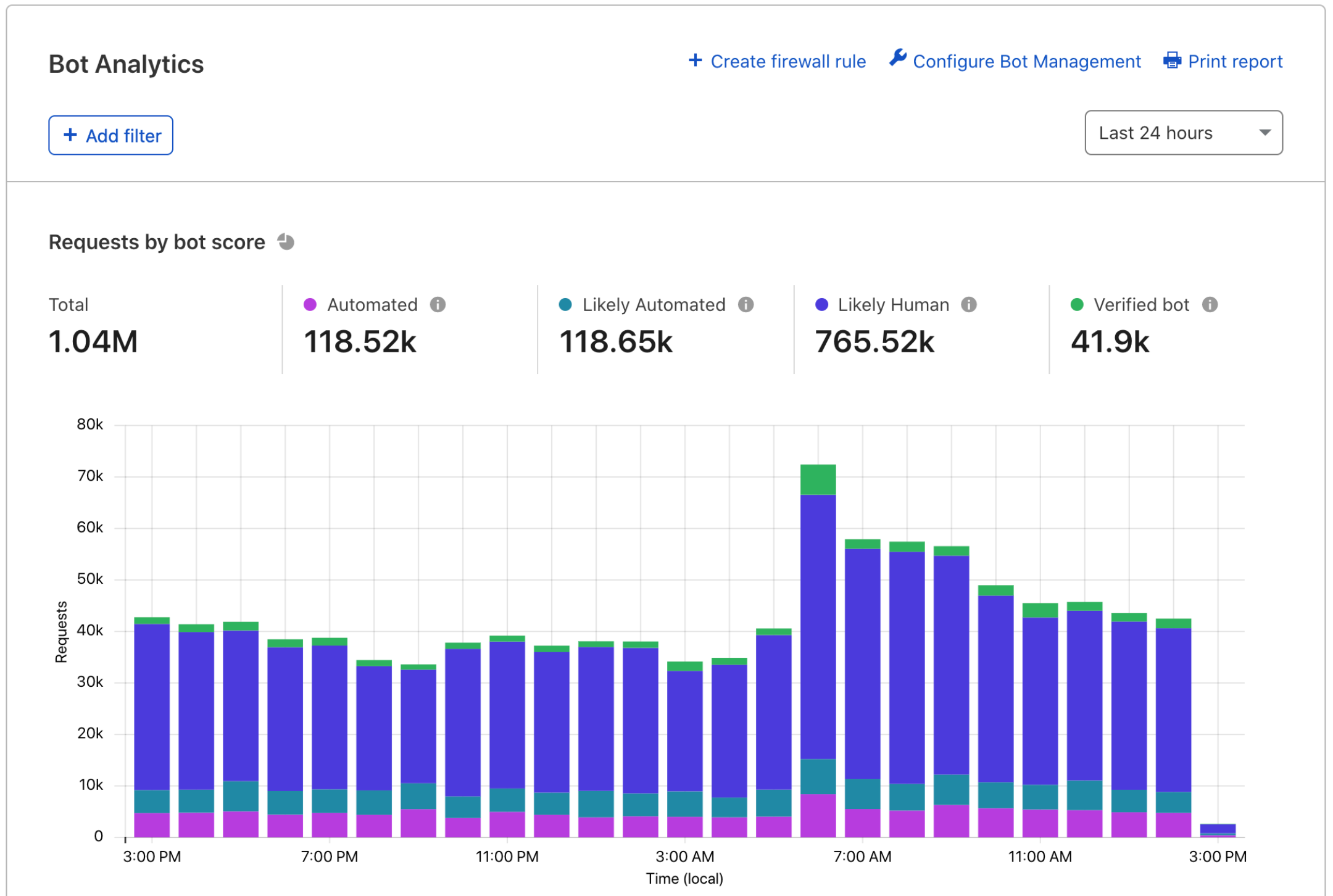
Cloudflare Bot Management fonctionne sur le même réseau que le WAF, le CDN et la protection DDoS de Cloudflare. Cloudflare entraîne ses modèles d'apprentissage automatique sur le trafic d'une grande partie d'internet et présente le produit comme une protection des endpoints de connexion contre le credential stuffing. Chaque requête reçoit un score de bot sur lequel vous pouvez agir via des règles personnalisées. Bot Management est un module complémentaire des plans Enterprise de Cloudflare.
Source: developers.cloudflare.com
Choisissez Cloudflare Bot Management si votre infrastructure passe déjà par Cloudflare avec un plan Enterprise et que vous voulez la défense anti-bots comme une couche de plus dans ce contrat.
10. HUMAN Security
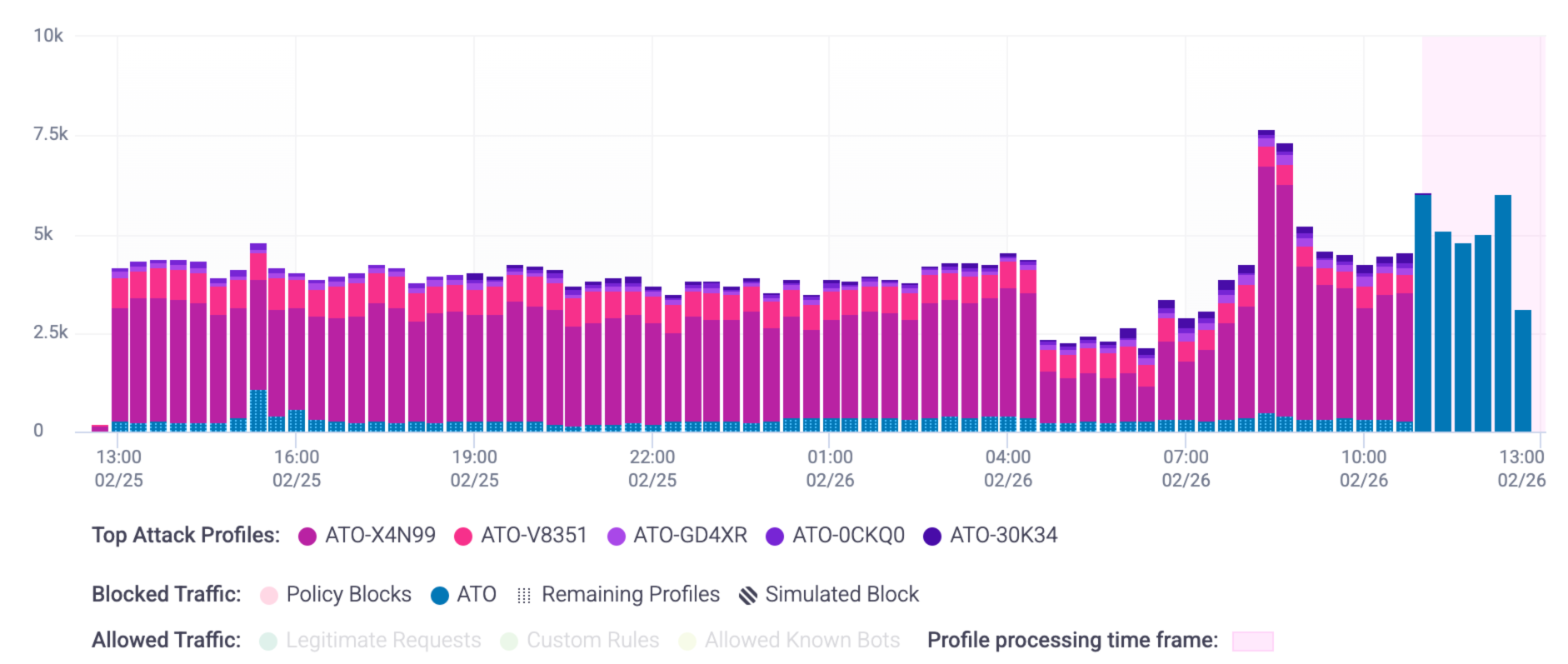
HUMAN a fusionné avec PerimeterX en 2022, et l'entreprise issue de la fusion opère sous la marque HUMAN. Sa défense contre la prise de contrôle de compte bloque le credential stuffing automatisé et la force brute à la connexion, neutralise les identifiants compromis et évalue l'activité à l'intérieur du compte sur le trafic web, mobile et API. Elle peut s'intégrer à votre edge, par exemple un CDN, et ses tarifs passent par l'équipe commerciale, sans grille publiée.
Source: docs.humansecurity.com
Choisissez HUMAN Security si la prise de contrôle de compte et le credential stuffing sont votre menace principale et que vous avez le budget pour un contrat grand compte. Comparatif direct : HUMAN Security vs cside.
Où se situe la fraude aux nouveaux comptes
La prise de contrôle de compte vise des comptes qui existent déjà. La fraude aux nouveaux comptes en est la moitié en amont : les attaquants créent des comptes à grande échelle pour abuser des essais gratuits et des promotions ou pour faire du multi-comptes, puis les utilisent comme ils utiliseraient des comptes volés.
Plusieurs des outils ci-dessus couvrent les deux. Sift et Forter évaluent la création de faux comptes en plus de l'ATO, le score Account Abuse de Castle couvre les faux comptes et le multi-comptes, et le fingerprinting d'appareil relie les nombreux « nouveaux » comptes qui proviennent d'un même appareil. cside ajoute Signup Shield, qui transforme chaque inscription en verdict de confiance en temps réel à partir de signaux d'e-mail, de domaine, de comportement et inter-clients. Pour l'analyse complète, consultez ce qu'est la fraude aux nouveaux comptes et comment fonctionne sa détection.
Ce qui change en 2026
Les rétrofacturations liées à l'ATO coûtent aux marchands en moyenne 576 $ par incident, contre 271 $ pour une rétrofacturation classique, selon l'analyse par Equifax de ses données de transactions de 2020 à 2023. Les marchands ont très peu de moyens de défense une fois qu'une prise de contrôle a produit une transaction frauduleuse d'apparence authentique. Le seul vrai mécanisme de prévention consiste à arrêter la prise de contrôle avant qu'elle ne se produise.
Le MFA a été une défense solide pendant des années et reste une couche fondamentale, mais les attaques sophistiquées le contournent désormais. Un exemple connu est la brèche de Crypto.com de janvier 2022, au cours de laquelle les attaquants ont contourné l'authentification à deux facteurs de la plateforme d'échange et retiré plus de 30 millions de dollars de 483 comptes clients.
Un schéma qui met en échec le MFA commence dans la page elle-même. Les attaquants injectent une superposition CSS ou un script dans un site légitime qui envoie les utilisateurs vers une fausse page de connexion identique à la vraie. Un proxy adversary-in-the-middle (AiTM) relaie la connexion vers le vrai site en temps réel, si bien que l'utilisateur saisit normalement son mot de passe et son code MFA. Le proxy capture ensuite le jeton de session émis après l'authentification et s'en sert pour entrer dans le compte.
L'injection dans les pages à cette échelle est bien documentée. Le bilan des attaques côté client du premier trimestre 2025 de cside a recensé près de 300 000 sites web compromis sur ce seul trimestre, dont une campagne qui a placé des superpositions plein écran sur plus de 35 000 sites.
Les outils d'automatisation sont la deuxième tendance qui progresse en 2026. Dans le rapport de recherche de cside sur l'avenir de la sécurité web, les outils de détection de bots historiques ont échoué face à 81 % des tentatives de test de cside, et les bots IA « user-action », qui agissent sur les pages pour le compte d'un utilisateur au lieu de les explorer, ont été multipliés par 15 en 2025. Les suites de fraude ont peu de visibilité sur ces outils, car ils se font passer pour un navigateur normal jusqu'au moment du paiement, lorsqu'un score ML arrive trop tard. La détection au niveau de la couche navigateur voit l'automatisation dans la session, avant qu'elle n'atteigne la transaction.
Réduisez les attaques de prise de contrôle de compte avec cside
La prévention de la prise de contrôle de compte fonctionne mieux lorsque les contrôles que vous avez déjà peuvent voir les signaux dont ils ont besoin pour décider. cside vous donne l'intelligence des appareils et des signaux au niveau du navigateur pour détecter les sessions compromises avant qu'elles ne causent des dégâts.
Découvrez comment la protection contre la prise de contrôle de compte de cside s'adapte à votre parcours de connexion, puis commencez avec un plan gratuit ou réservez une démo pour voir comment le fingerprinting s'intègre à votre stack de prévention de l'ATO.
Pour aller plus loin sur cside
- Prévention de la prise de contrôle de compte : stoppez l'ATO grâce à la détection au niveau du navigateur
- Bonnes pratiques pour prévenir la fraude par prise de contrôle de compte dans l'e-commerce
- Vol de cookies et détournement de session : comment les attaquants volent les sessions et comment les arrêter