En bref : alternatives à SEON
- Le trio de tête : cside pour une intelligence des appareils propriétaire avec des signaux de fraude intégrés, Sardine pour les équipes fintech et crypto qui ont besoin de fraude et de conformité réunies, et Sift pour un score de fraude éprouvé sur les paiements, les comptes et les abus de contenu.
- Comment choisir : Déterminez quelle partie de SEON vous remplacez. SEON regroupe l'enrichissement de l'empreinte numérique, l'intelligence des appareils, la vérification d'identité et la LCB-FT, et son plan Starter coûte 699 $ par mois pour 2 500 vérifications de fraude. La plupart des équipes n'ont besoin que d'un ou deux de ces modules.
- La sélection : Neuf alternatives en trois groupes (intelligence des appareils, plateformes de décision anti-fraude, plateformes axées sur la conformité), chacune avec ses avantages, ses inconvénients et un prix d'entrée lorsqu'il est publié.
Peu de temps ? Découvrez l'intelligence des appareils de cside : un ID d'appareil, la détection des agents IA et des bots et la détection des VPN depuis un seul script propriétaire.
| # | Outil | Idéal pour |
|---|---|---|
| 1 | cside | Intelligence des appareils propriétaire avec des signaux de fraude intégrés |
| 2 | Sardine | Entreprises fintech et crypto qui ont besoin de fraude et de conformité réunies |
| 3 | Sift | Prévention de la fraude éprouvée sur les paiements, les comptes et les abus de contenu |
cside : l'intelligence des appareils comme produit, pas comme module
cside est une plateforme de sécurité et de lutte contre la fraude au niveau du navigateur qui montre ce qui se passe pendant la session d'un visiteur. La plupart des plateformes anti-fraude traitent l'empreinte d'appareil comme une entrée parmi d'autres d'un score de risque plus large ; cside construit l'intelligence des appareils comme un produit à part entière. Il s'adresse aux équipes fintech, iGaming, crypto et e-commerce, et se déploie comme un seul script propriétaire sans modification DNS.
En plus de l'empreinte d'appareil, cside assure la détection des agents IA et des bots, la détection des VPN et des proxys et les preuves de rétrofacturation liées au même ID d'appareil pour les litiges Visa Compelling Evidence 3.0. Son produit de surveillance des scripts couvre aussi les exigences 6.4.3 et 11.6.1 de PCI DSS 4.0.1, un périmètre que peu de plateformes de décision anti-fraude abordent.
Pourquoi les équipes cherchent une alternative à SEON
SEON est une plateforme compétente, et les équipes qui la quittent le font généralement pour l'une de ces raisons :
- Vous payez une plateforme complète alors qu'il vous faut un signal. SEON regroupe l'enrichissement de l'empreinte numérique, l'intelligence des appareils, la vérification d'identité, la surveillance des transactions et le criblage LCB-FT. Si votre vrai problème est l'empreinte d'appareil ou l'abus de comptes, vous payez pour des modules que vous n'activerez jamais.
- Le prix d'entrée est élevé et passe par les ventes. En octobre 2026, le plan Starter de SEON coûte 699 $ par mois pour 2 500 vérifications de fraude, et ses deux plans commencent par un échange commercial. Les équipes qui veulent d'abord tester un signal d'appareil sur du trafic réel cherchent une option en libre-service.
- La sécurité des scripts côté client est hors périmètre. SEON ne surveille pas les scripts tiers qui s'exécutent sur vos pages de paiement. Si les exigences 6.4.3 et 11.6.1 de PCI DSS 4.0.1 figurent dans votre feuille de route, il vous faut un autre outil.
L'empreinte d'appareil est le principal signal avant authentification contre les campagnes de credential stuffing à l'origine du piratage de compte. L'Identity Fraud Study 2026 de Javelin Strategy & Research a estimé les pertes liées au piratage de compte à plus de 15 milliards de dollars en 2025, toujours le type de fraude le plus coûteux malgré une baisse de 4 %. Faire correspondre l'outil au vrai problème de fraude est tout l'objet de cette liste.
Alternatives à SEON comparées
Les neuf outils ci-dessous se répartissent en trois grands groupes : plateformes dédiées à l'intelligence des appareils, plateformes complètes de décision anti-fraude et plateformes axées sur la conformité. Choisissez celui qui correspond au problème que vous cherchez vraiment à résoudre. Les prix sont des prix catalogue en octobre 2026.
| Outil | Type | Capacités clés | Prix d'entrée |
|---|---|---|---|
| cside | Intelligence des appareils | ID d'appareil et signaux de fraude, détection des agents IA et des bots, détection des VPN, depuis un seul script propriétaire | Gratuit ; 99 $/mois pour 50 000 appels d'API |
| Sardine | Plateforme de fraude et de conformité | Score de risque sur l'appareil, le comportement et les transactions pour la fintech et la crypto | Sur devis |
| Sift | Plateforme anti-fraude | Score de risque par ML inter-marchands sur les abus de compte, de paiement et de contenu | Sur devis |
| Fingerprint | Identification des appareils | ID de visiteur plus Smart Signals (bots, VPN, falsification du navigateur) | 99 $/mois pour 20 000 appels d'API |
| IPQualityScore | API anti-fraude | Score proxy et VPN, validation d'e-mail et de téléphone, empreinte d'appareil | Offre gratuite ; plans payants publiés (vérifiez le niveau actuel) |
| Kount | Plateforme anti-fraude | Décision anti-fraude d'entreprise sur les paiements, appuyée sur les données d'identité d'Equifax | Sur devis |
| DataVisor | Plateforme anti-fraude | Détection des réseaux de fraude par ML non supervisé à l'échelle de l'entreprise | Sur devis |
| Feedzai | Plateforme de lutte contre la criminalité financière | Surveillance de la fraude transactionnelle et LCB-FT de niveau bancaire | Sur devis |
| ComplyAdvantage | LCB-FT et conformité | Criblage des sanctions, des PPE et des médias défavorables avec surveillance continue | À partir de 99 $/mois (Starter, criblage) |
1. cside
SEON réunit de nombreuses capacités de fraude et de conformité dans une seule plateforme. cside adopte une approche plus ciblée et se concentre sur l'intelligence des appareils, les signaux de fraude et la sécurité au niveau du navigateur.

Le plan Business d'intelligence des appareils de cside coûte 99 $ par mois pour 50 000 appels d'API, avec un essai gratuit de 14 jours, et le plan gratuit couvre jusqu'à 1 000 appels d'API par mois pour que les équipes testent avant de s'engager. L'identifiant d'appareil s'appuie sur plus de 250 signaux de navigateur, d'appareil et de réseau par session. Des modèles comportementaux distincts ajoutent une couche supplémentaire en analysant les mouvements du curseur, le rythme de frappe et les schémas d'interaction.
Si votre objectif est de bâtir vos décisions de fraude sur des signaux d'appareil de haute qualité plutôt que de remplacer toute votre pile anti-fraude, cside est l'option la mieux adaptée de cette liste.
Avantages
- S'exécute sur vos propres pages comme un seul script propriétaire sans modification DNS, donc la plupart des équipes commencent vite à collecter des signaux
- Expose les signaux bruts via une API et des webhooks, pour que vous écriviez vos propres règles de fraude
- Les signaux incluent le rendu WebGL et WebGPU, l'ensemble des polices installées, des contrôles de machine virtuelle et des attributs réseau comme le VPN, le proxy et Tor
- La détection des agents IA, la détection des VPN et les preuves de rétrofacturation (plan Enterprise) se rattachent au même ID d'appareil
Inconvénients
- Il reste volontairement en dehors du KYC, de la LCB-FT et du score de transaction, donc une équipe qui en a besoin utilisera encore une seconde plateforme à côté
- Les SDK natifs iOS et Android sont en bêta, donc la couverture mobile relève de l'accès anticipé et non de la disponibilité générale
2. Sardine
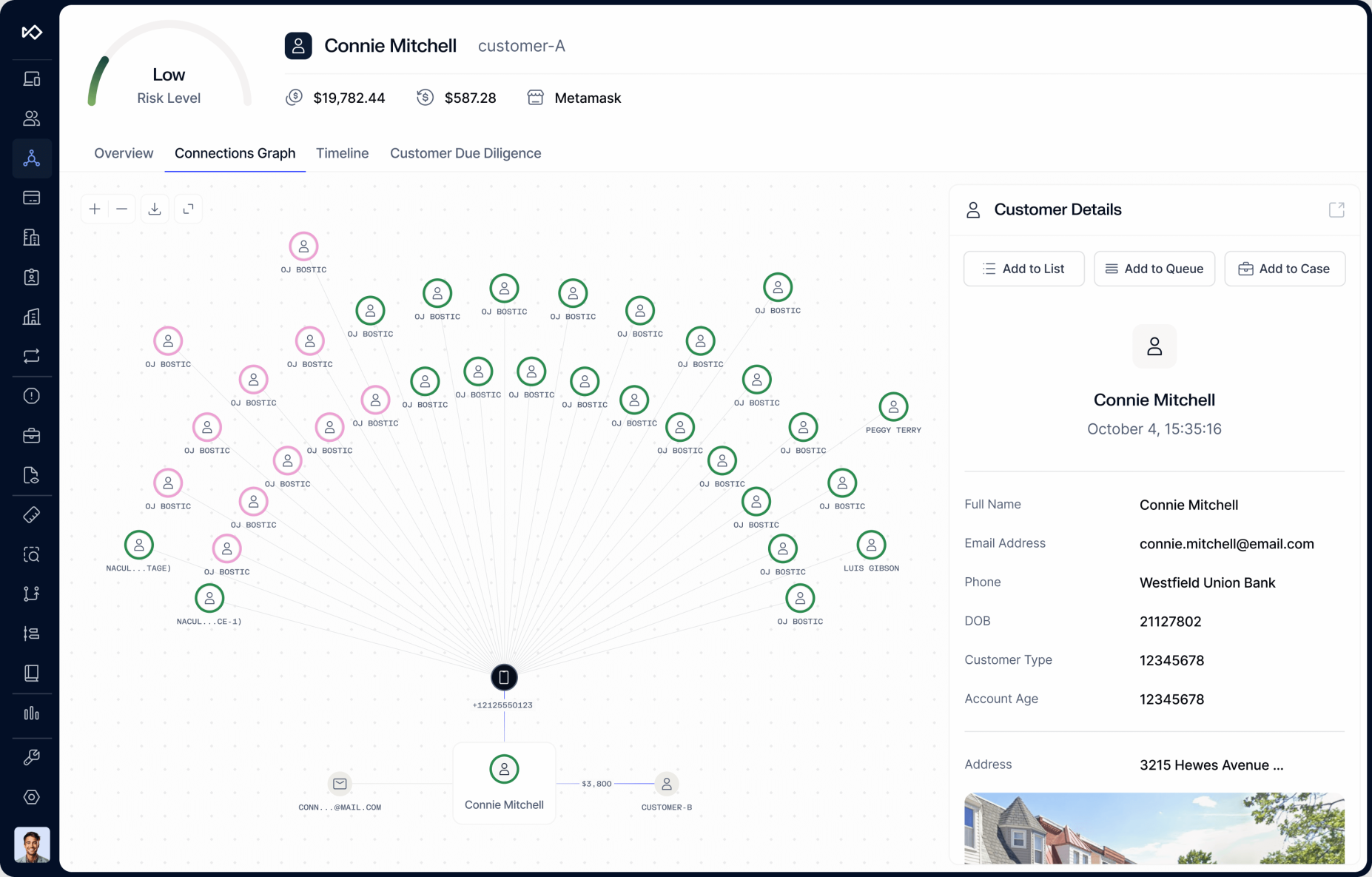
Sardine et SEON associent tous deux l'intelligence des appareils à des outils de fraude et de conformité. La différence tient à l'orientation. Sardine a été conçu pour la fintech, la crypto et les paiements, donc ses modèles de risque se concentrent sur la fraude aux transactions et aux paiements. Les équipes qui gèrent des flux de paiement réglementés peuvent préférer la profondeur de Sardine, tandis que les équipes hors fintech peuvent trouver l'étendue de SEON mieux adaptée. Pour la comparaison directe avec cside, voir Sardine vs cside.
Source: sardine.ai
Avantages
- La détection d'accès à distance signale les outils de partage d'écran et de bureau à distance comme AnyDesk et TeamViewer, un fil conducteur fréquent des arnaques
- Le score de fraude, le KYC et le KYB et la surveillance des transactions LCB-FT fonctionnent dans une seule plateforme
- Un tableau de bord sandbox permet de tester l'intégration, et les nouvelles règles peuvent tourner en mode shadow avant leur mise en production
Inconvénients
- Son orientation fintech implique moins de réglages prêts à l'emploi pour des secteurs comme les marketplaces ou les plateformes de contenu
- Aucun prix publié ni plan en libre-service
3. Sift
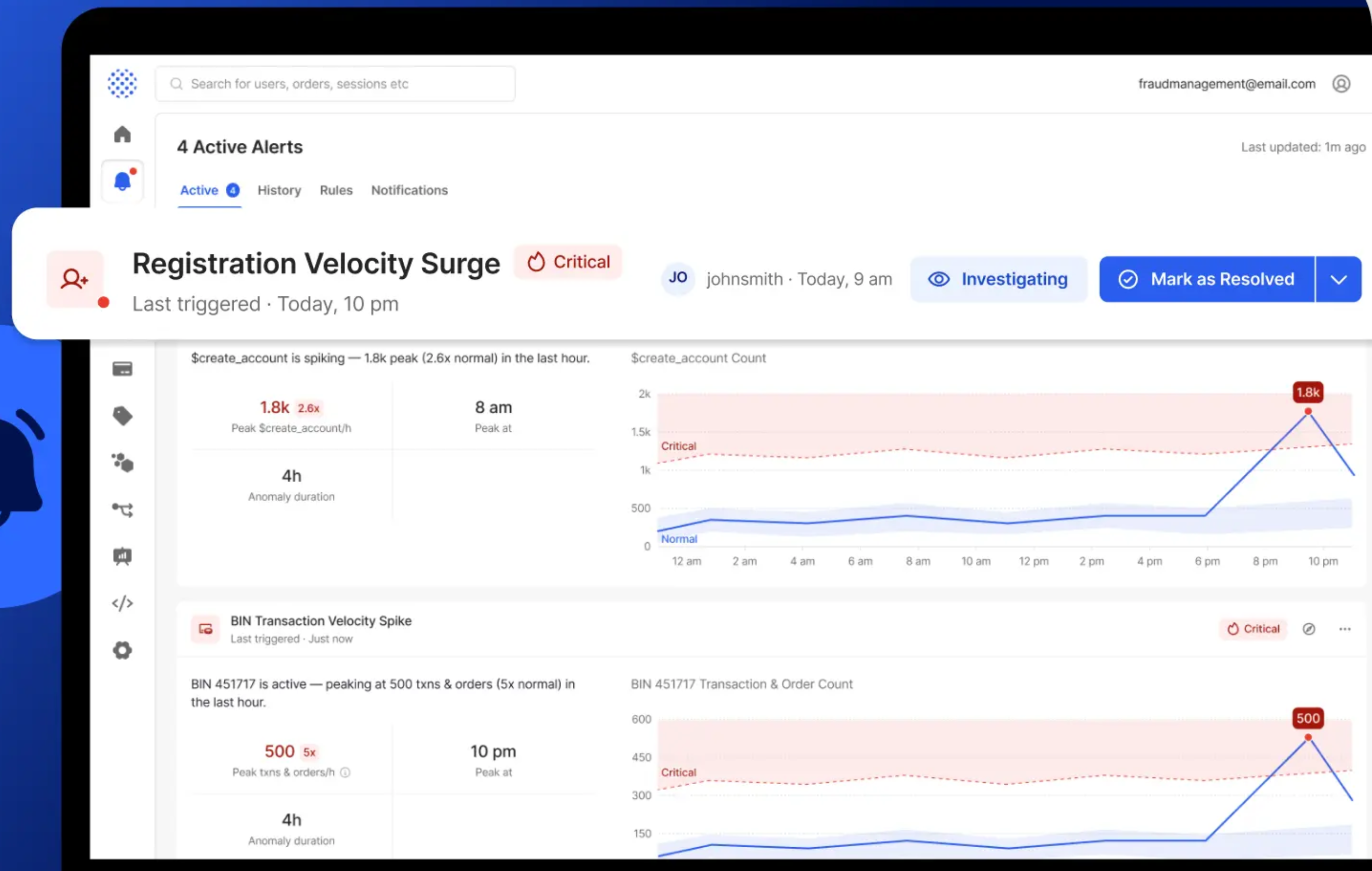
Sift est l'une des plateformes anti-fraude les plus anciennes du marché. Son principal atout est son Global Data Network, qui selon Sift traite plus de 1 000 milliards d'événements par an et aide à repérer les comptes et appareils à risque chez les entreprises participantes. Il convient aux entreprises qui veulent traiter la fraude aux paiements, l'abus de comptes et l'abus de contenu dans une seule plateforme. Pour la comparaison directe avec cside, voir Sift vs cside.
Source: sift.com
Avantages
- La gestion des litiges se trouve à côté de la prévention depuis le rachat de Chargeback par Sift en 2021
- Le backtesting des workflows rejoue des données historiques avec une règle modifiée avant sa mise en production
- Les files de revue manuelle de la Sift Console sont conçues pour les analystes fraude
Inconvénients
- Les scores fondés sur le réseau sont moins utiles si peu de marchands de votre secteur utilisent Sift
- Aucun prix n'est publié, donc les conditions du contrat restent floues jusqu'à un échange commercial, ce qui complique le budget d'une équipe en phase de démarrage
4. Fingerprint
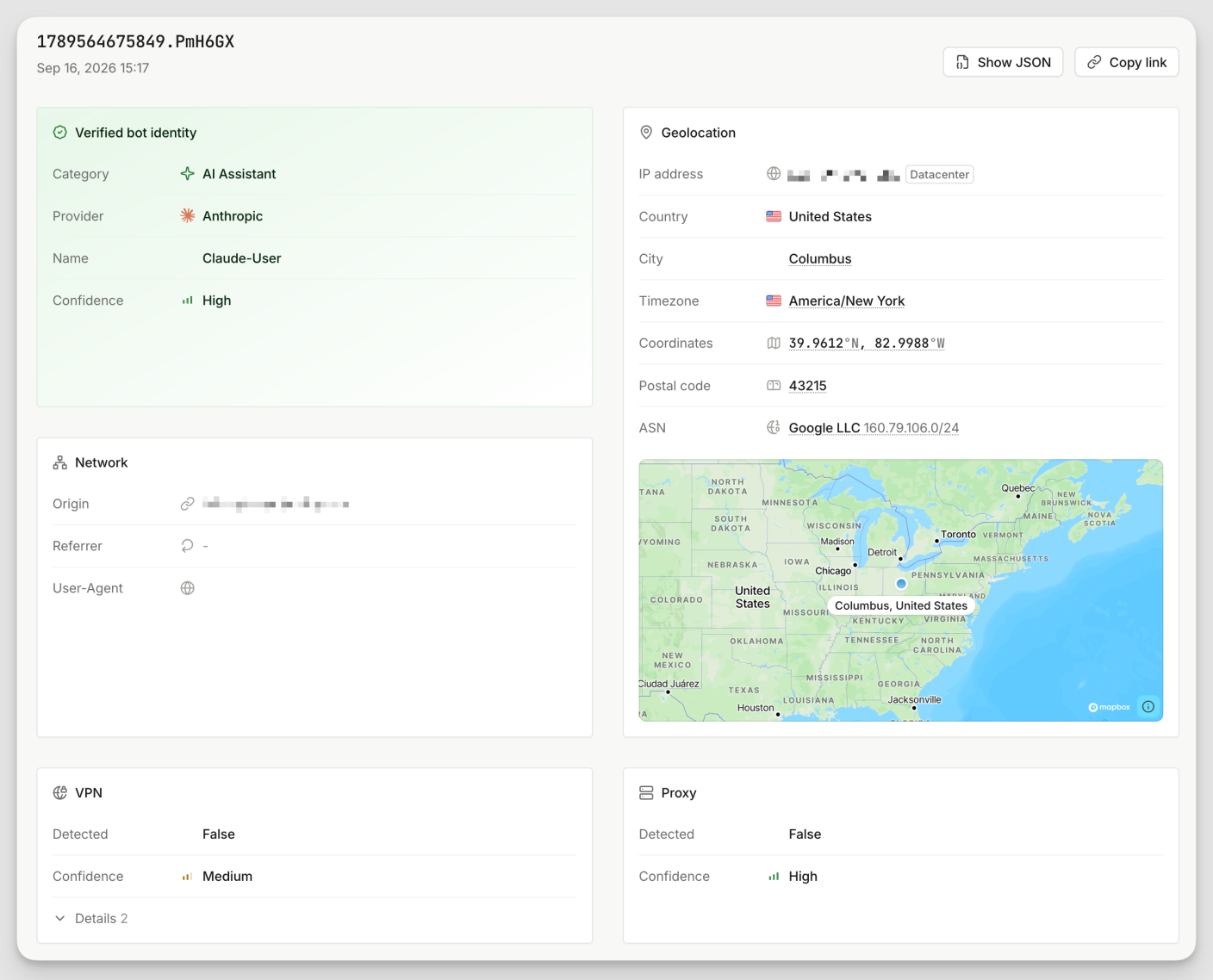
Fingerprint (anciennement FingerprintJS Pro) se concentre sur l'identification précise des navigateurs et des appareils. Contrairement à SEON, il laisse les décisions de fraude à vos propres systèmes, ce qui convient aux équipes d'ingénierie qui utilisent déjà leurs propres règles de risque. Les Smart Signals ajoutent la détection des bots, des VPN, de la falsification du navigateur et de la navigation privée par-dessus l'identification ; ils sont calculés à partir des mêmes attributs d'appareil et ne sont pas vendus séparément. Pour la comparaison directe avec cside, voir Fingerprint vs cside.
Source: docs.fingerprint.com
Avantages
- SDK en disponibilité générale pour le web, iOS, Android, React Native et Flutter
- Les Smart Signals mobiles couvrent les appareils rootés et jailbreakés, les émulateurs et l'instrumentation Frida
- La documentation publique pour développeurs détaille chaque SDK et chaque Smart Signal
Inconvénients
- Le Rules Engine est en bêta ouverte et se limite à des règles d'autorisation ou de blocage sur les événements d'identification, donc la décision de fraude complète reste dans votre propre pile
- Le dépassement sur Pro Plus coûte 4 $ pour 1 000 appels d'API au-delà des 20 000 inclus, donc 50 000 appels par mois reviennent à 219 $ au prix catalogue
5. IPQualityScore (IPQS)
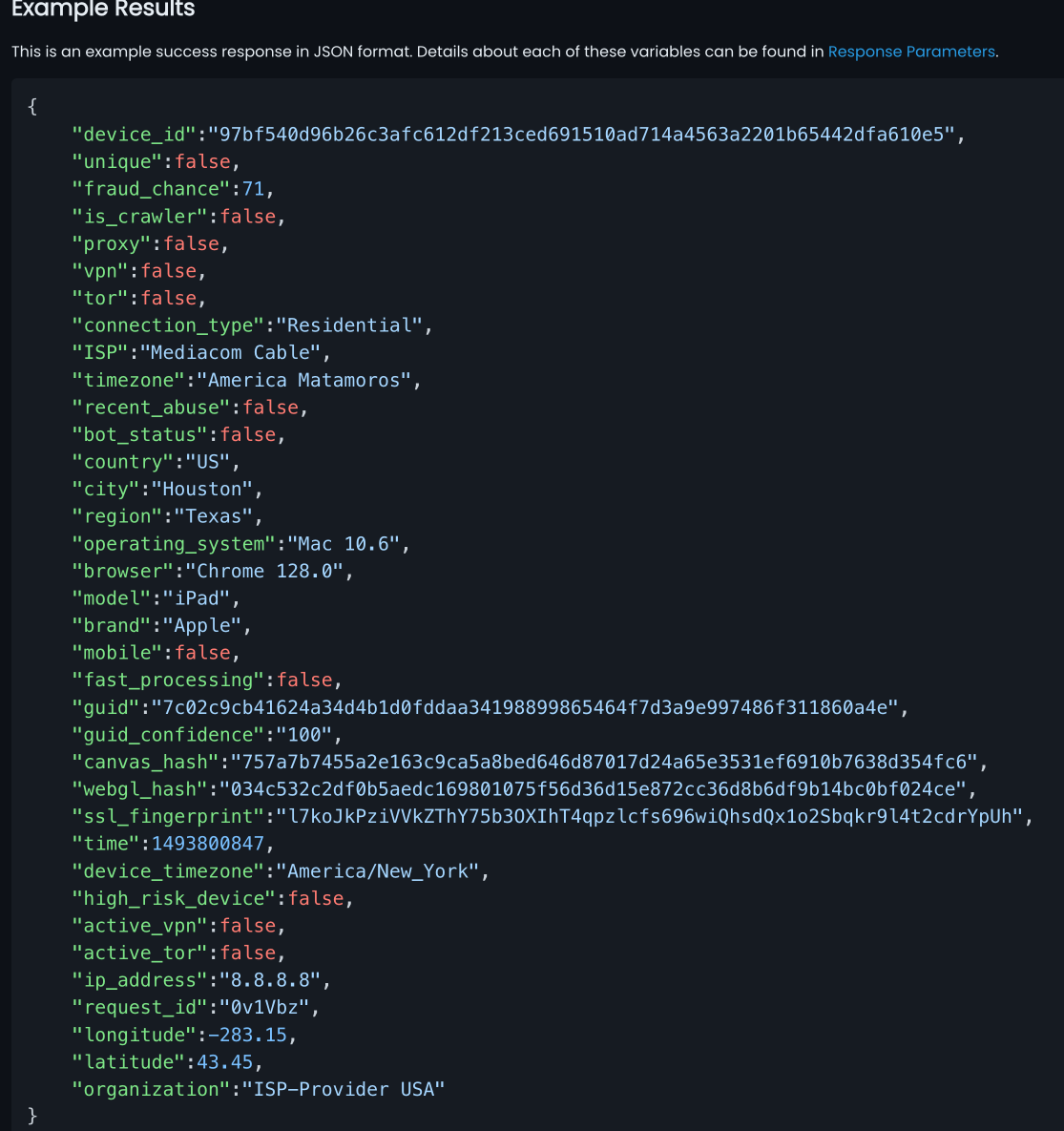
IPQualityScore est surtout connu pour la réputation des IP et le score proxy et VPN, et son API couvre désormais aussi la validation d'e-mail, la validation de téléphone et l'empreinte d'appareil. Cette étendue convient aux équipes qui veulent un seul fournisseur pour le risque lié à l'e-mail, au téléphone, à l'IP et à l'appareil. Pour la comparaison directe avec cside, voir IPQualityScore vs cside.
Source: ipqualityscore.com
Avantages
- Les API de validation d'e-mail et de téléphone peuvent s'utiliser seules, indépendamment du score de fraude
- Une API de validation en masse par CSV permet à une équipe de passer en revue une base de comptes existante en une seule fois
- Une offre gratuite d'environ 1 000 requêtes par mois le rend accessible aux petites équipes, et ses plans payants sont publiés sur sa page de tarifs (vérifiez le niveau actuel en octobre 2026)
Inconvénients
- L'empreinte d'appareil est un module parmi d'autres plutôt que le produit principal
- La page publique des plans donne peu de détails par niveau et on ne sait pas clairement quel plan inclut l'empreinte d'appareil, donc vérifiez-le avant de budgéter
6. Kount
Kount s'est forgé sa réputation dans la prévention de la fraude carte non présente bien avant son rachat par Equifax pour 640 millions de dollars en 2021. Il fonctionne toujours comme moteur de décision de risque pour les paiements et les comptes, et Equifax présente l'ensemble comme l'association des signaux numériques de Kount et de ses propres indicateurs de risque d'identité hors ligne.
Avantages
- Les données d'identité hors ligne d'Equifax apportent du contexte sur la fraude à l'identité qu'un signal d'appareil seul ne peut pas évaluer
- Un produit de gestion des litiges et des rétrofacturations réunit les programmes des réseaux de cartes dans un seul tableau de bord
Inconvénients
- kount.com redirige désormais vers les pages de fraude à l'identité d'Equifax, donc Kount s'achète au sein du large portefeuille d'un bureau de crédit et non auprès d'un fournisseur indépendant
- Pas de tarification en libre-service
7. DataVisor
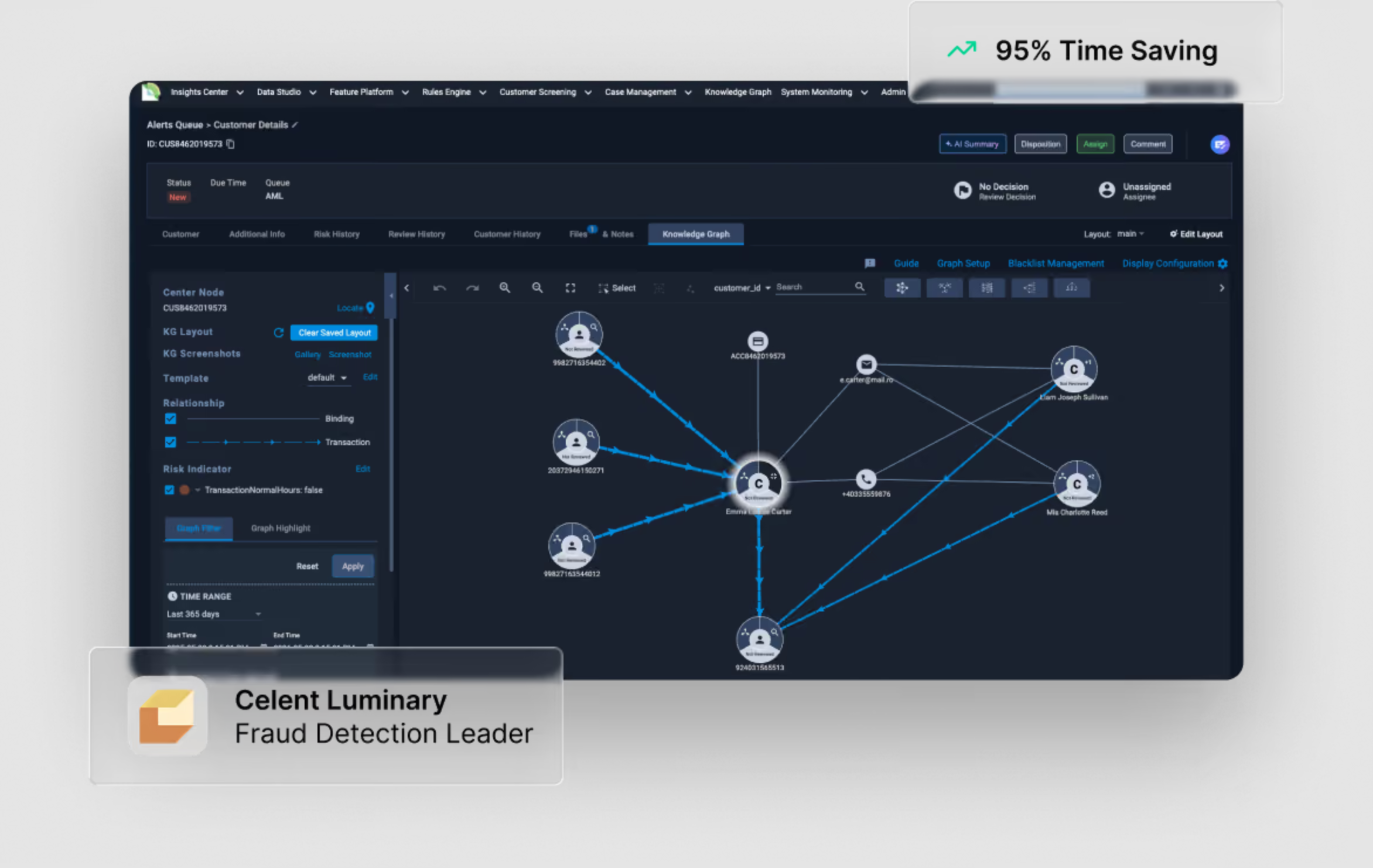
DataVisor est spécialisé dans la détection des réseaux de fraude coordonnés. Il utilise l'apprentissage automatique non supervisé plutôt que de s'appuyer uniquement sur de la fraude déjà étiquetée, avec des règles et sa propre intelligence des appareils dEdge. Il est le plus efficace lorsqu'une entreprise doit mettre au jour des abus organisés dans de grands volumes de données.
Source: datavisor.com
Avantages
- Repère les réseaux de fraude organisés dont les comptes paraissent normaux pris un par un
- Applique la même approche de clustering à des types de fraude comme la création de faux comptes, la fraude aux demandes et l'abus de promotions
Inconvénients
- Les clusters sont des pistes, donc vos analystes doivent encore les examiner et agir
- Son intelligence des appareils (dEdge) n'est qu'une partie d'une plateforme d'entreprise et non une couche de signaux autonome en libre-service
8. Feedzai
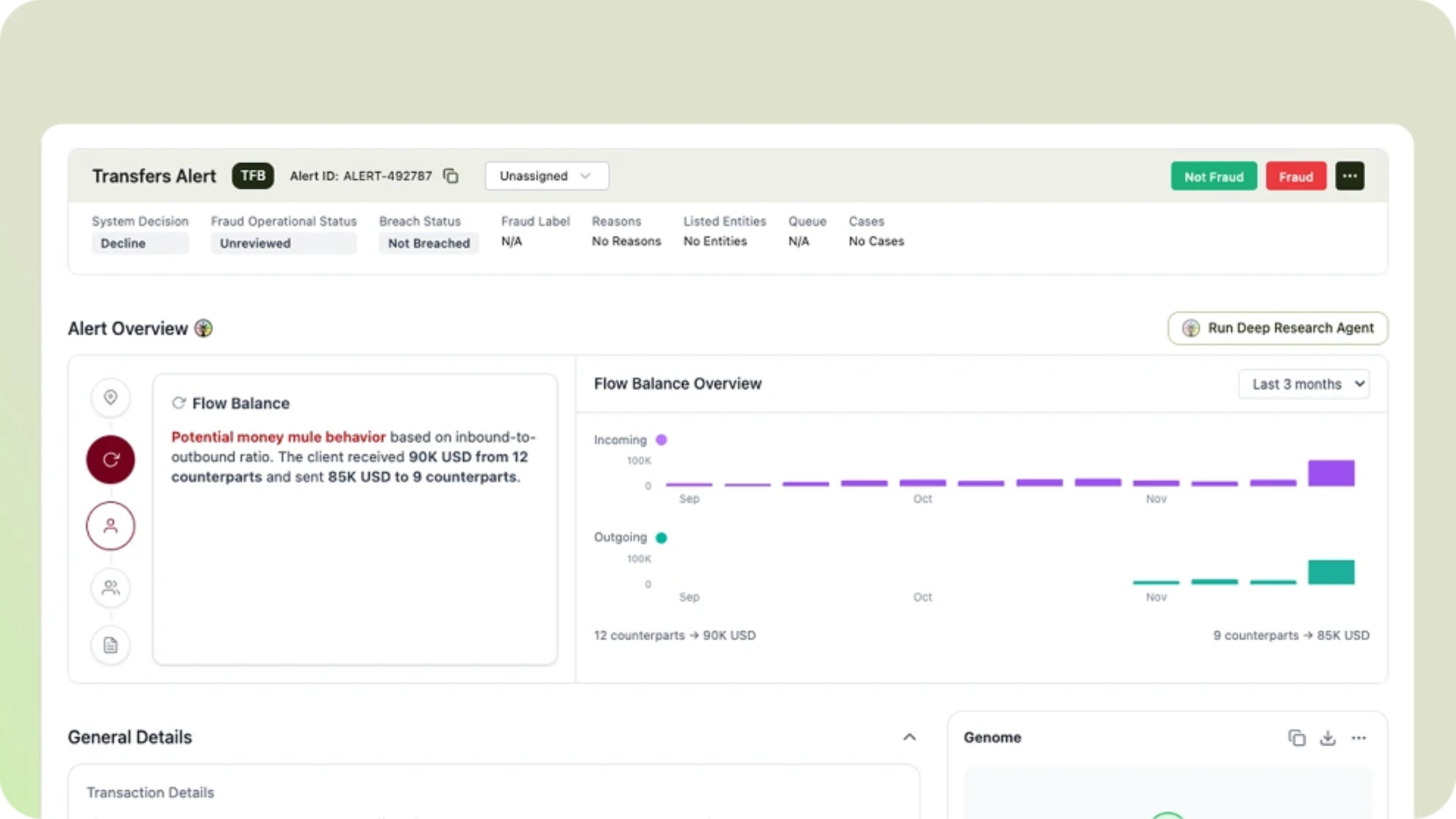
Feedzai est conçu principalement pour les banques et les institutions financières qui doivent surveiller la fraude en parallèle de la conformité LCB-FT. Il est pensé pour les environnements réglementés plutôt que pour une détection de fraude légère.
Source: feedzai.com
Avantages
- Le moteur de risque Pulse note les flux de données en temps réel en combinant des règles ajustables et des modèles d'apprentissage automatique
- Sa plateforme RiskOps, lancée en 2021, réunit la prévention de la fraude, la LCB-FT et les équipes risques dans une seule plateforme
Inconvénients
- La mise en place est lourde pour les entreprises hors du secteur bancaire
- Cycles de vente d'entreprise longs
9. ComplyAdvantage
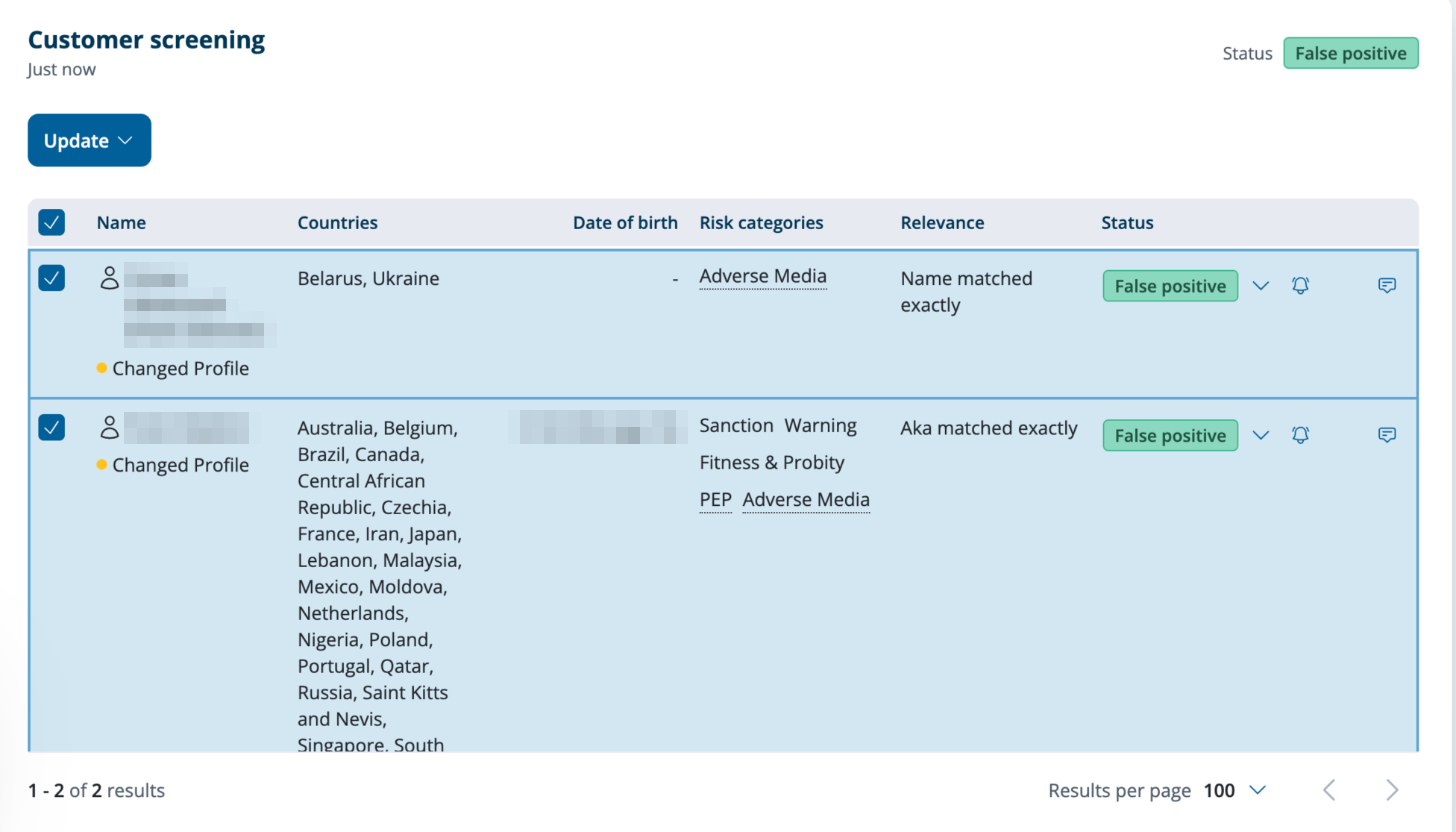
ComplyAdvantage est construit autour de la conformité plutôt que de la prévention de la fraude. Son cœur de métier est le criblage des personnes et des entreprises par rapport aux listes de sanctions mondiales, aux registres de personnes politiquement exposées (PPE) et aux médias défavorables, et il continue de surveiller ces clients après l'entrée en relation au cas où leur niveau de risque changerait. La surveillance des transactions et le criblage des paiements relèvent de son plan Enterprise.
Source: support.complyadvantage.com
Avantages
- La surveillance continue recrible automatiquement les clients existants
- Le criblage des médias défavorables utilise le traitement du langage naturel pour réduire les faux positifs dus aux correspondances de mots-clés et de noms courants
- Un plan Starter en libre-service démarre à 99 $ par mois pour 100 entités surveillées
Inconvénients
- La détection de la fraude repose sur les transactions, sans signaux de navigateur ni d'appareil
- La surveillance des transactions et le criblage des paiements nécessitent le plan Enterprise sur devis
Quelle alternative à SEON choisir ?
- Besoin d'intelligence des appareils, de détection des agents IA et des bots, de détection des VPN, de preuves de rétrofacturation ou d'un périmètre de scripts PCI DSS auprès d'un seul fournisseur : cside.
- Besoin de fraude et de conformité réunies, notamment pour l'entrée en relation en fintech ou en crypto : Sardine, ou Sift pour un score de fraude large couvrant plusieurs types.
- Besoin d'identification des appareils avec des SDK en disponibilité générale sur davantage de plateformes mobiles : Fingerprint, ou IPQualityScore pour une API hébergée de score de fraude avec une offre gratuite.
- Besoin de décision anti-fraude d'entreprise à grande échelle : Kount pour les données d'identité d'Equifax, DataVisor pour la détection non supervisée des réseaux de fraude, ou Feedzai pour la criminalité financière réglementée et la LCB-FT.
- La LCB-FT, le criblage des sanctions et la conformité sont tout le problème : ComplyAdvantage.
Si vous préférez la comparaison directe à ce panorama, la comparaison SEON vs cside met les deux outils côte à côte sur les prix, les cas d'usage anti-fraude et les fonctions de détection.
Essayez l'intelligence des appareils plutôt qu'une plateforme anti-fraude complète
Si votre équipe n'a besoin que d'une intelligence des appareils précise et de signaux de fraude, vous n'avez pas forcément besoin d'une plateforme construite autour du KYC, de la LCB-FT et de l'enrichissement des données.
Réservez une démo personnalisée pour voir :
- Comment un seul script propriétaire renvoie ensemble un ID d'appareil et des signaux de fraude
- La détection des agents IA, des bots, des VPN et des proxys sur les parcours de connexion et de paiement
- À quoi ressemble concrètement une migration depuis une plateforme plus large comme SEON
Réservez une démo ou commencez gratuitement.