En bref : outils de browser fingerprinting
La réponse courte : les meilleurs outils de browser fingerprinting en 2026 sont cside, Fingerprint Pro et ThumbmarkJS. Le bon choix dépend de ce qu'il vous faut : des signaux de fraude avec l'ID, la meilleure précision d'identification, ou une bibliothèque gratuite que vous hébergez vous-même.
Comment choisir : prenez cside pour un ID d'appareil persistant avec des signaux de bots, d'agents IA et de VPN depuis un seul script de première partie. Prenez Fingerprint Pro pour la précision d'identification et des SDK mobiles en disponibilité générale. Prenez ThumbmarkJS pour une empreinte gratuite et auto-hébergée.
| Outil | Idéal pour | Prix de départ |
|---|---|---|
| cside | ID d'appareil plus signaux de bots, d'agents IA et de VPN | Gratuit (1 000 appels d'API/mois) ; Business 99 $/mois pour 50 000 appels |
| Fingerprint Pro | Identification haute précision avec SDK mobiles | Gratuit (1 000 appels d'API/mois) ; Pro Plus 99 $/mois pour 20 000 appels |
| ThumbmarkJS | Browser fingerprinting gratuit et auto-hébergé | Bibliothèque open source gratuite ; API Pro 15 €/mois pour 15 000 appels |
Peu de temps ? Découvrez la device intelligence de cside. Vous obtenez l'ID d'appareil et les signaux de fraude depuis un seul script de première partie.
Les 10 meilleurs outils de browser fingerprinting en 2026
Les outils ci-dessous se répartissent en deux groupes : des bibliothèques gratuites et auto-hébergées qui produisent un identifiant, et des plateformes qui associent l'identification à un verdict de fraude. ThumbmarkJS, FingerprintJS et ClientJS sont les bibliothèques open source ; les sept autres sont commerciaux.
Les prix et les limites de plans des éditeurs tiers ont été vérifiés sur la page tarifaire de chaque éditeur le 2026-10-05. Ils changent souvent, donc confirmez-les avant de budgéter.
1. cside, un outil de browser fingerprinting avec signaux de fraude

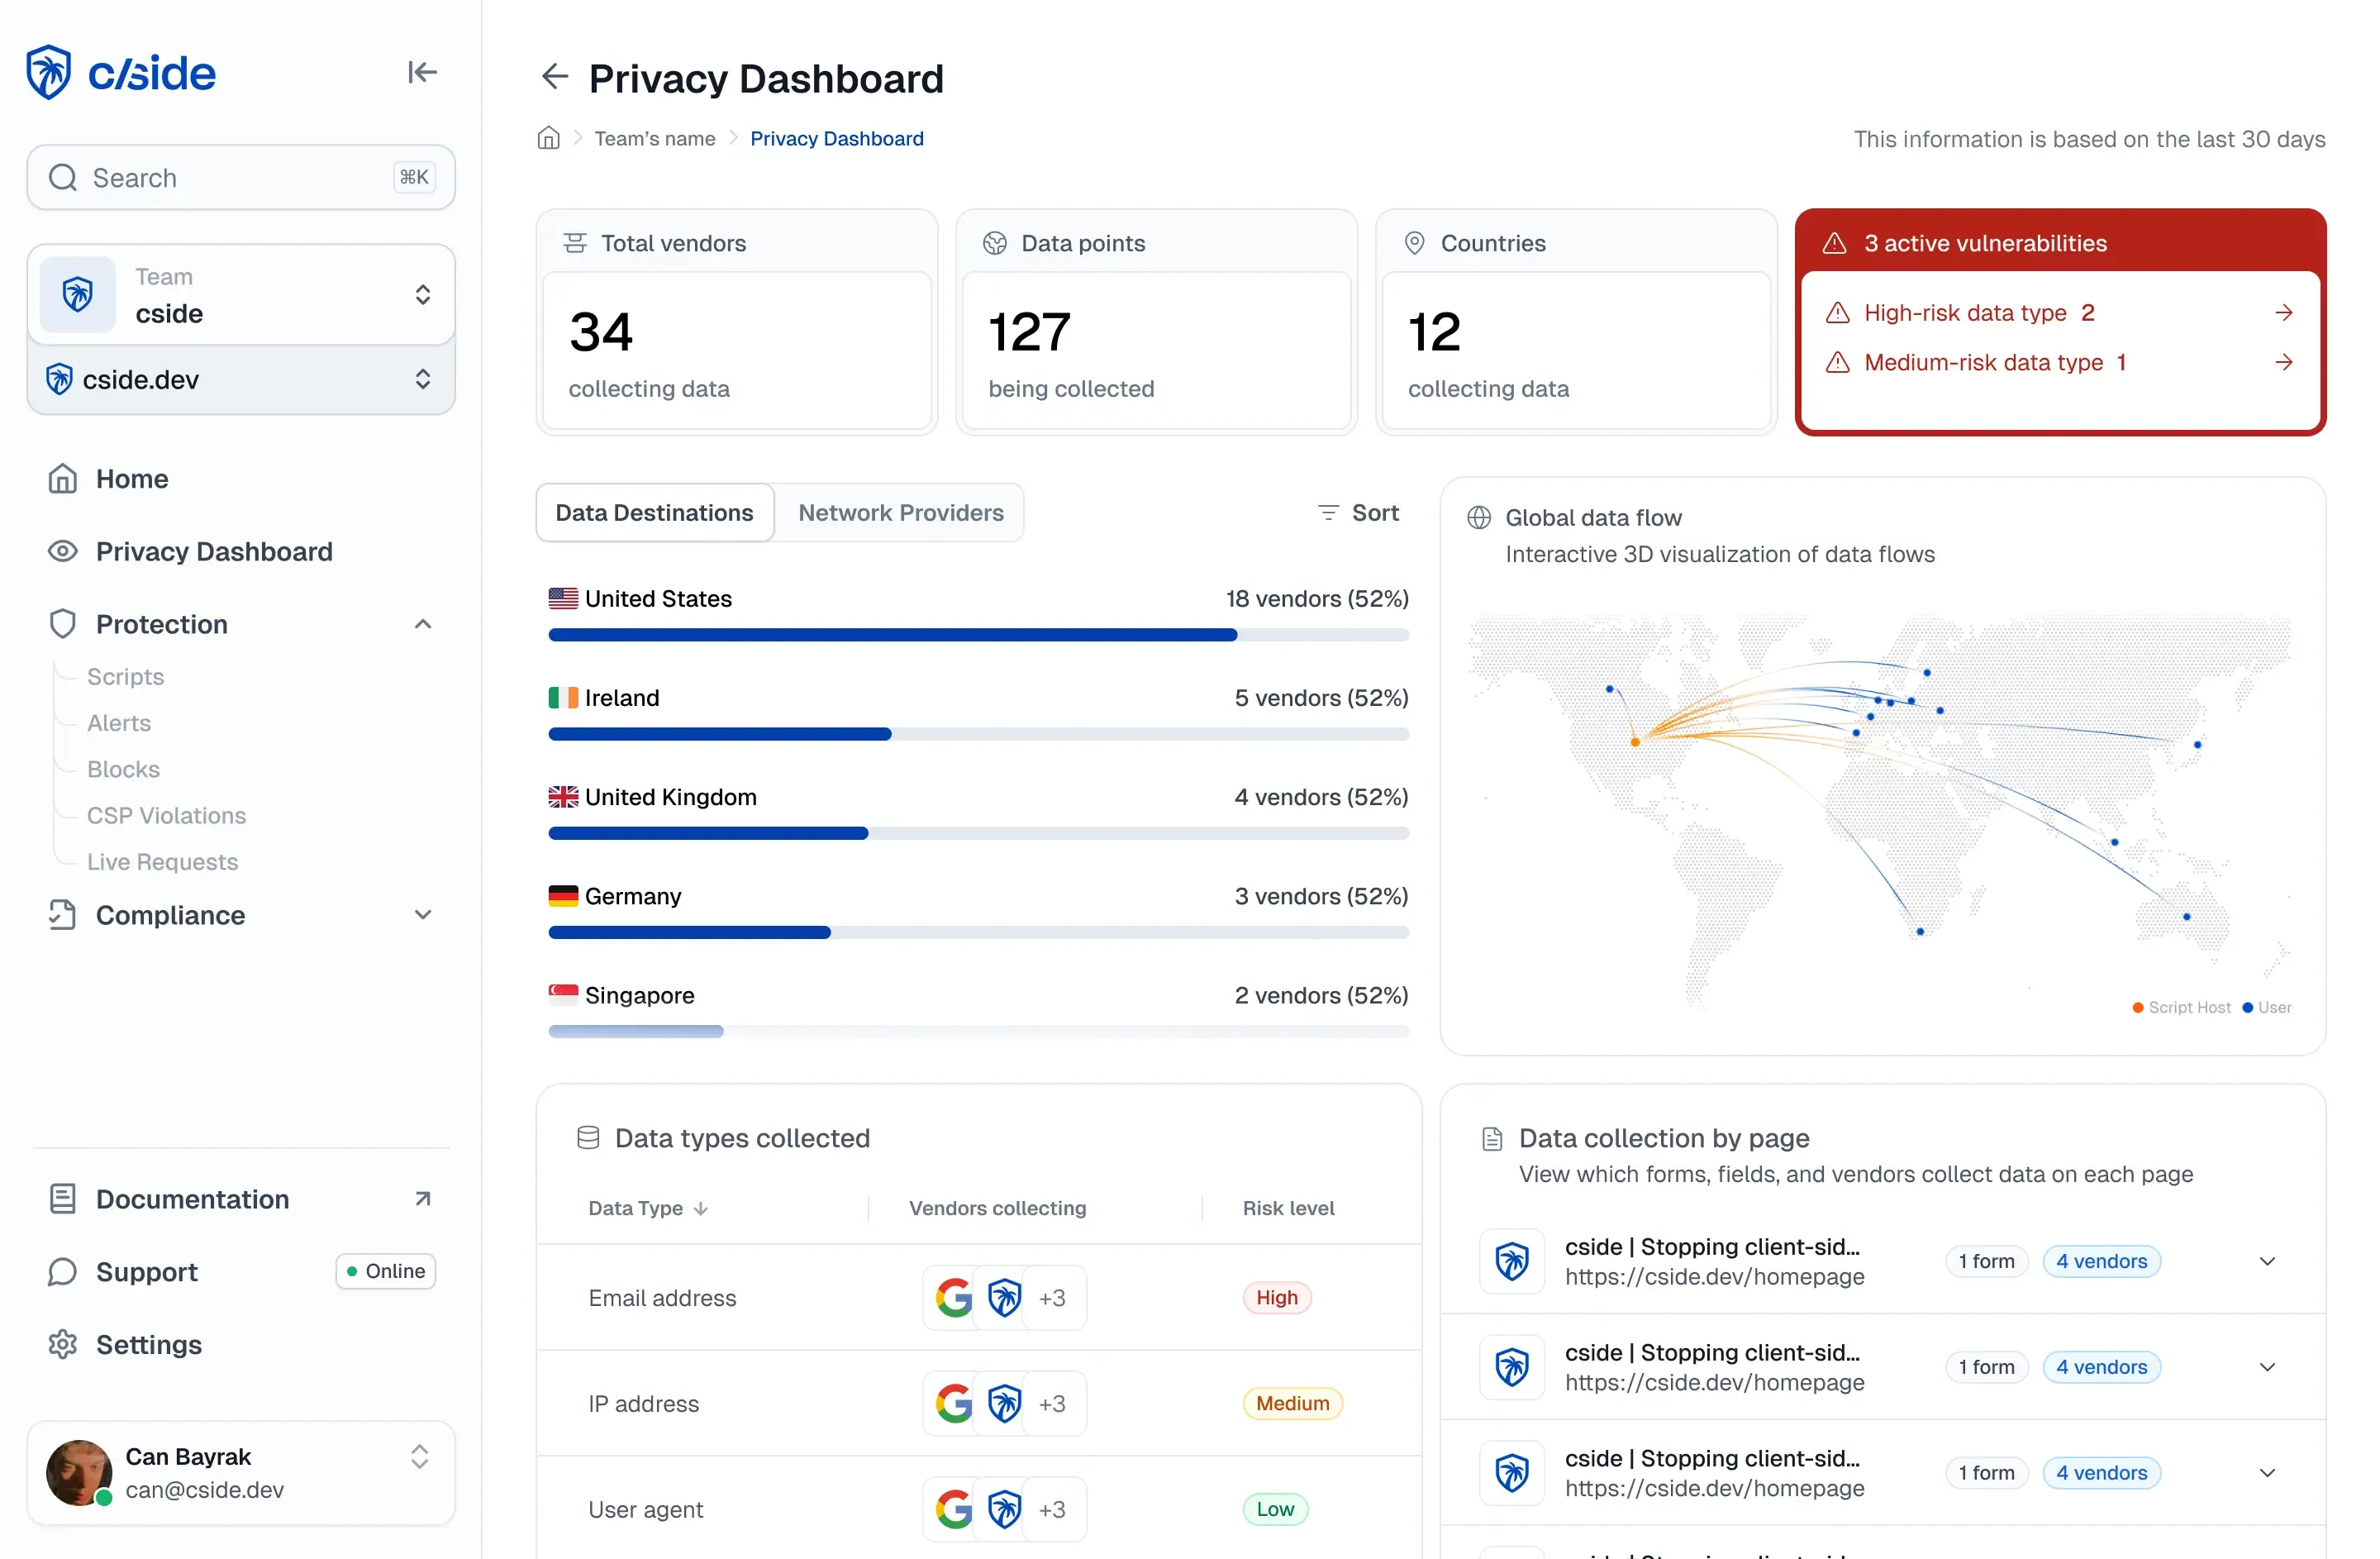
cside identifie les appareils à partir d'un seul snippet JavaScript de première partie exécuté sur votre propre domaine. Il collecte plus de 250 signaux d'appareil, de réseau et de comportement pendant la session en direct et les combine en un ID de visiteur persistant, qui tient quand les utilisateurs effacent leur stockage, naviguent en mode privé ou changent de VPN.
La différence entre cside et une bibliothèque de fingerprinting basique tient à ce qui se passe après l'identification. cside utilise les mêmes signaux pour la détection des bots et des agents IA, la détection des VPN et des proxys, l'analyse comportementale et des cas de fraude comme le partage de compte et les preuves pour les rétrofacturations. Vous pouvez agir sur ses verdicts ou envoyer les signaux bruts à votre propre moteur de règles via l'API ou des webhooks.
Avantages
- Un seul script de première partie sur votre propre domaine, sans modification DNS, et cside ne se place pas devant votre trafic
- Device intelligence, fraude sur les comptes, détection des agents IA et preuves de rétrofacturation viennent d'un seul fournisseur, ce qui permet de regrouper vos outils au lieu d'acheter un produit de fingerprinting isolé
- Chaque client, y compris sur l'offre gratuite, dispose d'un canal Slack ou Microsoft Teams partagé avec les ingénieurs de cside
- L'offre gratuite est permanente, et le plan Business inclut un essai gratuit de 14 jours
Inconvénients
- Si vous n'avez besoin que d'un identifiant de navigateur léger pour l'analytique ou une reconnaissance basique des visiteurs, les signaux de fraude vont au-delà de votre besoin
- L'offre gratuite renvoie l'ID d'appareil avec les signaux de base ; la détection des agents IA et des VPN demande le plan Business, et les preuves de rétrofacturation relèvent d'Enterprise
- Les SDK natifs iOS et Android sont en bêta : les équipes qui ont besoin dès aujourd'hui de SDK mobiles en disponibilité générale devraient regarder Fingerprint ou Castle
- Les signaux d'appareil peuvent rester des données personnelles au sens du RGPD, il vous faut donc une base légale documentée (pour la prévention de la fraude, généralement l'intérêt légitime)
Prix : gratuit jusqu'à 1 000 appels d'API par mois. Business coûte 99 $/mois pour 50 000 appels, avec un essai gratuit de 14 jours, et Enterprise est sur devis. Consultez les tarifs de cside.
Idéal pour : les équipes fraude et risque qui ont besoin d'un ID d'appareil persistant avec des signaux de bots, d'agents IA et d'abus de comptes depuis un seul script de première partie.
2. ThumbmarkJS
ThumbmarkJS est une bibliothèque JavaScript open source de browser fingerprinting. Elle collecte les caractéristiques du navigateur et de l'appareil dans le navigateur et les combine en une empreinte, et vous pouvez l'auto-héberger plutôt que d'adopter une plateforme antifraude gérée.
Source: thumbmarkjs.com
Son éditeur vend aussi une API optionnelle qui ajoute une analyse côté serveur (détails du handshake TLS, en-têtes HTTP et données de connexion) aux signaux côté client. C'est de cette API que viennent la précision supplémentaire et les indicateurs de fraude.
Avantages
- La licence MIT autorise l'usage commercial gratuit et les forks
- L'API optionnelle fait passer l'unicité d'environ 80 % pour la bibliothèque seule à environ 99 %
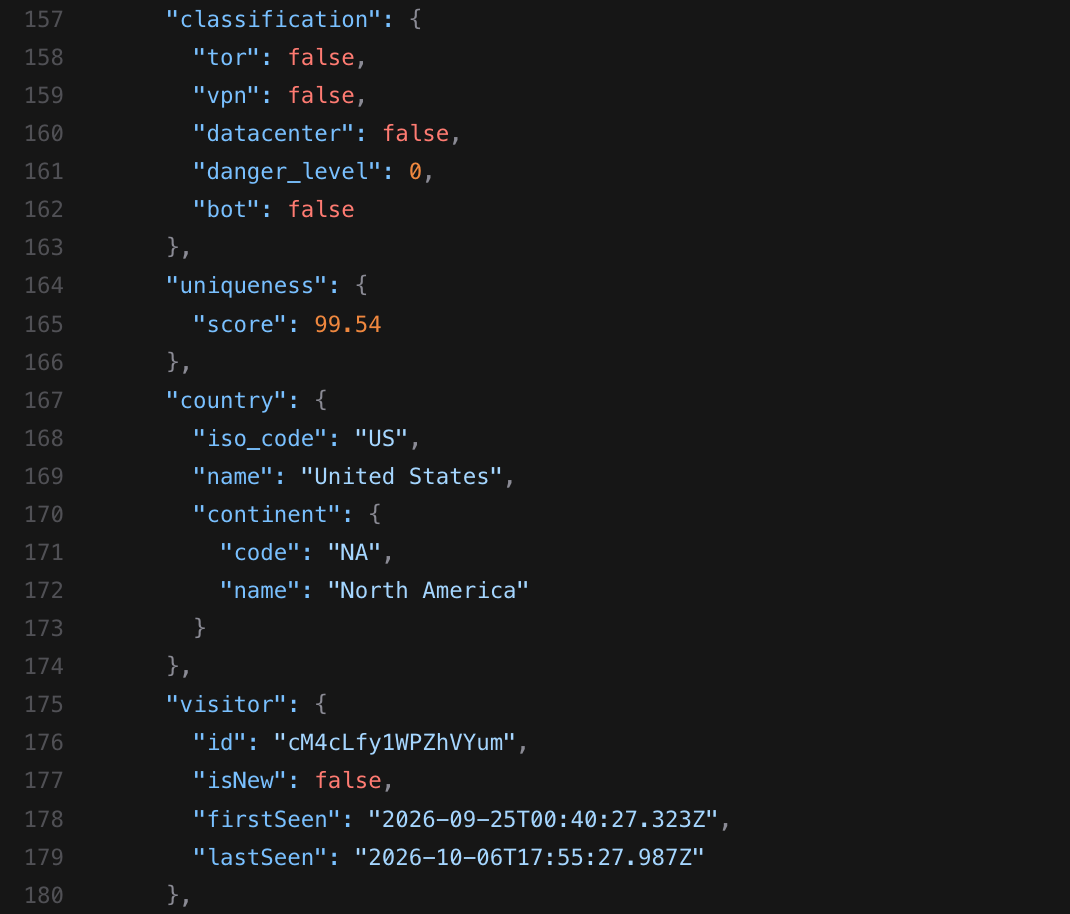
- L'API ajoute la détection des bots, des VPN et des centres de données, ainsi qu'un niveau de menace, à l'ID de visiteur
Inconvénients
- La bibliothèque gratuite est soutenue par la communauté, principalement via Discord
- À elle seule, la bibliothèque n'atteint qu'environ 80 % d'unicité
Prix : la bibliothèque est gratuite. L'API propose une offre gratuite de 1 000 appels par mois, et Pro coûte 15 €/mois pour 15 000 appels, puis 1 € par tranche de 1 000 supplémentaires.
Idéal pour : les développeurs qui veulent une empreinte gratuite et auto-hébergée et n'ont pas besoin d'un scoring de fraude ni d'une surveillance des scripts PCI DSS dans le même produit. Pour la comparaison directe, consultez cside vs ThumbmarkJS.
3. FingerprintJS (open source)
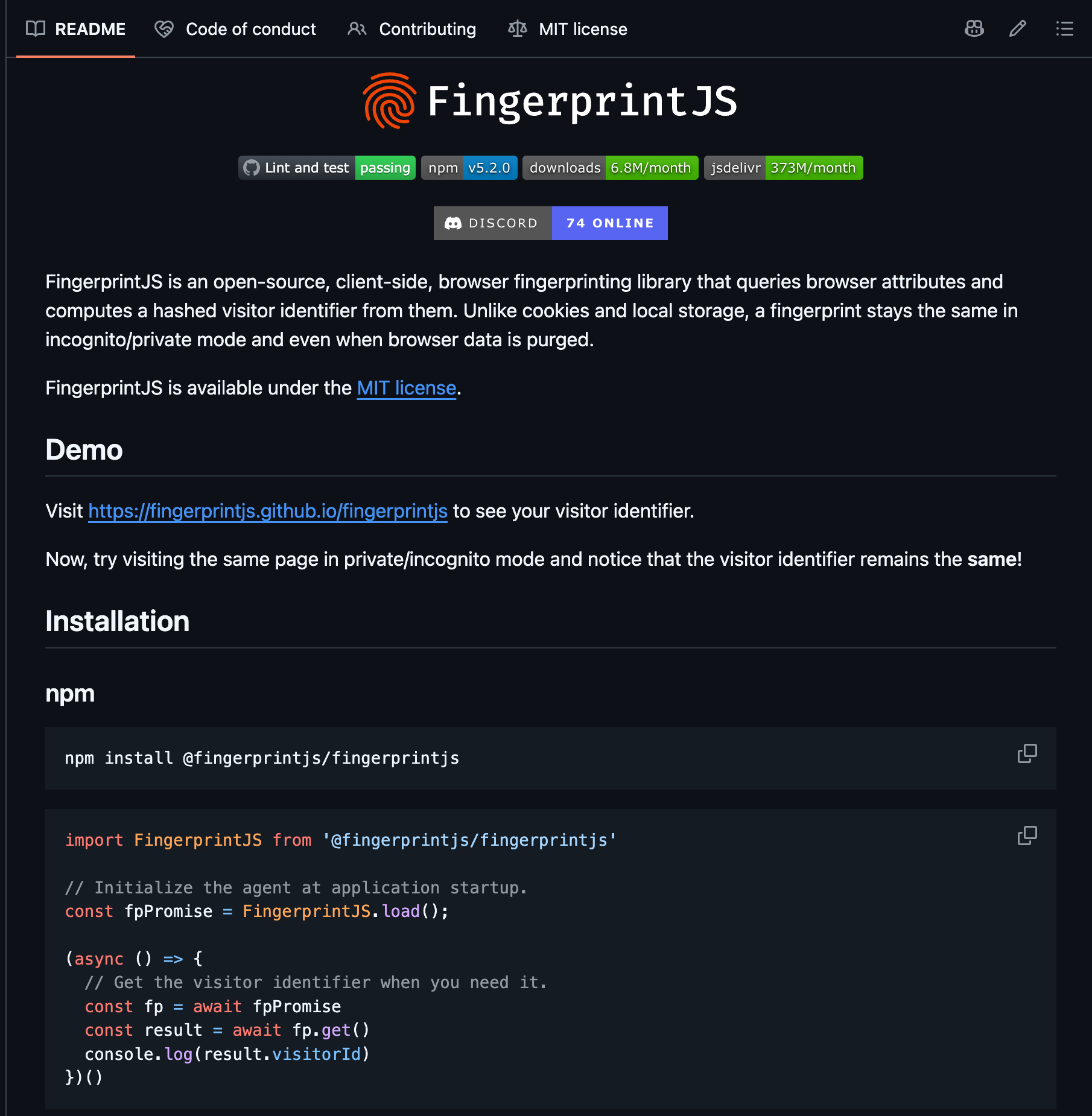
FingerprintJS est une bibliothèque de browser fingerprinting côté client qui collecte des attributs du navigateur et génère un identifiant de visiteur haché. Vous pouvez l'intégrer directement dans une application web sans passer par la plateforme commerciale de Fingerprint.
Source: github.com
Sa licence a changé au fil du temps. La version 4 était publiée sous Business Source License, et la version 5.0.0 a ramené la bibliothèque sous licence MIT : l'usage en production et l'usage commercial sont de nouveau gratuits.
Avantages
- La licence MIT (depuis la version 5.0.0) autorise l'usage commercial gratuit
- Lit notamment les signaux canvas, audio et des polices installées
- L'installer depuis npm et l'intégrer à votre propre code évite l'import depuis un CDN que bloquent les bloqueurs de publicité
Inconvénients
- Le README de Fingerprint indique lui-même que la précision de la bibliothèque est « nettement inférieure » à celle de son produit commercial
- Comme les empreintes sont générées et traitées dans le navigateur, elles sont exposées à l'usurpation et à la rétro-ingénierie
Prix : gratuit et open source. Pour connaître le coût du produit payant, consultez notre guide des tarifs de FingerprintJS.
Idéal pour : les équipes qui ont besoin d'un identifiant gratuit et ne cherchent pas à traiter en même temps la détection des bots ou le scoring de fraude. Si vous le remplacez, consultez les alternatives à FingerprintJS.
4. Fingerprint Pro
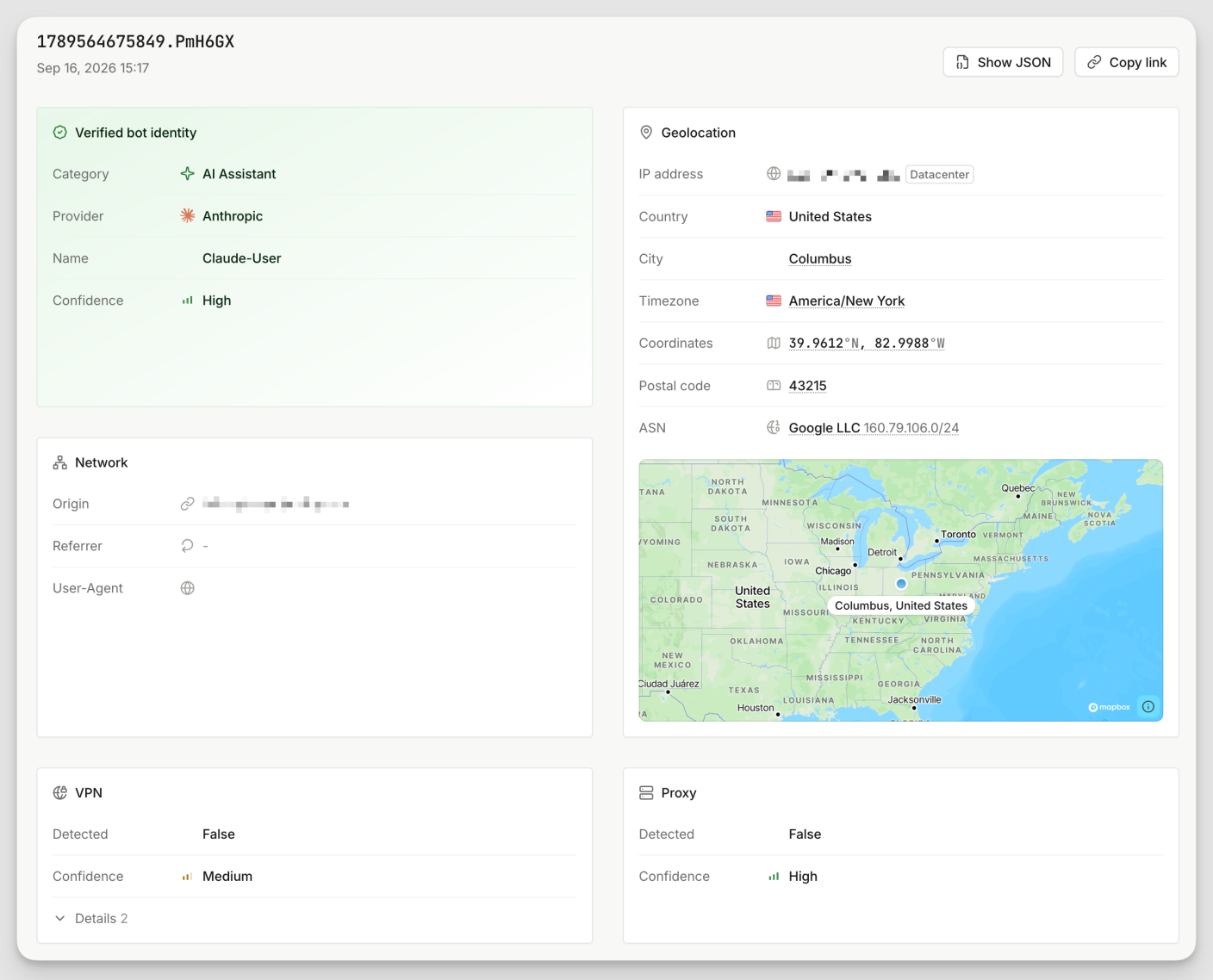
Fingerprint Pro, que Fingerprint appelle désormais Fingerprint Identification, est la plateforme commerciale d'identification d'appareils de l'éditeur de FingerprintJS. Contrairement à la bibliothèque open source, elle combine la collecte de signaux côté client avec un traitement côté serveur et des données réseau pour produire un identifiant de visiteur plus stable. Fingerprint indique que son propre produit collecte plus de 100 signaux de navigateur et d'appareil.
Source: docs.fingerprint.com
Avantages
- Fingerprint indique ne pas facturer les appels d'API effectués pendant une attaque DDoS
- Le filtrage des requêtes permet d'autoriser ou de bloquer des origines et des en-têtes, pour que d'autres sites ne puissent pas utiliser votre clé d'API publique
- SDK mobiles en disponibilité générale pour Android, iOS, React Native et Flutter
Inconvénients
- Les intégrations proxy pour Cloudflare, Amazon CloudFront, Fastly et Akamai sont réservées à Enterprise
- La conservation des données est de 30 jours sur Free et Pro Plus ; la conservation de 90 jours et le SSO SAML imposé nécessitent le plan Enterprise, sur devis
Prix : le plan Free couvre jusqu'à 1 000 appels d'API par mois et s'accompagne d'un essai Pro Plus de 14 jours. Pro Plus coûte 99 $/mois pour 20 000 appels d'API, puis 4 $ par tranche de 1 000 supplémentaires. Enterprise est sur devis.
Idéal pour : les équipes qui ont besoin d'une forte précision d'identification et de SDK mobiles en disponibilité générale sur davantage de plateformes. Consultez cside vs Fingerprint pour la comparaison directe.
5. SEON
SEON associe la device intelligence à une plateforme plus large de prévention de la fraude et de lutte contre le blanchiment (AML). Ses capacités couvrent l'intelligence sur l'appareil, l'IP, l'email et le téléphone, le scoring du risque des transactions, la gestion des dossiers et la conformité AML, avec un accès via la plateforme SEON comme via son API.
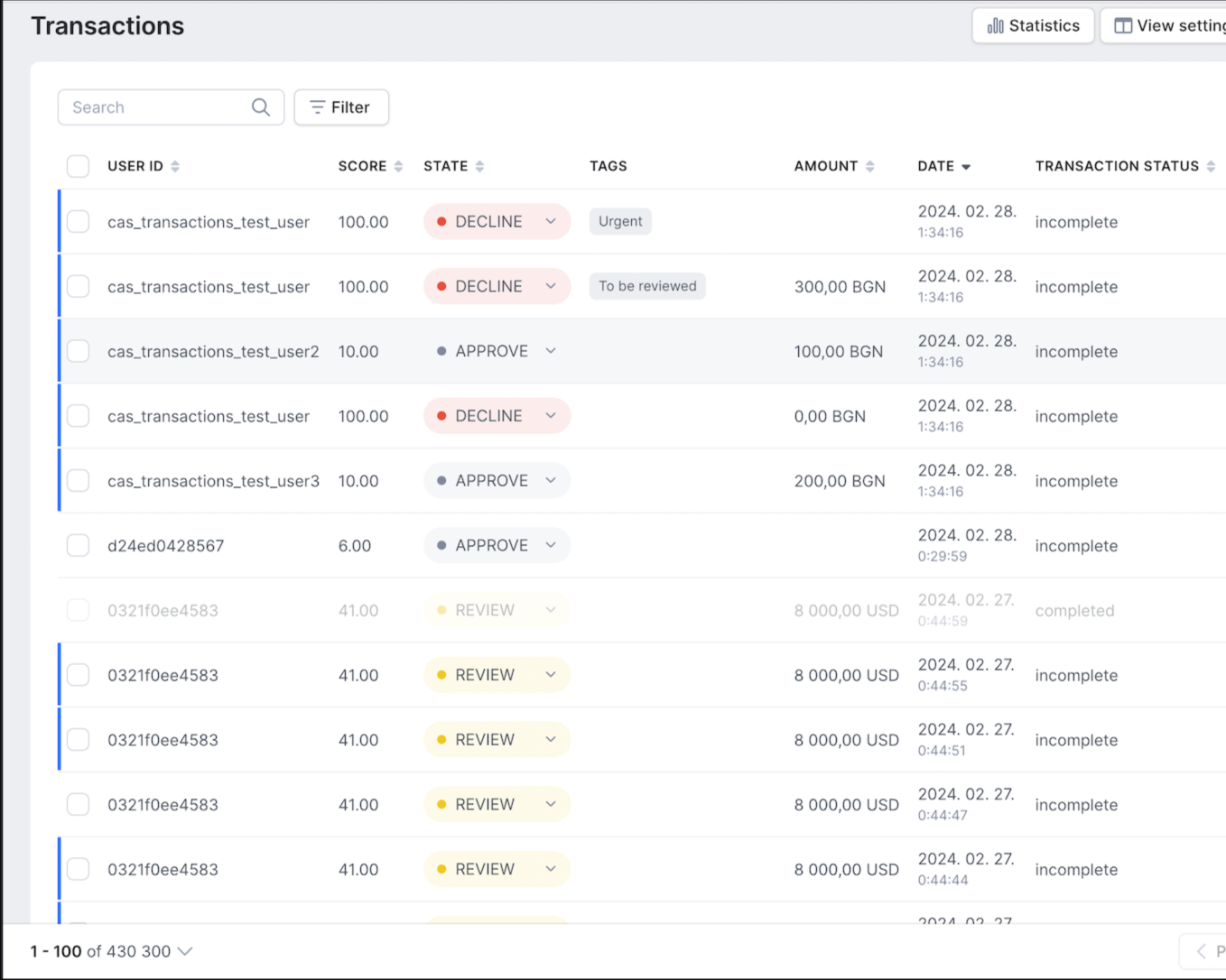
Source: docs.seon.io
Avantages
- Les règles personnalisées permettent aux équipes fraude d'ajuster la logique de scoring dans la plateforme
- Une vue Explain montre quels signaux ont fait monter ou baisser un score de risque
- Les vérifications d'empreinte numérique recherchent les profils en ligne et sur les réseaux sociaux liés à une adresse email ou à un numéro de téléphone
Inconvénients
- Le plan Starter plafonne l'usage à 2 500 contrôles de fraude par mois, avec 10 utilisateurs et 50 règles personnalisées
- La gestion des dossiers et la conformité AML relèvent du niveau Premium, sur devis
Prix : le plan Starter coûte 699 $/mois et comprend 2 500 contrôles de fraude, 10 utilisateurs et 50 règles personnalisées. Premium est sur devis, et un essai gratuit est disponible sur demande.
Idéal pour : les équipes qui veulent un fingerprinting intégré à une plateforme unique de prévention de la fraude et de filtrage AML.
6. Castle
Castle associe le device fingerprinting à des signaux comportementaux, IP et de risque de compte pour détecter la fraude et les abus tout au long du parcours utilisateur. Il collecte les signaux d'appareil via des SDK client pour le web et les apps mobiles, et évalue les connexions, les inscriptions et les autres événements de compte via sa Risk API côté serveur.
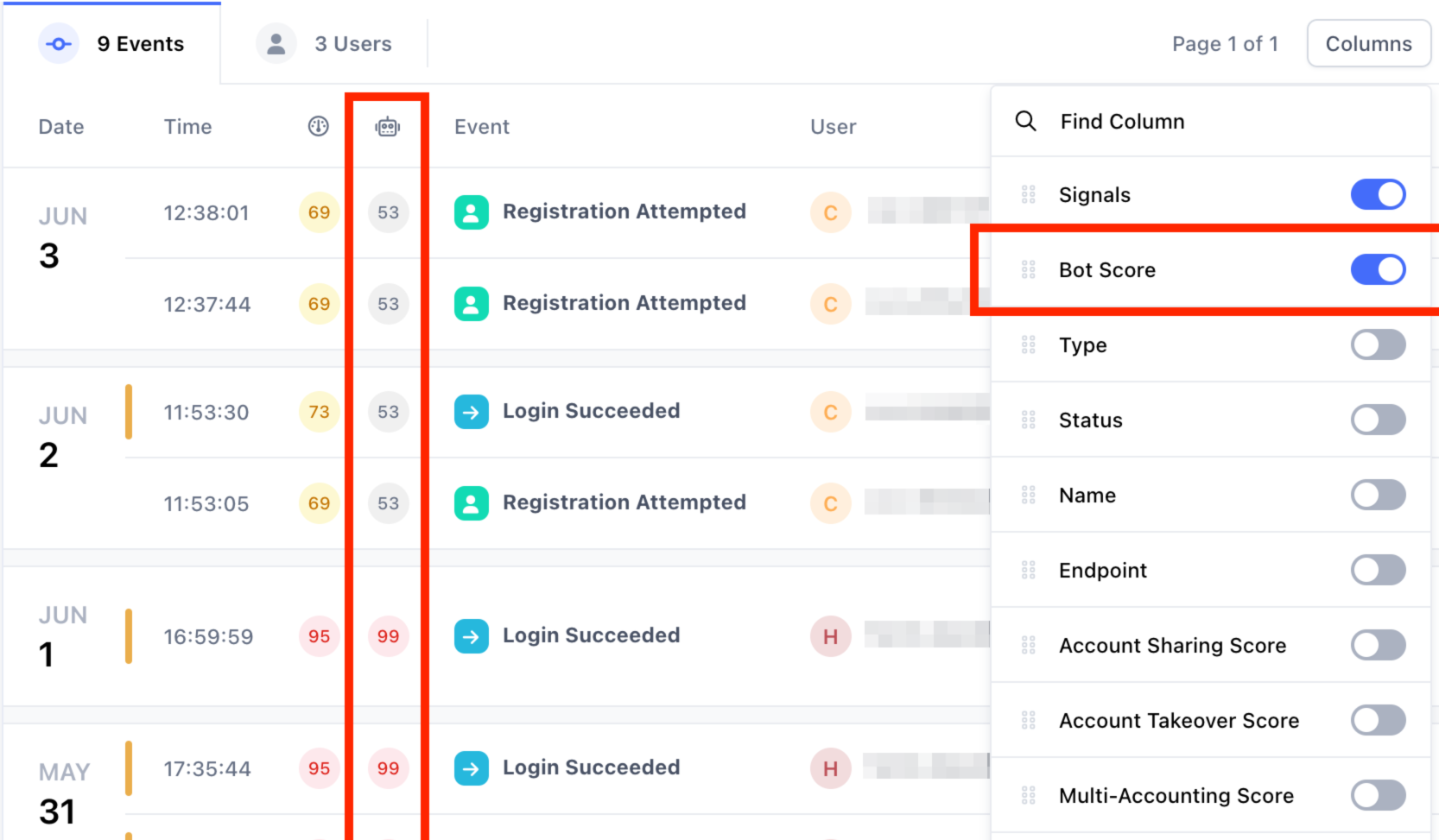
Source: docs.castle.io
Avantages
- Des SDK en disponibilité générale couvrent les applications web et mobiles
- Une IP Intelligence API autonome prend en charge les requêtes unitaires et par lots
- La détection des émulateurs, du jailbreak, des altérations et des emails jetables est incluse dans tous les plans
Inconvénients
- Les plans Free et Pro ne conservent les données que 3 et 7 jours respectivement
- L'accompagnement dédié à la configuration et à l'intégration est réservé au plan Enterprise
Prix : le plan Free inclut 5 $ d'usage (1 000 requêtes Risk et Filter). Pro coûte 200 $/mois, et Enterprise démarre à 4 000 $/mois.
Idéal pour : les équipes dont le vrai sujet est la sécurité du cycle de vie des comptes plutôt que le fingerprinting généraliste.
7. Sardine
Sardine combine device intelligence et biométrie comportementale pour évaluer le risque lors de l'onboarding, de l'activité du compte et des paiements. Ses signaux d'appareil repèrent les émulateurs, les machines virtuelles, les outils d'accès à distance, les VPN, les proxys et les bots.
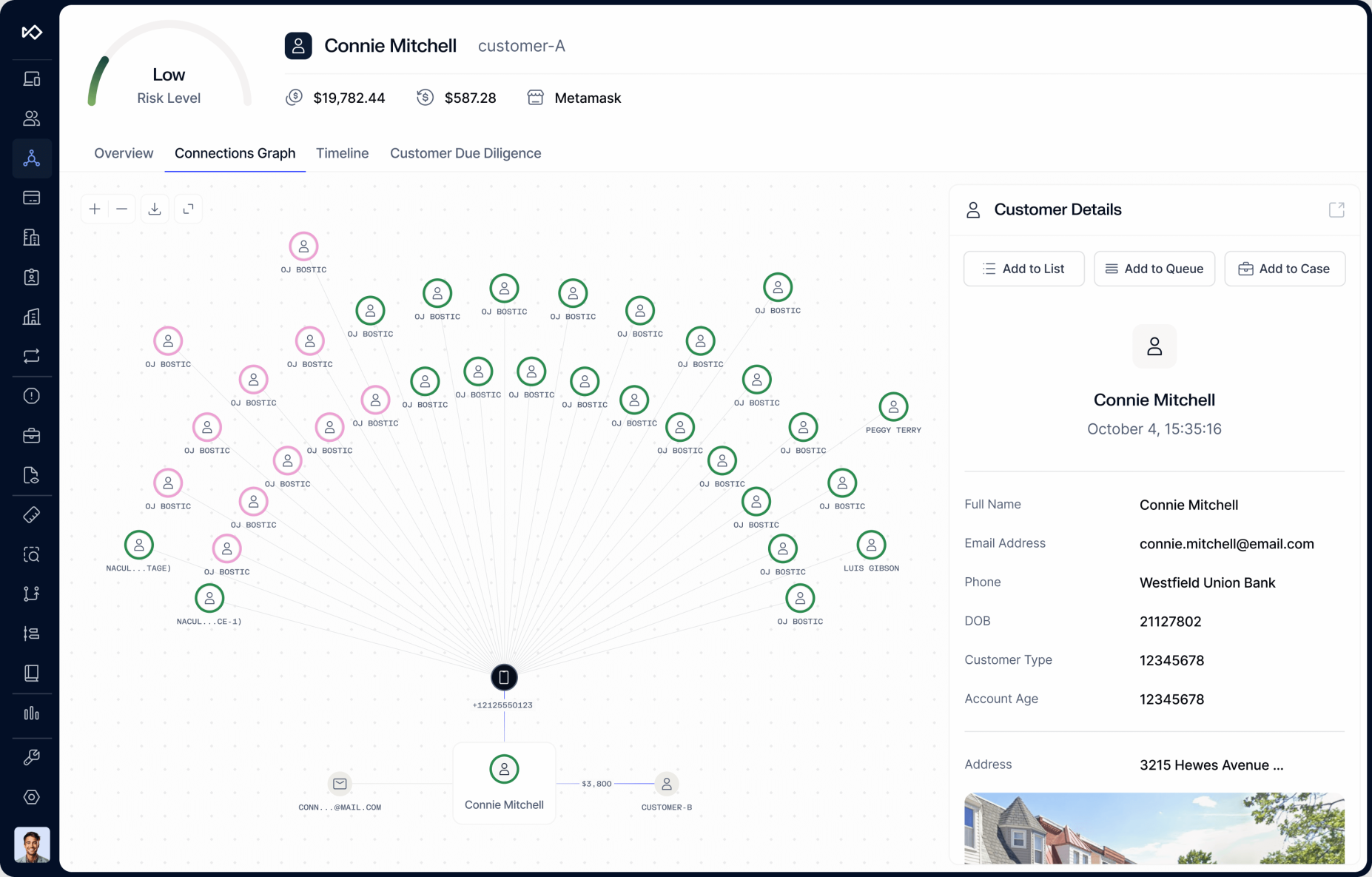
Source: sardine.ai
Avantages
- Capture quatre identifiants d'appareil (Device ID, Device Fingerprint, Mobile User ID et Account Device ID) qui, selon Sardine, survivent aux réinitialisations d'usine et aux réinstallations de l'app
- La détection des accès à distance signale des outils comme TeamViewer et AnyDesk utilisés par les escrocs
- L'analyse des liens relie comptes, appareils et paiements pour mettre au jour des réseaux de fraude
Inconvénients
- Pas de prix publiés ni de plan en libre-service
- Des utilisateurs sur G2 évoquent une courbe d'apprentissage raide pour les nouvelles recrues
Prix : sur devis, via l'équipe commerciale.
Idéal pour : les fintechs et les plateformes de paiement qui veulent du device fingerprinting et de l'intelligence comportementale au sein d'une plateforme plus large de lutte contre la fraude et la criminalité financière.
8. IPQualityScore
IPQualityScore (IPQS) associe le device fingerprinting à des signaux IP, proxy, VPN, email, téléphone et autres signaux de fraude, renvoyés sous forme de scores de risque. Son device fingerprinting aide à identifier les appareils récurrents ou en double sur le web et dans les apps mobiles.
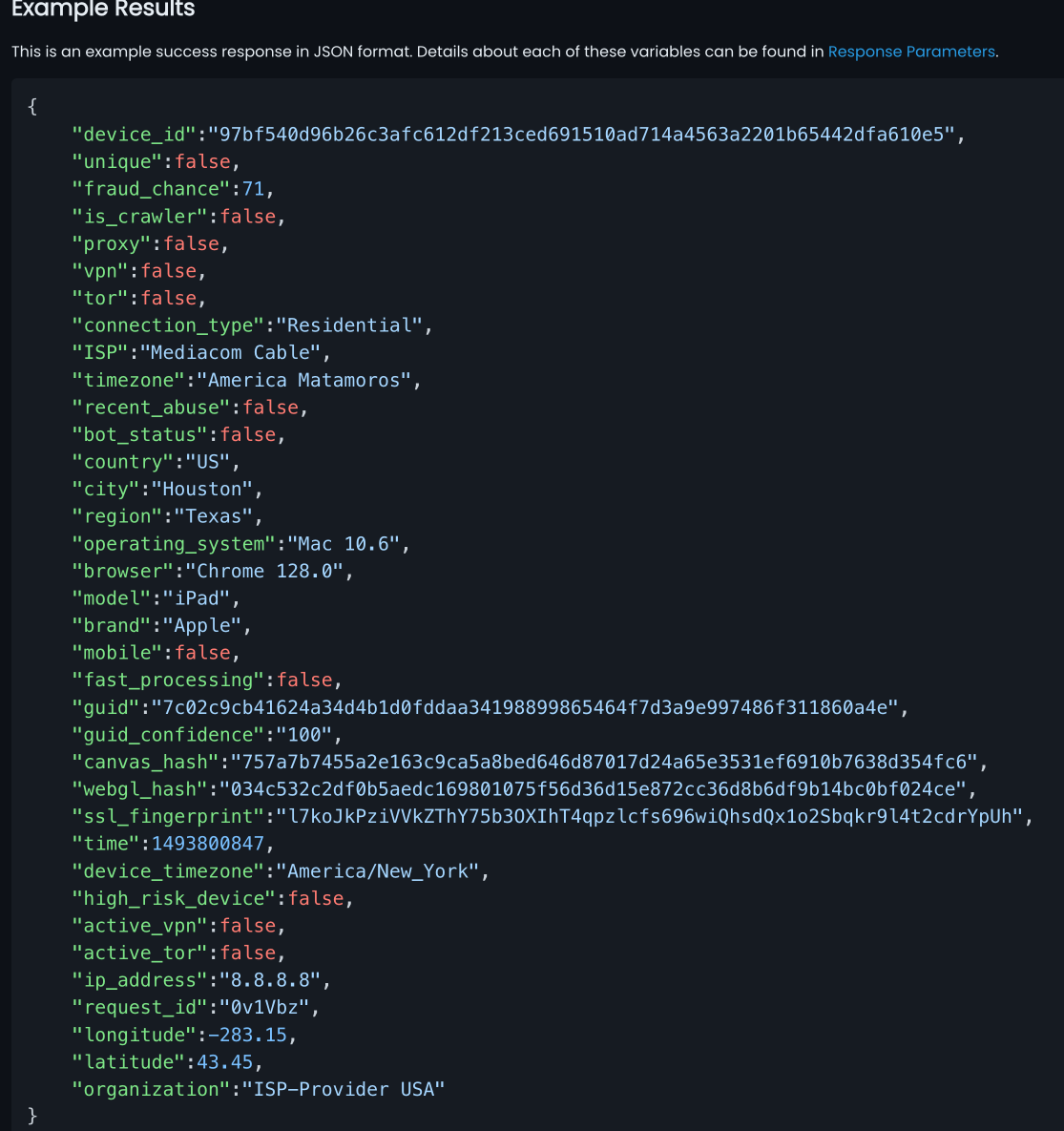
Source: ipqualityscore.com
Avantages
- Des API de listes d'autorisation et de blocage permettent d'ajuster les résultats à votre propre trafic
- Une API CSV en masse évalue une liste d'utilisateurs existante en un seul import
- Des SDK de device fingerprinting couvrent les apps Android et iOS en plus des sites web
Inconvénients
- L'empreinte d'appareil n'est qu'une entrée parmi d'autres : traitez le score comme un signal de risque global plutôt que comme une identité d'appareil autonome
- Certains utilisateurs sur Capterra le jugent cher pour une simple validation d'emails et de numéros de téléphone
Prix : une offre gratuite propose 1 000 requêtes par mois. Les plans payants figurent sur la page tarifaire d'IPQS : vérifiez quel niveau inclut le device fingerprinting avant de budgéter.
Idéal pour : les équipes qui veulent du fingerprinting avec des signaux IP, email, téléphone et d'enrichissement antifraude via une seule API.
9. DataDome
Le fingerprinting de DataDome alimente sa plateforme plus large de détection des bots et de la fraude. Son Device Check s'exécute sur l'appareil de l'utilisateur, dans les navigateurs web et les apps mobiles, sans aucune interaction, à la manière d'un CAPTCHA qui n'affiche jamais de défi, pour identifier l'automatisation et les environnements falsifiés.
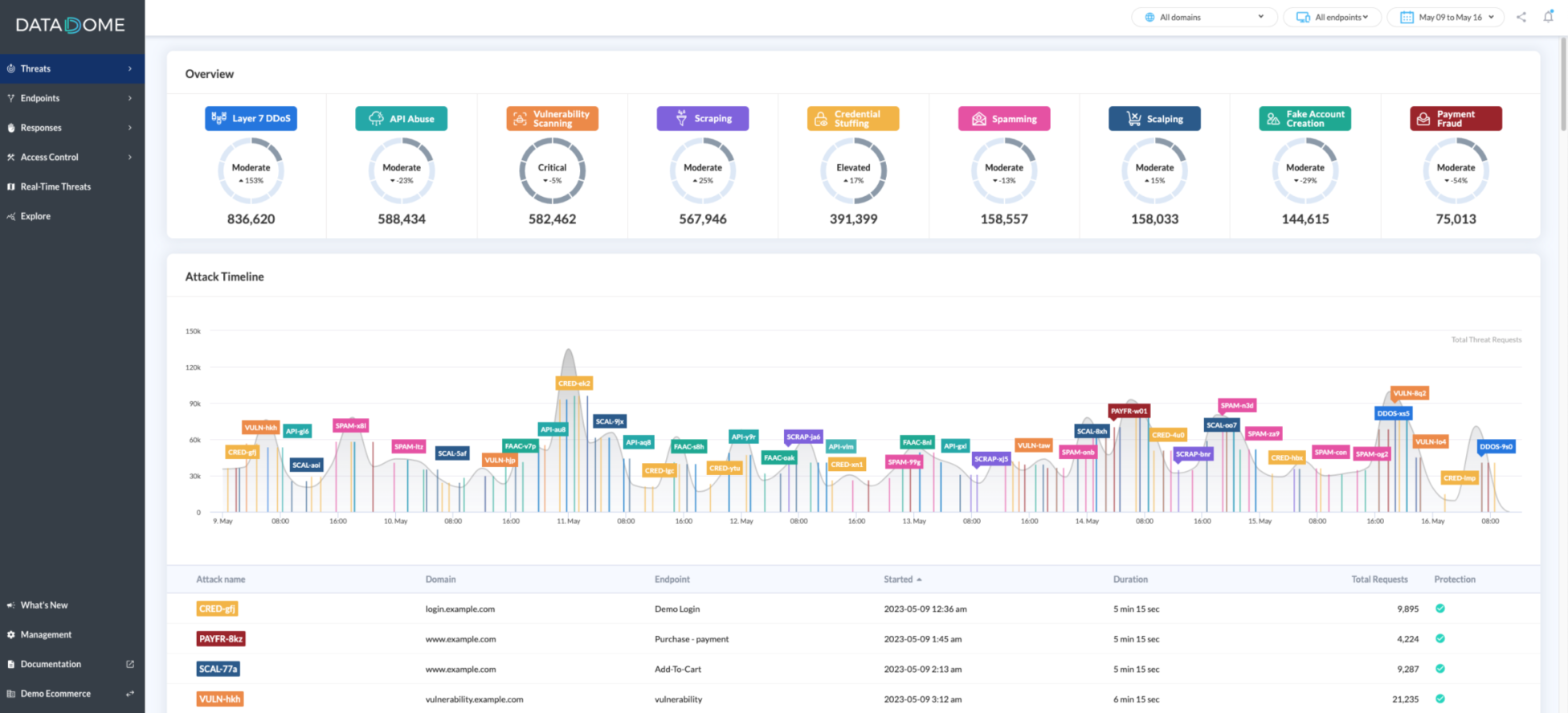
Source: docs.datadome.co
Avantages
- S'intègre aux principaux CDN et plateformes edge, dont Cloudflare, Fastly, Akamai et Amazon CloudFront
- Des utilisateurs sur G2 décrivent un déploiement initial rapide
- Des utilisateurs sur G2 saluent son équipe support et un tableau de bord intuitif
Inconvénients
- Le plan d'entrée Essentials démarre à 3 830 $/mois
- Certains utilisateurs sur G2 évoquent un ou deux mois de réglages et des faux positifs au début
Prix : le plan Essentials démarre à 3 830 $/mois, Advanced à 8 670 $/mois et Premium à 10 160 $/mois. Les tarifs Enterprise commencent à 13 270 $/mois.
Idéal pour : les grandes entreprises qui ont besoin du fingerprinting dans un programme plus large de gestion des bots. Consultez cside vs DataDome.
10. ClientJS
ClientJS est une bibliothèque JavaScript open source qui génère des empreintes de navigateur à partir des caractéristiques du navigateur et de l'appareil côté client. Elle convient aux projets qui ont besoin d'une identification de navigateur basique sans adopter une plateforme gérée de device intelligence ou antifraude.
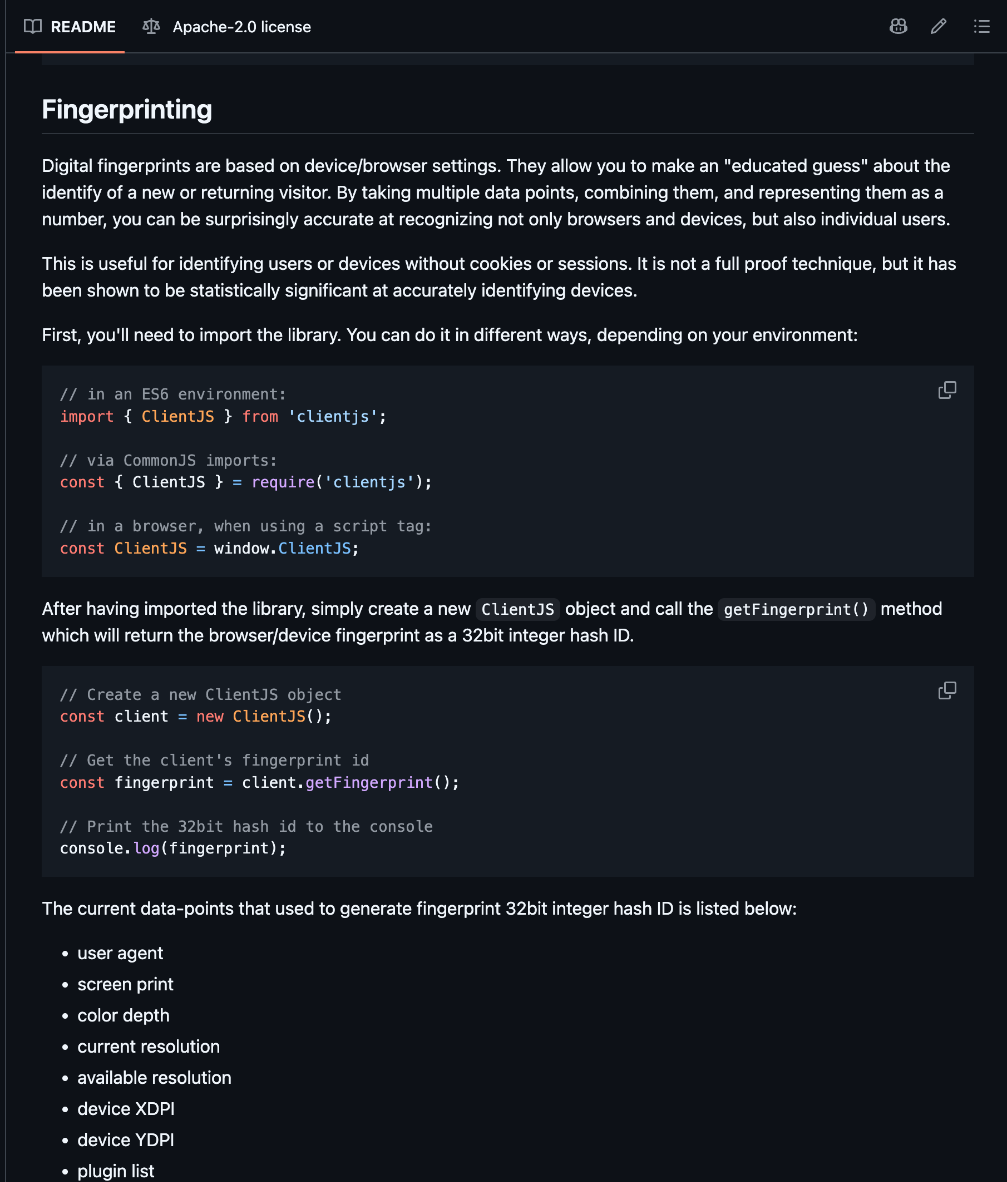
Source: github.com
Avantages
- Expose chaque donnée brute qu'elle collecte, en plus de l'empreinte sur 32 bits
- Légère, avec environ 28 Ko pour le bundle minimal
- Renvoie une empreinte avec un seul appel à
getFingerprint()
Inconvénients
- Aucune nouvelle version sur npm depuis la 0.2.1, publiée en octobre 2021
- La chaîne user agent fait partie du hachage, donc une mise à jour du navigateur change l'ID
Prix : gratuit et open source sous licence Apache 2.0.
Idéal pour : les prototypes et les projets à faible enjeu qui ont besoin d'une empreinte simple et gratuite, sans la couverture de signaux plus large des plateformes commerciales.
Les 10 outils de browser fingerprinting en un coup d'œil
Le tableau compare les outils par type de produit, capacités principales et prix de départ.
| Outil | Type | Capacités principales | Prix de départ |
|---|---|---|---|
| cside | Commercial | ID d'appareil plus signaux de bots, d'agents IA et de VPN | Offre gratuite ; Business 99 $/mois |
| ThumbmarkJS | Open source plus API | Browser fingerprinting ; l'API ajoute des indicateurs bots et VPN | Gratuit ; API Pro 15 €/mois |
| FingerprintJS | Open source | Fingerprinting côté client | Gratuit |
| Fingerprint Pro | Commercial | Identification plus Smart Signals | Offre gratuite ; Pro Plus 99 $/mois |
| SEON | Commercial | Device intelligence, prévention de la fraude, AML | Starter 699 $/mois |
| Castle | Commercial | Fingerprinting, risque de compte | Offre gratuite ; Pro 200 $/mois |
| Sardine | Commercial | Intelligence d'appareil et comportementale | Sur devis, via les ventes |
| IPQualityScore | Commercial | Fingerprinting, signaux IP, email et téléphone | Offre gratuite ; plans payants publiés |
| DataDome | Commercial | Fingerprinting, détection des bots et du trafic automatisé | Essentials 3 830 $/mois |
| ClientJS | Open source | Browser fingerprinting basique uniquement | Gratuit |
Comment choisir le bon outil de browser fingerprinting
Le bon outil dépend de ce que l'empreinte doit faire pour vous :
- Définissez le rôle de l'empreinte. Certaines équipes ont seulement besoin de reconnaître un navigateur qui revient. D'autres doivent stopper les fausses inscriptions, le partage de compte ou les bots.
- Fixez la précision acceptable. Les bibliothèques limitées au navigateur sont l'option la plus faible : ThumbmarkJS annonce environ 80 % d'unicité pour sa bibliothèque gratuite, et Fingerprint juge FingerprintJS « nettement » moins précis que son produit payant. Cela suffit pour l'analytique, et devient un problème quand une mauvaise correspondance bloque un vrai client. Les outils qui ajoutent un traitement côté serveur, comme Fingerprint Pro et l'API de ThumbmarkJS, comblent une grande partie de cet écart.
- Listez les signaux dont vous avez besoin au-delà de l'ID. Un ID de visiteur vous dit qui revient, pas ce qu'il fait. Vérifiez si l'outil signale les bots, les agents IA, les VPN et les émulateurs, et s'il vous fournit des signaux bruts pour vos propres règles.
- Alignez l'outil sur votre stack. Décidez si le fingerprinting est une brique d'un programme AML ou de gestion des bots, ou une couche de signaux qui alimente votre moteur de règles existant.
- Vérifiez le déploiement et la confidentialité. Demandez comment le script se charge et où résident les données. Un script de première partie sur votre propre domaine ne demande ni modification DNS ni redirection du trafic.
- Chiffrez le coût à votre volume réel. Comparez le nombre d'appels d'API inclus dans chaque plan et le coût des dépassements, puis vérifiez si les signaux clés, la conservation des données et le support relèvent de niveaux supérieurs.
- Testez sur votre propre trafic. Utilisez une offre gratuite ou un essai avant de signer quoi que ce soit. cside, Fingerprint, Castle, IPQualityScore et l'API de ThumbmarkJS ont des offres gratuites, et SEON propose un essai gratuit sur demande.
Obtenez une empreinte accompagnée d'un verdict de fraude
L'identification de l'appareil est le point de départ du travail antifraude. cside associe un ID d'appareil persistant aux signaux nécessaires pour juger ce que fait cet appareil.
Réservez une démo personnalisée pour voir :
- Comment un seul script de première partie produit à la fois un identifiant et un verdict de fraude
- Comment l'ID de visiteur reste stable malgré la navigation privée, le stockage effacé et les changements de VPN
- Comment cside distingue en temps réel les bots, les agents IA et les connexions VPN des vrais visiteurs
- Ce qu'implique une migration depuis une bibliothèque de fingerprinting open source
Réservez une démo ou commencez gratuitement, et testez Business avec un essai gratuit de 14 jours.
Pour aller plus loin
- Device intelligence et signaux de première partie
- Le browser fingerprinting pour la prévention de la fraude
- Les meilleurs logiciels de device fingerprinting, comparés
- Alternatives à FingerprintJS : options open source et commerciales
- cside vs Fingerprint
- Détection des agents IA et des bots
- Les plans tarifaires de cside