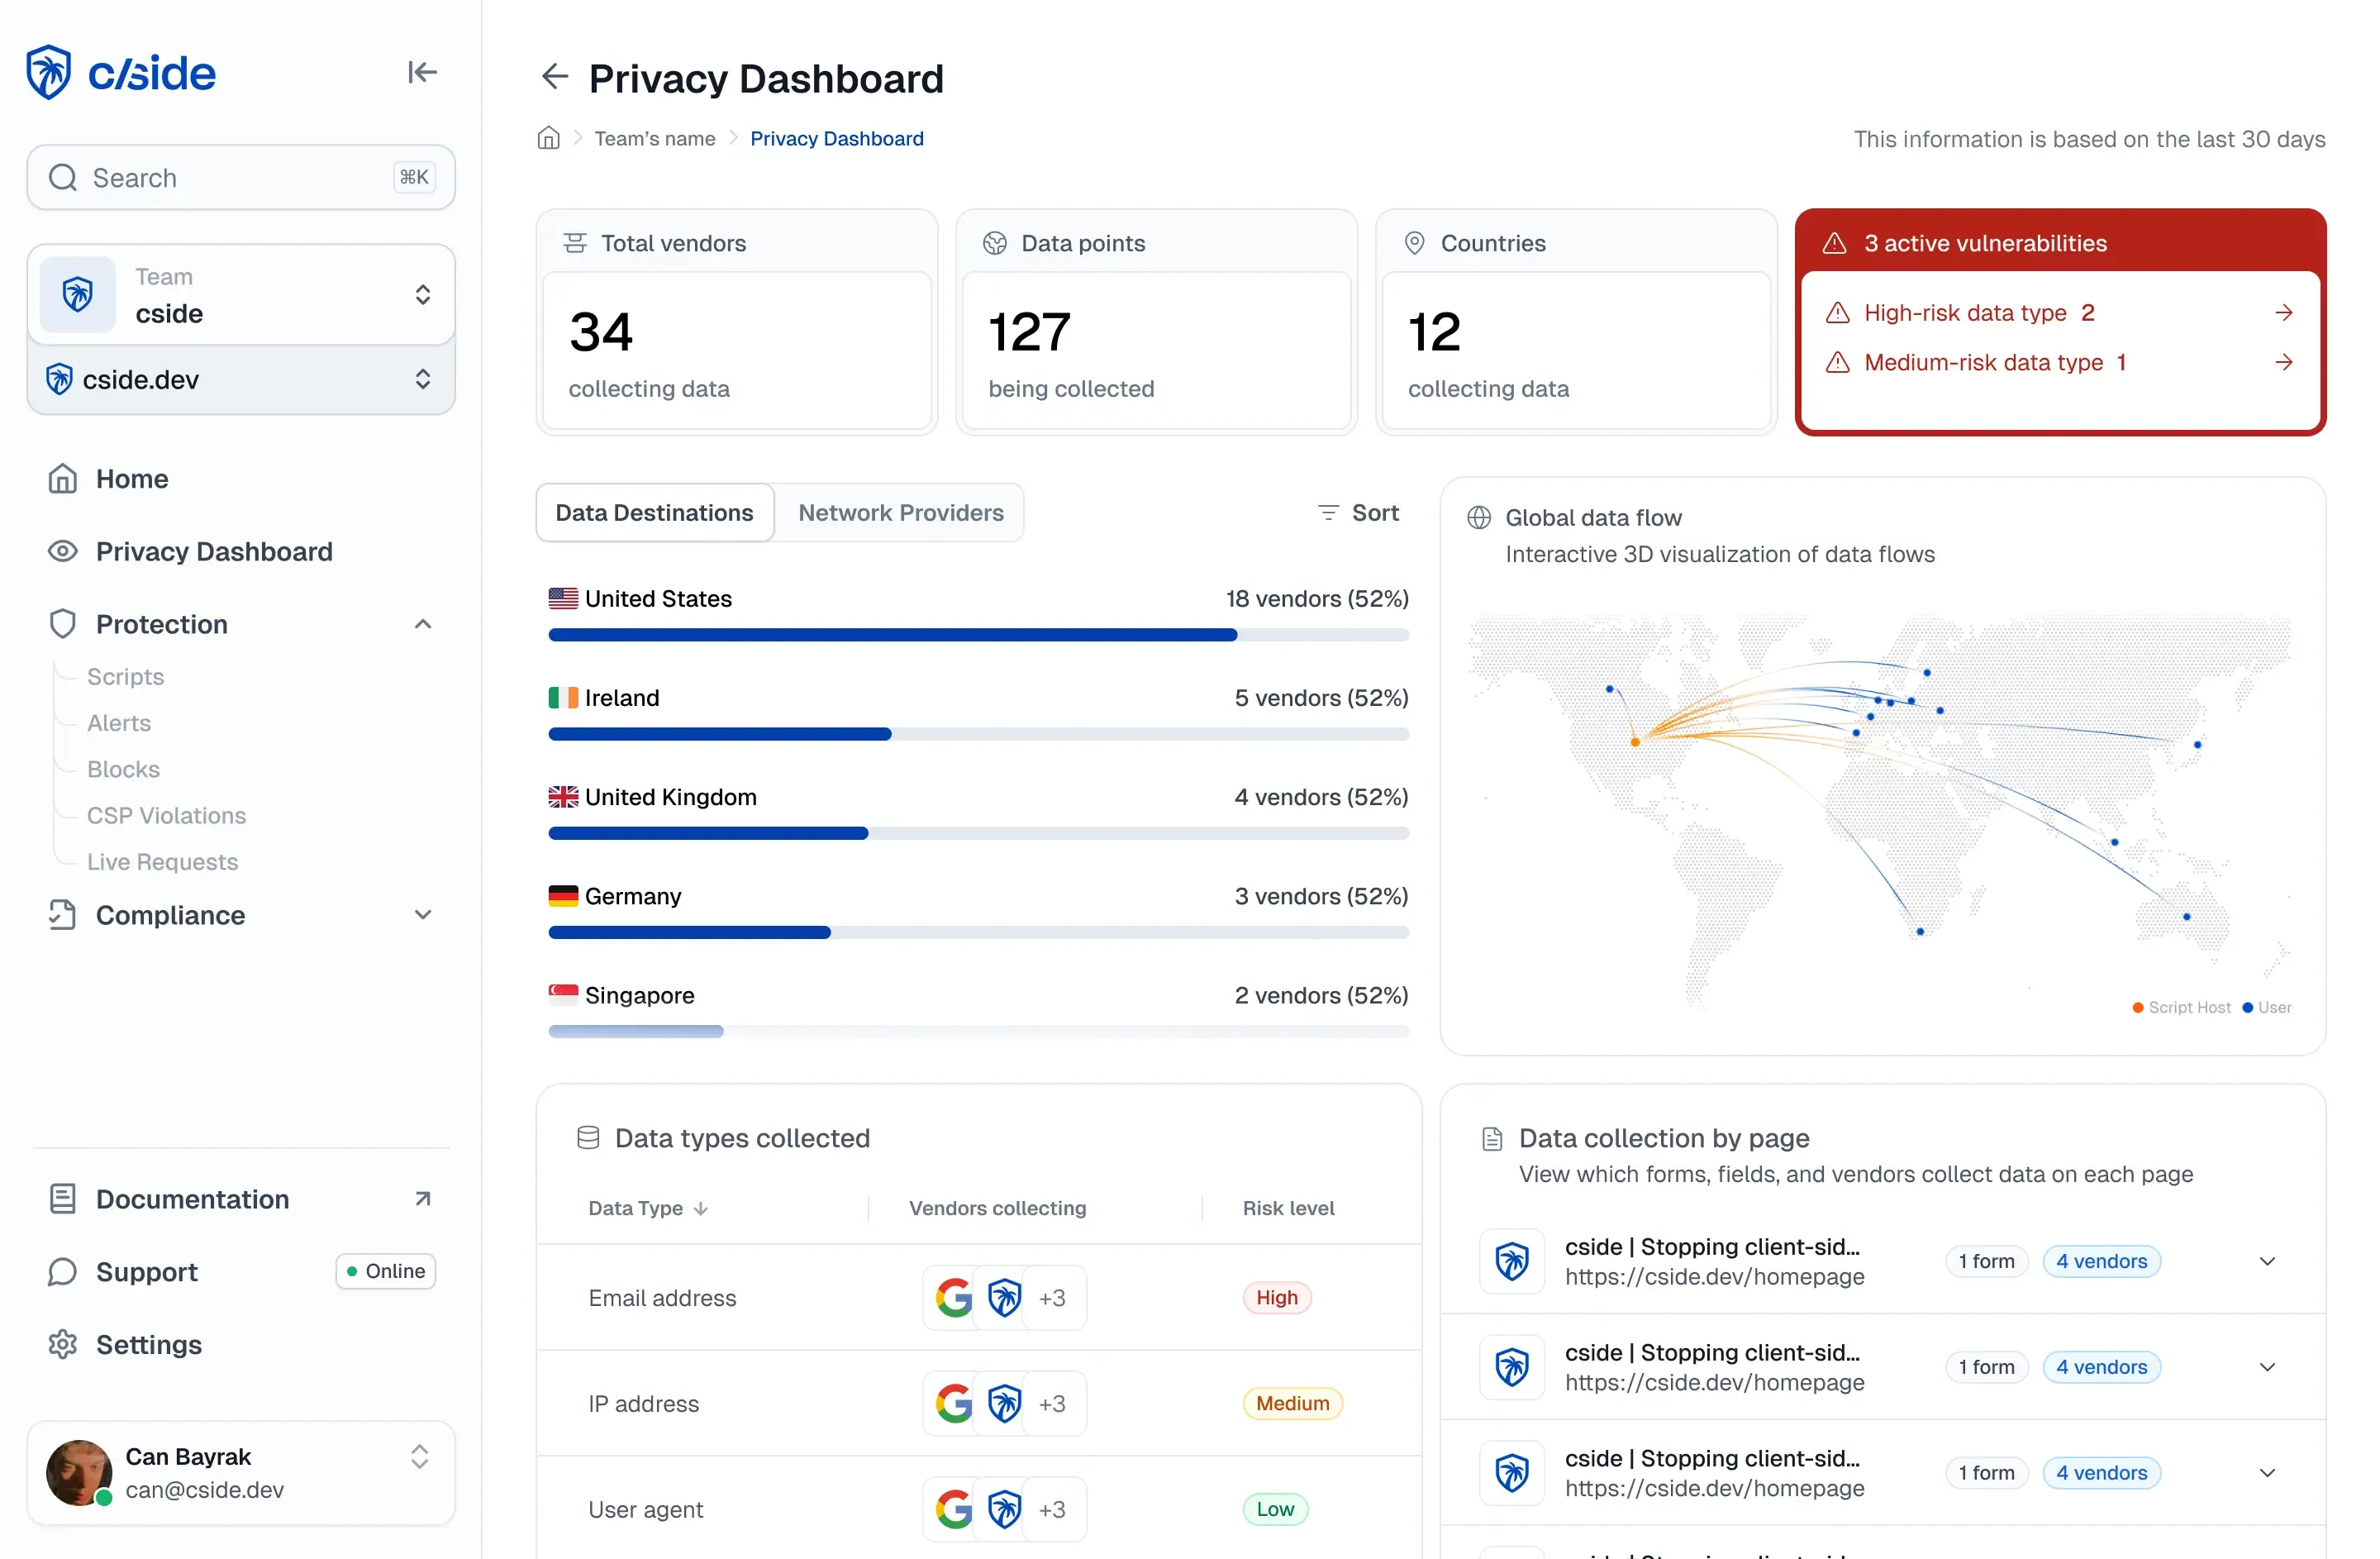

PII harvesting é a coleta sistemática de informações de identificação pessoal (nomes, e-mails, números de telefone, endereços, identificadores) de sites, geralmente por scripts que leem campos de formulário e dados da página diretamente no navegador do visitante. Vai do skimming criminoso para fraude e revenda até tags legítimas de fornecedores coletando demais em silêncio, e os dois casos parecem idênticos na sua aba de rede.
Resumo: scripts que coletam dados pessoais em escala
- O que é: A coleta sistemática de nomes, e-mails e identificadores por scripts que leem os campos de formulário diretamente no navegador do visitante.
- Dois tipos, uma mesma aparência: Skimmers criminosos e tags de fornecedores que coletam demais (analytics, session replay, marketing) parecem idênticos na sua aba de rede.
- Por que se esconde: A coleta ocorre depois que a página é servida, onde logs de servidor e WAFs não têm visão, e nada gera erro enquanto os dados simplesmente saem.
Sem tempo? Veja o monitoramento de privacidade da cside. Ele sinaliza quais scripts leem PII e para onde a transmitem, em cada sessão real.
PII vs PII harvesting
PII é o dado: qualquer coisa que identifique uma pessoa sozinha ou em combinação. Harvesting é a atividade: extração em escala. Um site pode guardar PII de forma responsável e ainda assim ser palco de harvesting, porque os coletores são scripts rodando em suas páginas, não o seu próprio backend.
Como o PII harvesting funciona
| Técnica | O que captura | Quem costuma fazer |
|---|---|---|
| Scraping de formulários / captura de digitação | O que os usuários digitam, inclusive antes do envio, e em formulários abandonados | Skimmers criminosos; tags de marketing agressivas |
| Formjacking | Credenciais e dados pessoais de formulários visados | Atores criminosos |
| Sobrecaptura de session replay | Tudo o que está na tela, incluindo campos de PII sem máscara | Ferramentas de analytics mal configuradas |
| Abuso de autofill | Dados que os navegadores preenchem automaticamente em campos ocultos ou fora da tela | Scripts maliciosos e de zona cinzenta |
| Sobrecoleta de pixels/tags | E-mails, identificadores e contexto enviados a plataformas de anúncios | Tags de marketing mal configuradas, o padrão por trás das sanções envolvendo dados de saúde |
O fio condutor incômodo: cada uma dessas técnicas executa como JavaScript comum com todos os privilégios da página. Os casos criminosos e os mal configurados diferem apenas na intenção: a mecânica de injeção e os fluxos de dados são os mesmos.
Por que é difícil de enxergar
O harvesting acontece depois que a página é servida, no navegador, onde logs de servidor e WAFs não têm visibilidade. Os scripts envolvidos costumam ser os que você instalou de propósito (um widget de chat, uma ferramenta de replay, uma tag de marketing) fazendo mais do que você imaginava. Nada dá erro; a conversão não é afetada; os dados simplesmente vão embora. A descoberta normalmente vem de fora: um regulador, um pesquisador ou o ponto cego de PII aparecendo em uma auditoria.
Como impedir
- Inventarie os scripts nas páginas que carregam PII (login, cadastro, checkout, conta, formulários) e exija uma justificativa para cada um, a disciplina que o PCI DSS formaliza para páginas de pagamento.
- Verifique o comportamento real, não as alegações do fornecedor. O monitoramento da cside observa o que cada script lê e para onde transmite, por sessão real, e o monitoramento de privacidade sinaliza especificamente fluxos de PII.
- Mascare a captura de replay e analytics em todo campo sensível, e verifique novamente após cada atualização de ferramenta.
- Restrinja os destinos com uma Content Security Policy para que os dados coletados tenham menos lugares para onde ir, lembrando que um fornecedor na lista de permitidos ainda pode ser quem faz o harvesting.