El software de prevención de apropiación de cuentas detecta o bloquea el acceso no autorizado a cuentas, incluso cuando el atacante tiene credenciales robadas válidas. La categoría abarca proveedores de identidad y MFA, suites antifraude, biometría del comportamiento, gestión de bots y fingerprinting a nivel de navegador. La mayoría de los equipos usan dos o tres de estas capas y las conectan entre sí, porque cada una vigila un momento distinto de la sesión.
Resumen: software de prevención de apropiación de cuentas
- Tres capas, tres trabajos: la identidad y el MFA (Okta, Microsoft Entra ID Protection) prueban quién inicia sesión. Las suites antifraude (Sift, Forter) y la biometría del comportamiento (BioCatch) puntúan lo que hace la cuenta. Las herramientas de navegador y bots (cside, Castle, DataDome, Cloudflare, HUMAN) juzgan si la propia sesión es humana y de confianza.
- MFA es el mínimo: los tokens de sesión robados y el phishing adversary-in-the-middle (AiTM) superan un segundo factor. La brecha de Crypto.com de 2022 evadió el 2FA y se llevó más de $30 millones de 483 cuentas.
- La lista corta: cside para señales de dispositivo y navegador en bruto dentro de tus propias reglas, Castle para web más apps móviles, BioCatch para banca, Sift o Forter para una suite antifraude gestionada, y DataDome, Cloudflare o HUMAN para tráfico de bots a escala.
¿Poco tiempo? Descubre cómo la protección contra la apropiación de cuentas de cside añade inteligencia de navegador y dispositivo a un stack de prevención de ATO existente.
¿Nuevo en la apropiación de cuentas? Empieza por qué es la apropiación de cuentas (ATO).
Cómo evaluamos estas herramientas
La apropiación de cuentas tiene varios puntos de entrada a lo largo del flujo de inicio de sesión. Por eso esta guía ordena las herramientas según la etapa de la cadena de ataque que realmente defienden: validación de credenciales (credential stuffing y pruebas de inicio de sesión con bots), acceso a la cuenta, persistencia de la sesión y monetización. Dentro de cada capa comparamos cómo entrega la herramienta su señal (datos en bruto sobre los que actúas, o una puntuación fija) y lo transparentes que son sus precios.
Esta guía está pensada para ayudar a los equipos de fraude y a la dirección a construir un stack que evite contracargos fraudulentos y proteja a sus usuarios. Las pérdidas son grandes: según PaymentsJournal, el fraude por apropiación de cuentas costó a los consumidores $15.6 mil millones en 2024, frente a $12.7 mil millones el año anterior.
Compara la prevención de ATO por capa de defensa
Las comparativas que meten herramientas de identidad, suites de fraude y herramientas de navegador en una misma tabla esconden la pregunta real: ¿qué capa te falta? Un proveedor de MFA, una suite de fraude y una herramienta de capa de navegador hacen tres trabajos distintos en tres momentos distintos de la sesión.
| Capa de defensa | Qué demuestra | Cuándo actúa | Punto ciego que deja |
|---|---|---|---|
| Identidad / MFA | Quién se está autenticando | En el inicio de sesión, antes de la sesión | Robo de sesión y AiTM una vez superado el factor |
| Suite de fraude | Si las acciones de la cuenta parecen arriesgadas | Tras el inicio de sesión, en la transacción | Sesiones automatizadas o secuestradas que actúan con "normalidad" hasta el pago |
| Navegador + bots | Si la propia sesión es humana y de confianza | En la página, durante la sesión | Política de identidad del lado del servidor e historial de transacciones entre comercios |
Lee la tabla por su última columna. La debilidad de cada capa es la razón de ser de otra. Compra para cerrar el punto ciego que realmente tienes, no para coleccionar la lista de funciones más larga.
Tipos de software de prevención de apropiación de cuentas
| Categoría | Qué hace | Etapas de ATO cubiertas | Proveedores de ejemplo |
|---|---|---|---|
| Suites antifraude completas | Combinan señales de cuenta, transacción, comportamiento y riesgo de fraude | Inicio de sesión, post-login, transacción | Sift, Forter |
| Soluciones de fingerprinting | Identifican dispositivos, navegadores, riesgo de red y anomalías de sesión | Pre-login, inicio de sesión, en sesión | cside, Castle |
| Biometría del comportamiento | Puntúa cómo escribe un usuario, cómo se mueve y cómo maneja el dispositivo | Inicio de sesión, en sesión | BioCatch |
| MFA e identidad | Autenticación de segundo factor y basada en riesgo en el inicio de sesión | Acceso a la cuenta | Okta, Microsoft Entra ID Protection |
| WAF y gestión de bots | Protección a nivel de red, limitación de velocidad, puntuación de bots | Validación de credenciales | Cloudflare, DataDome, HUMAN Security |
Suites antifraude completas
Las suites antifraude completas aspiran a ser plataformas todo en uno que cubren fraude de pagos, apropiación de cuentas y cuentas falsas, y algunas se extienden al cumplimiento AML y la verificación KYC. Son potentes, pero tienen precios pensados para presupuestos empresariales y requieren ajustes continuos para contener los falsos positivos.
Sift y Forter son ejemplos. Analizan datos de transacciones, monitorean el comportamiento posterior al inicio de sesión y usan aprendizaje automático entrenado con datos de fraude entre comercios. La mayoría también integra alguna forma de fingerprinting de dispositivos en la puntuación de riesgo.
Soluciones de fingerprinting
Las soluciones de fingerprinting recopilan datos a nivel de dispositivo y navegador. Cuando el fingerprint de un nuevo inicio de sesión no coincide con la línea base de la cuenta, y otras señales lo confirman, es un fuerte indicio de que una apropiación está en curso o ya se ha producido.
Plataformas como cside detectan dispositivos nuevos, viajes imposibles, uso de VPN y proxy, y discrepancias de fingerprint. Después envían esas señales a mecanismos de aplicación como MFA reforzado o puntuación de riesgo.
Señales a nivel de navegador que conviene vigilar, ninguna de las cuales puede ver por sí sola una puntuación del lado del servidor:
navigator.webdrivery marcadores de automatización: la propiedad que exponen los navegadores cuando una sesión la controla WebDriver o CDP, más los rastros residuales que los plugins stealth intentan parchear sin conseguirlo.- Fugas de CDP y del runtime: actividad del Chrome DevTools Protocol y artefactos de
Runtimeque delatan un navegador headless o controlado en remoto aunque el user agent parezca normal. - Deriva del fingerprint: la misma cuenta presenta fingerprints de dispositivo incoherentes o rotativos entre inicios de sesión, una marca típica de las granjas de bots y de las herramientas compartidas de replay de sesiones.
- Comportamiento de proxies residenciales y VPN: señales de que una IP residencial aparentemente limpia se está usando para blanquear tráfico automatizado, más allá de lo que puede decirte una lista de bloqueo de IP.
- Scripts maliciosos en la página: superposiciones para robar credenciales o lógica de redirección AiTM inyectadas a través de scripts de terceros o propios, visibles en tiempo de ejecución en la página donde el usuario sería víctima del phishing.
Soluciones de MFA e identidad
Las soluciones de MFA añaden un segundo paso de verificación al propio inicio de sesión. No detectan fraude ni analizan datos del dispositivo por sí solas. Hacen más difícil autenticarse con credenciales robadas desde el principio.
Okta exige un segundo factor antes de conceder acceso y puede reforzar la verificación cuando un inicio de sesión parece inusual. Microsoft Entra ID Protection puntúa el riesgo del inicio de sesión y lo pasa al Acceso condicional, que puede exigir MFA o bloquear el inicio de sesión. El MFA tradicional se evade cada vez más con nuevas tácticas de ataque: el proveedor de autenticación MojoAuth reportó haber bloqueado 4,200 millones de intentos de ataque de autenticación en su plataforma en 2025, con un aumento interanual del 127% en el secuestro de sesión.
Soluciones adyacentes
Los WAF como Cloudflare y AWS WAF protegen frente a ataques web generales y añaden una limitación de velocidad básica en los endpoints de inicio de sesión. Un conjunto de reglas WAF básico juzga las peticiones por IP, cabeceras, rutas y tasa de peticiones, no por el dispositivo ni por el comportamiento en la página, así que detecta la fuerza bruta simple pero se le escapa el credential stuffing repartido entre miles de IP. Ambos proveedores venden complementos que van más allá: Cloudflare Bot Management y el grupo de reglas de prevención de apropiación de cuentas de AWS WAF Fraud Control.
Las plataformas de gestión de bots como DataDome y HUMAN Security separan el tráfico humano del automatizado. Usan desafíos y análisis de comportamiento para detener el credential stuffing de alto volumen, y los bots impulsados por IA diseñados para imitar el comportamiento humano suben el listón para todos los proveedores de la categoría.
Los servicios de inteligencia de credenciales upstream completan el panorama. Vigilan los mercados de la dark web y los registros de infostealers en busca de credenciales robadas de tus usuarios, y son puramente preventivos.
Cómo comprar en las tres capas
No compres la lista de verificación más larga. Compra la capa que tu ruta de ataque deja abierta.
- Mapea tu ruta. Escribe inicio de sesión, validación, acceso, persistencia de la sesión y monetización, y marca qué capa vigila cada paso.
- Encuentra el punto único de fallo. Si el MFA es tu principal control contra el ATO, pregúntate qué pasa después de la autenticación. Si una plataforma de fraude solo evalúa transacciones, pregúntate qué pasa antes de que una transacción sospechosa llegue a ella.
- Evita señales duplicadas sin una acción compartida. Dos herramientas que marcan "dispositivo nuevo" aportan poco si ninguna de esas señales cambia la decisión.
- Haz una prueba real. Reproduce incidentes históricos en la capa candidata y comprueba si habría marcado la sesión sospechosa, no solo la transacción.
- Conecta el traspaso. Una alerta de la capa de navegador debería activar MFA reforzado en tu proveedor de identidad o alimentar una puntuación de riesgo en tu suite de fraude. Envíala por API o webhook para que cada capa actúe sobre la evidencia de las demás.
Las 10 mejores herramientas de prevención de fraude por apropiación de cuentas, analizadas
Las herramientas siguientes cubren partes distintas del stack de prevención de ATO, y la mejor opción depende de la capa que necesitas reforzar. Los precios reflejan lo que publica cada proveedor a octubre de 2026.
| Herramienta | Capa de defensa | Ideal para | Precios publicados |
|---|---|---|---|
| cside | Inteligencia de navegador y dispositivo | Señales de dispositivo y navegador en bruto dentro de tus propias reglas de autenticación o fraude | Gratis hasta 1,000 llamadas API/mes; Business $99/mes |
| Castle | Fingerprinting y puntuación de riesgo | Una sola plataforma para web y apps móviles nativas | Gratis; Pro $200/mes; Enterprise desde $4,000/mes |
| BioCatch | Biometría del comportamiento | Bancos que puntúan el comportamiento durante toda la sesión | No publicados |
| Okta | Identidad y MFA | Controles de ATO dentro de un programa de identidad más amplio | Workforce Identity desde $6/usuario/mes, mínimo anual de $1,500 |
| Microsoft Entra ID Protection | Identidad y MFA | Organizaciones que ya usan Microsoft 365 o Azure | Incluido en Entra ID P2 ($10/usuario/mes) y Entra Suite ($12/usuario/mes) |
| Sift | Suite de fraude | Equipos de operaciones de fraude que puntúan ATO, pagos y cuentas falsas en un solo lugar | No publicados |
| Forter | Suite de fraude | Comercios de e-commerce y con programas de fidelización intensivos | No publicados |
| DataDome | Gestión de bots | Defensa contra bots con poca fricción a escala empresarial | Bot Protect desde $3,830/mes |
| Cloudflare Bot Management | WAF y gestión de bots | Sitios que ya tienen un plan Enterprise de Cloudflare | Complemento Enterprise, solo bajo cotización |
| HUMAN Security | Gestión de bots | Defensa contra credential stuffing a escala empresarial | No publicados |
1. cside

Muchos equipos de seguridad necesitan más visibilidad sobre la propia sesión. cside cierra esa brecha con inteligencia de navegador y dispositivo. Su producto de inteligencia de dispositivos recopila más de 250 señales de dispositivo, red y comportamiento por sesión, que cubren el fingerprinting de dispositivos, la detección de VPN y proxy, las señales de automatización y la detección de agentes de IA. Esas señales alimentan tu propia lógica de aplicación a través de una API y webhooks.
Funciones clave:
- Fingerprinting de dispositivos: un ID de dispositivo persistente construido a partir de más de 250 señales (IP, geolocalización, detección de VPN y proxy, navegador, sistema operativo, pantalla y más), de modo que un inicio de sesión desde un dispositivo desconocido destaca aunque la contraseña sea correcta.
- Señales de ATO: viajes imposibles, dispositivos desconocidos y un mismo dispositivo que accede a muchas cuentas, disponibles como señales en bruto o mediante plantillas de alerta predefinidas para patrones de alto riesgo.
- Detección de bots y agentes de IA: marca navegadores headless, frameworks de automatización y agentes de IA que intentan pasar por humanos durante el credential stuffing.
- Aplicación que tú controlas: envía una alerta a MFA reforzado, a un bloqueo o a una cola de revisión, con los umbrales que tú definas.
- Monitoreo de scripts: el producto de seguridad del lado del cliente de cside vigila los scripts de tus páginas en busca de superposiciones para robar credenciales y redirecciones de phishing.
- Apps móviles: los SDK nativos para iOS y Android, en beta (contáctanos para obtener acceso), llevan a las apps las mismas más de 250 señales que el cliente web, más señales que solo una app puede ver, como la detección de jailbreak, root y emuladores.
Reseñas:
- 4,9/5 en SourceForge (37 reseñas y valoraciones mostradas: 25 reseñas nativas de SourceForge más 12 valoraciones verificadas de terceros mostradas allí).
- 4,8/5 en G2.
Precios (inteligencia de dispositivos): gratis hasta 1,000 llamadas API al mes; Business cuesta $99/mes por 50,000 llamadas, con una prueba gratuita de 14 días; Enterprise es personalizado.
Elige cside cuando quieras señales de dispositivo y navegador de origen propio que puedas enviar a tu flujo actual de autenticación o fraude.
2. Castle
Castle combina el fingerprinting de dispositivos con señales de comportamiento y de riesgo de la cuenta. Según la documentación de Castle, devuelve tres puntuaciones por evento (Account Takeover, Bot y Account Abuse, mostradas de 0 a 100 en el panel), y las políticas sin código del panel convierten esas puntuaciones en respuestas de permitir, desafiar o denegar. Castle ofrece SDK móviles para iOS, Android, React Native y Flutter, y su conjunto de señales marca dispositivos rooteados o con jailbreak y emuladores.
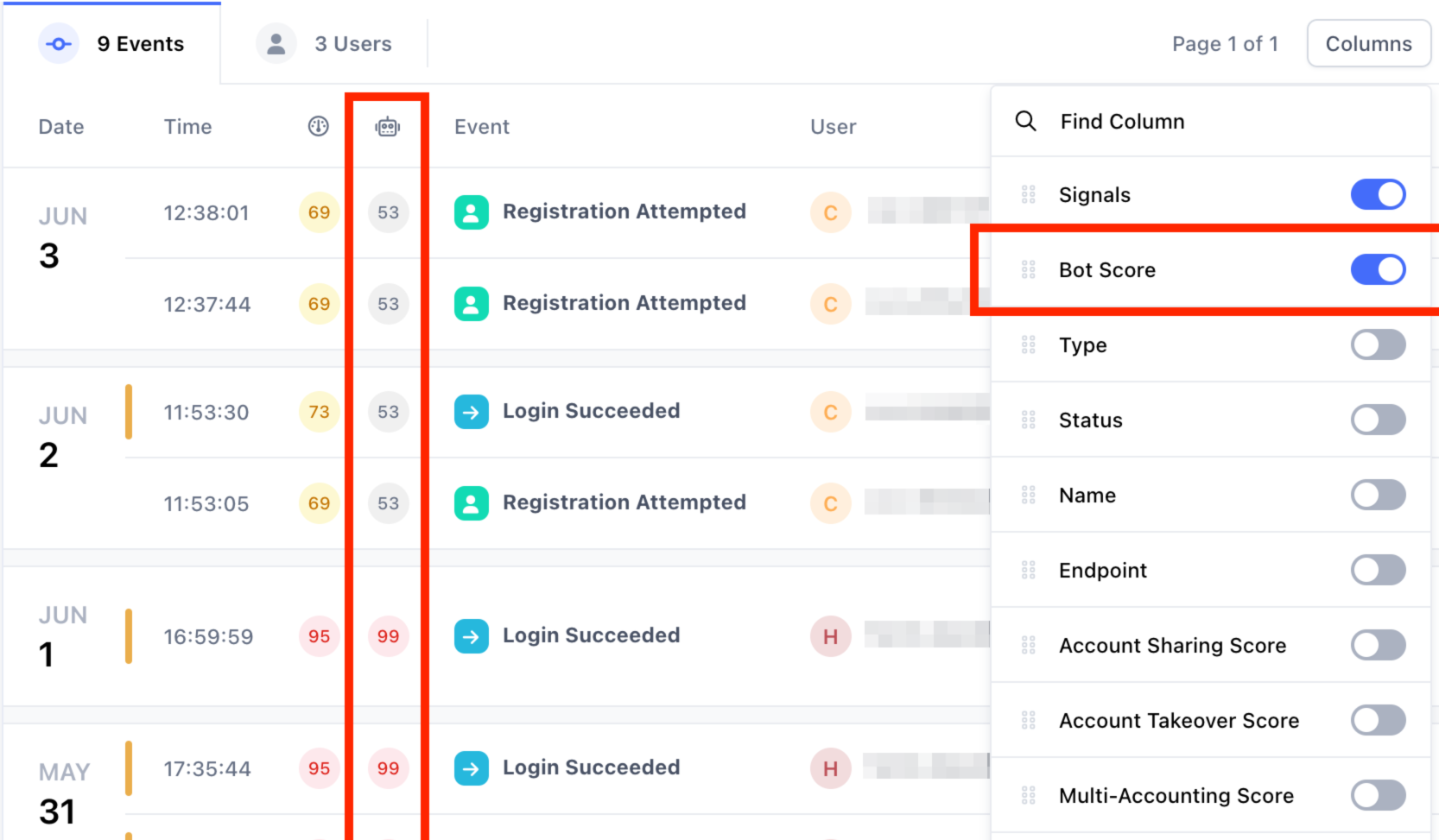
Fuente: docs.castle.io
Precios: plan gratuito; Pro a $200/mes; Enterprise desde $4,000/mes.
Elige Castle cuando necesites cobertura web y de apps móviles en una sola plataforma, incluidas apps en React Native o Flutter. Comparativa directa: Castle vs cside.
3. BioCatch
BioCatch analiza cómo se comporta un usuario en lugar de lo que sabe o lo que tiene. A lo largo de la sesión sigue señales como el ritmo de tecleo, el movimiento del ratón, los gestos táctiles y la forma de manejar el dispositivo. BioCatch es un nombre veterano en la prevención del fraude de nivel bancario. En agosto de 2026, Visa acordó adquirir la empresa por $2.4 mil millones en efectivo; según el anuncio de BioCatch, la operación está pendiente de aprobación regulatoria y se espera que se cierre antes del final del segundo trimestre fiscal de 2027 de Visa. Ese precio muestra lo en serio que la industria de pagos se toma la biometría del comportamiento contra el ATO.
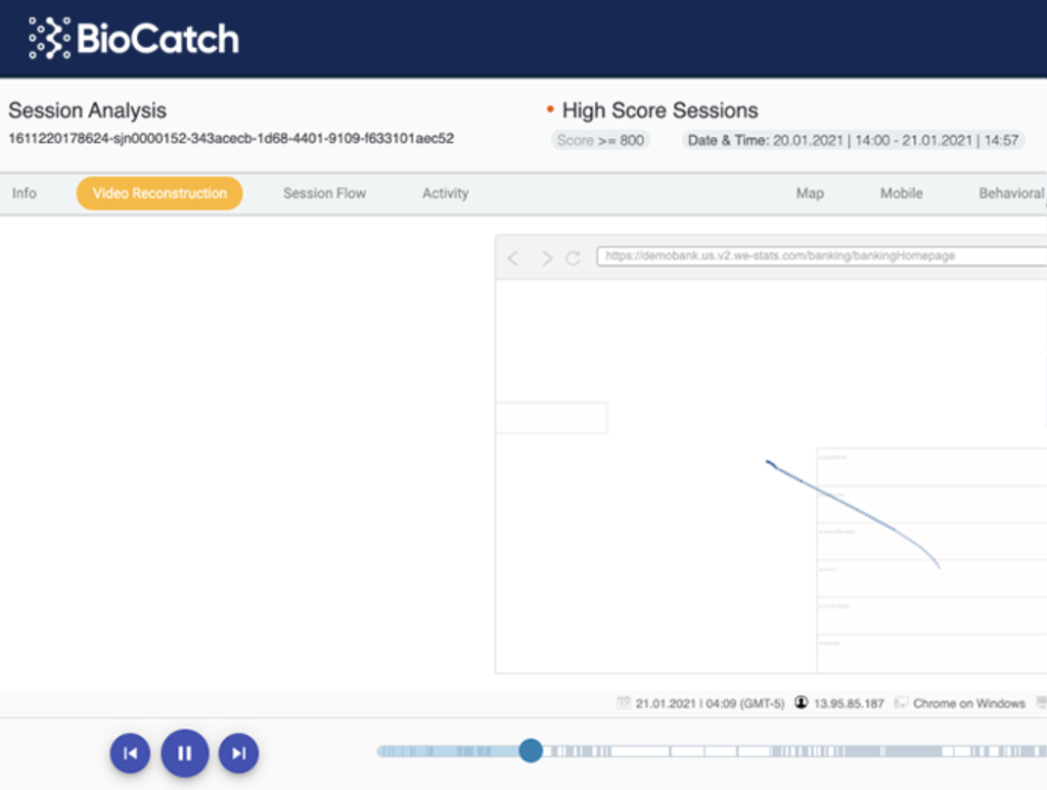
Fuente: biocatch.com
Elige BioCatch cuando tu caso de uso principal sea la banca o los servicios financieros y la puntuación continua del riesgo de comportamiento importe más que un fingerprint de dispositivo por sí solo.
4. Okta
Okta ofrece gestión de identidades y accesos. Adaptive MFA evalúa el contexto del dispositivo, la red, la ubicación y el comportamiento para decidir cuándo reforzar la autenticación, y el complemento Identity Threat Protection sigue evaluando el riesgo durante la sesión, por ejemplo para detectar el secuestro de sesión. Okta también admite SSO, gestión del ciclo de vida, Okta FastPass y autenticadores FIDO2 WebAuthn. Para los inicios de sesión de clientes, Auth0 (la plataforma de identidad de clientes de Okta) añade Attack Protection: detección de bots, limitación de IP sospechosas, protección contra fuerza bruta y detección de contraseñas filtradas.
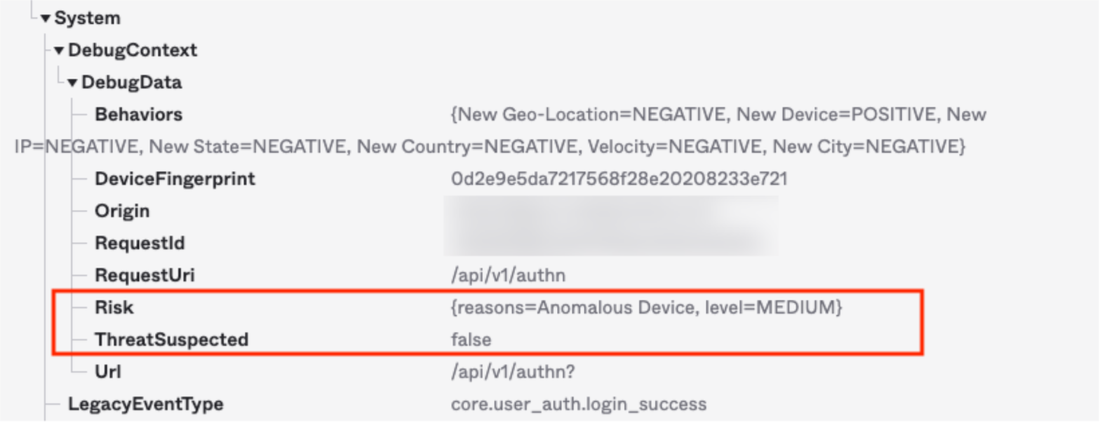
Fuente: help.okta.com
Precios: las suites de Workforce Identity empiezan en $6/usuario/mes (Starter, que incluye MFA) con un contrato anual mínimo de $1,500. Adaptive MFA está incluido a partir de la suite Essentials, e Identity Threat Protection es un complemento.
Elige Okta cuando la prevención del ATO forme parte de un programa de identidad más amplio y necesites autenticación, gestión de accesos y controles basados en riesgo en el mismo ecosistema.
5. Microsoft Entra ID Protection
Microsoft afirma que Entra ID Protection se apoya en billones de señales de sus productos de seguridad. Convierte esa escala en Acceso condicional basado en riesgo y marca riesgos como credenciales filtradas, password spray y reproducción de tokens. Microsoft también está extendiendo estas políticas basadas en riesgo a las identidades de agentes de IA, junto con la versión preliminar de Microsoft Entra Agent ID.
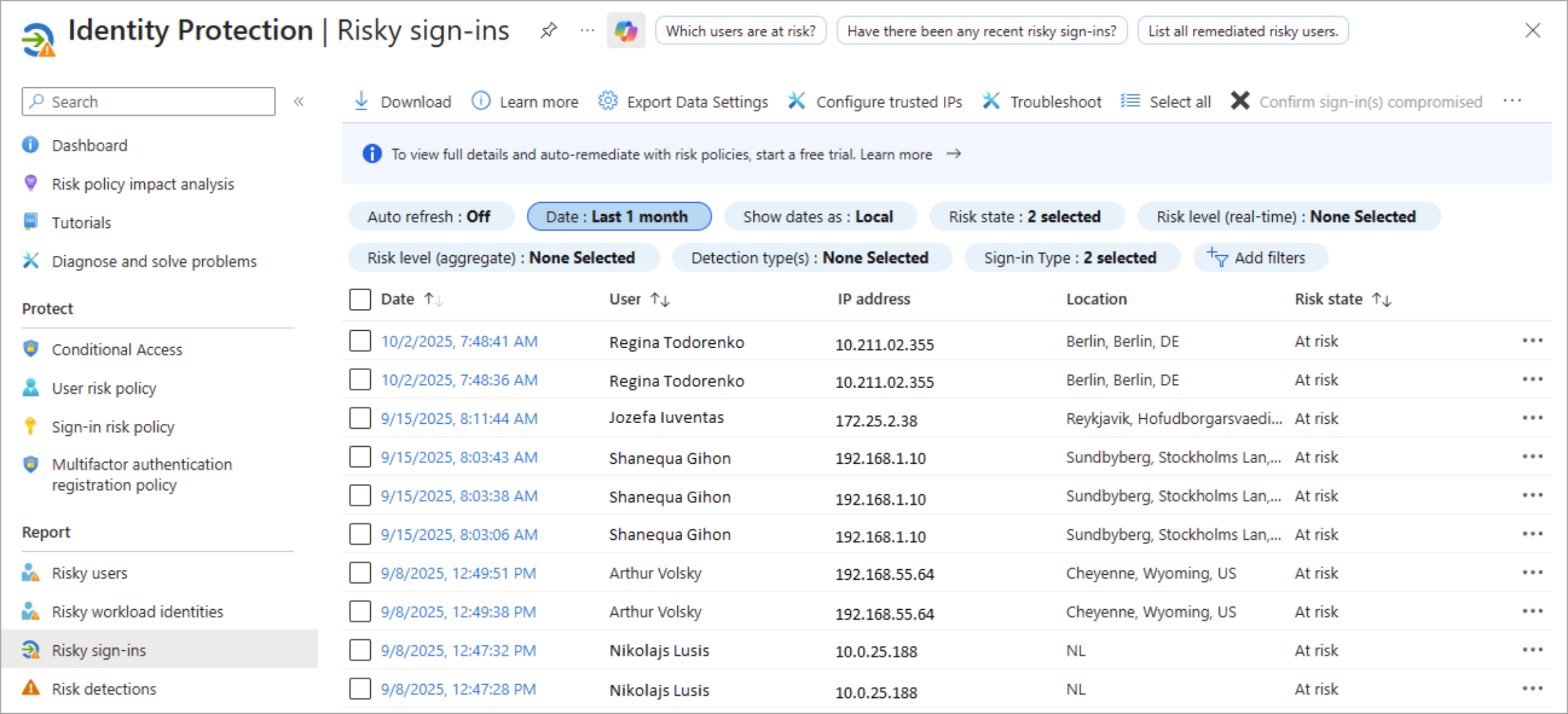
Fuente: learn.microsoft.com
Precios: incluido en Microsoft Entra ID P2 ($10/usuario/mes), Microsoft Entra Suite ($12/usuario/mes) y Microsoft 365 E5.
Elige Microsoft Entra ID Protection cuando tu organización ya funcione con Microsoft 365 o Azure y quiera protección del riesgo de identidad dentro de licencias que quizá ya tenga.
6. Sift
Sift es una suite antifraude completa que cubre la apropiación de cuentas, el fraude de pagos y las cuentas falsas. La plataforma puntúa inicios de sesión, registros y transacciones con aprendizaje automático entrenado en toda su red, que según Sift procesa más de 1 billón de eventos al año procedentes de más de 700,000 sitios y apps. Así, un usuario que es nuevo para ti a menudo ya es conocido por Sift.
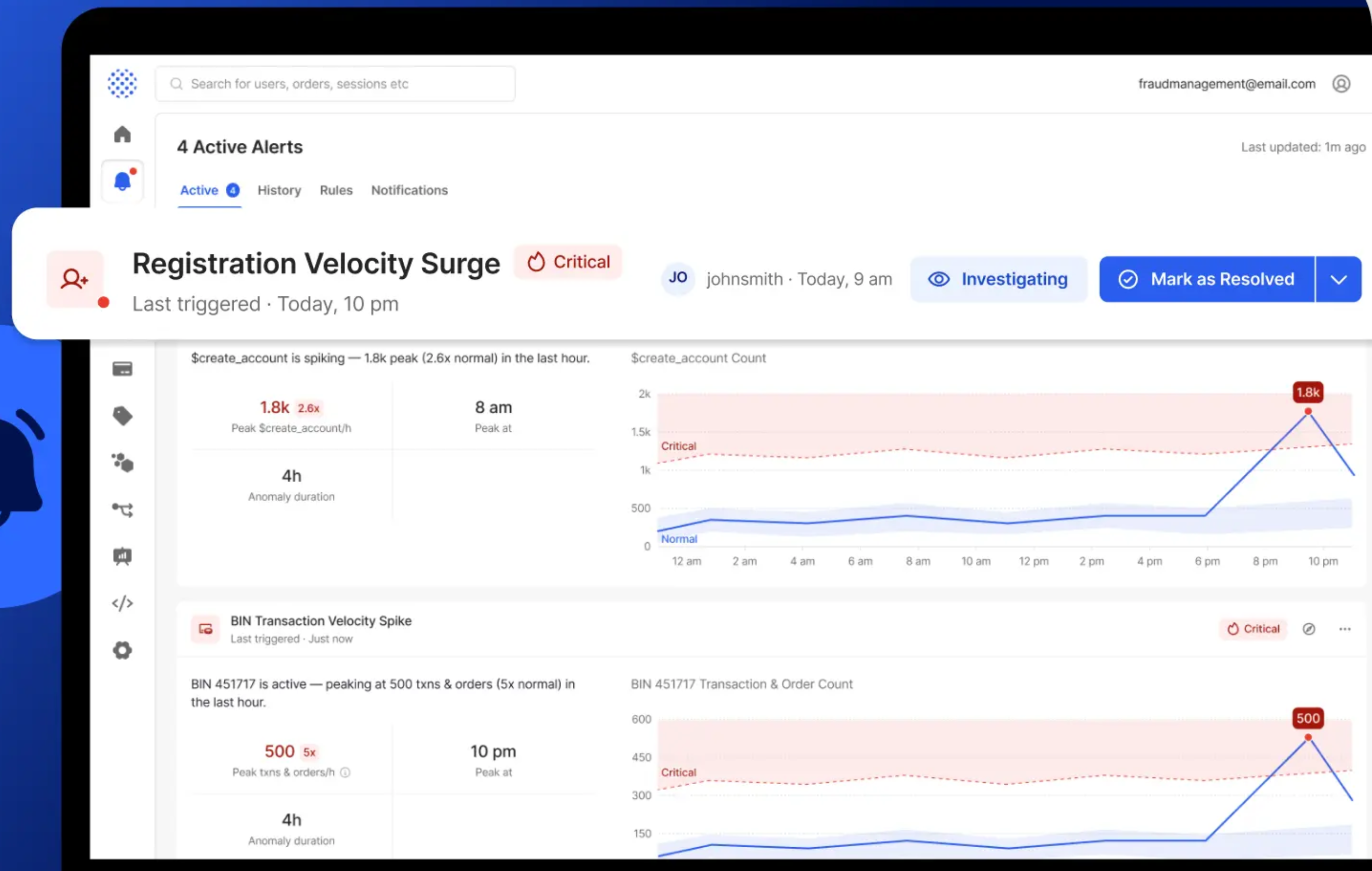
Fuente: sift.com
Precios: no publicados; Sift cotiza contratos personalizados.
Elige Sift cuando tengas un equipo dedicado de operaciones de fraude y quieras puntuar ATO, fraude de pagos y cuentas falsas en una sola plataforma. Comparativa directa: Sift vs cside.
7. Forter
El producto Account Protection de Forter está diseñado para detener los intentos de apropiación de cuentas en las acciones de cuenta de alto riesgo. También ataca la creación de cuentas falsas y el abuso de incentivos, y protege las recompensas de fidelización y el saldo almacenado. Estas funciones forman parte de una plataforma más amplia que también cubre la gestión del fraude, la optimización de pagos, la gestión de disputas y la prevención de abusos. Forter no publica precios; los datos de compradores de Vendr indican que los contratos suelen ir ligados al GMV o al volumen de transacciones aprobadas en lugar de una tarifa fija.
Elige Forter cuando tengas un e-commerce o un negocio con un programa de fidelización intensivo que quiera protección de identidad junto con optimización de pagos y gestión de disputas. Comparativa directa: Forter vs cside.
8. DataDome
DataDome fue nombrado Leader en The Forrester Wave: Bot and Agent Trust Management Software, Q2 2026. Su Device Check es un desafío invisible: valida señales del dispositivo en segundo plano sin casillas, rompecabezas ni ninguna otra interacción del usuario. El CAPTCHA con control deslizante de DataDome, un producto aparte, cubre los casos en los que hace falta un desafío visible. DataDome publica sus precios: Bot Protect empieza en $3,830/mes en el nivel Essentials, y su producto Account Protect se factura según el volumen mensual de eventos.
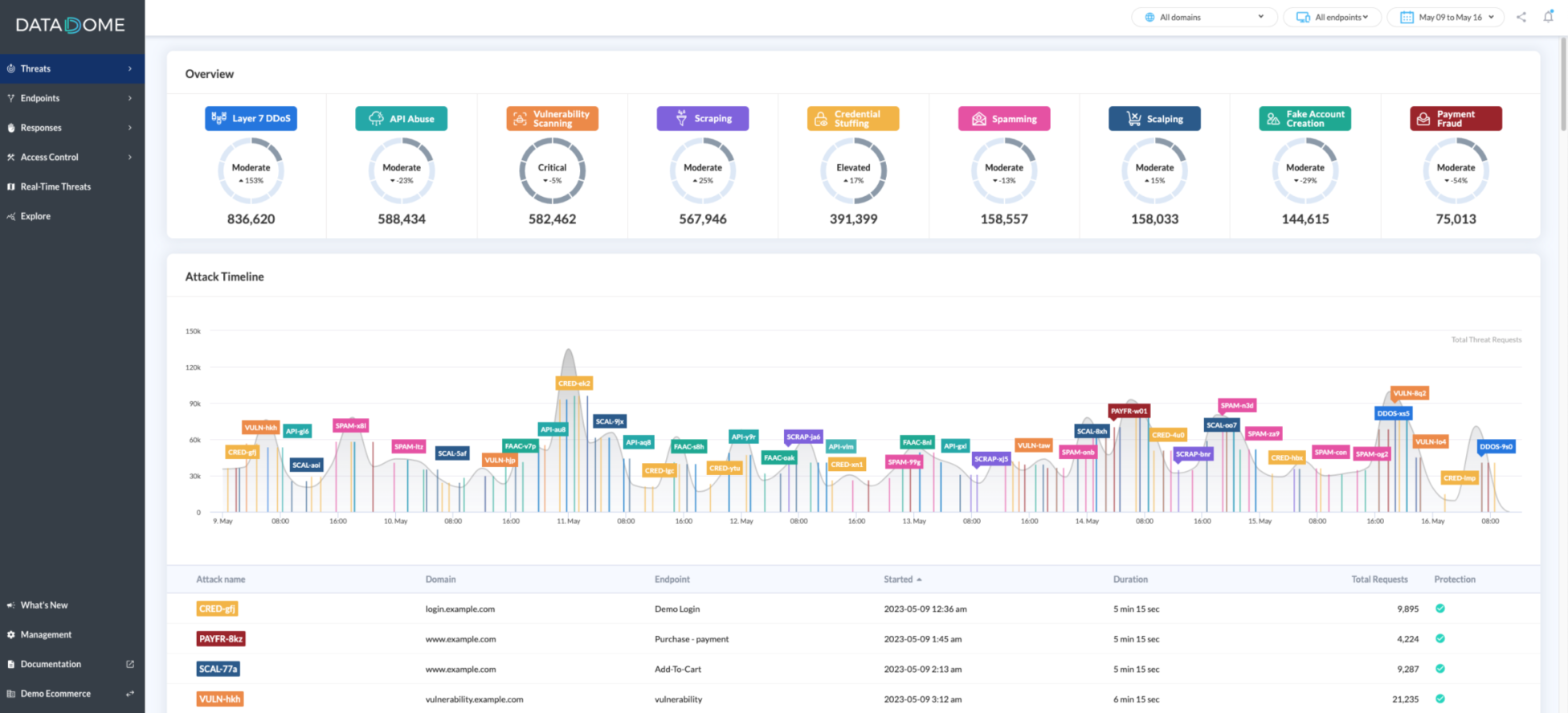
Fuente: docs.datadome.co
Elige DataDome cuando quieras detección de bots de nivel empresarial diseñada para minimizar la fricción de los usuarios legítimos. Comparativa directa: DataDome vs cside.
9. Cloudflare Bot Management
Cloudflare Bot Management funciona en la misma red que el WAF, la CDN y la protección DDoS de Cloudflare. Cloudflare entrena sus modelos de aprendizaje automático con el tráfico de una gran parte de internet y presenta el producto como protección de los endpoints de inicio de sesión frente al credential stuffing. Cada petición recibe una puntuación de bot sobre la que puedes actuar con reglas personalizadas. Bot Management es un complemento de los planes Enterprise de Cloudflare.
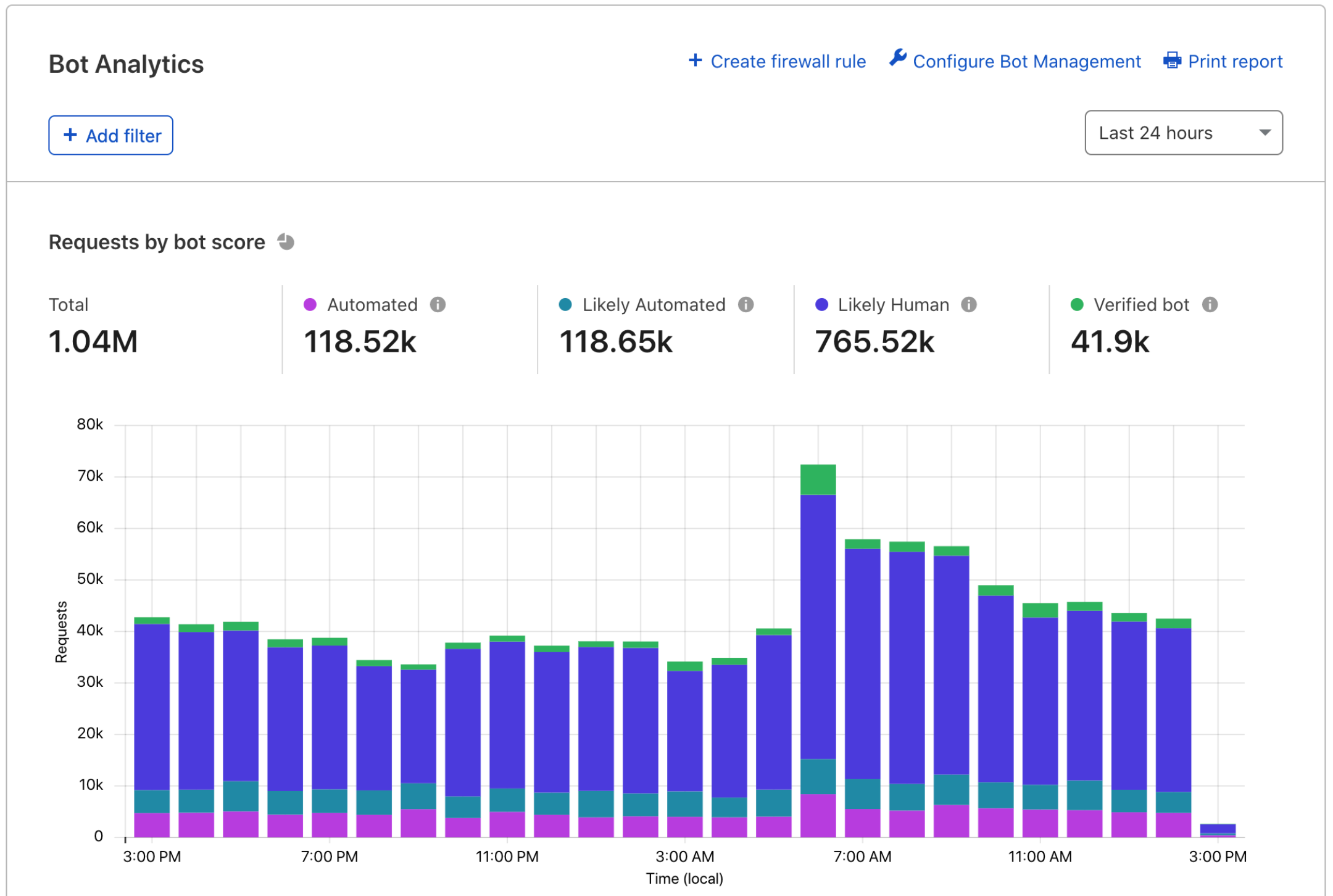
Fuente: developers.cloudflare.com
Elige Cloudflare Bot Management cuando tu infraestructura ya pase por Cloudflare con un plan Enterprise y quieras la defensa contra bots como una capa más de ese contrato.
10. HUMAN Security
HUMAN se fusionó con PerimeterX en 2022, y la empresa resultante opera bajo la marca HUMAN. Su defensa contra la apropiación de cuentas bloquea el credential stuffing automatizado y la fuerza bruta en el inicio de sesión, neutraliza las credenciales comprometidas y evalúa la actividad dentro de la cuenta en tráfico web, móvil y de API. Puede integrarse en tu edge, por ejemplo en una CDN, y sus precios se negocian con ventas, sin tarifas publicadas.
Fuente: docs.humansecurity.com
Elige HUMAN Security cuando la apropiación de cuentas y el credential stuffing sean tu amenaza dominante y tengas presupuesto para un contrato empresarial. Comparativa directa: HUMAN Security vs cside.
Dónde encaja el fraude de cuentas nuevas
La apropiación de cuentas ataca cuentas que ya existen. El fraude de cuentas nuevas es la mitad upstream del mismo problema: los atacantes registran cuentas a escala para abusar de pruebas gratuitas y promociones o crear multicuentas, y luego las usan igual que usarían cuentas robadas.
Varias de las herramientas anteriores cubren ambas cosas. Sift y Forter puntúan la creación de cuentas falsas junto con el ATO, la puntuación Account Abuse de Castle cubre cuentas falsas y multicuentas, y el fingerprinting de dispositivos vincula las muchas cuentas "nuevas" que proceden de un mismo dispositivo. cside añade Signup Shield, que convierte cada registro en un veredicto de confianza en tiempo real a partir de señales de correo, dominio, comportamiento y entre clientes. Para el análisis completo, consulta qué es el fraude de cuentas nuevas y cómo funciona su detección.
Qué está cambiando en 2026
Los contracargos relacionados con ATO cuestan a los comercios una media de $576 por incidente, frente a $271 de un contracargo típico, según el análisis de Equifax de sus datos de transacciones de 2020 a 2023. Los comercios tienen muy poca defensa cuando una apropiación ya ha producido una transacción fraudulenta de apariencia genuina. El único mecanismo de prevención real es detener la apropiación antes de que ocurra.
El MFA fue una defensa sólida durante años y sigue siendo una capa fundamental, pero los ataques sofisticados ahora lo esquivan. Un ejemplo conocido es la brecha de Crypto.com de enero de 2022, en la que los atacantes evadieron la autenticación de dos factores del exchange y retiraron más de $30 millones de 483 cuentas de clientes.
Un patrón que derrota al MFA empieza en la propia página. Los atacantes inyectan una superposición CSS o un script en un sitio legítimo que envía a los usuarios a una página de inicio de sesión falsa idéntica a la real. Un proxy adversary-in-the-middle (AiTM) retransmite el inicio de sesión al sitio real en tiempo real, así que el usuario introduce su contraseña y su código MFA con normalidad. Después, el proxy captura el token de sesión emitido tras la autenticación y lo usa para entrar en la cuenta.
La inyección en páginas a esta escala está bien documentada. El resumen de ataques del lado del cliente del primer trimestre de 2025 de cside encontró casi 300,000 sitios web comprometidos solo en ese trimestre, incluida una campaña que colocó superposiciones a pantalla completa en más de 35,000 sitios.
Las herramientas de automatización son la segunda tendencia que crece en 2026. En el informe de investigación de cside sobre el futuro de la seguridad web, las herramientas heredadas de detección de bots fallaron en el 81% de los intentos de prueba de cside, y los bots de IA de "acción de usuario", que actúan en las páginas en nombre de un usuario en lugar de rastrearlas, se multiplicaron por 15 en 2025. Las suites de fraude tienen poca visibilidad sobre estas herramientas porque se hacen pasar por un navegador normal hasta el momento del pago, cuando una puntuación de ML llega demasiado tarde. La detección en la capa de navegador ve la automatización en la sesión, antes de que llegue a la transacción.
Reduce los ataques de apropiación de cuentas con cside
La prevención de la apropiación de cuentas funciona mejor cuando los controles que ya tienes pueden ver las señales que necesitan para decidir. cside te da inteligencia de dispositivos y señales a nivel de navegador para detectar sesiones comprometidas antes de que causen daño.
Descubre cómo la protección contra la apropiación de cuentas de cside se adapta a tu flujo de inicio de sesión, y luego empieza con un plan gratuito o agenda una demo para ver cómo encaja el fingerprinting en tu stack de prevención de ATO.