Detén los ataques Magecart
Previene el robo de tarjetas de crédito y formjacking en tu sitio controlando todos los scripts que tocan tu flujo de checkout. Compatible con Magento, Shopify o páginas de checkout construidas internamente.
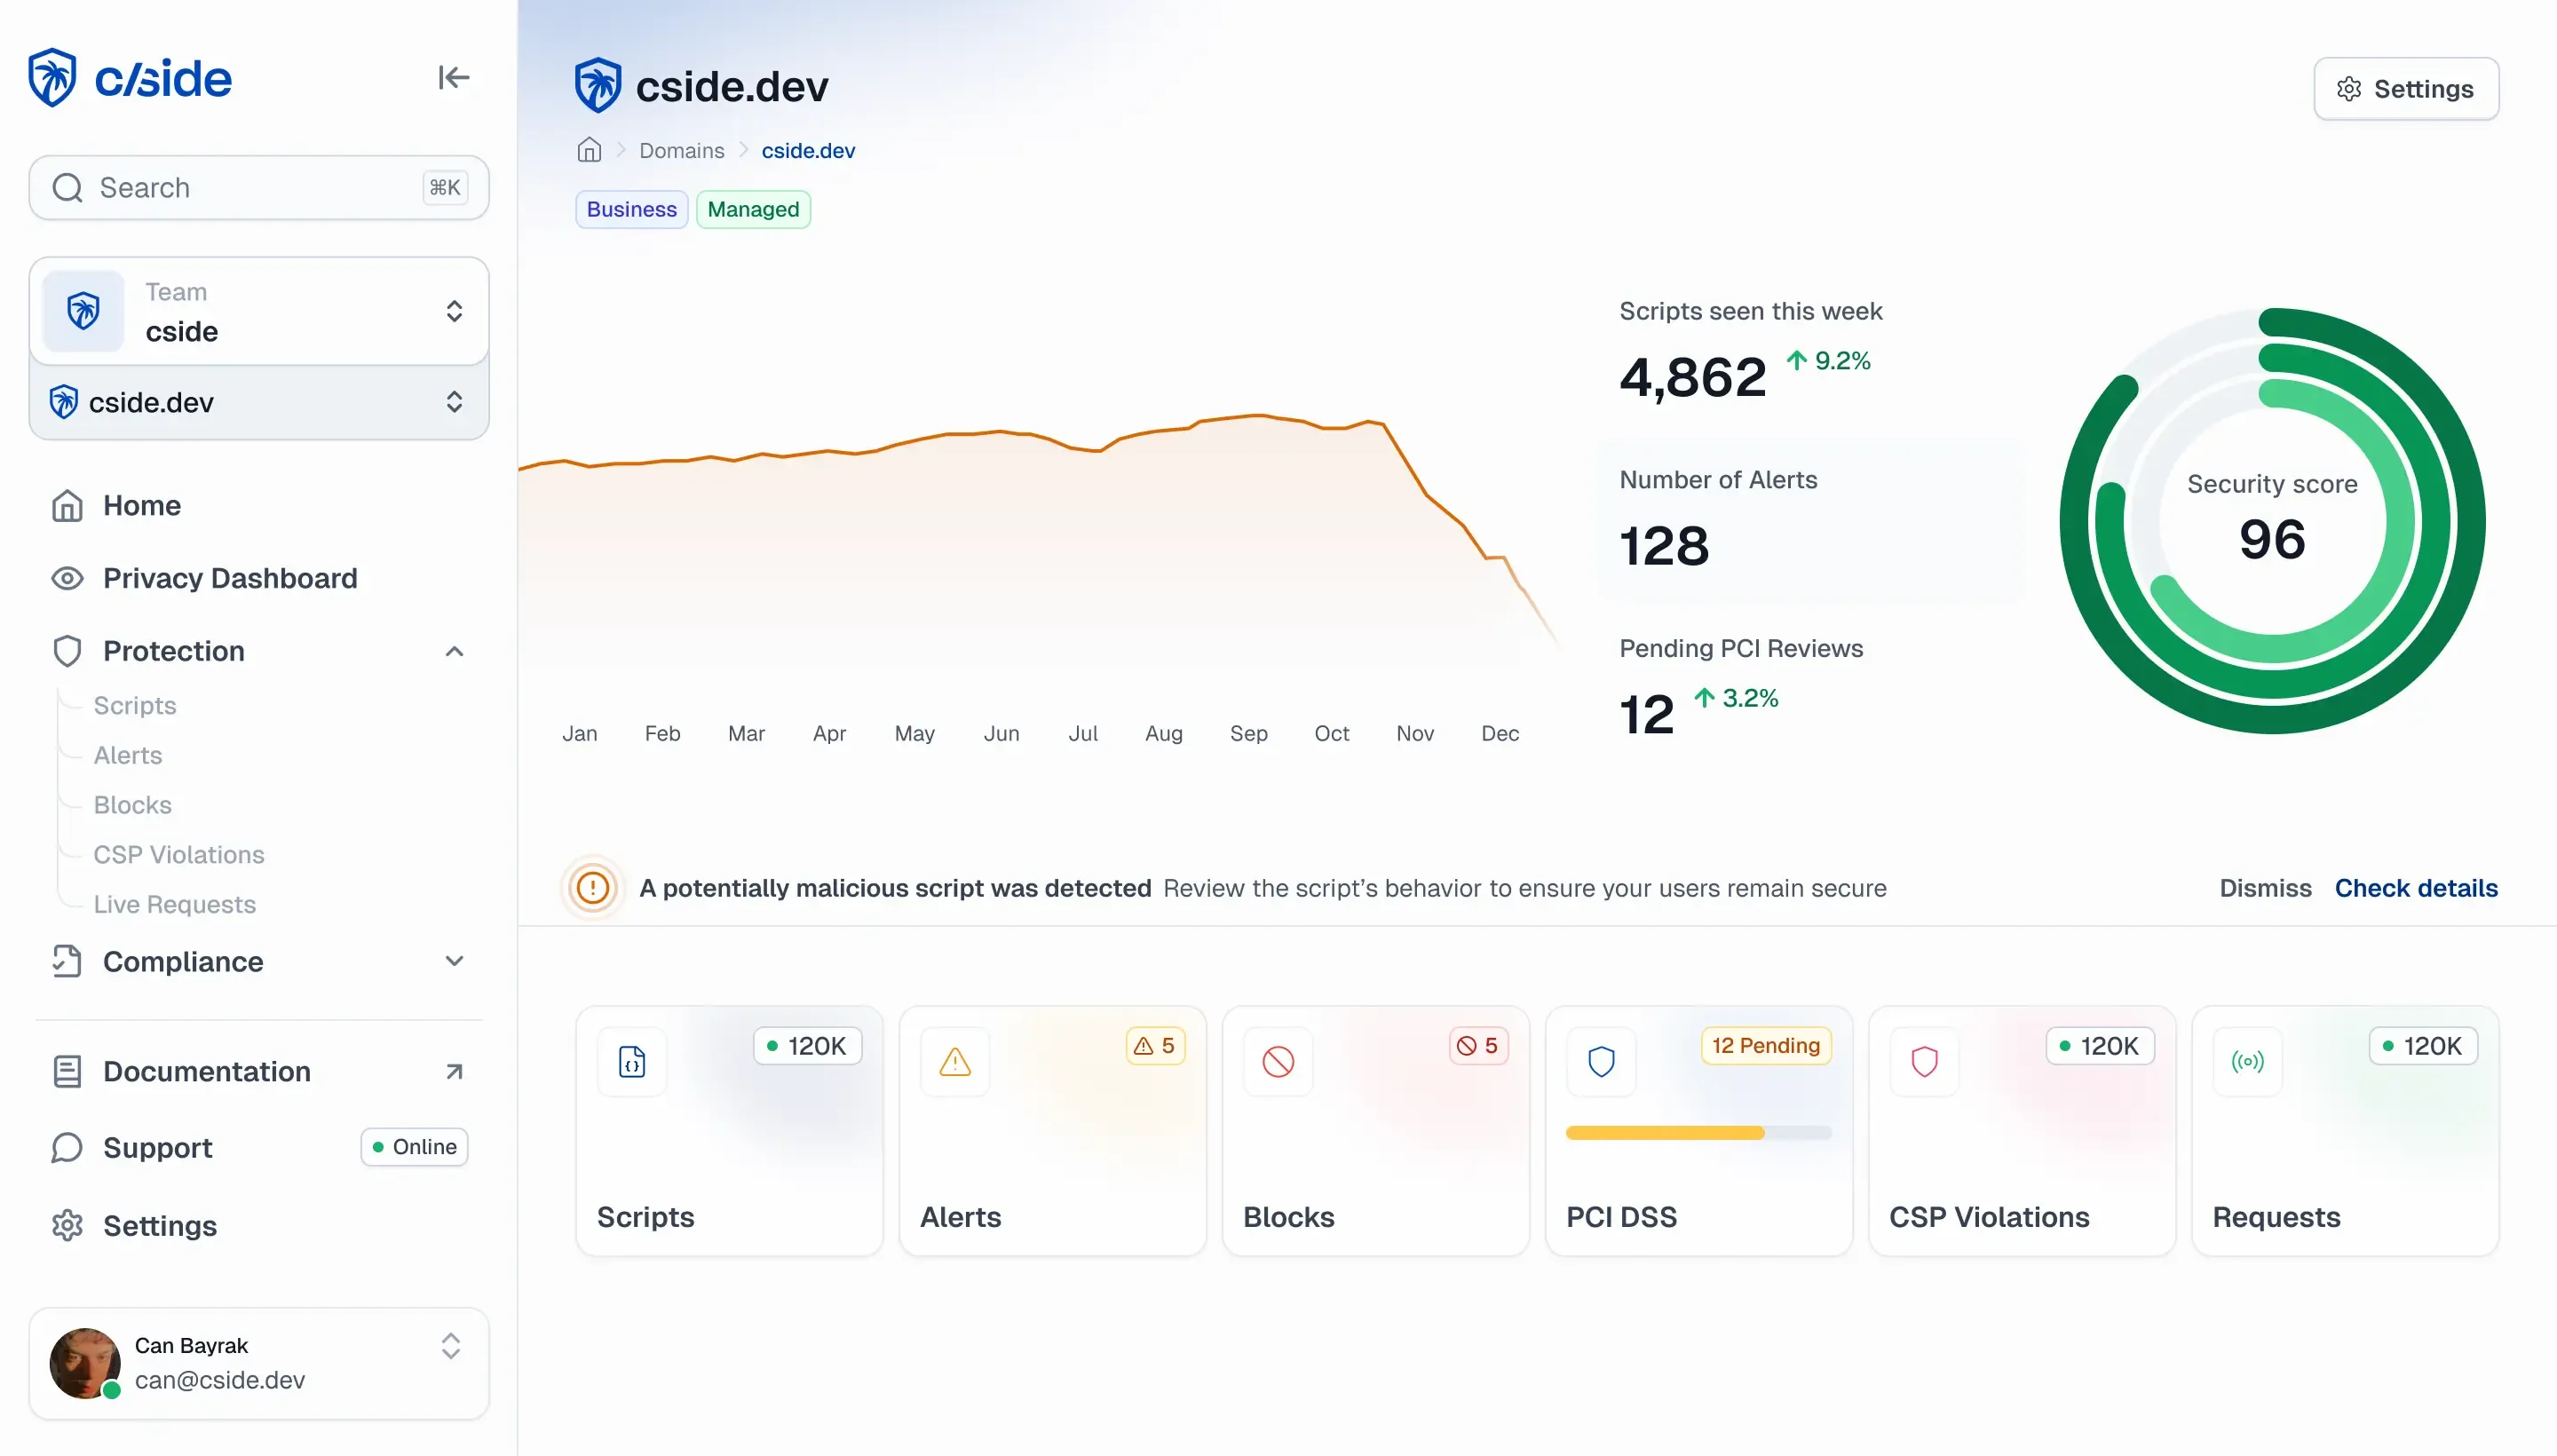
Qué sucede en un ataque Magecart
Scripts maliciosos roban datos de pago de clientes mientras evitan la detección.
Incluso un solo incidente puede llevar al incumplimiento, penalizaciones y auditorías forenses forzadas por tu procesador de pagos.
Monitoriza y bloquea el comportamiento malicioso de scripts en tiempo real.
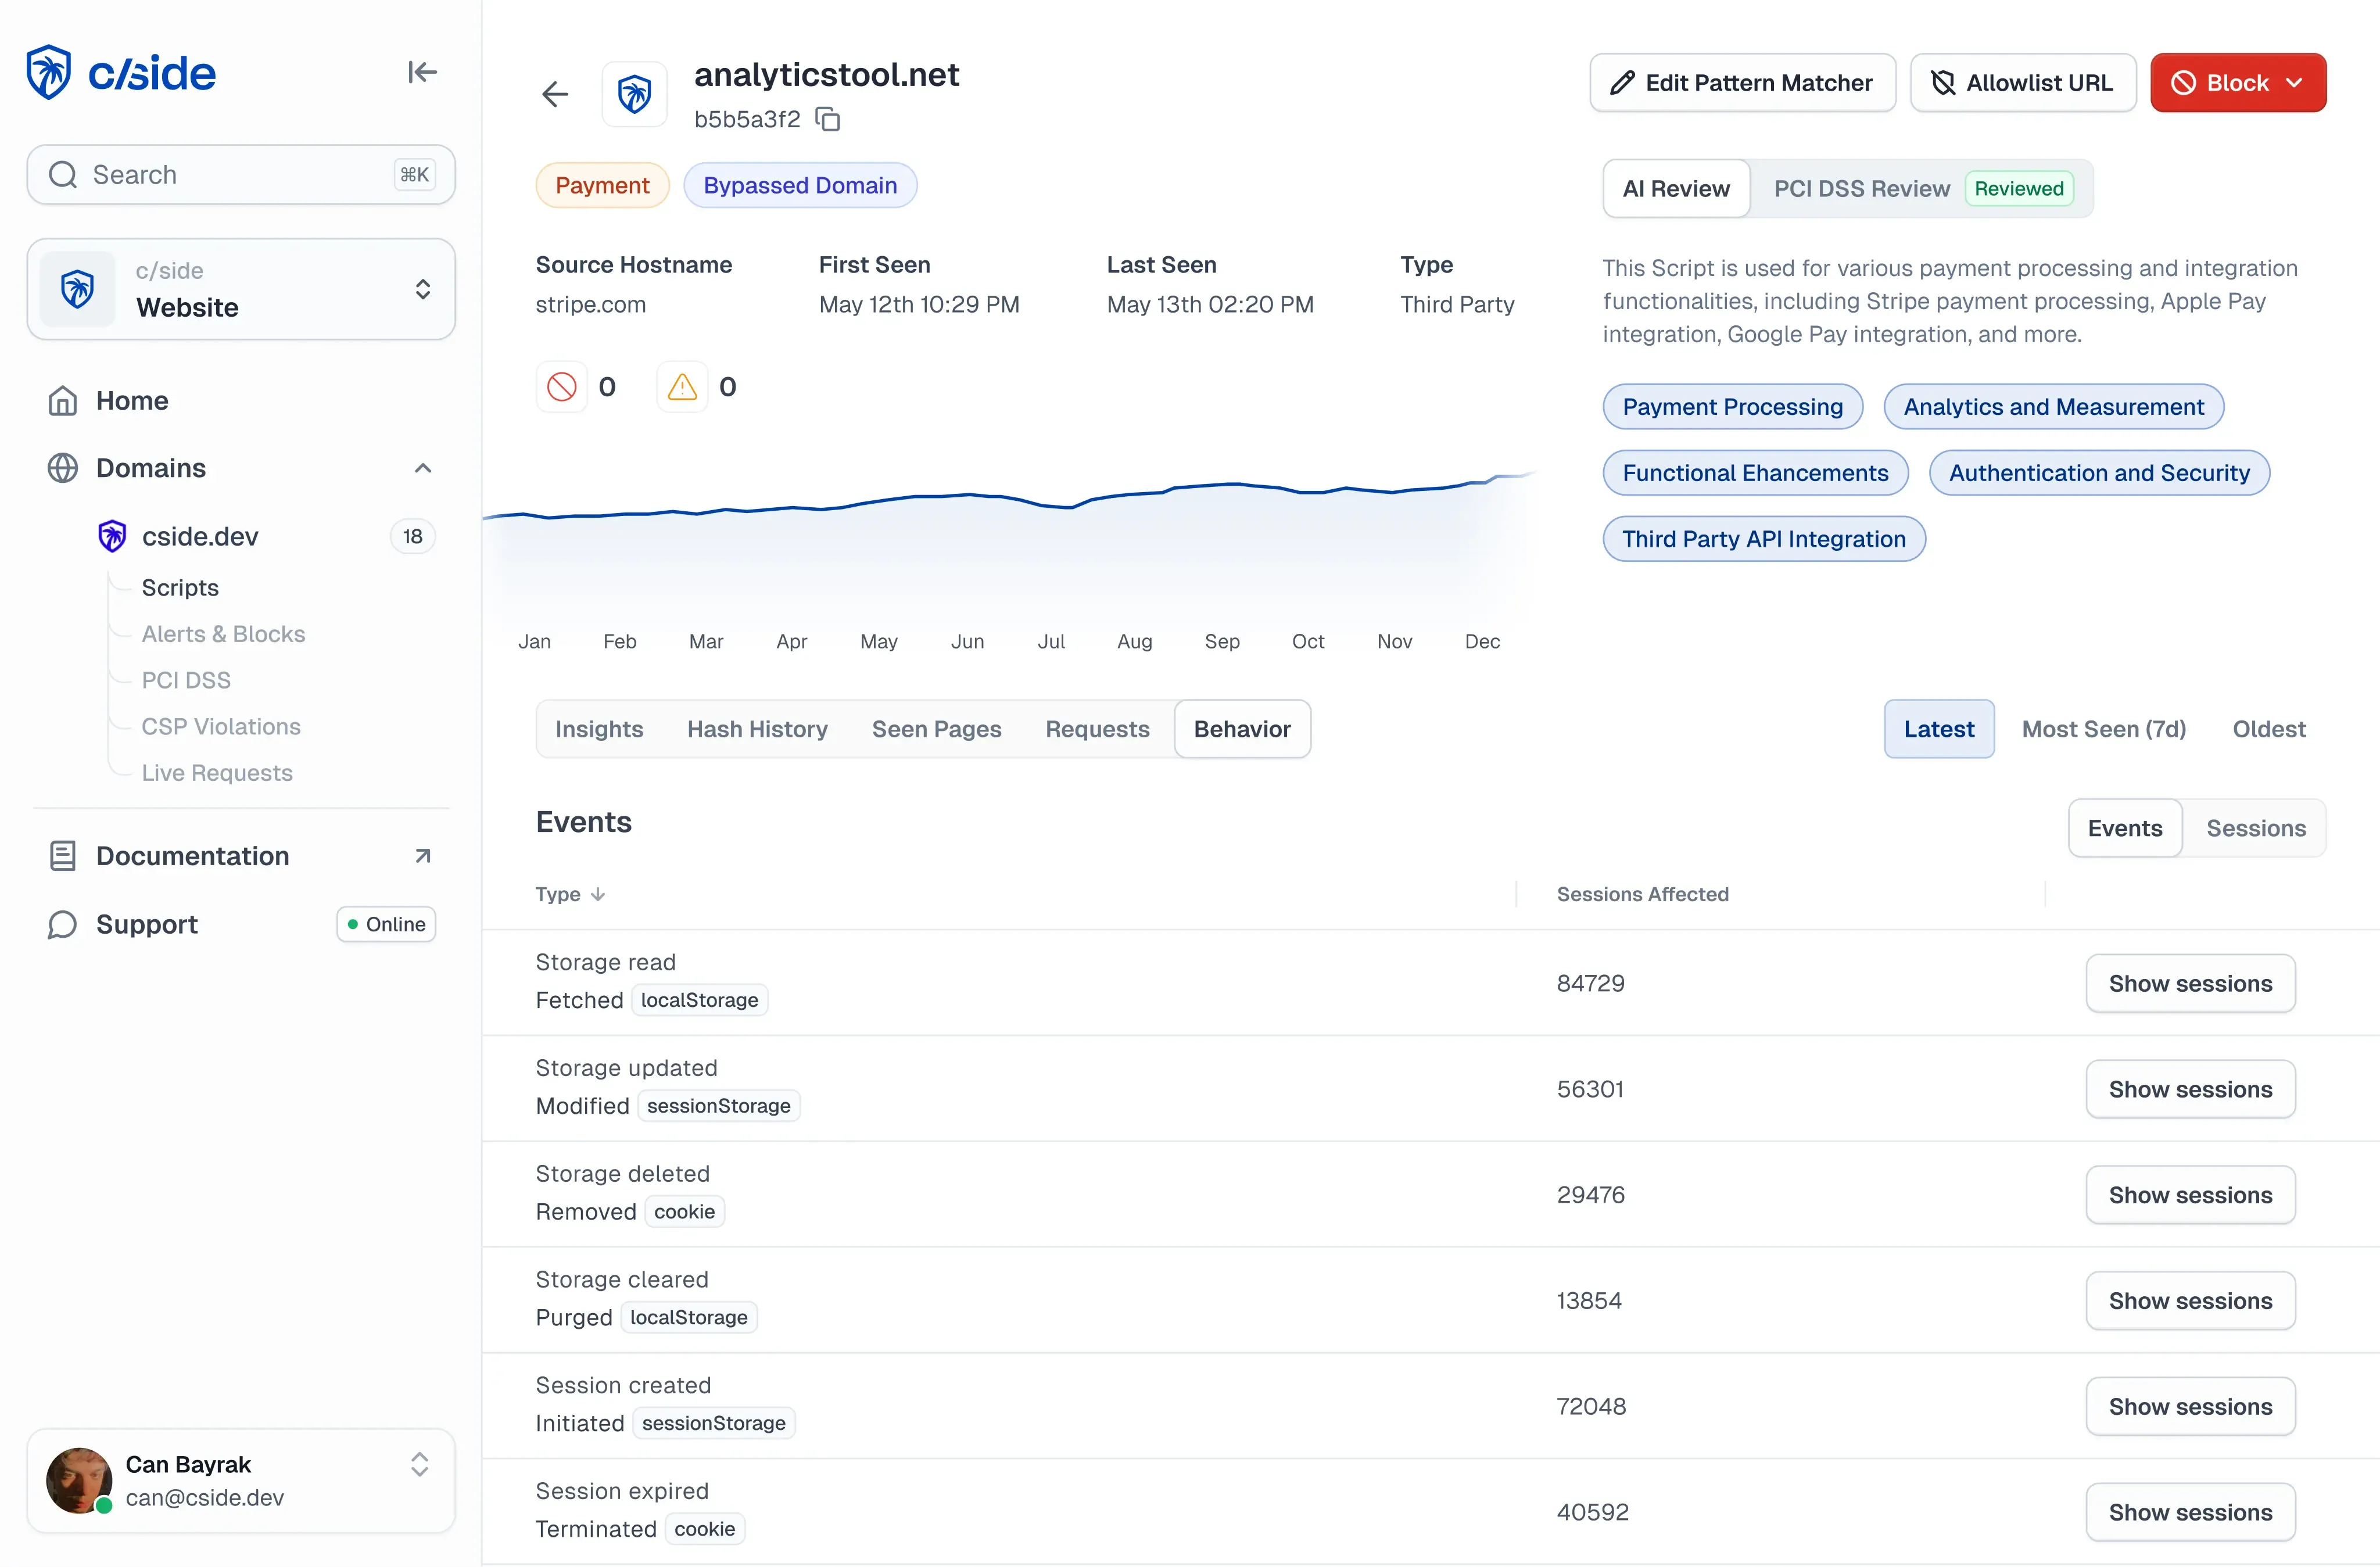
Las empresas líderes confían en cside


Construido para equipos de seguridad que necesitan visibilidad dentro del navegador, cside defiende contra ataques modernos del lado del cliente a la vez que da soporte al cumplimiento de PCI DSS y GDPR. Te ayudamos a asegurar la última milla de la web.
 GDPR
 SOC 2
 PCI DSS
FAQ
Preguntas frecuentes
Sí. Aunque el término 'Magecart' se originó de ataques en tiendas Magento, ahora se refiere a cualquier robo del lado del cliente independientemente de tu stack. Ya sea que uses Shopify, flujos de checkout personalizados, React o cualquier otro frontend, el riesgo es el mismo.
Cside es compatible con cualquier aplicación web o sitio web. Mientras que los negocios de eCommerce nos usan para protección PCI DSS y skimming, también podemos proteger aplicaciones SaaS, plataformas fintech, portales de empleo, portales de salud y más. Si tu negocio maneja datos sensibles, entonces cside también es para ti.
No. cside se carga de forma asíncrona y está optimizado para entornos de producción. Envuelve la ejecución de scripts sin introducir latencia ni bloquear el renderizado. Almacenamos en caché scripts estáticos para incluso mejorar el rendimiento.
Aplicamos análisis de comportamiento a cada script que se ejecuta en el navegador. Si un script intenta leer campos de entrada sensibles (como números de tarjetas de crédito), acceder a datos de formularios o enviarlos a un dominio desconocido o no aprobado, cside lo bloquea instantáneamente y alerta a tu equipo.
Elimina tu punto ciego del lado del cliente
Obtén visibilidad y control completos sobre cada script que se entrega a tus usuarios, para mejorar la seguridad y el rendimiento del sitio.Empieza gratis o prueba Business con una versión de prueba de 14 días.
